
Fundamentele AI
Ce este Securitatea cibernetică?

 Adaugă Unite.AI la sursele tale preferate pe Google
Securitatea cibernetică este disciplina care gestionează riscurile la informații, sisteme, identități și operațiuni cauzate de acces neautorizat, utilizare abuzivă, perturbare sau distrugere. Combină tehnologia, procesele, oamenii și guvernanța.
Securitatea nu este un produs care poate fi instalat o singură dată. Activele, dependențele, atacatorii și prioritățile de afaceri se schimbă. Programele eficiente decid în mod continuu ce este important, reduc pagubele probabile, detectează activități anormale și se recuperează din incidente.
Aspecte cheie
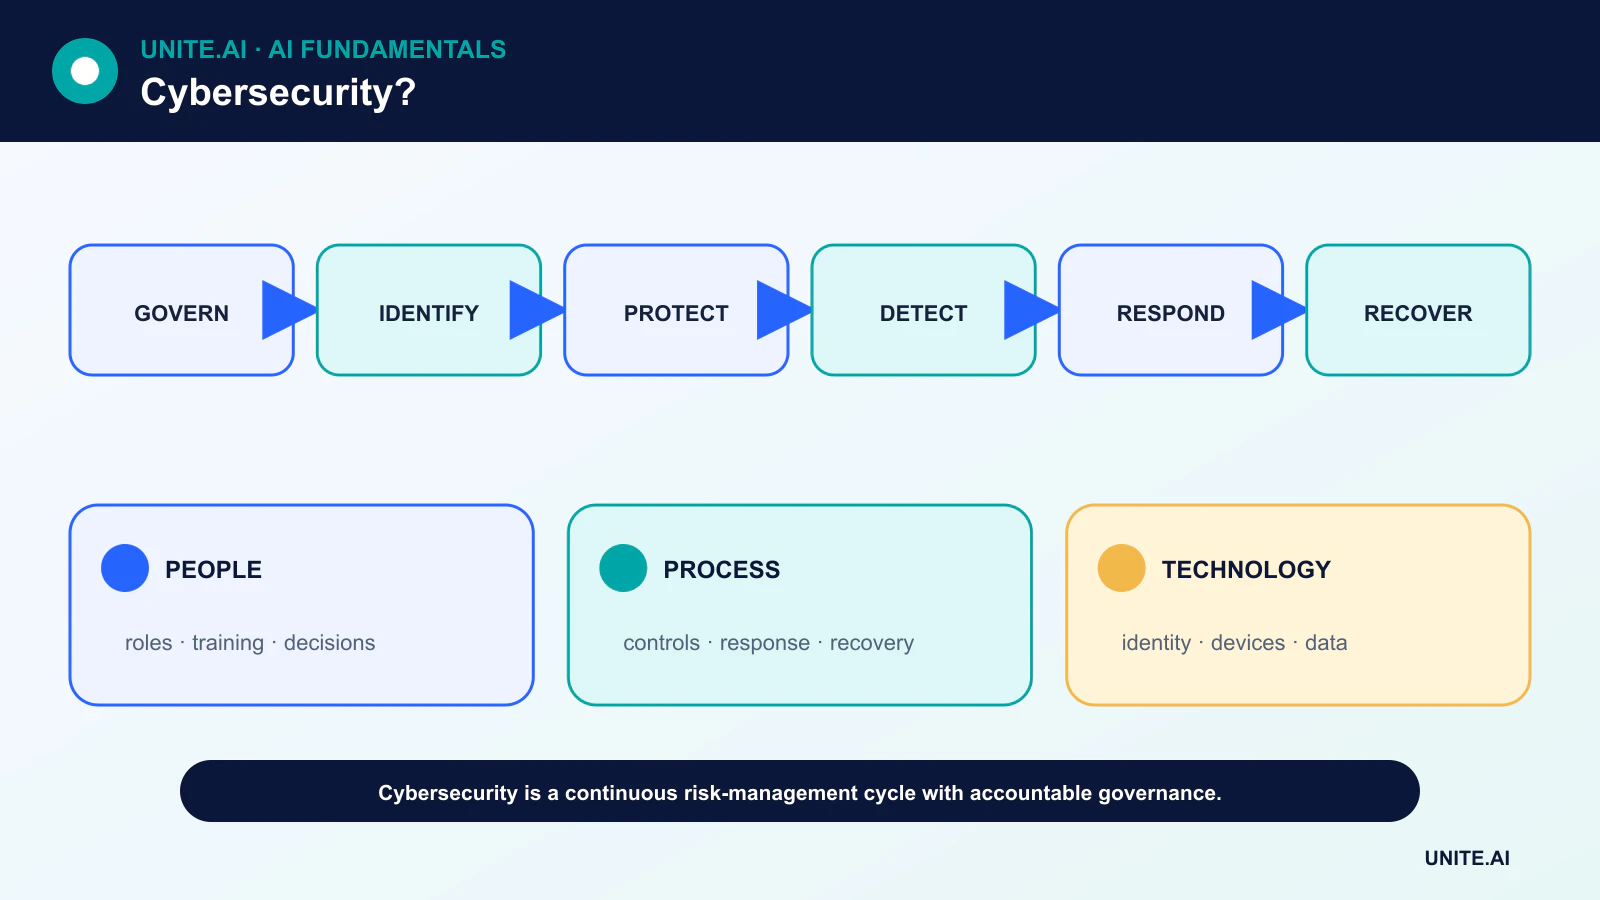
- NIST CSF 2.0 organizează rezultatele în jurul guvernării, identificării, protecției, detectării, răspunsului și recuperării.
- Identitatea, inventarul de active, configurarea securizată, actualizările și copiile de rezervă sunt controale de bază.
- Zero trust înseamnă evaluarea continuă a accesului la resurse, nu încrederea doar pe baza locației de rețea.
- Reziliența include pregătirea, comunicarea, testarea recuperării și învățarea după incidente.
Guvernanță și identificare
Guvernanța stabilește apetitul pentru risc, rolurile, politica, supravegherea și așteptările lanțului de aprovizionare. Liderii au nevoie de o vizualizare actuală a serviciilor critice, a obligațiilor legale și a modului în care riscul de securitate cibernetică se leagă de riscul întreprinderii.
Identificarea acoperă hardware‑ul, software‑ul, datele, conturile, serviciile cloud și dependențele. Activele necunoscute sau fără proprietar sunt greu de actualizat, monitorizat sau eliminat. Clasificarea ajută la aplicarea unor controale mai stricte pentru sistemele și înregistrările cu impact mai mare.
Protejarea identităților, dispozitivelor, aplicațiilor și datelor
Protecția include autentificare rezistentă la phishing, principiul celui mai mic privilegiu, configurare sigură, gestionarea vulnerabilităților, criptarea, segmentarea, copiile de rezervă și instruirea personalului. Dezvoltarea securizată a software‑ului reduce defectele înainte de implementare.
Arhitectura zero trust evaluează utilizatorul, dispozitivul, resursa și contextul pentru fiecare decizie de acces. Nu înseamnă că nu se poate avea încredere în nimeni; înlocuiește încrederea implicită largă cu o politică explicită, evaluată continuu.
Detectarea evenimentelor semnificative
Jurnalele (log‑urile) de la identități, puncte finale, aplicații, rețele și servicii cloud pot dezvălui utilizări abuzive. Ingineria detectării transformă ipotezele de amenințare în reguli și analize testate. Acoperirea și calitatea datelor contează mai mult decât colectarea fiecărui eveniment posibil.
Învățare automată poate prioritiza alertele sau identifica anomalii, dar adversarii se adaptează și comportamentele legitime rare pot părea suspecte. Modelele au nevoie de linii de bază, revizuire umană și protecție împotriva intrărilor manipulate.
Răspuns și recuperare
Un plan de răspuns la incidente definește trierea, gestionarea probelor, izolarea, eradicarea, comunicarea și autoritatea decizională. Scripturile de lucru (playbooks) ar trebui exersate înainte de o criză, incluzând scenarii în care sistemele de identitate sau canalele de comunicare nu sunt disponibile.
Recuperarea restaurează operațiuni de încredere, nu doar servere online. Copiile de rezervă trebuie să fie izolate și testate. Echipele validează sistemele, rotesc acreditările compromise, monitorizează reapariția și comunică riscul rezidual.
Lanțuri de aprovizionare, sisteme de margine și AI
Organizațiile moștenesc riscuri de la furnizori, dependențe open‑source, servicii gestionate și canale de actualizare. Contractele, facturile de materiale software (SBOM), atestările și accesul monitorizat ajută, dar nu înlocuiesc containerea arhitecturală.
AI de margine extinde flota de dispozitive și modele de securizat. Atacatorii folosesc, de asemenea, AI pentru persuasiune, recunoaștere și automatizare, în timp ce apărătorii îl folosesc pentru analiză. Controalele fundamentale — identitate, proveniență, validare și recuperare — rămân necesare.
Risc, modelare a amenințărilor și arhitectura de securitate
Securitatea cibernetică protejează confidențialitatea, integritatea și disponibilitatea sistemelor și datelor, susținând în același timp siguranța, confidențialitatea, autenticitatea și responsabilitatea. Începeți cu un inventar al activelor, identităților, fluxurilor de date, dependențelor și impactului asupra afacerii. Modelarea amenințărilor identifică actorii, punctele de intrare, granițele de încredere, cazurile de abuz și contramăsurile înainte de implementare. Riscul combină probabilitatea și consecința în condiții de incertitudine; ar trebui să ghideze prioritățile, nu să trateze fiecare scor de vulnerabilitate ca fiind egal.
Apărarea în profunzime presupune că controalele pot eșua. O identitate puternică folosește autentificare multifactoră rezistentă la phishing, principiul celui mai mic privilegiu, acreditări cu durată scurtă, încredere în dispozitiv și revizuirea accesului privilegiat. Segmentarea rețelei limitează deplasarea; configurarea sigură și actualizările reduc expunerea; criptarea protejează datele în tranzit și în repaus; securitatea aplicațiilor validează intrările și autorizarea; copiile de rezervă și recuperarea păstrează reziliența. Zero trust este o arhitectură de acces bazată pe verificare continuă, nu un produs sau eliminarea componentelor de încredere.
Detectare, răspuns și lanțul de aprovizionare al software‑ului
Jurnalele ar trebui să susțină întrebările de detectare definite, să folosească timp sincronizat, să protejeze integritatea și să evite secretele sau datele personale inutile. Detectarea combină semnalele de la punctele finale, identitate, rețea, cloud și aplicație cu linii de bază și informații despre amenințări. Alertele au nevoie de proprietari, severitate, probe și ghiduri de intervenție (runbooks). Răspunsul la incidente pregătește roluri, comunicare, izolare, eradicare, recuperare, investigații forensice și coordonare legală sau de reglementare. Exercițiile de tip tabletop și simulările tehnice dezvăluie dacă acreditările pot fi revocate și sistemele restaurate sub presiune.
Riscul software‑ului include sursa, dependențele, sistemele de construcție, artefactele, registrele și actualizările. Blocarea și revizuirea dependențelor, scanarea și actualizarea, izolarea construcțiilor, generarea unui SBOM, semnarea artefactelor, înregistrarea provenienței și restricționarea autorității de lansare. Un pipeline CI compromis poate distribui malware de încredere. Secretele trebuie să se afle în seifuri gestionate și să nu apară în cod, imagini, tichete sau jurnale. Serviciile terțe necesită limite de acces, termeni de incident și un plan de ieșire.
Măsurare și factori umani
Măsurați expunerea, timpul de remediere, acoperirea controalelor, timpul de detectare și izolare, testele de recuperare, autentificarea rezistentă la phishing, accesul privilegiat și cauzele rădăcină recurente — nu volumul alertelor sau finalizarea instruirii singure. Proiectați setări implicite securizate și utilizabile, deoarece oamenii evită controalele care blochează activități esențiale. Protejați cercetătorii și canalele de raportare și învățați din aproape erori fără a învinui. Securitatea cibernetică este o gestionare continuă a riscurilor: sistemele în schimbare, atacatorii, furnizorii și utilizatorii fac ca un audit unic sau un certificat de conformitate să fie dovezi insuficiente ale securității actuale.
Exemplu practic: răspuns la un cont compromis
O platformă de identitate detectează călătorii imposibile, un dispozitiv nou și acces privilegiat neobișnuit. Scriptul de răspuns validează probele, revocă sesiunile și token‑urile, resetează acreditările printr-un canal verificat, izolează punctele finale afectate și verifică regulile de căsuță poștală, rolurile în cloud și accesul la date. Jurnalele sunt păstrate cu timp sincronizat. Echipa comunică severitatea și impactul asupra afacerii fără a expune detalii sensibile ale investigației. Proprietarii juridici, de confidențialitate și de notificare a clienților sunt implicați în funcție de tipul și amploarea datelor accesate, obligațiile contractuale, jurisdicțiile aplicabile și impactul verificat.
Recuperarea verifică dispozitivele curate, restabilirea principiului celui mai mic privilegiu și monitorizarea reîncăperii. Analiza cauzei rădăcină examinează autentificarea rezistentă la phishing, înregistrarea, verificarea de tip help‑desk și durata de viață a token‑ului, în loc să învinovățească un utilizator. Reglementările de detectare și instruirea sunt actualizate, iar conturile similare sunt căutate. Metriile includ timpul de detectare și izolare, resursele afectate, reapariția și finalizarea corectivă. Un exercițiu tabletop ulterior testează dacă același proces funcționează în timpul unei pene de furnizor de identitate și cu un administrator compromis.
Dovezi de implementare și pregătire operațională
O decizie de producție necesită mai mult decât o demonstrație de succes. Definiți utilizatorii vizați, mediul de operare, intrările, ieșirile, dependențele, proprietarul și consecința fiecărui eșec important. Stabiliți o bază reproducibilă și un set de evaluare versionat înainte de reglare. Testați cazuri obișnuite, condiții de frontieră, intrări malformate sau lipsă, schimbarea distribuției, pene de dependență, utilizare abuzivă și grupurile sau mediile cel mai probabil neglijate. Măsurați calitatea sarcinilor împreună cu calibrarea sau incertitudinea, latența, debitul, costul resurselor, accesibilitatea, confidențialitatea și securitatea. Înregistrați fiecare transformare și prag pentru ca un evaluator independent să poată reproduce rezultatul și să distingă dovezile de un prototip atrăgător.
Înainte de lansare, atribuiți autoritatea pentru eliberare, excepții, modificări, restaurare și retragere. Utilizați o implementare etapizată, păstrați un mecanism de rezervă sigur și verificați monitorizarea cu eșecuri introduse deliberat. Telemetria operațională ar trebui să dezvăluie calitatea intrărilor, comportamentul ieșirilor, versiunea modelului sau a regulii, sănătatea dependențelor, intervențiile umane și rezultatele confirmate fără a colecta date sensibile inutile. Definiți pragurile de alertă și un responsabil de răspuns, apoi revizuiți dovezile din viața reală după implementare, în loc să presupuneți că performanța offline va persista. Reevaluează ori de câte ori sursele de date, utilizatorii, modelele, furnizorii, politicile, hardware‑ul sau obiectivele se schimbă. Un sistem întreținut are, de asemenea, nevoie de proceduri documentate de recuperare, învățare din incidente, ștergere și păstrare, și un punct clar la care să fie dezactivat sau înlocuit.
Întrebări frecvente
Ce sunt confidențialitatea, integritatea și disponibilitatea?
Ele reprezintă trei obiective de securitate comune: prevenirea divulgării neautorizate, prevenirea modificării neautorizate sau nedetectate și menținerea accesibilității fiabile a sistemelor și datelor.
Poate riscul de securitate cibernetică să fie eliminat?
Nu. Organizațiile reduc și transferă riscul, evită unele activități și acceptă riscul rezidual cu decizii responsabile.
Referințe principale











