
Fundamentos de IA
O que são Guardrails de IA? Como Sistemas de Produção Controlam o Comportamento do Modelo
Guardrails de IA são controles técnicos e procedimentais em camadas que restringem entradas, ações, saídas e escalonamento em torno de um modelo ou agente. Este guia explica o mecanismo, trade‑offs, avaliação e controles que importam na prática.

 Adicione Unite.AI às suas fontes preferidas no Google
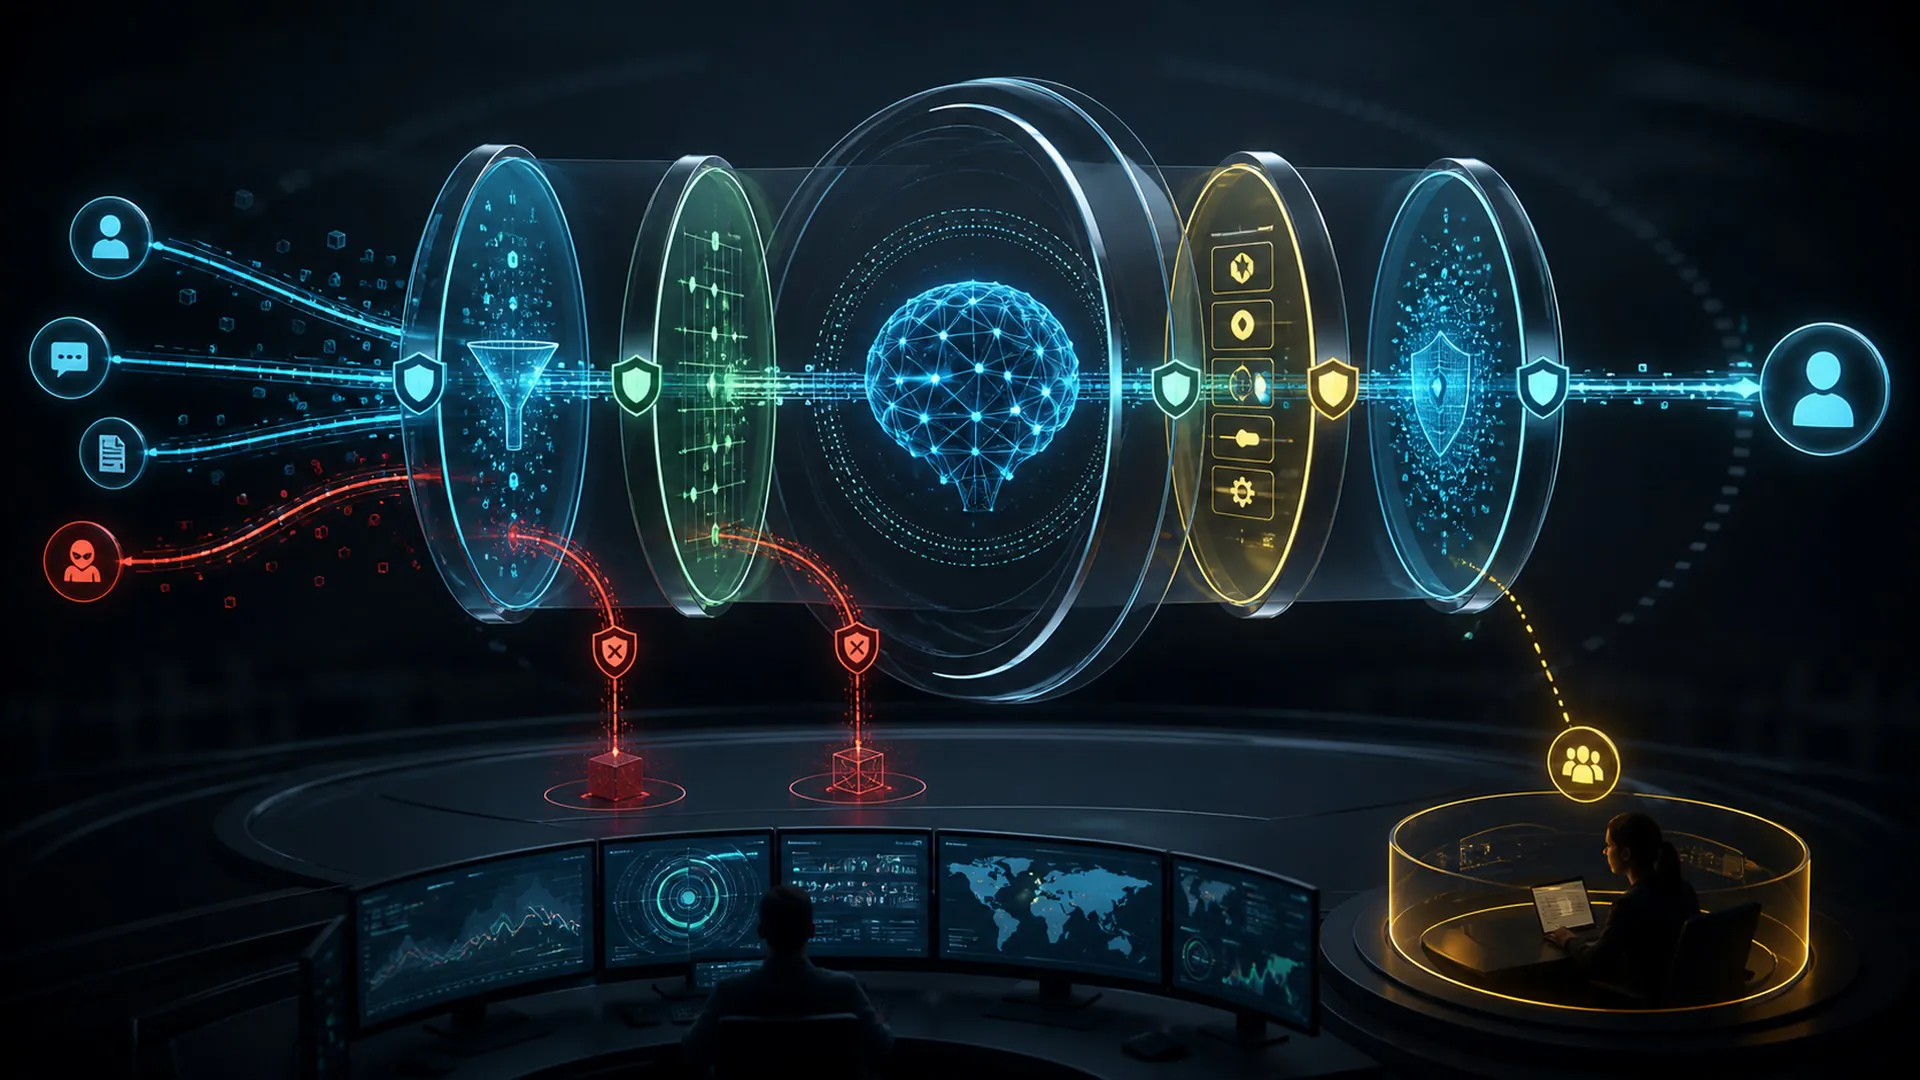
Os guardrails de IA são controles técnicos e procedimentais em camadas que restringem entradas, ações, saídas e escalonamento em torno de um modelo ou agente.
Os guardrails de IA merecem uma explicação precisa porque seu nome identifica um fluxo de informação específico, uma escolha de treinamento, um mecanismo de tempo de execução ou uma fronteira de governança. Tratá‑los como sinônimo de “IA avançada” torna as afirmações impossíveis de testar. Este guia acompanha o conceito desde sua entrada e premissas até seu resultado observável, e então testa o atalho mais propenso a ser confundido com ele.
Guardrails de IA: Definição, Fronteira e Propósito
Os guardrails de IA são controles técnicos e procedimentais em camadas que restringem entradas, ações, saídas e escalonamento em torno de um modelo ou agente. A definição contém três compromissos práticos: há uma entrada identificável, uma transformação ou decisão característica dos guardrails de IA e um resultado que pode ser avaliado em relação a um objetivo declarado. Se algum desses elementos estiver ausente, o rótulo pode descrever uma aspiração em vez de um mecanismo implementado.
IA confiável requer evidências ao longo de todo o ciclo de vida. Um controle só é significativo quando seu proprietário, escopo, gatilho, comportamento esperado e método de verificação são explícitos. Para os guardrails de IA, essa visão sistêmica é importante porque o desempenho pode ser determinado pelos dados, interfaces, hardware, permissões e pessoas ao redor, mesmo quando o modelo subjacente permanece inalterado. Uma explicação útil, portanto, separa o comportamento aprendido do modelo do produto que decide quando, onde e com que autoridade esse comportamento é utilizado.
O atalho enganoso mais próximo é um único prompt de sistema esperado para impor todas as fronteiras. Ele pode compartilhar uma característica visível com os guardrails de IA, mas altera a história causal: evidências diferentes estabeleceriam o sucesso, recursos diferentes dominariam o custo e controles diferentes evitariam danos. Portanto, a fronteira é operacional e não meramente terminológica.
Um Mapa Operacional de Cinco Etapas dos Guardrails de IA
O diagrama é um mapa causal compacto para guardrails de IA, não uma afirmação de que toda implementação utiliza cinco componentes de software. Alguns sistemas combinam etapas e outros as repetem em um loop. O mapa continua útil porque obriga cada mudança de informação ou autoridade a ter um responsável, uma entrada, uma saída e um teste.
1. Classificar a Solicitação e a Política Aplicável: Entrada e Premissas nos Guardrails de IA
Nesta etapa dos guardrails de IA, o sistema deve classificar a solicitação e a política aplicável. A questão relevante não é apenas se essa operação ocorre, mas quais informações ela consome, qual estado ela altera e que evidência comprova que a mudança foi válida. Um revisor deve ser capaz de distinguir a operação de um único prompt de sistema esperado para impor todas as fronteiras e reproduzir seu resultado nas mesmas condições declaradas.
A transferência para esta etapa dos guardrails de IA começa com o objetivo declarado e deve terminar com um resultado que possa apoiar a restrição de contexto, ferramentas e acesso a dados. Registre incertezas, alternativas rejeitadas, uso de recursos e qualquer controle humano ou de software aplicado na fronteira. Esse rastreamento é onde as equipes podem detectar se os guardrails podem bloquear trabalhos legítimos, serem contornados ou criar uma falsa sensação de segurança antes que a mesma vulnerabilidade alcance uma saída consequente.
2. Restringir Contexto, Ferramentas e Acesso a Dados: Representação ou Decisão nos Guardrails de IA
Nesta etapa dos guardrails de IA, o sistema deve restringir o contexto, as ferramentas e o acesso a dados. A questão relevante não é apenas se essa operação ocorre, mas quais informações ela consome, qual estado ela altera e que evidência comprova que a mudança foi válida. Um revisor deve ser capaz de distinguir a operação de um único prompt de sistema esperado para impor todas as fronteiras e reproduzir seu resultado nas mesmas condições declaradas.
A transferência para esta etapa dos guardrails de IA começa com classificar a solicitação e a política aplicável e deve terminar com um resultado que possa apoiar validar ações propostas antes da execução. Registre incertezas, alternativas rejeitadas, uso de recursos e qualquer controle humano ou de software aplicado na fronteira. Esse rastreamento é onde as equipes podem detectar se os guardrails podem bloquear trabalhos legítimos, serem contornados ou criar uma falsa sensação de segurança antes que a mesma vulnerabilidade alcance uma saída consequente.
3. Validar Ações Propostas Antes da Execução: Transformação Distintiva nas Guardrails de IA
Nesta fase das guardrails de IA, o sistema deve validar as ações propostas antes da execução. A questão útil não é apenas se essa operação ocorre, mas quais informações ela consome, qual estado ela altera e que evidência comprova que a mudança foi válida. Um revisor deve ser capaz de distinguir a operação de um único prompt do sistema esperado para impor todos os limites e reproduzir seu resultado sob as mesmas condições declaradas.
A transição para esta fase das guardrails de IA começa com a restrição de contexto, ferramentas e acesso a dados e deve terminar com um resultado que possa apoiar a inspeção de saídas e do estado alterado. Registre a incerteza, as alternativas rejeitadas, o uso de recursos e qualquer controle humano ou de software aplicado na fronteira. Esse rastro é onde as equipes podem detectar se as guardrails podem bloquear trabalho legítimo, ser contornadas ou criar uma falsa sensação de segurança antes que a mesma vulnerabilidade alcance uma saída consequente.
4. Inspecionar Saídas e Estado Alterado: Limite de Restrição e Verificação nas Guardrails de IA
Nesta fase das guardrails de IA, o sistema deve inspecionar as saídas e o estado alterado. A questão útil não é apenas se essa operação ocorre, mas quais informações ela consome, qual estado ela altera e que evidência comprova que a mudança foi válida. Um revisor deve ser capaz de distinguir a operação de um único prompt do sistema esperado para impor todos os limites e reproduzir seu resultado sob as mesmas condições declaradas.
A transição para esta fase das guardrails de IA começa com a validação de ações propostas antes da execução e deve terminar com um resultado que possa apoiar a escalada, o registro e a melhoria a partir de incidentes. Registre a incerteza, as alternativas rejeitadas, o uso de recursos e qualquer controle humano ou de software aplicado na fronteira. Esse rastro é onde as equipes podem detectar se as guardrails podem bloquear trabalho legítimo, ser contornadas ou criar uma falsa sensação de segurança antes que a mesma vulnerabilidade alcance uma saída consequente.
5. Escalar, Registrar e Melhorar a partir de Incidentes: Saída, Feedback e Regra de Parada nas Guardrails de IA
Nesta fase das guardrails de IA, o sistema deve escalar, registrar e melhorar a partir de incidentes. A questão útil não é apenas se essa operação ocorre, mas quais informações ela consome, qual estado ela altera e que evidência comprova que a mudança foi válida. Um revisor deve ser capaz de distinguir a operação de um único prompt do sistema esperado para impor todos os limites e reproduzir seu resultado sob as mesmas condições declaradas.
A transição para esta fase das guardrails de IA começa com a inspeção de saídas e do estado alterado e deve terminar com um resultado que possa apoiar o monitoramento ou uma decisão final. Registre a incerteza, as alternativas rejeitadas, o uso de recursos e qualquer controle humano ou de software aplicado na fronteira. Esse rastro é onde as equipes podem detectar se as guardrails podem bloquear trabalho legítimo, ser contornadas ou criar uma falsa sensação de segurança antes que a mesma vulnerabilidade alcance uma saída consequente.
Leia o mapa das guardrails de IA avançando para entender a produção e retrocedendo para diagnosticar falhas. A análise avançada pergunta como uma etapa fornece a próxima. A análise retroativa começa a partir de um resultado incorreto, lento, caro ou inseguro e rastreia qual suposição anterior o permitiu. O caminho inverso costuma ser onde a equipe descobre que o erro decisivo ocorreu antes que o modelo produzisse qualquer coisa.
Um Exemplo Prático de Guardrails de IA
Um assistente financeiro pode redigir uma instrução de transferência, mas uma regra determinística e um revisor autorizado devem aprovar a execução.
Este exemplo é elucidativo porque as guardrails de IA podem ser vinculadas a entradas observáveis, estados intermediários e um resultado, em vez de serem avaliadas por meio de uma demonstração refinada. Um teste rigoroso construiria casos comuns, difíceis e deliberadamente enganosos em torno do cenário, preservaria uma linha de base sem a técnica e registraria tanto o desempenho médio quanto a gravidade das falhas individuais.
Altere uma suposição no exemplo de guardrails de IA e repita a análise. Remova uma entrada obrigatória, introduza um sinal conflitante, limite o poder de computação, modifique a população de usuários ou force o sistema a abster‑se. Um mecanismo que só tem sucesso sob uma demonstração cuidadosamente organizada não demonstrou que se generaliza ao ambiente operacional.
Guardrails de IA vs. Seu Atalho Mais Comum
As guardrails de IA são frequentemente reduzidas a um único prompt do sistema esperado para impor todos os limites. Essa redução elimina o próprio limite que define o conceito. Pode levar compradores a comparar produtos diferentes, pesquisadores a exagerar o que um experimento demonstra e operadores a monitorar o sinal errado após a implantação.
| Lente | Resposta prática |
|---|---|
| Definição | As barreiras de IA são controles técnicos e procedimentais em camadas que restringem entradas, ações, saídas e escalonamento em torno de um modelo ou agente. |
| Confusão | um único prompt de sistema esperado para impor todas as fronteiras. |
| Risco | as barreiras podem bloquear trabalho legítimo, ser contornadas ou criar uma falsa sensação de segurança. |
A comparação também deve identificar a unidade de análise. Um artigo sobre barreiras de IA pode isolar um modelo ou algoritmo, enquanto um serviço implantado adiciona recuperação, roteamento, cache, políticas, identidade, interfaces de usuário e monitoramento. Dois produtos podem usar o mesmo termo de destaque ao implementar diferentes partes dessa pilha. Pergunte qual componente realiza a transformação definidora e quais outros componentes são necessários para o resultado relatado.
Por que as Barreiras de IA são Importantes nos Sistemas de IA Atuais
As barreiras de IA são relevantes agora porque os sistemas de IA estão recebendo contextos maiores, mais modalidades, maior capacidade de computação em tempo de execução, acesso mais amplo a ferramentas e conexões mais profundas com decisões organizacionais. Nessas condições, o que antes parecia um detalhe de pesquisa pode determinar latência, segurança, acessibilidade, custo ambiental, qualidade do produto ou responsabilidade legal.
A medida relevante não é se as barreiras de IA podem produzir um único resultado impressionante. É se a técnica melhora um resultado que importa em condições representativas e o faz de forma mais eficaz que uma linha de base mais simples. Relate distribuições, categorias de falha, latência de cauda, uso de recursos e subgrupos afetados, em vez de condensar todo o resultado em uma única média.
Monitore tanto métricas técnicas quanto impactos nas pessoas. Documente a incerteza, preserve a linhagem, torne a escalada possível e projete a recuperação antes que o sistema seja exposto a condições reais mutáveis. Aplicada especificamente às barreiras de IA, essa disciplina torna a evidência portátil: outra equipe pode avaliar se o ganho alegado provavelmente sobreviverá a um modelo, linguagem, plataforma de hardware, conjunto de dados, população de usuários ou tolerância ao risco diferentes.
Benefícios que as Barreiras de IA Podem Oferecer
A razão mais forte para usar barreiras de IA é que elas podem abordar diretamente o gargalo pretendido. Dependendo da implementação, o benefício pode se manifestar como melhor fundamentação, representação mais fiel, generalização aprimorada, latência menor, redução de movimentação de memória, responsabilidade mais clara ou uma fronteira mais segura entre a proposta de um modelo e uma ação real.
Os benefícios devem ser expressos como decisões e medições. “Mais inteligente” não é um critério de aceitação para barreiras de IA. Um alvo útil pode especificar taxa de erro em casos difíceis, recuperação após evidência conflitante, custo em um percentil de tráfego, tempo de revisão humana, calibração ou a porcentagem de ações mantidas dentro de um limite de autoridade definido.
O Modo de Falha que Define as Barreiras de IA
A limitação central é que as barreiras podem bloquear trabalho legítimo, ser contornadas ou criar uma falsa sensação de segurança. Essa falha não é um pensamento posterior a ser listado apenas quando o desenvolvimento está concluído. Ela deve moldar a coleta de dados, a arquitetura, as permissões, a avaliação, os portões de liberação e o monitoramento das barreiras de IA desde o início.
Um controle para barreiras de IA é útil somente se agir antes de uma consequência cara ou irreversível. Identifique o precursor observável mais precoce da falha, estabeleça um limiar ou regra, atribua um responsável e teste a recuperação. Dependendo do caso de uso, a recuperação pode significar abster‑se, recuar para um sistema mais simples, solicitar mais evidência, escalar para uma pessoa, reverter um modelo ou interromper totalmente uma ação.
Um Plano de Avaliação para Barreiras de IA
Inicie a avaliação das guardrails de IA escrevendo a decisão que a evidência deve sustentar. Defina a população operante, a consequência de um resultado errado, as informações realmente disponíveis no momento da decisão e a alternativa credível mais simples. Isso impede que um benchmark se torne o objetivo apenas porque é fácil de executar.
Use um conjunto de teste intocado para comparações controladas e, em seguida, valide as guardrails de IA em um ambiente operacional em estágios. A avaliação offline torna as variantes comparáveis; modo sombra, canários, limites de taxa ou portões de aprovação revelam como o tráfego real, os ciclos de feedback e as pessoas alteram o comportamento. A fase de implantação deve ter uma condição de parada explícita, em vez de presumir que toda melhoria merece ser totalmente lançada.
Versione as entradas necessárias para reproduzir as guardrails de IA: dados de origem, pré‑processamento, tokenizador ou codificador, pesos do modelo, configuração, prompt ou política, índice de recuperação, conjunto de avaliação, suposições de hardware e código de serviço, conforme aplicável. Sem rastreabilidade, uma equipe não pode determinar se um resultado alterado provém da técnica, do ambiente ou de uma edição não percebida no pipeline.
Por fim, pergunte qual descoberta falsificaria a afirmação de que as guardrails de IA ajudam. Se nenhum resultado puder reverter a decisão de adoção, a avaliação é marketing. Limiares de aceitação pré‑comprometidos e um conjunto de confirmação preservado transformam o exercício em evidência.
Perguntas a Fazer Antes de Adotar Guardrails de IA
- Objetivo: Qual gargalo mensurável as guardrails de IA pretendem resolver?
- Mecanismo: Qual das cinco etapas contém a transformação distintiva?
- Linha de base: Como ela se compara a um único prompt de sistema esperado para impor todos os limites ou a outra alternativa mais simples?
- Evidência: Quais casos ordinários, difíceis, adversariais e de subgrupos foram testados?
- Operações: Quais custos de latência, memória, computação, energia, manutenção e revisão surgem em escala?
- Risco: Como a equipe detectará que as guardrails podem bloquear trabalho legítimo, ser contornadas ou criar uma falsa sensação de segurança?
- Recuperação: O sistema pode abster‑se, retroceder, reverter ou escalar antes de causar dano?
Fontes Primárias para Estudar Guardrails de IA
Pontos de partida autoritativos para a parte da pilha de IA que envolve guardrails de IA incluem NIST AI Risk Management Framework, C2PA specifications, NIST Privacy Framework. Leia-os juntamente com a documentação do modelo exato, conjunto de dados, hardware e jurisdição envolvidos. Uma fonte geral pode definir o mecanismo, mas somente evidências específicas da implantação podem estabelecer que uma implementação particular é adequada.
O Que Lembrar Sobre Guardrails de IA
Guardrails de IA é um mecanismo definido dentro de um sistema sociotécnico maior. Seu valor provém da melhoria de um resultado específico sob condições explícitas, não do rótulo em si. O mapa de cinco estágios torna seu fluxo de informação visível, a comparação identifica o que ele não é, e o caminho de controle mostra onde um operador responsável pode intervir.
A regra prática para guardrails de IA é definir o objetivo, comparar com uma linha de base credível, testar a falha que mais importa e manter as evidências necessárias para monitorar mudanças. Com esses elementos em vigor, o conceito torna‑se uma escolha de engenharia e governança que pode ser avaliada. Sem eles, permanece um nome promissor associado a um risco operacional desconhecido.


