
Financiamento
RAVEN.IO capta US$ 20 milhões para repensar a segurança de aplicações na era dos ataques impulsionados por IA

 Adicione Unite.AI às suas fontes preferidas no Google
Pontos-chaveA RAVEN.IO levantou 20 milhões de dólares para avançar na segurança em tempo de…
Ver mais
- A RAVEN.IO levantou 20 milhões de dólares para avançar na segurança em tempo de execução contra ataques imprevisíveis orientados por IA.
- A sua plataforma deteta ameaças desconhecidas analisando o comportamento das aplicações em tempo real.
- A proteção em tempo de execução está a tornar-se essencial, uma vez que a IA acelera tanto o desenvolvimento de software como a criação de exploits.
A startup de cibersegurança RAVEN.IO captou US$ 20 milhões em uma nova rodada de financiamento e busca redefinir a proteção de aplicações em ambientes de produção. A rodada foi liderada pela Norwest com participação adicional da Elron Ventures e de vários investidores estratégicos, em um momento em que os modelos tradicionais de segurança têm cada vez mais dificuldade para acompanhar as ameaças geradas por IA.
A empresa se posiciona em torno de uma ideia central: os ataques modernos já não seguem padrões previsíveis, e os modelos de segurança baseados em vulnerabilidades conhecidas estão se tornando menos eficazes.
Além das CVEs e da defesa baseada em assinaturas
Durante anos, a segurança de aplicações se apoiou fortemente na identificação de vulnerabilidades conhecidas — catalogadas como Common Vulnerabilities and Exposures (CVEs) — e na aplicação de correções após sua descoberta. Esse modelo agora está sob pressão.
A RAVEN muda o foco do que já é conhecido para o que realmente acontece dentro de uma aplicação em funcionamento. Em vez de depender de análises estáticas de código ou do monitoramento externo do tráfego, a plataforma analisa a execução do código em tempo real e identifica desvios em relação ao comportamento esperado.
Essa abordagem, que prioriza a proteção durante a execução, foi projetada para identificar ataques mesmo quando não existe uma vulnerabilidade conhecida. Ao observar caminhos de execução, bibliotecas e chamadas de funções, o sistema pode sinalizar comportamentos anormais e interromper a exploração de falhas no instante em que ocorre.
Essa mudança reflete uma realidade mais ampla: as ferramentas de IA permitem que invasores criem e empreguem exploits mais rapidamente do que os bancos de dados tradicionais de vulnerabilidades conseguem acompanhar.
Por que a visibilidade durante a execução está se tornando essencial
A plataforma da RAVEN.IO se baseia na premissa de que a maioria dos ataques relevantes hoje ocorre dentro da própria camada de aplicação, e não na rede ou no endpoint. Isso é especialmente relevante em ambientes nativos da nuvem, nos quais as aplicações se distribuem por contêineres, microsserviços e vários provedores de nuvem.
Segundo a empresa, sua tecnologia oferece visibilidade detalhada do comportamento das aplicações — chegando a funções individuais e cadeias de execução — sem exigir instrumentação intrusiva nem afetar o desempenho.
Esse nível de informação permite que as equipes de segurança:
- Detectem tentativas de exploração de falhas em tempo real
- Reduzam o ruído, diminuindo a prioridade das vulnerabilidades que não podem ser exploradas
- Rastreiem os ataques até alterações específicas de código ou implantações
O objetivo não é apenas detectar, mas prevenir de imediato: bloquear a execução maliciosa antes que ela cause danos.
Adoção inicial em setores com altas exigências de segurança
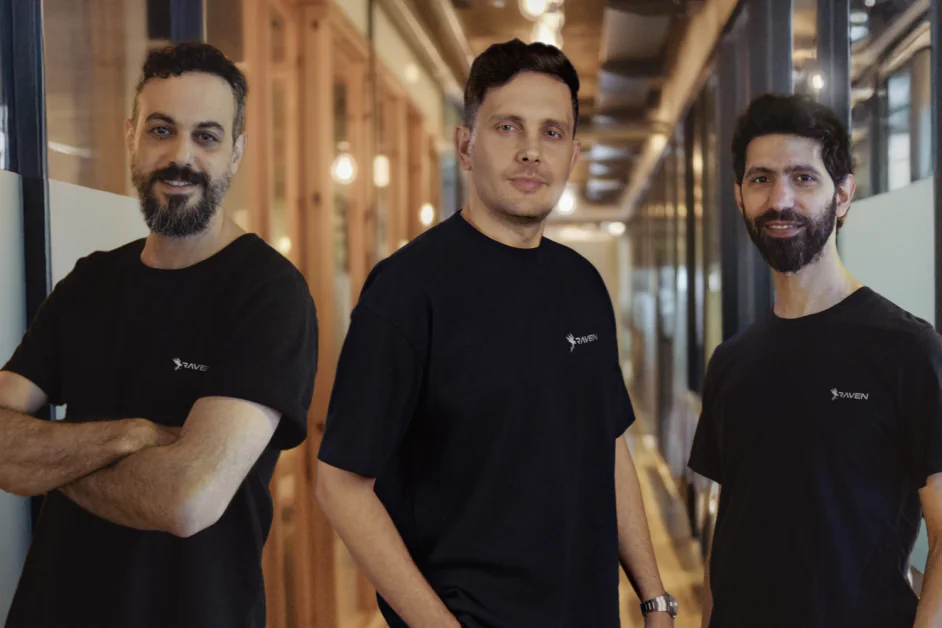
Fundada em 2023 por Roi Abitboul, Guy Franco e Omer Yair, a RAVEN reúne uma equipe de veteranos da cibersegurança com experiência em unidades de defesa israelenses e um histórico de sucesso em startups. A equipe criou anteriormente a Javelin Networks, adquirida pela Symantec, e depois trabalhou em tecnologias de detecção em endpoints e proteção da nuvem na Symantec.
Seu foco atual se apoia nessa experiência, mas se volta para uma camada diferente da infraestrutura: a própria execução das aplicações.
A plataforma já está em produção em 11 clientes empresariais, principalmente nos setores de seguros e serviços financeiros, nos quais os riscos na camada de aplicação e na cadeia de suprimentos são particularmente graves.
Esses ambientes tendem a ser cautelosos na adoção de novas ferramentas de segurança, o que sugere que a segurança comportamental durante a execução está ganhando espaço entre organizações com infraestruturas complexas e alta exposição a riscos.
O que isso sinaliza para o futuro da segurança de aplicações
A estratégia da RAVEN acompanha um movimento crescente na cibersegurança em direção ao chamado “protect right”: proteger as aplicações durante a execução, em vez de depender apenas de verificações realizadas no início do desenvolvimento, na abordagem conhecida como “shift left”.
As abordagens tradicionais ainda têm seu papel, mas o intervalo entre a descoberta de uma vulnerabilidade e a implantação de uma correção deixa uma janela que os invasores exploram cada vez mais. A proteção durante a execução busca fechar essa lacuna, monitorando e defendendo continuamente as aplicações enquanto estão em funcionamento.
À medida que a IA acelera tanto o desenvolvimento de software quanto a criação de exploits, a superfície de ataque se expande rapidamente. Mais código é produzido com maior velocidade, muitas vezes com menos supervisão humana, enquanto os invasores têm acesso a ferramentas automatizadas de descoberta de vulnerabilidades.
Nesse contexto, os modelos de segurança que dependem de conhecimento prévio podem continuar perdendo eficácia.
O financiamento da RAVEN reflete o interesse crescente em abordagens que partem do princípio de que os ataques são inevitáveis e se concentram em detectá-los e interrompê-los em tempo real. Se essa mudança continuar, a segurança comportamental durante a execução poderá deixar de ser uma capacidade de nicho para se tornar uma camada fundamental da proteção de aplicações modernas.


