
Wywiady
Vaishnav Anand, Autor Tech Demystified: Cybersecurity – Wywiad

 Dodaj Unite.AI do preferowanych źródeł w Google
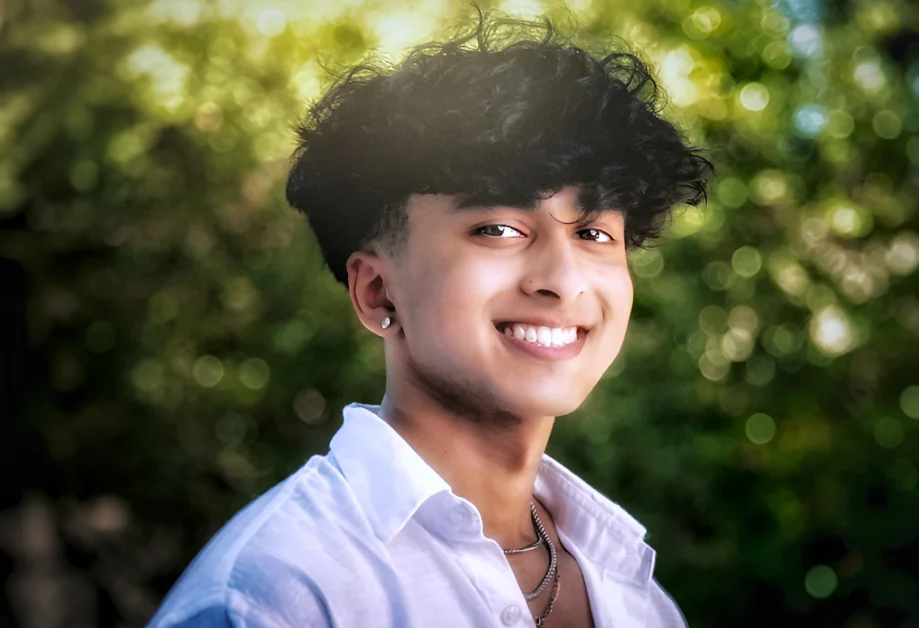
Siedemnastoletni uczeń Athenian School, Vaishnav Anand, opracował pierwszy system AI zdolny wykrywać „deepfake’i geoprzestrzenne” — zmanipulowane przez AI obrazy satelitarne, które mogą ukrywać obiekty wojskowe, fałszować złoża surowców lub zniekształcać dane o katastrofach, zagrażając bezpieczeństwu narodowemu i globalnej stabilności. Ponieważ nie istniały publiczne zbiory danych do takiej detekcji, Anand sam wygenerował syntetyczne obrazy za pomocą generatywnych sieci przeciwstawnych, wytrenował modele od podstaw, a obecnie stosuje metody dyfuzyjne, aby zwiększyć dokładność. Jego badania zaprezentowano już na Esri International User Conference i Uniwersytecie Cambridge; docenił je także prezes Esri Jack Dangermond.
Równolegle z pracami nad bezpieczeństwem AI Anand napisał dwie książki o cyberbezpieczeństwie, wykorzystywane w szkołach prywatnych. Jego najnowsza książka, Tech Demystified: Cybersecurity: Core Principles of Modern Cyber Defense, otrzymała ocenę 5,0 gwiazdek. Autor przystępnie i praktycznie objaśnia phishing, złośliwe oprogramowanie, zapory sieciowe i szyfrowanie uczniom, nauczycielom i wszystkim zainteresowanym bezpieczeństwem cyfrowym. Udostępniając tę wiedzę w angażujący sposób, Anand wyrasta zarówno na innowatora w AI, jak i nowy głos w edukacji i technologii.
Nadal uczysz się w liceum, a już wywierasz wpływ na AI i cyberbezpieczeństwo. Co po raz pierwszy przyciągnęło Cię do tej dziedziny i jak zacząłeś realizować tak zaawansowane projekty w młodym wieku?
Przyciągnęła mnie dwoista natura AI. Ma niezwykły potencjał, ale może też wyrządzać szkody. Osobiste zetknięcie z technologią deepfake zmieniło moje spojrzenie. Kiedy zobaczyłem, jak syntetyczne media mogą dotkliwie krzywdzić młodych ludzi, zrozumiałem, że to coś więcej niż ciekawostka techniczna — to ważny problem społeczny, który trzeba lepiej zrozumieć.
Nie rozpocząłem badań według wielkiego planu, lecz z głębokiej ciekawości. Każde pytanie prowadziło do następnego, tworząc cykl odkrywania, a mnie interesowały coraz bardziej złożone problemy. Nie szukałem uznania; naprawdę fascynowały mnie same pytania.
Od samodzielnych poszukiwań przeszedłem do poważnych badań dzięki nawiązywaniu kontaktów i wytrwałości. Zacząłem pisać, głównie przez LinkedIn, do uznanych naukowców, których pracę podziwiałem. Wielu nie odpowiedziało, ale udało mi się poznać dwóch doktorantów badających bezpieczeństwo AI i wykrywanie deepfake’ów. Najpierw powierzali mi drobne zadania w swoich większych projektach. Kiedy udowodniłem rzetelność i trafność spostrzeżeń, zadania stały się poważniejsze.
Ten mentoring zmienił moje życie. Wskazówki doświadczonych badaczy pozwoliły przekształcić ciekawość w rygorystyczną pracę. Wewnętrzna motywacja, ich uporządkowane wsparcie i systematyczny wysiłek stopniowo zamieniły luźne zainteresowanie w istotny wkład naukowy. Umocniło to moje przekonanie, że prawdziwy postęp często rodzi się nie z widowiskowych przełomów, lecz z ciągłego zajmowania się ważnymi problemami.
Większość ludzi kojarzy deepfake’i z twarzami lub głosami. Co skłoniło Cię do zbadania właśnie deepfake’ów geoprzestrzennych i dlaczego uznałeś je za tak poważną lukę?
Gdy ludzie słyszą „deepfake”, myślą o fałszywych nagraniach celebrytów albo zmienionym głosie. Początkowo ja również. Z czasem zacząłem się zastanawiać, gdzie jeszcze ta technologia może zostać użyta w sposób, którego nie bierzemy pod uwagę. Uświadomiłem sobie wtedy, że obrazy satelitarne często uznaje się za całkowicie wiarygodne. Rządy, firmy, a nawet zespoły niosące pomoc po katastrofach podejmują na ich podstawie ważne decyzje.
To wyglądało na lukę. Jeśli fałszywe nagranie może zniszczyć reputację, sfałszowana mapa lub zmienione zdjęcie satelitarne może zakłócić łańcuchy dostaw, wprowadzić w błąd ratowników, a nawet doprowadzić do złych decyzji dotyczących bezpieczeństwa państwa. Wraz z rosnącą zależnością obronności i działań wojennych od systemów AI, dronów i automatycznego podejmowania decyzji ryzyko rośnie. Zmanipulowany przekaz satelitarny może oszukać nie tylko ludzi, lecz także maszyny.
Jeszcze bardziej uderzyło mnie to, że deepfake’om geoprzestrzennym poświęca się znacznie mniej uwagi niż fałszywym twarzom czy głosom. Istnieje bardzo niewiele publicznych zbiorów danych i standardowych narzędzi do ich wykrywania. Rozpoznawanie fałszerstw na zdjęciach satelitarnych jest też dużo trudniejsze: nie szuka się jedynie błędnej synchronizacji ust czy rozmytych krawędzi. Dane satelitarne są wielospektralne, bardzo szczegółowe i pełne wzorców trudnych do analizy nawet dla ekspertów. Brak badań w połączeniu z wysoką stawką przekonał mnie, że jest to ważny obszar.
Opowiedz o procesie odkrywania problemu — jak zrozumiałeś, że zmanipulowane obrazy satelitarne mogą zagrozić bezpieczeństwu narodowemu, gospodarce i reagowaniu na katastrofy?
Punktem zwrotnym było zetknięcie z deepfake’iem, który zachwiał moją wiarą we własne oczy. Ta chwila zwątpienia ujawniła coś ważnego: z natury ufamy dowodom wizualnym, a utrata tego zaufania zmienia sposób postrzegania wszystkiego. Zobaczyłem, jak podatni jesteśmy na pomysłowe oszustwa.
Początkowo, jak większość ludzi, skupiałem się na oczywistych zastosowaniach — fałszywych filmach i zmienionych twarzach. Pierwsze projekty detekcji pozwoliły mi zrozumieć działanie tych technologii, ale także pokazały szersze konsekwencje, których wcześniej nie brałem pod uwagę.
Prawdziwe olśnienie przyszło, gdy pełniłem funkcję zastępcy dyrektora krajowego zespołu liderów 4-H GIS. Pracując z danymi geoprzestrzennymi i obrazami satelitarnymi, zobaczyłem, jak te pozornie obiektywne źródła kierują istotnymi decyzjami. Mapy wyznaczały reakcję na katastrofy, kształtowały politykę środowiskową i wpływały na projekty planistyczne warte miliony dolarów. Najbardziej zaskoczyło mnie bezgraniczne zaufanie do tych danych — traktowano je jak niepodważalną prawdę.
Wtedy wszystko ułożyło się w całość. Jeżeli fałszywe nagranie może wywołać cierpienie i niepokoje społeczne, zmanipulowane zdjęcie satelitarne może przynieść katastrofalne skutki w świecie rzeczywistym: skierować zasoby ratunkowe do nieistniejących stref katastrofy, skłonić rządy do decyzji opartych na błędnych danych środowiskowych albo poruszyć rynkami finansowymi przez fałszywe raporty rolnicze. Skala możliwych szkód była ogromna.
Połączenie badań nad deepfake’ami i doświadczeń GIS ujawniło lukę w zbiorowej świadomości. Świat dyskutuje o podmianie twarzy i syntetycznych mediach, a znacznie poważniejsze zagrożenie deepfake’ami geoprzestrzennymi pozostaje niemal niezauważone. To odkrycie stało się siłą napędową moich badań nad podatnością, która może zmienić sposób rozumienia prawdy w świecie opartym na danych.
W badaniach wykorzystujesz generatywne sieci przeciwstawne (GAN) do wykrywania fałszywych zdjęć satelitarnych. Jak działa Twój system i czym różni się od uniwersalnych detektorów deepfake’ów?
Większość dzisiejszych detektorów zaprojektowano do rozpoznawania twarzy lub głosu. Szukają sygnałów takich jak niedopasowany ruch ust czy zakłócenia dźwięku. Obrazy satelitarne są zupełnie inne: składają się z drobnych tekstur i wzorców spektralnych krajobrazu, pól uprawnych, oceanów i miast. Te różnice trudniej zauważyć i wymagają innego podejścia.
W pierwszym projekcie wytrenowałem środowisko GAN na zbiorze rzeczywistych zdjęć satelitarnych SpaceNet-7. Generator tworzy obrazy syntetyczne, a dyskryminator uczy się odróżniać prawdziwe od fałszywych. Koncentrując się na dyskryminatorze, wytrenowałem model rozumiejący statystyczny „podpis” prawdziwych danych satelitarnych: zachowanie tekstur w miastach w porównaniu z naturalnym krajobrazem oraz przepływ wzorców natężenia pikseli między regionami.
System osiągnął wysoką dokładność wykrywania fałszerstw. W odróżnieniu od detektorów ogólnego zastosowania został zaprojektowany specjalnie dla danych geoprzestrzennych. Zamiast oczywistych błędów wizualnych poznaje subtelne niespójności spektralne i teksturalne zdradzające syntetyczne obrazy satelitarne.
Obecnie badam modele dyfuzyjne jako generatory. Zapewniają one znacznie lepszą jakość obrazu niż GAN-y. Modele takie jak DDPM i DDIM tworzą bardzo realistyczne zdjęcia satelitarne, ucząc się odwracać proces dodawania szumu. Ich obrazy są często wyraźniejsze i bardziej szczegółowe niż dzieła GAN-ów. Jest to zarazem szansa i wyzwanie: dostarczają lepszych danych treningowych, ale tworzą też bardziej zaawansowane fałszerstwa, które trudniej wykryć.
Porównuję obecnie różne metody detekcji, aby ustalić, które najlepiej radzą sobie z poszczególnymi technikami generowania. Obejmują one tradycyjne klasyfikatory oparte na CNN, architektury transformatorowe wychwytujące odległe relacje przestrzenne oraz metody hybrydowe łączące analizę spektralną z uczeniem głębokim. CNN dobrze wykrywają lokalne problemy tekstury, transformatory większe zaburzenia struktury, a analiza spektralna subtelne sygnatury częstotliwości, które mogą umknąć sieciom neuronowym.
Różne generatory pozostawiają wyjątkowe ślady kryminalistyczne. Obrazy GAN często mają charakterystyczne artefakty w szczegółach wysokiej częstotliwości i na krawędziach, natomiast obrazy dyfuzyjne wykazują subtelniejsze niespójności ogólnej spójności i właściwości spektralnych. Trenując detektory na fałszerstwach obu rodzajów, lepiej poznaję sygnatury syntetycznych obrazów satelitarnych i buduję systemy, które mogą dostosowywać się wraz z rozwojem generatorów.
Takie multimodalne podejście jest niezbędne. Wraz z rozwojem modeli generatywnych detektory nie mogą zależeć od błędów jednej metody generowania. Celem jest rozpoznawanie podstawowych cech statystycznych odróżniających prawdziwe zdjęcia satelitarne od każdej syntezy, niezależnie od technologii użytej do jej stworzenia.
W pracy na MIT URTC podajesz około 88-procentową skuteczność odróżniania autentycznych zdjęć satelitarnych od fałszerstw. Jakie przełomy umożliwiły taki wynik?
Kluczowe było odkrycie, że nie istnieją zbiory syntetycznych zdjęć satelitarnych do trenowania detektorów. Zmusiło mnie to do równoczesnej pracy nad generowaniem i wykrywaniem. Stworzyłem własny syntetyczny zbiór za pomocą GAN-ów i na nim trenowałem dyskryminatory. Dzięki temu system naprawdę poznał statystyczne wzorce prawdziwych obrazów geoprzestrzennych.
Drugim ważnym spostrzeżeniem była odmienność zdjęć satelitarnych od deepfake’ów twarzy. Twarze mają dość stałą anatomię, a zdjęcia satelitarne obejmują wszystko: pola uprawne, układy miejskie i naturalne krajobrazy. Detektor musiał rozpoznawać autentyczne cechy we wszystkich tych środowiskach.
Wyspecjalizowana metoda pozwoliła modelowi wychwytywać subtelne różnice spektralne i teksturalne. Obecne badania nad modelami dyfuzyjnymi dają jeszcze lepszą dokładność i odporność na zaawansowane techniki generowania.
Jak stworzyłeś własne obrazy syntetyczne do treningu, skoro nie ma publicznych zbiorów do wykrywania deepfake’ów geoprzestrzennych?
Zbudowałem złożoną architekturę GAN trenowaną na rzeczywistych zdjęciach SpaceNet-7. Generator nauczył się przekształcać losowy szum w coraz bardziej realistyczne obrazy satelitarne, odtwarzając złożone wzorce prawdziwych danych geoprzestrzennych.
Proces przypomina rywalizację utalentowanego fałszerza z wyszkolonym kontrolerem. Generator ulepsza podróbki, a dyskryminator coraz lepiej zauważa subtelne oznaki fałszerstwa. Wzajemnie podnoszą swoje możliwości.
Kontrolowanie obu procesów dało mi kluczową wiedzę o powstawaniu syntetycznych zdjęć. Ta podwójna perspektywa pomogła opracować skuteczne metody rozpoznające zarówno cechy obrazów prawdziwych, jak i odchylenia obrazów syntetycznych.
Jakie anomalie — spektralne, teksturalne lub inne — wykrywa system, odróżniając obrazy prawdziwe od zmanipulowanych?
W deepfake’ach twarzy łatwo zauważyć nienaturalne mruganie czy złą synchronizację ust, natomiast problemy zdjęć satelitarnych są subtelniejsze. System wykrywa niespójności spektralne, gdy relacje między pasmami elektromagnetycznymi nie odpowiadają rzeczywistym danym obserwacji Ziemi. Rozpoznaje też zaburzenia tekstury: zbyt jednolite pola, ocean bez naturalnych fal czy sztucznie powtarzalne struktury miejskie.
Kolejną warstwą są anomalie kontekstowe: drogi ignorujące naturalne ukształtowanie terenu, układy pól sprzeczne z realnymi ograniczeniami rolnictwa lub zabudowa niezgodna z typowym rozwojem miasta. Człowiek może je przeoczyć, lecz tworzą wyraźne sygnatury statystyczne.
System ma ograniczenia przy złożonych obrazach. Gęsta zabudowa z nakładającymi się strukturami oraz silne zniekształcenia atmosferyczne obniżają dokładność. Te przypadki wskazują kierunki dalszych badań.
Wśród przyszłych prac wymieniasz rozszerzenia przeglądarek do uwierzytelniania geoprzestrzennego w czasie rzeczywistym i środowiska wielozbiorowe. Jaki jest kolejny duży krok?
Badania GAN pokazały, że potrafimy dokładnie wykrywać fałszerstwa, ale dobre wyniki laboratoryjne nie gwarantują sukcesu w rzeczywistości. Obrazy spotykane w praktyce mogą odbiegać od wzorców treningowych, a technologie generatywne szybko się zmieniają.
Następny etap to odporne, adaptacyjne systemy działające w zmiennych warunkach. Potrzebujemy lepszych ocen odtwarzających nieprzewidywalne zastosowania oraz praktycznych narzędzi: lekkich rozszerzeń przeglądarek, interfejsów API czasu rzeczywistego i struktur integracyjnych wspierających ważne decyzje.
Skupiam się na adaptacyjności i praktycznym użyciu, nie tylko poprawie dokładności w kontrolowanym środowisku. Chcę stworzyć detektory niezawodne mimo zmian metod generowania oraz dostępne narzędzia dla rządów, firm i społeczności zależnych od wiarygodnych danych geoprzestrzennych.
Poza danymi geoprzestrzennymi badasz deepfake’i wideo, uwierzytelnianie głosu w czasie rzeczywistym i stronniczość AI w kredytach. Jak wybierasz kolejne wyzwania etyczne?
Nie kieruję się modnymi tematami. Szukam krytycznych podatności w systemach obdarzanych podstawowym zaufaniem. Każdy projekt zaczyna się od miejsca, w którym zaufanie może zostać podważone z poważnymi skutkami.
Badania deepfake’ów zaczęły się od osobistego doświadczenia pokazującego, jak syntetyczne media niszczą zaufanie do obrazu. Praca z zespołem 4-H GIS pokazała zależność reagowania kryzysowego i polityki od zdjęć satelitarnych, co doprowadziło do badań geoprzestrzennych.
Ten schemat dotyczy też głosu: syntetyczne zgłoszenia alarmowe mogłyby przeciążyć numery ratunkowe. Stronnicze algorytmy kredytowe mogą zaś odmawiać szans całym społecznościom. Każdy obszar obejmuje ważną relację zaufania między ludźmi a technologią, którą trzeba chronić.
Badam miejsca, gdzie technologia spotyka podatność społeczną, aby zapobiegać załamaniom zaufania, zanim przerodzą się w powszechny kryzys.
Opublikowałeś również przyjętą przez szkoły książkę Tech Demystified: Cybersecurity. Dlaczego ją napisałeś i jak udostępniasz techniczny materiał uczniom i nauczycielom?
Książka wynikła bezpośrednio z badań nad deepfake’ami, które pokazały znaczenie kompetencji cyfrowych dla młodych ludzi w coraz bardziej złożonym świecie. Cyberbezpieczeństwo było właściwym początkiem, bo dotyczy każdego bez względu na umiejętności czy plany zawodowe.
Pisałem dla uczniów zaledwie kilka lat młodszych ode mnie, zastanawiając się, co pomogłoby mi na początku. Uporządkowałem materiał za pomocą historii, porównań i ilustracji, a także ćwiczeń i pytań do refleksji, które upraszczają trudne idee.
Szczególnie cieszy mnie wykorzystanie książki przez szkoły średnie, biblioteki i organizacje pomagające uczniom o mniejszych możliwościach. Chciałem otworzyć drzwi osobom, które mogłyby czuć się wykluczone z rozmów o cyberbezpieczeństwie.
Cyberbezpieczeństwo tworzy podstawy bezpieczeństwa cyfrowego przed kolejną książką o AI i deepfake’ach. Uczniowie powinni znać podstawowe zasady ochrony, zanim zmierzą się ze złożoną etyką sztucznej inteligencji.
Opisujesz zagrożenia od phishingu po ransomware. Jaka jedna zasada cyberbezpieczeństwa jest dziś najważniejsza dla młodych ludzi?
„Ufaj, ale sprawdzaj”. Trzeba wyrobić nawyk kwestionowania informacji cyfrowych przed podjęciem działania. Większość skutecznych ataków wykorzystuje ludzkie zaufanie, a nie skomplikowane luki techniczne. Chwila na weryfikację podejrzanego łącza, nieznanego pliku lub pozornie znajomej wiadomości może zatrzymać wiele ataków.
Dla młodych osób spędzających dużo czasu online i szybko zmieniających platformy ten sposób myślenia jest szczególnie ważny. Nawyk pytania przed kliknięciem chroni przed wieloma zagrożeniami.
Zasada wykracza poza cyberbezpieczeństwo. To samo krytyczne myślenie, które chroni przed złośliwym oprogramowaniem, pomaga wykrywać dezinformację, deepfake’i i inne oszustwa cyfrowe.
Łączysz badania akademickie, edukację STEM i publikacje z pasją do technologii i etyki. Jak chcesz kształtować przyszłość bezpieczeństwa AI i odpowiedzialnych innowacji?
Wszystko, co robię, skupia się na budowaniu i utrzymywaniu zaufania do technologii. AI osiągnie potencjał tylko wtedy, gdy ludzie uwierzą, że systemy są bezpieczne, sprawiedliwe i przejrzyste. Bez zaufania nawet przełomowe technologie nie zdobędą akceptacji.
W badaniach chcę wykrywać kluczowe podatności, zanim staną się powszechnymi problemami. Zajmuję się deepfake’ami geoprzestrzennymi i uwierzytelnianiem głosu, gdzie ryzyko nie zawsze jest oczywiste, ale skutki mogą być poważne. Przez edukację i pisanie pomagam uczniom zrozumieć te systemy zamiast uważać technologię za tajemniczą czarną skrzynkę dla ekspertów.
Odpowiedzialna innowacja uwzględnia bezpieczeństwo i sprawiedliwość od pierwszego etapu, a nie po fakcie. Oznacza to ocenę nie tylko wyników modelu, lecz także możliwych awarii, osób narażonych na szkody i sposobów ograniczania ryzyka.
Chcę pomóc tworzyć kulturę, w której każdemu postępowi AI towarzyszy równie duża troska o bezpieczeństwo i odpowiedzialność. Łączę badania, edukację i komunikację, ponieważ samo wykrycie ryzyka ma wartość tylko wtedy, gdy pomagamy innym je zrozumieć i usunąć.
Jeśli pomogę rozpoznawać krytyczne podatności, a zarazem zwiększać kompetencje technologiczne, przyczynię się do przyszłości AI, której ludzie naprawdę mogą ufać i z której mogą korzystać.
Dziękujemy za znakomity wywiad. Zachęcamy czytelników do lektury Tech Demystified: Cybersecurity: Core Principles of Modern Cyber Defense.



