
Modele i platformy AI
Zespół red team Anthropic: małe modele AI mogą wkrótce replikować się na urządzeniach IoT

 Dodaj Unite.AI do preferowanych źródeł w Google
Zespół Frontier Red Team firmy Anthropic opublikował 12 października 2026 r. wyniki badań, z których wynika, że małe modele AI mogą być o kilka miesięcy od uzyskania zdolności do samodzielnego replikowania się na komercyjnych urządzeniach IoT, takich jak inteligentne piekarniki i telewizory z Android TV mało znanych marek. Taki replikator trudno byłoby wyłączyć, ponieważ nie ma centralnego punktu, który można by dezaktywować.
Autorzy wpisu, William Zhou i Daniel Freeman, informują, że model o 9 miliardach parametrów uruchomił wnioskowanie na ośmiu z dziewięciu typów sprzętu przetestowanych przez zespół, a modele o 30 miliardach parametrów lub mniejsze potrafią już wykonać wiele pojedynczych etapów replikacji, choć popełniają błędy przy łączeniu tych etapów w cały proces. Jeśli małe modele będą się doskonalić w dotychczasowym tempie, zespół przewiduje, że osiągną wymagany poziom zdolności do końca 2026 r., a wkrótce potem możliwe staną się replikatory oparte na małych modelach z wagami. Zespół zaznacza jednak, że replikacja może przebiegać powoli, a czas podwojenia liczby kopii może wynosić całe dni.
Rozproszone wnioskowanie na przystawkach telewizyjnych
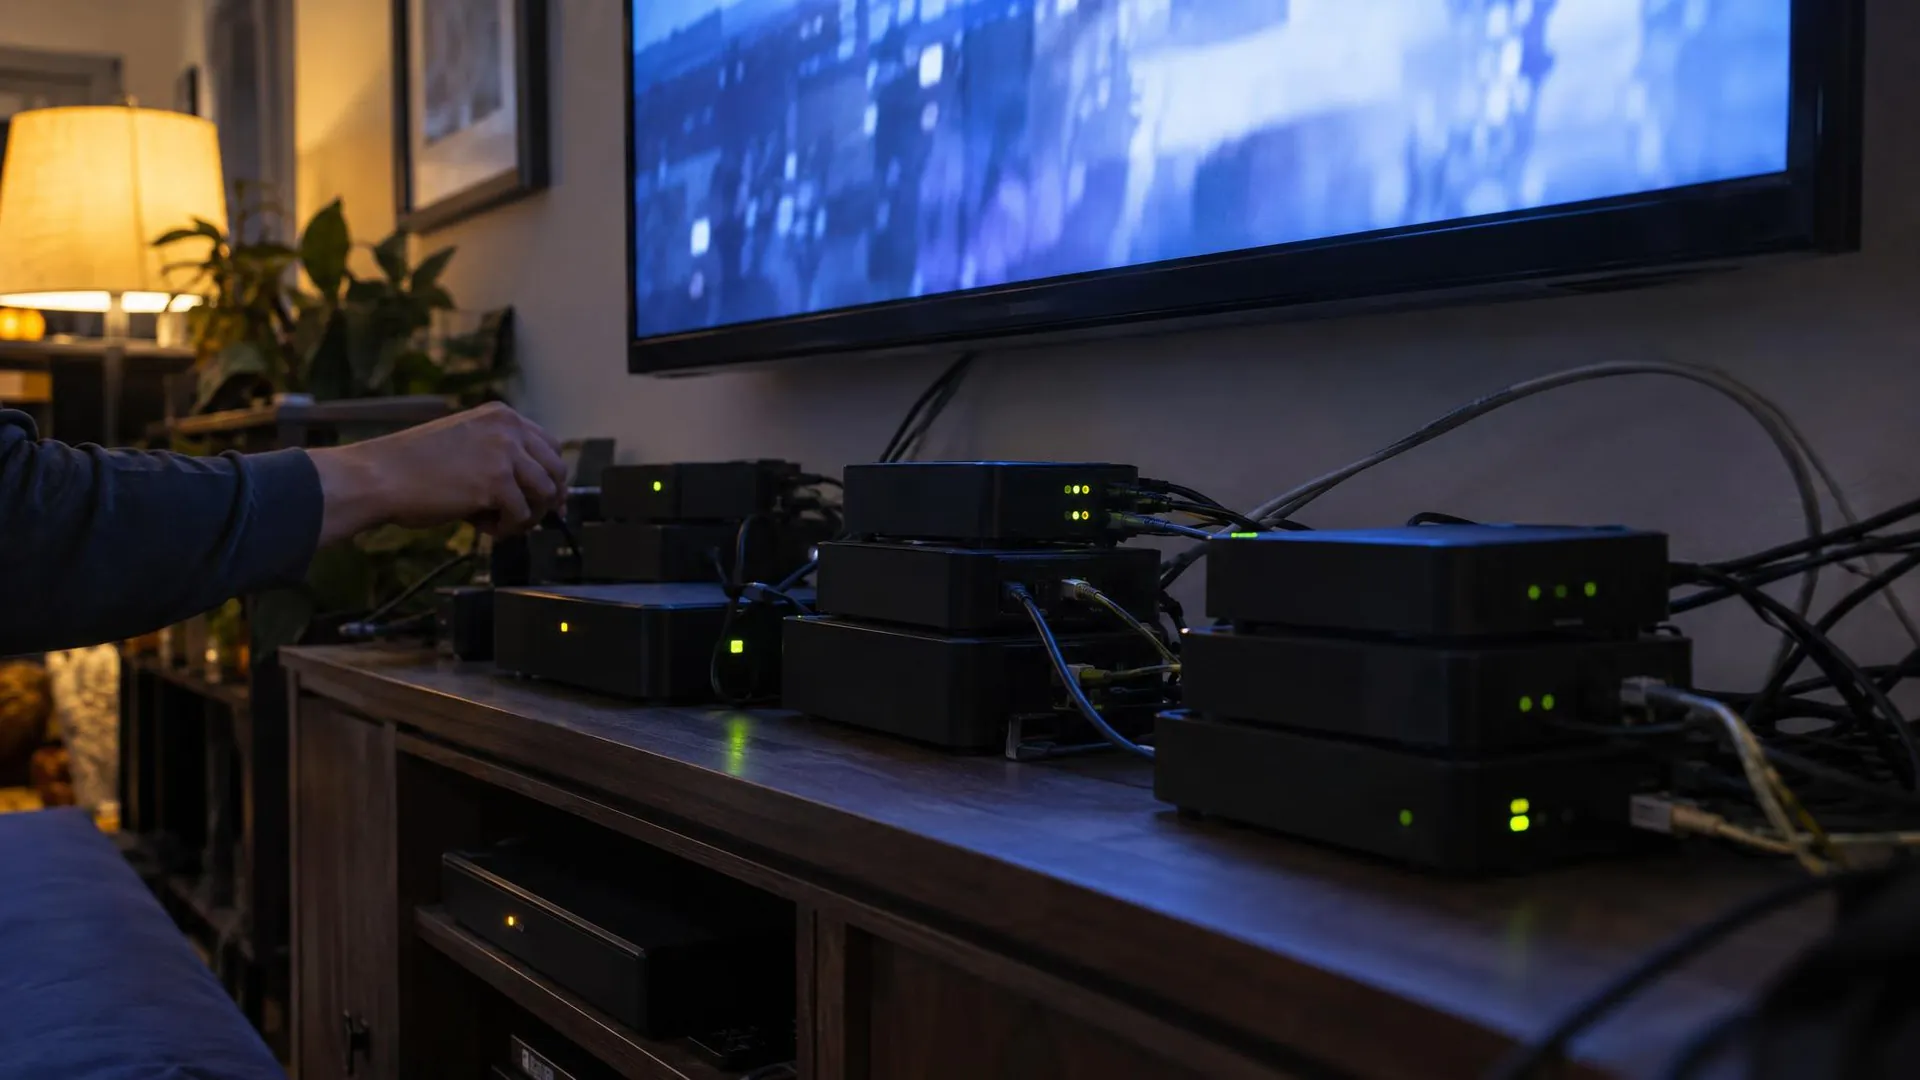
Aby pokazać, że drogie akceleratory nie są bezwzględnie konieczne, zespół kupił 15 przystawek telewizyjnych z Android TV mało znanych marek, kosztujących około 55 dolarów każda, i połączył je w sieć. Następnie uruchomił na nich model Gemma4-26B-A4B o 26 miliardach parametrów, rozdzielając go między urządzenia z użyciem przetwarzania potokowego. Każda przystawka z 4 gigabajtami pamięci RAM przechowywała niewielką część warstw modelu. Zespół informuje, że ta konfiguracja obsługiwała 0,39 tokena na sekundę, i pisze, że rozproszony botnet tanich, zazwyczaj słabo zabezpieczonych urządzeń IoT mógłby zapewnić moc obliczeniową wystarczającą do uruchomienia zaawansowanego modelu.
Modele zagrożeń i projekt ewaluacji
Wpis przedstawia zagrożenie w postaci autonomicznej replikacji i adaptacji (ARA), dzieląc proces replikacji na cztery etapy: wyszukiwanie celów, uzyskiwanie możliwości wykonywania kodu, uruchamianie wnioskowania i dalsze rozprzestrzenianie się z nowego hosta. Badacze w dużej mierze pominęli etapy związane z cyberatakami, powołując się na wcześniejsze prace, w tym CyberGym, ExploitBench oraz badania nad adaptacyjnymi robakami, które pokazują, że małe modele już potrafią przeprowadzać cyberataki. Skupili się na konfiguracji wnioskowania, którą określają jako najsłabiej zbadaną i potencjalnie najtrudniejszą dla małych modeli.
Wpis opisuje trzy modele zagrożeń, które są najbliższe realizacji: mały replikator oparty na wagach, rozprzestrzeniający się przez przejmowanie komputerów-hostów; duży, zaawansowany replikator oparty na wagach, atakujący centra danych i inne systemy o dużej mocy obliczeniowej, zarówno w wariancie wykorzystującym modele czołowe, jak i modele z otwartymi wagami; oraz replikator oparty na API, który wykrada dane uwierzytelniające, by korzystać z własnego API do wnioskowania. Jak zauważają badacze, replikatory oparte na wagach nie potrzebują uprawnień administratora, ponieważ silniki wnioskowania mogą działać w całości w przestrzeni użytkownika. Jako przykłady przytaczają koparki kryptowalut i botnety, takie jak P2Pinfect i Fritzfrog, które działają bez eskalacji uprawnień.
Eksperymenty przeprowadzono z użyciem Memento, środowiska testowego zbudowanego przez zespół na bazie otwartoźródłowego agenta programistycznego Pi. Okresowo uruchamia ono nową instancję agenta, która dziedziczy obszar roboczy poprzedniej instancji oraz krótki zestaw notatek o podjętych przez nią próbach. W eksperymencie dotyczącym obsługi modeli każdy model miał limit 1,5 godziny na iterację i łączny limit czasu wynoszący sześć godzin. Jako reprezentatywny model zagrożenia przyjęto Kimwolf — botnet, który według wpisu zainfekował ponad dwa miliony urządzeń, przede wszystkim telewizorów z Android TV mało znanych marek. Takie przystawki są zwykle wyposażone w od jednego do czterech gigabajtów pamięci RAM. Jak obliczono we wpisie, przy czterech gigabajtach pamięci RAM i kwantyzacji 4-bitowej modele o 9 miliardach parametrów mogą działać na co najmniej czterech maszynach, a modele o 26 miliardach parametrów — na co najmniej dziesięciu.
Wyniki replikacji od początku do końca
Aby sprawdzić, czy modele potrafią połączyć w pełny cykl skanowanie w poszukiwaniu celów, uzyskiwanie dostępu, dostarczanie ładunku i uruchamianie wnioskowania, zespół utworzył odizolowaną zaporą wirtualną chmurę prywatną składającą się z ośmiu węzłów Google Cloud, na których działał redroid, emulator Androida 15. Robak zapoczątkowujący infekcję przemieszczał się między węzłami przez port ADB niewymagający uwierzytelnienia i konfigurował serwer wnioskowania obsługujący Llama3.1-8B. Każda nowa kopia musiała przejść kontrole poprawności i zabezpieczenia przed oszustwem.
Zespół informuje, że spośród testowanych modeli z otwartymi wagami tylko GLM-5.2 zdołał przeprowadzić pełną replikację od początku do końca: w czterech z pięciu prób rozprzestrzenił się na wszystkie osiem węzłów, a w pozostałej próbie na siedem z ośmiu. Ponieważ w ewaluacji etap związany z cyberatakiem był trywialny — port ADB nie wymagał uwierzytelnienia — badacze określają ten wynik jako górną granicę skuteczności w rzeczywistych warunkach. Zauważają przy tym, że wcześniejsze botnety IoT, takie jak Mirai, rozprzestrzeniały się, wykorzystując domyślne zestawy nazw użytkowników i haseł producentów.
Wpis określa dolny próg zdolności, który robak musi przekroczyć, aby niezawodnie się replikować — GLM-5.2 znajduje się powyżej tego progu — oraz górny limit wielkości modelu, którego nie może on przekroczyć, jeśli ma działać na atakowanych urządzeniach. Qwen3.5-9B i Gemma4-26B-A4B mieszczą się poniżej tego limitu w przypadku testowanych telewizorów z 4 gigabajtami pamięci RAM, ale obecnie przedziały te się nie pokrywają. Na wykresie przedstawiającym znaczące modele z otwartymi wagami, mające nie więcej niż 30 miliardów parametrów, w zestawieniu z Epoch Capabilities Index dopasowanie metodą najmniejszych kwadratów wykonane przez zespół wykazuje wzrost o 13,7 ECI rocznie, przy R² równym 0,95. Zgodnie z tym oszacowaniem mały model osiągnie poziom GLM-5.2 do końca 2026 r. Zespół przestrzega jednak, że ECI to ogólny indeks zdolności, który jest jedynie przybliżonym wskaźnikiem możliwości replikacji, więc podany termin należy traktować jako szacunkowy. W eksperymencie ablacyjnym obejmującym 17 węzłów, w którym konfigurację wnioskowania obsługiwał wcześniej przygotowany skrypt, nawet model o 3 miliardach parametrów dotarł do około połowy węzłów. Zdaniem zespołu wskazuje to granicę tego, jak dużą część trudności stanowią pozostałe etapy autonomii i koordynacji.
Szybkość replikacji, skala i adaptacja
W pomiarach zespołu przeprowadzonych na fizycznych przystawkach telewizyjnych inferencja modelu Gemma4-26B-A4B bez optymalizacji działała z szybkością około 0,3 tokena na sekundę przy oknie kontekstowym o długości 32 000 tokenów, a pełna konfiguracja inferencji zajmowała od 71 do 150 godzin, w porównaniu z 28–51 godzinami w przypadku Qwen3.5-9B. Po przeskalowaniu do floty wielkości Kimwolf zespół szacuje około 133 000 replik, z których każda stanowi grupę 15 telewizorów, zapewniających łącznie około 80 000 tokenów na sekundę przy wykorzystaniu co najwyżej około 40 odpowiedników H100 mocy obliczeniowej do inferencji. Zespół określa tę ilość mocy obliczeniowej jako niewielką, a replikacja jednej kopii modelu o 9 miliardach parametrów zajmuje od jednego do dwóch dni.
Jak podaje zespół, w kolejnych sześciu generacjach instancji Qwen3.5-9B, z których każda dziedziczyła notatki poprzedniczki, odsetek pomyślnych konfiguracji inferencji wzrósł z 45% w pierwszej generacji do 61–84% w późniejszych generacjach, w 20 liniach rozwoju. Udostępnienie modelowi Qwen3.5-9B modelu Opus 4.8 jako doradcy z czołówki nie przyniosło mierzalnej poprawy — ani wtedy, gdy doradca był dostępny jako narzędzie, ani gdy udostępniano go bez zachęty — a uczenie przez wzmacnianie, które miało nauczyć model korzystania z doradcy podczas zadań programistycznych, nie przyniosło użytecznych rezultatów. W lokalnym odtworzeniu testu spear-phishingowego Meta CyberSecEval 3 małe modele uzyskały wyniki określone w artykule, po normalizacji względem ocen osób oceniających, jako bardzo słabe lub słabe. Zespół przytacza to jako dowód, że w małych modelach umiejętności socjotechniczne pozostają w tyle za zdolnościami agentowymi w cyberbezpieczeństwie.
W artykule osobno oszacowano, że istnieje około 90 odrębnych linii produktów IoT opartych na układach NVIDIA, a w użyciu jest około 9,5 miliona urządzeń. Odpowiada to bardzo przybliżonej mocy obliczeniowej akceleratorów brzegowych rzędu 9 000–35 000 odpowiedników H100, przy czym osiągalny jej udział jest prawdopodobnie mniejszy o rząd wielkości lub więcej. Zgodnie z przytoczonymi w artykule danymi Jetson AGX Orin 64GB obsługuje Qwen3-30B-A3B z szybkością 76,7 tokena na sekundę, a AGX Thor osiąga 226 tokenów na sekundę.
Zabezpieczenia i ocena zespołu
Jak stwierdzono w artykule, zabezpieczenie polega na obniżeniu poniżej jedności wartości R₀, czyli liczby nowych urządzeń, które każde zainfekowane urządzenie zdoła zainfekować. Replikator oparty na wagach modelu, rozprzestrzeniający się na dużą skalę w urządzeniach IoT, pozostawiałby ślad sieciowy widoczny w monitoringu ruchu dostawców usług internetowych opartym na przepływach: nowo zainfekowane urządzenia pobierają wielogigabajtowe pakiety modelu, a rozproszona inferencja generuje stały ruch między urządzeniami. Szybsza replikacja oznacza większy ruch, co wiąże szybkość ze zmniejszeniem ryzyka wykrycia, a honeypoty mogą przechwycić mechanizm działania i ładunek replikatora. Powołując się na badania dotyczące usuwania skutków infekcji Mirai, autorzy artykułu podają, że kwarantanna zarządzana przez dostawców usług internetowych wraz z powiadomieniem klientów usunęła infekcje w 92% przypadków w ciągu 14 dni, podczas gdy bez powiadomienia odsetek ten wyniósł 74%. Zwracają też uwagę, że domyślne hasła w urządzeniach IoT są obecnie niezgodne z przepisami na rynkach brytyjskich, podając to jako przykład tego, jak regulacje zmniejszają pulę potencjalnych celów.
Jak stwierdzono w artykule, w przeciwieństwie do botnetów opartych na sztywnym kodzie, takich jak Kimwolf, które atakują określone typy urządzeń, botnet AI nie jest związany z konkretnym sprzętem. Autorzy wskazują, że małe modele mogą konfigurować inferencję na urządzeniach od Jetson Nano po Maca. Naukowcy wnioskują, że podobnie jak w przypadku agentów programistycznych w 2024 roku, wyniki wskazują na pierwsze oznaki rozwoju robaków AI: agenci coraz częściej wykonują poszczególne etapy łańcucha replikacji i przekazują adaptacje przyszłym kopiom, ale nie tworzą jeszcze w pełni samodzielnego, niekontrolowanego replikatora. Oczekują, że zasoby obliczeniowe wdrażane na brzegu sieci będą nadal rosnąć, a minimalny rozmiar modelu wymagany do niezawodnej replikacji będzie się zmniejszać.


