
AI-basisprincipes
Wat is ethisch hacken en hoe werkt het?

 Voeg Unite.AI toe aan je voorkeursbronnen op Google
Ethisch hacken is geautoriseerd beveiligingstesten uitgevoerd binnen een afgesproken scope om zwaktes te identificeren en te valideren voordat kwaadwillende actoren ze exploiteren. Het woord ethisch komt niet alleen voort uit technische vaardigheid; het komt voort uit toestemming, proportionele methoden, zorgvuldige gegevensafhandeling en verantwoordelijke rapportage.
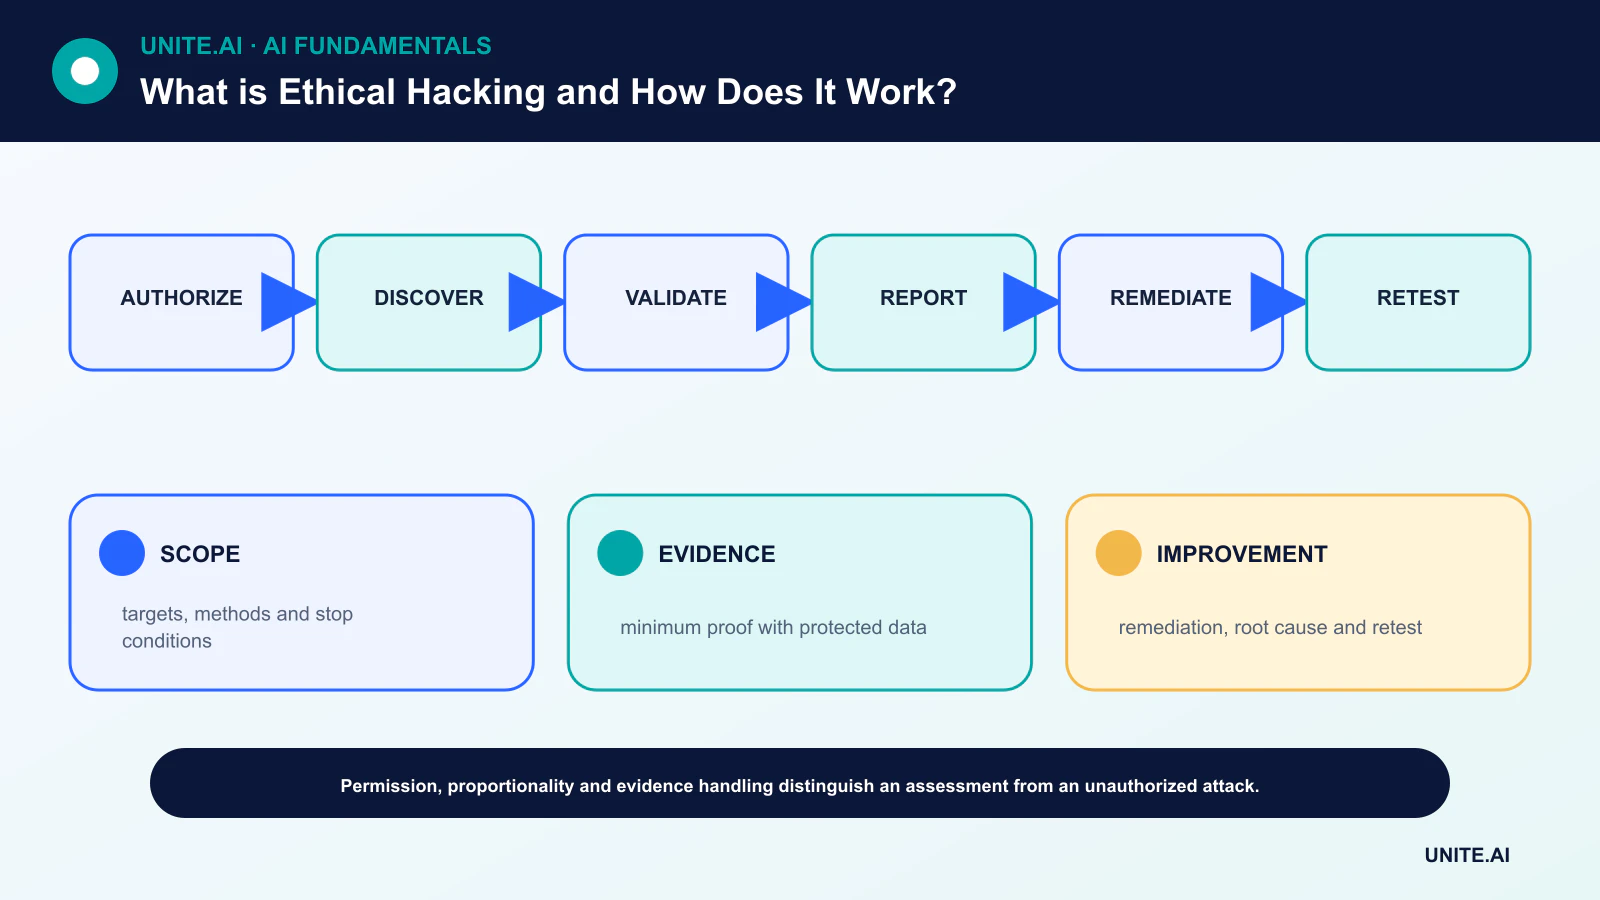
Testen zonder expliciete autorisatie kan illegaal en schadelijk zijn, zelfs wanneer de tester wil helpen. Een professionele opdracht definieert doelwitten, uitgesloten systemen, toegestane technieken, tijdvensters, contactpersonen, stopcondities en hoe bewijsmateriaal wordt beschermd.
Belangrijkste conclusies
- Schriftelijke autorisatie en regels van engagement gaan vooraf aan verkenning of scanning.
- Testen moet risico aantonen met de minst schadelijke methode die voldoende bewijs levert.
- Een bevinding wordt bruikbaar door ernstanalyse, remediëringsrichtlijnen en retesten.
- Ethisch hacken vult – en vervangt niet – veilig ontwerp, patchen, monitoring en incidentrespons.
Autorisation, scope en veiligheid
De eigenaar en de tester komen overeen welke hosts, applicaties, identiteiten, faciliteiten en derden binnen de scope vallen. De regels specificeren of social engineering, denial-of-service, inlogaanvallen, persistentie of gegevenstoegang verboden of beperkt zijn.
Noodgevallencontacten en stopcondities zijn belangrijk omdat testen de productie kan verstoren. Het plan moet bewijsmateriaalretentie, encryptie, verwijdering, juridische beoordeling en procedures voor het tegenkomen van persoonlijke of niet‑relevante data definiëren.
Ontdekking en dreigingsgeïnformeerde planning
Passieve verkenning bekijkt geautoriseerde openbare informatie; actieve ontdekking brengt bereikbare diensten en configuraties in kaart. Dreigingsmodellering identificeert waardevolle assets, vertrouwensgrenzen en plausibele aanvallerdoelen zodat inspanning wordt gestuurd door risico in plaats van een generieke checklist.
Geautomatiseerde scanners kunnen bekende patronen vinden maar leveren valse positieven en missen business‑logic fouten. Menselijke analyse combineert configuratie, applicatiegedrag, identiteitsroutes en de cybersecurity-controles van de organisatie.
Validatie en gecontroleerde exploitatie
De tester bevestigt of een vermoedelijke zwakte bereikbaar is en welke impact deze toestaat. Het bewijs moet stoppen zodra voldoende bewijs bestaat. Het kopiëren van een volledige database of het opzetten van onnodige persistentie is zelden gerechtvaardigd wanneer een onschadelijk monster het probleem aantoont.
Privilege‑escalatie en laterale beweging vereisen expliciete scope. Segmentatie, monitoring en respons maken deel uit van de beoordeling: een test kan aantonen of verdedigers de activiteit detecteren en bevatten, niet alleen of er een toegangspunt bestaat.
Rapportage, remediëring en retesten
Een bruikbaar rapport beschrijft het getroffen asset, precondities, bewijs, potentiële impact, reden voor ernst en concrete remediëring. Het scheidt bevestigde exploitatie van theoretisch risico en beschermt exploitdetails volgens de engagementregels.
Eigenaren prioriteren fixes op basis van blootstelling en zakelijke impact, en testen vervolgens opnieuw. Oorzaakanalyse kan herbruikbare verbeteringen in veilig ontwikkelen, identiteit, configuratie of DevOps-pijplijnen identificeren.
Pen‑tests, red teams en openbaarmaking
Een penetratietest beoordeelt doorgaans gedefinieerde systemen over een beperkte periode. Een red team test detectie en respons tegen een doel; blue teams verdedigen; purple teaming zet tegenstrijdige bevindingen om in gezamenlijke verbetering. Een kwetsbaarheidsassessment is bredere scanning en analyse, niet altijd exploitatie.
Onafhankelijke onderzoekers moeten het kwetsbaarheidsdisclosure‑beleid van de organisatie volgen of een toepasselijk safe‑harbor‑programma. Als er geen beleid bestaat, gebruik dan gevestigde coördinatiekanalen en juridisch advies – ga er niet vanuit dat publieke blootstelling testen autoriseert.
Autorisation, scope en testmethodologie
Ethisch hacken is geautoriseerd beveiligingstesten bedoeld om zwaktes te identificeren en te helpen remediëren. Schriftelijke regels van engagement definiëren systemen, identiteiten, data, data‑afhandeling, communicatie, stopcondities en verboden impacten. Toestemming van de daadwerkelijke systeem‑eigenaar is essentieel; een publiek IP‑adres of een bug is geen autorisatie. Testers moeten verstoring minimaliseren, bewijs beschermen, kritieke bevindingen coördineren en een noodgevallencontact hebben. Juridische en contractuele vereisten variëren per jurisdictie en dienstverlener.
Een professionele opdracht begint met asset‑ en dreigingscontext, gevolgd door verkenning binnen scope, aanvalsvlak‑mapping, kwetsbaarheidsidentificatie, validatie en gecontroleerde exploitatie alleen wanneer nodig om impact te bewijzen. Testen bestrijkt applicaties, API’s, cloud‑configuratie, identiteit, netwerken, draadloos, mobiel, hardware en menselijke processen. Geautomatiseerde scanners vinden bekende patronen maar leveren valse positieven en missen gekoppelde logische fouten. Handmatige redenering onderzoekt autorisatie, bedrijfslogica, vertrouwensgrenzen en paden van een initiële zwakte naar waardevolle assets.
Bewijs, remediëring en veilige rapportage
Een bevinding moet het getroffen asset, precondities, reproduceerbare stappen, waargenomen bewijs, impact, waarschijnlijkheid, reden voor ernst en remediëring bevatten. Verzamel niet meer gevoelige data dan nodig; redacteer geheimen en persoonlijke informatie. Bewaar tijdstempels en tool‑versies. Ernst moet de echte omgeving en controles weerspiegelen, niet alleen een generieke score. Directe melding is passend wanneer testen een actieve compromittering, destructief risico of een pad dat anderen kunnen exploiteren blootlegt.
Remediëringsvalidatie bevestigt dat de oorzaak is verwijderd zonder regressies te introduceren. Los klassen van zwaktes op – autorisatiedesign, geheimbeheer, invoerafhandeling, segmentatie – niet alleen één URL. Volg tijd tot remediatie, terugkeer, asset‑dekking en controleverbetering. Een lang rapport met veel low‑value scanner‑bevindingen kan de paar aanvalspaden die er toe doen overschaduwen. Lessen moeten veilige ontwerpen, code‑review, monitoring en incidentrespons voeden.
Programma’s, openbaarmaking en ethiek
Penetratietests zijn momentopnames; continue kwetsbaarheidsbeheer, dreigingsmodellering, red‑team‑oefeningen en bug‑bounty‑programma’s dienen andere doelen. Gecoördineerde openbaarmaking biedt onderhouders een veilig kanaal en redelijke remediatietijd terwijl gebruikers beschermd blijven. Testers moeten afpersing, onnodige toegang en publieke releases die onevenredige schade veroorzaken vermijden. Ethisch hacken verdient zijn naam door autorisatie, proportionaliteit, competentie, bewijs en verantwoordelijke afhandeling – niet simpelweg omdat de tester gelooft dat het doelwit veiliger zou moeten zijn.
Voorbeeld: testen van een API‑autorisatiegrens
Een bedrijf geeft testers toestemming om een staging‑API en opgegeven productie‑accounts te beoordelen tijdens een vast tijdvenster. Regels verbieden denial‑of‑service en toegang tot echte klantinhoud buiten minimaal bewijs. Testers in kaart brengen rollen, object‑identifiers en eindpunten en ontdekken dat een gebruiker met lage privileges een factuur van een andere tenant kan opvragen. Ze vangen een geredigeerde respons, stoppen verdere toegang en informeren de aangewezen contactpersoon onmiddellijk.
Het rapport identificeert gebroken object‑level autorisatie, getroffen routes, impact, reproductie en een gecentraliseerde permissie‑check. Ontwikkelaars herstellen de gedeelde autorisatielaag en voegen negatieve tests toe voor elk objecttype. Retesten gebruikt synthetische tenants en bevestigt dat logs pogingen detecteren. De organisatie onderzoekt historische toegang, evalueert meldingsverplichtingen en werkt dreigingsmodellen bij. De tester publiceert geen exploitdetails totdat gecoördineerde remediatie gebruikers beschermt. Autorisatie en bewijs – niet de nieuwigheid van de exploit – maken het werk ethisch.
Implementatie‑bewijs en operationele gereedheid
Een productiebeslissing vereist meer dan een succesvolle demonstratie. Definieer de beoogde gebruikers, operationele omgeving, inputs, outputs, afhankelijkheden, eigenaar en de consequentie van elke belangrijke fout. Stel een reproduceerbare basislijn en een versie‑gecontroleerde evaluatieset op vóór afstemming. Test gewone gevallen, grenscondities, misvormde of ontbrekende input, distributieverschuiving, afhankelijkheidsuitval, misbruik en de groepen of omgevingen die waarschijnlijk onderbediend zijn. Meet taakkwaliteit samen met kalibratie of onzekerheid, latentie, doorvoersnelheid, resource‑kosten, toegankelijkheid, privacy en veiligheid. Leg elke transformatie en drempel vast zodat een onafhankelijke reviewer het resultaat kan reproduceren en bewijs kan onderscheiden van een aantrekkelijk prototype.
Voor de lancering wijs autoriteit toe voor release, uitzonderingen, wijzigingen, rollback en pensionering. Gebruik een gefaseerde uitrol, behoud een veilige fallback en verifieer monitoring met doelbewust geïnjecteerde fouten. Operationele telemetrie moet input‑kwaliteit, output‑gedrag, model‑ of regelversie, afhankelijkheidsgezondheid, menselijke overrides en bevestigde uitkomsten onthullen zonder onnodige gevoelige data te verzamelen. Definieer alarm‑drempels en een respons‑eigenaar, en beoordeel vervolgens real‑world bewijs na implementatie in plaats van aan te nemen dat offline prestaties blijven bestaan. Herzie telkens wanneer databronnen, gebruikers, modellen, leveranciers, beleid, hardware of doelstellingen veranderen. Een onderhouden systeem heeft ook gedocumenteerde herstel‑, incident‑leer‑, verwijder‑ en retentieprocedures nodig, en een duidelijk punt waarop het moet worden uitgeschakeld of vervangen.
Veelgestelde vragen
Kan ik ethisch elke openbare website scannen?
Nee. Publieke bereikbaarheid is geen autorisatie. Test alleen systemen die gedekt zijn door schriftelijke toestemming of een duidelijk toepasbaar kwetsbaarheids‑disclosure‑beleid.
Bewijst een schone penetratietest dat een systeem veilig is?
Nee. Het betekent dat de beoordeling geen aanvullende bevindingen binnen haar scope, tijd, methoden en kennis heeft bevestigd. Veiligheid vereist continue controles en monitoring.
Primaire referenties











