
AI-basisprincipes
Wat is cyberbeveiliging?

 Voeg Unite.AI toe aan je voorkeursbronnen op Google
Cybersecurity is de discipline van het beheren van risico’s voor informatie, systemen, identiteiten en operaties die worden veroorzaakt door ongeautoriseerde toegang, misbruik, verstoring of vernietiging. Het combineert technologie, processen, mensen en governance.
Beveiliging is geen product dat één keer kan worden geïnstalleerd. Activa, afhankelijkheden, aanvallers en bedrijfsprioriteiten veranderen. Effectieve programma’s bepalen continu wat belangrijk is, verminderen waarschijnlijke schade, detecteren abnormale activiteit en herstellen van incidenten.
Belangrijkste punten
- NIST CSF 2.0 organiseert resultaten rond Govern, Identify, Protect, Detect, Respond en Recover.
- Identiteit, assetinventaris, veilige configuratie, patchen en back-ups zijn fundamentele controles.
- Zero trust betekent dat toegang tot bronnen continu wordt geëvalueerd, en niet wordt vertrouwd uitsluitend vanwege de netwerklocatie.
- Veerkracht omvat voorbereiding, communicatie, hersteltesten en leren na incidenten.
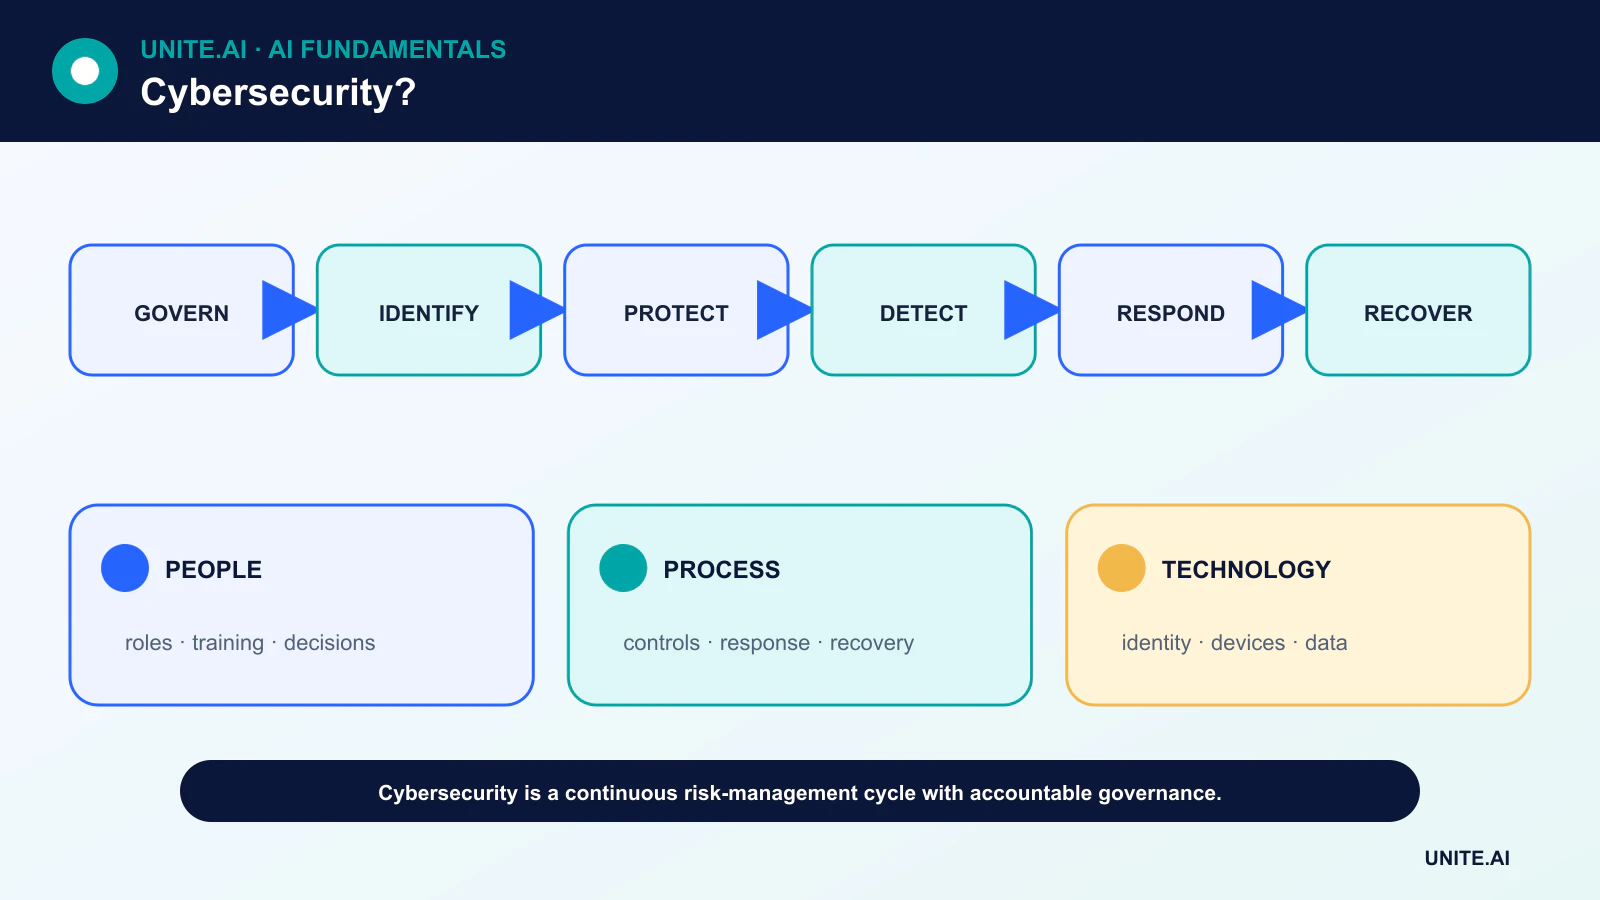
Besturen en identificeren
Governance stelt de risicobereidheid, rollen, beleid, toezicht en verwachtingen ten aanzien van de toeleveringsketen vast. Leiders hebben een actueel overzicht nodig van kritieke diensten, wettelijke verplichtingen en hoe cyberbeveiligingsrisico verbonden is met ondernemingsrisico.
Identificatie omvat hardware, software, data, accounts, cloudservices en afhankelijkheden. Onbekende of eigendomloze assets zijn moeilijk te patchen, monitoren of uit te faseren. Classificatie helpt sterkere controles toe te passen op meer consequentiale systemen en gegevens.
Bescherm identiteiten, apparaten, applicaties en data
Bescherming omvat phishing-resistente authenticatie, het principe van minste privilege, veilige configuratie, kwetsbaarheidsbeheer, encryptie, segmentatie, back-ups en personeelstraining. Veilige softwareontwikkeling vermindert defecten vóór implementatie.
Zero-trust-architectuur evalueert de gebruiker, het apparaat, de bron en de context voor elke toegangsbeslissing. Het betekent niet dat niemand wordt vertrouwd; het vervangt brede impliciete vertrouwen door een expliciet, continu geëvalueerd beleid.
Detecteer betekenisvolle gebeurtenissen
Logboeken van identiteiten, eindpunten, applicaties, netwerken en cloudservices kunnen misbruik onthullen. Detectie‑engineering zet dreigingshypotheses om in geteste regels en analyses. Dekking en datakwaliteit zijn belangrijker dan het verzamelen van elk mogelijk evenement.
Machine learning kan waarschuwingen prioriteren of anomalieën identificeren, maar tegenstanders passen zich aan en zeldzaam legitiem gedrag kan verdacht lijken. Modellen hebben baselines, menselijke beoordeling en bescherming tegen gemanipuleerde input nodig.
Reageren en herstellen
Een incidentresponsplan definieert triage, bewijshandhaving, isolatie, uitroeiing, communicatie en besluitvormingsautoriteit. Playbooks moeten geoefend worden vóór een crisis, inclusief scenario’s waarin identiteitsystemen of communicatiekanalen niet beschikbaar zijn.
Herstel brengt betrouwbare operaties terug, niet alleen online servers. Back-ups moeten geïsoleerd en getest worden. Teams valideren systemen, roteren gecompromitteerde inloggegevens, monitoren herhaling en communiceren residueel risico.
Leveringsketens, edge-systemen en AI
Organisaties erven risico van leveranciers, open‑source‑afhankelijkheden, beheerde diensten en update‑kanalen. Contracten, software‑bill‑of‑materials, attestaties en gemonitorde toegang helpen, maar ze vervangen geen architecturale containment.
Edge AI vergroot het aantal apparaten en modellen dat beveiligd moet worden. Aanvallers gebruiken AI ook voor overtuiging, verkenning en automatisering, terwijl verdedigers het gebruiken voor analyse. De fundamentele controles — identiteit, herkomst, validatie en herstel — blijven noodzakelijk.
Risico, threat modeling en beveiligingsarchitectuur
Cybersecurity beschermt de vertrouwelijkheid, integriteit en beschikbaarheid van systemen en data, terwijl het veiligheid, privacy, authenticiteit en verantwoording ondersteunt. Begin met een inventaris van assets, identiteiten, datastromen, afhankelijkheden en bedrijfsimpact. Threat modeling identificeert actoren, toegangspunten, vertrouwensgrenzen, misbruikscenario’s en mitigaties vóór implementatie. Risico combineert waarschijnlijkheid en consequentie onder onzekerheid; het moet prioriteiten sturen in plaats van elke kwetsbaarheidscore als gelijk te behandelen.
Defense in depth gaat ervan uit dat controles falen. Sterke identiteit maakt gebruik van phishing‑resistente multi‑factor authenticatie, het principe van minste privilege, kort‑levende inloggegevens, apparaatvertrouwen en beoordeling van bevoorrechte toegang. Netwerksegmentatie beperkt beweging; veilige configuratie en patchen verminderen blootstelling; encryptie beschermt data in transit en at rest; applicatiebeveiliging valideert invoer en autorisatie; back-ups en herstel behouden veerkracht. Zero trust is een toegangsarchitectuur gebaseerd op continue verificatie, geen product of eliminatie van vertrouwde componenten.
Detectie, respons en software‑leveringsketen
Logboeken moeten de gedefinieerde detectievragen ondersteunen, gesynchroniseerde tijd gebruiken, integriteit beschermen en onnodige geheimen of persoonsgegevens vermijden. Detectie combineert endpoint-, identiteit-, netwerk-, cloud- en applicatiesignalen met baselines en threat intelligence. Alerts hebben eigenaren, ernst, bewijs en runbooks nodig. Incidentrespons bereidt rollen, communicatie, isolatie, uitroeiing, herstel, forensisch onderzoek en juridische of regelgevende coördinatie voor. Tabletop‑oefeningen en technische simulaties onthullen of inloggegevens kunnen worden ingetrokken en systemen onder druk kunnen worden hersteld.
Software‑risico omvat broncode, afhankelijkheden, buildsysteem, artefacten, registries en updates. Pin en controleer afhankelijkheden, scan en patch, isoleer builds, genereer een SBOM, onderteken artefacten, registreer herkomst en beperk release‑autoriteit. Een gecompromitteerde CI‑pipeline kan vertrouwde malware verspreiden. Geheimen moeten in beheerde kluizen staan en mogen niet in code, afbeeldingen, tickets of logboeken verschijnen. Derdepartij‑diensten vereisen toegangsbeperkingen, incidentvoorwaarden en een exit‑plan.
Meten en menselijke factoren
Meet blootstelling, remedieringstijd, controledekking, detectie‑ en isolatietijd, hersteltests, phishing‑resistente authenticatie, bevoorrechte toegang en terugkerende oorzaken — niet alleen het aantal alerts of de voltooiing van training. Ontwerp bruikbare beveiligde standaardinstellingen omdat mensen omzeilen wat controles die essentieel werk blokkeren. Bescherm onderzoekers en meldingskanalen, en leer van bijna‑incidenten zonder schuld. Cybersecurity is doorlopend risicomanagement: veranderende systemen, aanvallers, leveranciers en gebruikers maken een eenmalige audit of compliance‑certificaat onvoldoende bewijs van huidige beveiliging.
Voorbeeld: reageren op een gecompromitteerd account
Een identiteitsplatform detecteert onmogelijke reizen, een nieuw apparaat en ongebruikelijke bevoorrechte toegang. Het respons‑playbook valideert bewijs, intrekt sessies en tokens, reset inloggegevens via een geverifieerd kanaal, isoleert getroffen eindpunten, en controleert mailbox‑regels, cloud‑rollen en data‑toegang. Logboeken worden bewaard met gesynchroniseerde tijd. Het team communiceert ernst en bedrijfsimpact zonder gevoelige onderzoeksdetails bloot te stellen. Juridische, privacy‑ en klant‑notificatie‑eigenaren worden betrokken volgens het type en de reikwijdte van de geraadpleegde data, contractuele verplichtingen, toepasselijke jurisdicties en geverifieerde impact.
Herstel verifieert schone apparaten, herstelde minste privilege en gemonitorde herintrede. Oorzaakanalyse onderzoekt phishing‑resistente authenticatie, inschrijving, help‑desk‑verificatie en token‑levensduur in plaats van één gebruiker de schuld te geven. Detectieregels en training worden bijgewerkt, en vergelijkbare accounts worden opgezocht. Metingen omvatten detectie‑ en isolatietijd, getroffen bronnen, herhaling en correctie‑afronding. Een later tabletop‑scenario test of hetzelfde proces werkt tijdens een identiteitsprovider‑uitval en met een gecompromitteerde beheerder.
Implementatie‑bewijs en operationele gereedheid
Een productiebeslissing vereist meer dan een succesvolle demonstratie. Definieer de beoogde gebruikers, operationele omgeving, inputs, outputs, afhankelijkheden, eigenaar en de consequentie van elke belangrijke storing. Stel een reproduceerbare basislijn en een versie‑gebaseerde evaluatieset vast vóór afstemming. Test gewone gevallen, randvoorwaarden, misvormde of ontbrekende input, distributieverandering, afhankelijkheidsuitval, misbruik, en de groepen of omgevingen die waarschijnlijk onderbediend zijn. Meet taakkwaliteit samen met kalibratie of onzekerheid, latency, doorvoer, resource‑kosten, toegankelijkheid, privacy en beveiliging. Leg elke transformatie en drempel vast zodat een onafhankelijke reviewer het resultaat kan reproduceren en bewijs kan onderscheiden van een aantrekkelijk prototype.
Voor de lancering moet autoriteit voor release, uitzonderingen, wijzigingen, rollback en pensionering worden toegewezen. Gebruik een gefaseerde uitrol, behoud een veilige fallback, en verifieer monitoring met opzettelijk geïnjecteerde fouten. Operationele telemetrie moet input‑kwaliteit, output‑gedrag, model‑ of regelversie, afhankelijkheidsgezondheid, menselijke overrides en bevestigde uitkomsten onthullen zonder onnodige gevoelige data te verzamelen. Definieer alert‑drempels en een respons‑eigenaar, en beoordeel vervolgens bewijs uit de praktijk na implementatie in plaats van aan te nemen dat offline prestaties behouden blijven. Her‑evalueer telkens wanneer databronnen, gebruikers, modellen, leveranciers, beleid, hardware of doelstellingen veranderen. Een onderhouden systeem heeft ook gedocumenteerd herstel, incident‑leren, verwijder‑ en retentieprocedures nodig, en een duidelijk punt waarop het moet worden uitgeschakeld of vervangen.
Veelgestelde vragen
Wat zijn vertrouwelijkheid, integriteit en beschikbaarheid?
Dit zijn drie veelvoorkomende beveiligingsdoelen: voorkomen van ongeautoriseerde openbaarmaking, voorkomen van ongeautoriseerde of onopgemerkte wijziging, en zorgen dat systemen en data betrouwbaar toegankelijk blijven.
Kan cyberbeveiligingsrisico worden geëlimineerd?
Nee. Organisaties verminderen en dragen risico over, vermijden bepaalde activiteiten en accepteren residueel risico met verantwoordelijke beslissingen.
Primaire referenties











