인터뷰
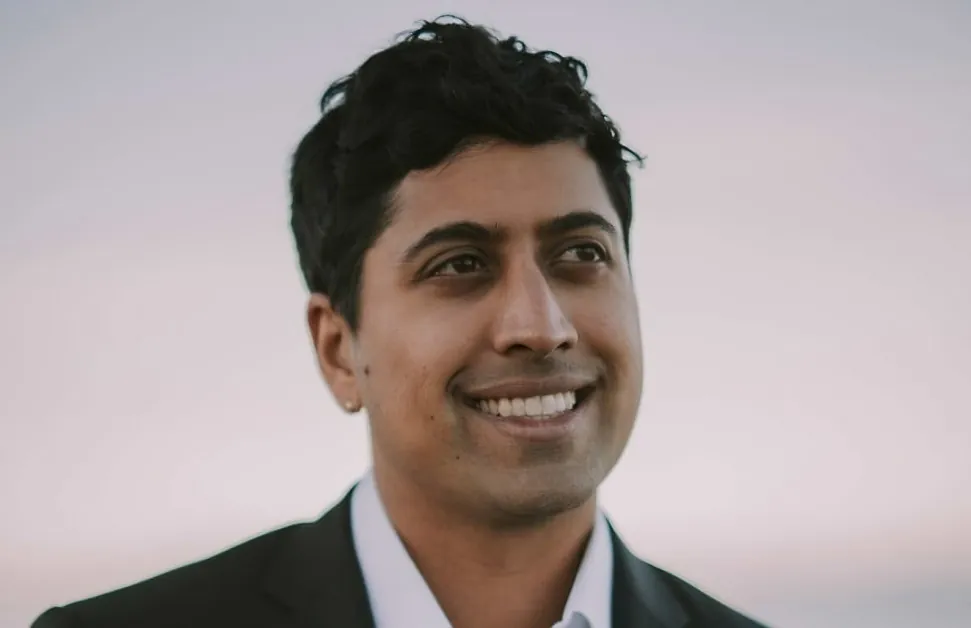
Rohan Sathe, 공동 창업자 & CEO of Nightfall – 인터뷰 시리즈

작성자
Antoine Tardif, 유나이트.AI의 CEO 및 설립자
Rohan Sathe는 Nightfall AI의 공동 창업자 겸 CEO입니다. Nightfall을 공동 설립하기 전에는 Uber Eats에서 백엔드 팀을 이끌며 ETA 예측 및 수요-공급 예측과 같은 적용 머신러닝 서비스를 구축했습니다. 그는 CISO Series 팟캐스트와 Artificial Intelligence Podcast 등 여러 매체에 게스트로 출연한 바 있습니다.
Nightfall은 AI를 활용해 데이터 유출을 방지하며 SaaS 및 GenAI 앱, 엔드포인트, 브라우저 전반에 걸쳐 DLP(데이터 손실 방지)를 자동화합니다. 텍스트와 파일을 지속적으로 스캔해 PII, PHI/PCI, 비밀 정보 및 자격 증명을 탐지하고, 머신러닝으로 콘텐츠를 분류하며 실시간으로 정책을 적용합니다. 통합 대상에는 Slack, Google Drive, GitHub, 이메일이 포함되며, 맞춤형 앱 및 LLM을 위한 API/SDK도 제공합니다. 복구 기능으로는 삭제, 격리, 마스킹과 함께 사용자 코칭, 사고 워크플로, 컴플라이언스 지원이 포함됩니다.
당신과 Isaac이 2018년에 Nightfall을 공동 설립한 배경은 AI가 DLP를 더 좋고, 빠르며, 기업에 더 접근 가능하게 만들 수 있다는 믿음이었습니다. 설립 순간이 어땠는지, 그리고 처음부터 어떻게 “AI‑native DLP”라는 아이디어에 도달했는지 공유해 주실 수 있나요?
초기에는 머신러닝을 활용해 클라우드 앱과 현대 워크플로 전반에 걸쳐 민감 데이터를 발견하고 보호하고자 했습니다. 2019년에 스텔스 모드에서 벗어나면서 우리는 클라우드 네이티브, ML 기반 SaaS DLP 솔루션으로 자리매김했으며, ‘클라우드 데이터 제어 평면’ 구축이라는 비전을 제시했습니다. SaaS를 넘어 엔드포인트와 생성 AI 전반에 걸친 데이터 유출을 다루면서 ‘AI‑native DLP’가 우리의 포괄적 용어가 되었습니다.
Nightfall을 시작하기 전, 당신은 Uber Eats의 창립 엔지니어였으며, 데이터가 SaaS와 클라우드 도구 전반에 어떻게 퍼지는지를 직접 목격했습니다. 그 경험이 데이터 보안에 대한 관점을 어떻게 형성했으며, Nightfall 아이디어를 촉발한 구체적인 순간이나 과제는 무엇이었나요?
Uber Eats에서 저는 백엔드 팀을 이끌며 ETA 및 수요·공급 예측과 같은 적용 ML 서비스를 구축했습니다. 우리는 페타바이트 규모의 데이터를 다양한 시스템에 걸쳐 다루었으며, 이 환경에서는 민감 정보가 매우 빠르고 종종 눈에 보이지 않게 이동합니다. 이러한 경험과 2016년 Uber 해킹 사건—공격자가 GitHub에 노출된 자격 증명을 이용해 AWS 데이터에 접근한 사례—을 통해 데이터 확산, 자격 증명, 클라우드 인프라가 결합될 때 적절한 탐지와 방어가 없으면 위험이 크게 증가한다는 것을 깨달았습니다. 이러한 현실이 Nightfall이 처음부터 컨텍스트 인식 탐지와 방지에 집중하도록 만든 배경입니다.
Nightfall은 2019년에 공개적으로 출시되었습니다. 스텔스 모드에서 출시까지의 초기 여정을, 주요 전환점과 함께 설명해 주실 수 있나요?
우리는 약 1년간 스텔스 상태를 유지한 뒤, 2019년 11월 7일에 Bain Capital Ventures와 Venrock이 주도한 2,030만 달러의 펀딩으로 공식 출시했습니다. 초기 전환점은 광범위한 SaaS 통합을 구축하고, 기존 DLP 솔루션이 겪던 높은 오탐률을 줄일 수 있는 고정밀 ML 기반 콘텐츠 분류 기술을 개발하는 데 집중했습니다.
Shadow AI는 직장에서 ChatGPT, Gemini, Copilot과 같은 도구를 감시 없이 사용하는 것을 의미하며, 이는 보이지 않는 데이터 유출을 초래합니다. Shadow AI를 어떻게 정의하며, 왜 현대 조직에 점점 더 큰 우려가 되는지 설명해 주세요.
우리는 Shadow AI를 직원이 AI 도구를 무단 또는 감시 없이 사용하는 것으로 정의합니다—예를 들어 소스 코드나 고객 데이터를 챗봇에 붙여넣는 경우—이는 IT 거버넌스 밖에서 노출 위험을 야기합니다. 이 정의는 IBM과 Splunk와 같은 다른 업계 플레이어가 보고 있는 현상과 일치합니다. Shadow AI는 본질적으로 승인이나 감독 없이 사용되는 AI이며, 이는 눈에 보이지 않는 위험과 데이터 유출 가능성을 초래합니다. 사용하기 쉬운 생성 AI 앱과 적절한 통제 부재가 결합돼 이 문제가 급속히 확대되고 있습니다.
Nightfall이 Shadow AI에 접근하는 방식이 기존 DLP와 어떻게 다른지 여러 차례 설명하셨습니다. 컨텍스트 인식 모니터링, 데이터 라인리지, 실시간 차단 중 어느 기능이 고객에게 가장 큰 영향을 미쳤나요?
고객들로부터 일관되게 듣는 바에 따르면, 가장 큰 차이를 만드는 두 가지 주요 레버가 있습니다. 첫 번째는 사전 제출 제어—민감한 콘텐츠가 AI 도구에 전송되거나 웹에 게시되기 전에 차단하는 것입니다. 두 번째는 기존 패턴 매칭을 넘어 데이터 라인리지와 컨텍스트를 이해하는 AI‑native 탐지입니다.
진정으로 강력한 점은 지속적인 학습을 통한 소음 감소입니다. 우리 시스템은 콘텐츠와 파일 계보를 이해하고, 사용자 주석과 행동에서 학습하며, 낮은 위험 활동을 억제하는 안전한 워크플로를 식별합니다. 이는 기존 DLP 솔루션에 비해 거짓 양성률을 크게 줄입니다. 또한 LLM, 트랜스포머, 컴퓨터 비전을 활용한 실시간 위협 탐지 및 위험 우선순위 지정도 수행하며, 맞춤형 파일 및 민감도 분류기를 통해 지적 재산 및 고가치 문서의 이동을 규칙 기반 엔터티 탐지를 훨씬 넘어 탐지합니다. 고객들은 알림 피로에서 집중적이고 고효과적인 보안 조치로의 변화를 목격하고 있다고 말합니다.
Nightfall의 브라우저 기반 및 엔드포인트 네이티브 탐지 시스템은 어떻게 유출이 발생하기 전에 차단하며, 이는 제출 후에만 위반을 탐지하는 기존 DLP 시스템과 어떻게 비교됩니까?
우리의 브라우저 확장 프로그램과 엔드포인트 에이전트는 실제로 프롬프트와 파일이 제출되기 전에 스캔합니다. 위험한 콘텐츠를 실시간으로 편집하거나 차단할 수 있으므로, 예를 들어 ChatGPT 프롬프트가 전송되기 전에 차단할 수 있습니다. 또한 파일이 기업 시스템에서 유래했는지 여부를 보안 팀이 알 수 있도록 계보를 추적합니다. 우리는 macOS와 Windows에 Chrome 및 Firefox 확장 프로그램을 배포하여 전송 전 편집 및 업로드 차단 기능을 제공합니다. 이는 대부분 사후 탐지에 초점을 맞춘 기존 DLP와는 상당히 대조적입니다.
Nightfall은 설립 이후 크게 확장되었습니다. 그동안 기업 보안 요구가 어떻게 진화했으며, 제품이 이에 어떻게 대응했습니까?
환경은 정말로 급격히 변했습니다. 우리는 2020-2021년경에 Slack과 Google Drive 같은 SaaS 스캔으로 시작했습니다. 그 후 2023년부터는 생성형 AI 가드레일이 필수적이 되었고, 이제는 조직 성장에 따라 확장 가능한 자율적이고 지능적인 위협 예방이 시급한 필요로 부각되고 있습니다.
보안 운영 팀은 점점 복잡해지는 도구, 기존 패턴 매칭 DLP, 지속적인 수동 정책 조정, 그리고 알림 피로를 겪고 있습니다. 이러한 문제는 조사 속도를 늦추고, 오버헤드를 증가시키며, 보안 효과를 감소시킵니다. 우리의 제품 진화는 반응적이고 수동적인 운영에서 사전적이고 지능적인 자동화로의 변화를 반영합니다. 우리는 2023년에 생성형 AI 커버리지를 발표하고, 2024년에 탈출 방지, 암호화, 이메일 보호로 확장했으며, 이제 Nyx와 함께 데이터 보호에서 에이전트형 AI의 다음 시대를 열고 있습니다—SaaS, 엔드포인트, AI 도구 전반에 걸쳐 알림 피로를 집중적이고 고효과적인 보안 조치로 전환합니다.
최근에 Nightfall Nyx를 도입했는데, 이를 업계 최초의 자율 AI 네이티브 DLP 플랫폼이라고 설명합니다. 자율성을 부여하는 요소는 무엇이며, 보안 팀이 해결할 수 있는 문제는 무엇입니까?
Nightfall의 AI 탐지 플랫폼은 이미 높은 정확도와 낮은 소음 결과를 제공합니다—전통적인 정규식이나 규칙 기반 DLP의 5–30%에 비해 95% 정밀도를 달성합니다. 그 기반 위에 Nyx는 AI 지능 레이어로서 보안 팀이 위험을 조사하고, 상관관계 및 이해를 돕습니다.
소음이 사라진 후에도 실제 작업이 시작됩니다. 대규모 조직에서는 SecOps 팀이 매일 수백 건의 합법적인 알림을 처리해야 할 수 있습니다. 비즈니스 승인 워크플로와 위험한 데이터 위생 문제 또는 내부 위협을 구분하기 위해 시간을 소비합니다. Nyx는 이 조사 작업을 담당하며, 분석 속도를 가속화하여 팀이 페이지 수가 많은 알림을 검색하고 정렬하는 대신 행동에 집중할 수 있도록 합니다.
Nyx는 탈출 이벤트 전반에 걸쳐 사용자, 도메인, 장치, 데이터 유형, 파일 이름 등을 연결하여 패턴을 즉시 표출합니다. 자연어 인터페이스를 통해 분석가가 패턴에 대해 조치를 취하고, 결과를 조사하며, 보고서를 작성하고, 몇 초 안에 권장 조치를 받을 수 있습니다. 한때 두 시간이 걸렸던 작업이 이제 두 분 미만으로 수행될 수 있어, 20배의 시간 절감이라는 진정한 게임 체인저가 됩니다.
생성형 AI 사용이 직장 내에서 폭발적으로 증가하고 보안 팀이 따라잡기 어려운 상황에서, Nightfall과 같은 도구가 기업 환경의 기본 제어 계층이 될 것이라고 믿으십니까?
나는 궤적이 그렇다고 제시한다고 생각합니다. 우리는 기업 전반에 걸쳐 광범위한 생성형 AI 채택 계획을 보고 있으며, Microsoft Entra Internet Access와 같은 주요 플랫폼이 생성형 AI 트래픽에 대한 인라인, 사전 제출 제어를 출시하고 있습니다. 산업계가 Shadow AI 위험에 대한 합의에 부합할 때, 사전 제출, AI 인식 DLP가 신원 및 접근 관리, 엔드포인트 탐지 및 대응과 같은 것들과 함께 기본 제어 계층이 될 것으로 예상됩니다.
마지막으로, 이렇게 빠르게 움직이는 분야에서 창업자로서 Nightfall의 장기 비전과 기업 데이터 보호에서 AI의 역할은 무엇입니까?
우리의 장기 비전은 출시 시에 명시한 바를 기반으로—클라우드 데이터의 제어 평면이 되는 것—하지만 이제 자율 운영과 에이전트형 AI 기능으로 확장하고 있습니다. 우리는 보안 태세가 분석가에게 더 많은 작업을 부과하지 않고 지속적으로 개선되고, AI가 전문 도메인 전문 지식의 필요성을 없애며, 조직이 반응적이고 수동적인 보안 운영에서 사전적이고 지능적인 위협 예방으로 전환할 수 있는 미래를 상상합니다.
실제로는 AI가 데이터의 맥락을 이해하고 안전하고 지능적인 행동을 취한다는 뜻이며—조사, 코칭, 마스킹, 차단—SaaS, 엔드포인트, 이메일, 그리고 섀도우 AI 전반에 걸쳐 작동합니다. 우리는 탐지에서 예방으로 루프를 닫아, 보안 팀에게 항상 켜져 있는 지능형 파트너를 제공하고자 합니다. 이 파트너는 각 조사마다 더 똑똑해지며 수 주간의 수동 포렌식을 몇 분의 집중된 대응으로 전환합니다.
감사합니다. 훌륭한 인터뷰였습니다. 더 알고 싶은 독자분들은 Nightfall을 방문하십시오.
앙투안은 Unite.AI의 비전 있는 리더이자 창립 파트너로, AI와 로봇공학의 미래를 만들어 가고 발전시키는 데 변함없는 열정을 쏟고 있습니다. 여러 기업을 창업한 그는 AI가 전기만큼 사회를 크게 변화시킬 것이라고 믿으며, 혁신적인 기술과 범용 인공지능(AGI)의 잠재력에 관해 자주 열정적으로 이야기합니다.
미래학자로서 이러한 혁신이 세상을 어떻게 바꿀지 탐구하는 데 전념하고 있습니다. 또한 미래를 새롭게 정의하고 산업 전반을 변화시키는 첨단 기술에 대한 투자에 초점을 맞춘 플랫폼인 Securities.io의 설립자입니다.