
Interviste
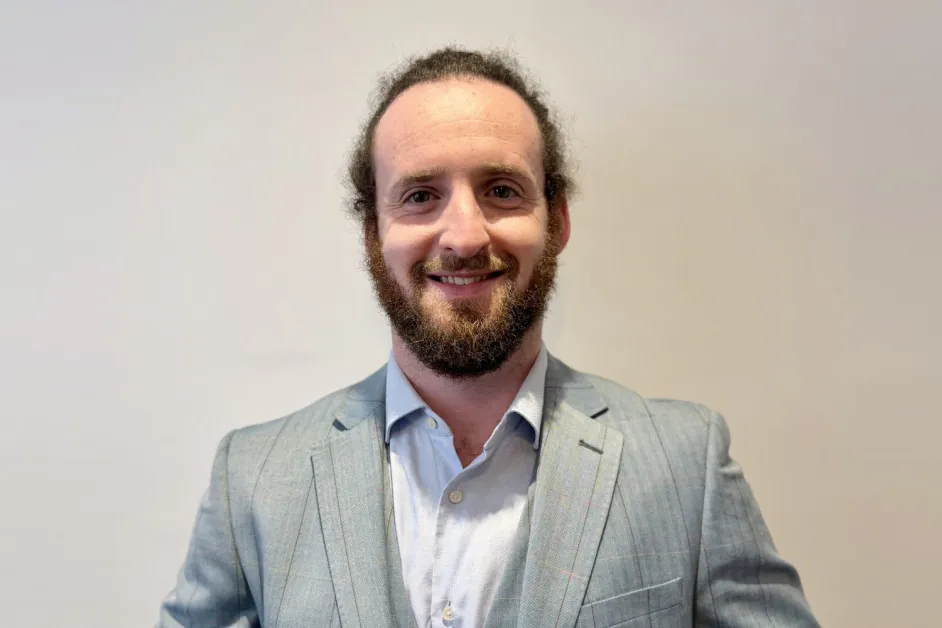
Jack Cherkas, CISO globale di Syntax – Serie di interviste

 Aggiungi Unite.AI alle tue fonti preferite su Google
Punti chiaveLa governance deve accompagnare i progetti di IA anziché bloccarli a un cancello.
Vedi di più
- La governance deve accompagnare i progetti di IA anziché bloccarli a un cancello.
- Gli agenti di IA necessitano di identità, autorizzazioni, registri e leve di contenimento proprio come gli utenti umani.
- I CISO che si presentano presto con modelli pratici diventano partner che i team di IA desiderano.
Jack Cherkas, CISO globale di Syntax, è un dirigente di cybersecurity con una profonda esperienza in materia di sicurezza cloud, resilienza informatica, architettura aziendale e sicurezza dell’AI. Ha ricoperto ruoli di alto livello in Syntax, PwC UK, Kyndryl e IBM, dove ha contribuito a costruire e ampliare le operazioni di sicurezza, guidare gli interventi di risposta agli incidenti più gravi e sviluppare strategie di resilienza informatica per ambienti aziendali di grandi dimensioni. In Syntax, guida la sicurezza informatica globale per il personale, i sistemi, i data center, i servizi cloud gestiti e l’offerta di sicurezza rivolta ai clienti dell’azienda, sovrintendendo a un team di oltre 65 professionisti della sicurezza in otto paesi.
Syntax è un fornitore di servizi IT e cloud gestito a livello globale, specializzato in applicazioni aziendali mission-critical, in particolare ambienti SAP e Oracle (ORCL ). L’azienda supporta le organizzazioni nella migrazione al cloud, hosting gestito, sicurezza informatica, gestione delle applicazioni aziendali e operazioni abilitate all’AI su infrastrutture cloud ibride e multi-cloud. Il suo lavoro si concentra sull’aiutare le aziende a modernizzare, proteggere e gestire sistemi aziendali complessi a larga scala.
Ha guidato iniziative di sicurezza informatica in IBM, Kyndryl, PwC e ora Syntax. Come è cambiata la sua prospettiva sulla sicurezza delle tecnologie emergenti come l’AI, in particolare mentre le organizzazioni passano dalla sperimentazione alla produzione?
La mia carriera ha seguito una serie di trasformazioni dirompenti, ognuna delle quali ha richiesto che la sicurezza si adeguasse a una nuova superficie di controllo. In IBM, ai primi tempi del cloud, la domanda era se potevamo fidarci dell’infrastruttura di qualcun altro per eseguire carichi di lavoro mission-critical. La risposta è stata un modello di responsabilità condivisa e una generazione di controlli cloud-native.
Poi è arrivata l’era del ransomware. NotPetya nel 2017 ha disabilitato le aziende in poche ore e l’industria ha imparato che il malware capace di propagarsi come un worm poteva abbattere le catene di approvvigionamento globali in una notte. La risposta è stata prepararsi al momento in cui un attacco informatico sarebbe avvenuto, non all’eventualità che avvenisse, segmentare le reti, mantenere backup immutabili e rafforzare decisamente la gestione delle identità.
Durante il mio tempo in Kyndryl e PwC, il SaaS è passato dai margini al centro di ogni ambiente IT. I carichi di lavoro sono stati spostati dai data center e sullo stack di qualcun altro, l’identità è diventata il perimetro e Zero Trust ha smesso di essere un diagramma e ha iniziato a essere un modello operativo.
Ora in Syntax, ci troviamo nell’onda del GenAI, dove il sistema stesso ragiona, genera e agisce. Ogni onda ci ha dato una nuova superficie di controllo, non abbastanza avvertimento e una finestra più breve tra sperimentazione e produzione. Il cloud ha richiesto anni. Il SaaS ha richiesto trimestri. Il GenAI richiede settimane. I CISO che tengono il passo sono quelli che hanno smesso di trattare ogni onda come un’eccezione e hanno iniziato a trattare l’adozione rapida come la condizione abituale.
Mentre le organizzazioni accelerano l’adozione dell’AI, come valuta il rischio che la fiducia, e non solo la conformità, venga compromessa? Quali sono i primi indicatori che questo sta iniziando ad accadere?
La fiducia è la base di ogni buona adozione dell’AI. I primi indicatori non si trovano nel rapporto di audit, ma nei segnali operativi. Implementazioni di shadow AI di cui nessuno si assume la responsabilità. Uffici acquisti che approvano i fornitori di GenAI senza revisione di sicurezza. Lineage dei dati che si interrompe nel momento in cui si chiede da dove provenga il set di dati di training. Agenti di AI a cui sono stati concessi permessi di amministratore perché nessuno voleva rallentare il progetto. Quando si vedono questi quattro segnali in un’organizzazione, la fiducia viene già spesa più velocemente di quanto non venga guadagnata. La leadership è di solito l’ultima a saperlo.
Molte aziende stanno adottando l’AI più velocemente di quanto riescano a proteggerla. Quali sono i rischi più comuni che sta vedendo oggi quando la governance è in ritardo rispetto all’innovazione?
Quando la governance è in ritardo, tre cose accadono e nessuna di esse si presenta come incidente di sicurezza fino a molto più tardi. In primo luogo, l’esposizione normativa si accumula silenziosamente: una distribuzione di AI che viola i requisiti di trasparenza del Regolamento AI dell’UE non attiva un allarme; si presenta in un audit due anni dopo come una multa. In secondo luogo, la fiducia del cliente si erode in transazioni che non si vedono: i potenziali clienti scelgono i concorrenti che possono dimostrare la governance e il team di vendita non scopre mai il perché. In terzo luogo, la qualità della decisione si deteriora: l’organizzazione prende più decisioni influenzate dall’AI, ma non può spiegarle o auditarle e le cattive decisioni si accumulano in luoghi in cui nessuno sta guardando. Il costo di una governance debole dell’AI è l’erosione lenta dell’audit, delle vendite e della qualità delle decisioni, che si conclude in una violazione dannosa per la reputazione.
Dalla sua esperienza nella costruzione e nell’ampliamento dei servizi di sicurezza gestiti e delle operazioni del SOC, come dovrebbero ripensare le organizzazioni i loro modelli di sicurezza per gestire i sistemi basati sull’AI e il processo decisionale autonomo?
L’AI è un nuovo vettore di attacco, un moltiplicatore di minacce e un pezzo cruciale del puzzle difensivo e il modello di sicurezza deve adattarsi per coprire tutti e tre allo stesso tempo.
Come vettore di attacco, le piattaforme di GenAI stesse diventano bersagli da difendere. Come moltiplicatore di minacce, gli attaccanti stanno utilizzando il GenAI per creare phishing su larga scala, generare codice di sfruttamento, automatizzare la ricognizione e scoprire vulnerabilità a velocità di macchina. Come pezzo difensivo, la stessa tecnologia rivolta dall’altra parte è la sola risposta realistica: il triage guidato dall’AI, la caccia alle minacce automatizzata e il potenziamento delle capacità degli analisti non sono più opzionali; sono il modo in cui un SOC mantiene il passo con un avversario aumentato dall’AI. Se loro sono aumentati dall’AI e noi no, il divario si amplia progressivamente con ogni ciclo.
Ciò crea anche un nuovo tipo di attore che il modello deve gestire. In Syntax, pensiamo già agli agenti di AI come se facessero parte dell’organigramma, accanto agli esseri umani, e questo stabilisce il livello di protezione richiesto. Gli agenti di AI hanno bisogno di tutto ciò che diamo agli utenti umani (identità, permessi basati su ruoli, registri di attività, profili di riferimento comportamentali) più le stesse leve di contenimento che utilizziamo per gli account compromessi: la capacità di disabilitare, isolare e revocare. La differenza è la velocità. Gli agenti agiscono in millisecondi, quindi quelle leve devono essere immediate e automatizzate, non relegate alla fase finale di un flusso di risposta agli incidenti.
In Syntax, il nostro Global Security Operations Center sta evolvendo in modo che l’AI potenzi le capacità dell’analista umano, mentre i nostri dipendenti costruiscono flussi di lavoro basati su agenti e agenti all’interno della piattaforma di GenAI di Syntax, che include già salvaguardie contro i bias e la tossicità, oltre a controlli predefiniti per la privacy e la sicurezza dei dati.
Questo è il ripensamento. Difendere l’AI come bersaglio. Distribuire l’AI come difensore. Governare l’uso dell’AI.
C’è spesso tensione tra velocità e controllo. Come possono le organizzazioni mantenere la velocità dell’innovazione mentre implementano una supervisione e salvaguardie efficaci per i sistemi di AI?
Velocità e controllo sembrano opposti finché non si costruisce una governance che viaggia con il progetto piuttosto che bloccarlo. L’errore è mettere la governance alla porta: un comitato, un’autorizzazione, una revisione trimestrale. Quando la porta si apre, il team ha già aggirato il controllo o perso slancio. Il modello che funziona è il processo ridefinito con la governance al suo interno. La comunicazione chiara e coerente è il punto di partenza, seguita da modelli preapprovati, flussi di dati preventivamente autorizzati e modelli di autorizzazione predefiniti. I team ottengono velocità, i team di sicurezza ottengono visibilità e il compromesso che tutti danno per scontato si rivela essere un processo mal progettato. Si tratta di bilanciare la sicurezza con l’innovazione in funzione della propensione al rischio di ogni organizzazione.
Ha lavorato su strategie di resilienza informatica e risposta agli incidenti su larga scala. Come l’introduzione dell’AI cambia la natura delle minacce informatiche e il modo in cui le organizzazioni dovrebbero prepararsi?
L’AI sta aumentando le minacce su diversi vettori. Scala: phishing e ricognizione a velocità di macchina contro migliaia di bersagli contemporaneamente. Sofisticazione: ingegneria sociale guidata da deepfake che supera la verifica vocale e video. Identità: identità sintetiche che superano i controlli di identità progettati per gli esseri umani.
Per la risposta agli incidenti, le implicazioni sono operative. È necessario un rilevamento che non si basi sul riconoscimento di modelli da parte degli esseri umani a velocità umana. Sono necessari protocolli di verifica che assumano che la voce e il video possano essere falsificati. E sono necessari playbook di risposta agli incidenti che coprano esplicitamente gli incidenti correlati all’AI, perché i passaggi di recupero non sono gli stessi di quelli per un evento di ransomware.
In Syntax, cosa significa “progettato per la sicurezza” per l’AI in un ambiente aziendale complesso e reale?
In Syntax significa bilanciare l’innovazione e la sicurezza attraverso l’adozione della nostra piattaforma di GenAI con barriere di sicurezza incorporate, la nostra classificazione di servizi, app, modelli e piattaforme di GenAI come approvati, soggetti a restrizioni o vietati, e la promozione di una cultura che mette la sicurezza al primo posto attraverso il nostro ufficio di governance dell’AI. Per la nostra organizzazione di sicurezza globale, significa posizionarci come abilitatori per l’azienda, non come bloccatori, supportando l’azienda con le sue priorità strategiche mentre proteggiamo Syntax in linea con la nostra propensione al rischio.
C’è una narrazione crescente che la sicurezza e la conformità non sono più bloccatori, ma abilitatori della crescita. Cosa deve cambiare culturalmente e operativamente perché le organizzazioni possano veramente adottare questa mentalità?
Il più grande cambiamento è ciò che significa il successo. I team di sicurezza sono stati misurati per decenni in base a ciò che non è accaduto: nessuna violazione, nessun incidente, nessun rilievo negli audit. Quella metrica premia il dire di no. I team che operano come abilitatori misurano qualcosa di diverso: accordi vinti perché i controlli erano dimostrabili, lanci che hanno raggiunto la data perché la sicurezza ha sbloccato il percorso e innovazioni che sono passate attraverso la governance piuttosto che aggirarla.
Operativamente, è necessario ridefinire i processi con la governance al loro interno, abbinati all’abilitazione attiva come la nostra piattaforma di GenAI che rende la sicurezza il percorso più facile, e all’istruzione e ai programmi di GenAI accessibili, come la nostra iniziativa AI Champions.
La cultura segue ciò che si incentiva e ciò che si abilita. Cambiate ciò che premiate, fornite alle persone gli strumenti e la formazione giusti al momento giusto e cambierete il loro comportamento. Questo è il viaggio che Syntax sta intraprendendo.
Con l’AI sempre più integrata nei flussi di lavoro aziendali, come dovrebbero collaborare i CISO con i leader dell’AI, gli scienziati dei dati e i team di prodotto per garantire la responsabilità senza rallentare il progresso?
Il CISO che aspetta di essere invitato sarà in ritardo. Il CISO che si presenta presto, con modelli pratici piuttosto che obiezioni basate sulle policy, diventa il partner che i progetti di AI desiderano veramente al tavolo. Nella pratica, significa sessioni di progettazione congiunte con i team di AI, approvazioni di sicurezza che procedono parallelamente a quelle funzionali piuttosto che dopo di esse, e una politica di porta aperta. Ciò cambia la conversazione da “Dipartimento del No” a “Sì, ma” o “No, ma” come partner disponibile a collaborare per l’azienda.
Guardando avanti, crede che vedremo un quadro globale standardizzato per la governance dell’AI o le organizzazioni dovranno costruire le loro architetture di fiducia interne indipendentemente dalla regolamentazione?
Entrambe le cose, in quest’ordine. Vedremo una convergenza graduale su un numero limitato di quadri regionali, il Regolamento AI dell’UE per primo, altri a seguire con variazioni locali. Non vedremo uno standard globale in questo decennio a causa della frammentazione geopolitica. Quindi, le organizzazioni finiranno per fare due cose in parallelo: ottemperare al quadro che si applica al loro mercato più grande e gestire un’architettura di fiducia interna che superi lo standard più debole. L’architettura interna conta più dello standard esterno, perché i regolatori si muovono lentamente e le minacce no. Le aziende che costruiscono architetture di fiducia interne ora trascorreranno il prossimo decennio dicendo “già lo facciamo” a ogni nuovo regolatore che arriva.
Grazie per l’ottima intervista. I lettori che desiderano saperne di più possono visitare Syntax.


