
Pendanaan
RAVEN.IO raih 20 juta dolar untuk menata ulang keamanan aplikasi di era serangan berbasis AI

 Tambahkan Unite.AI ke sumber pilihan Anda di Google
Poin utamaRAVEN.IO mengumpulkan dana $20 juta untuk meningkatkan keamanan runtime melawan…
Lihat selengkapnya
- RAVEN.IO mengumpulkan dana $20 juta untuk meningkatkan keamanan runtime melawan serangan berbasis AI yang tak terduga.
- Platformnya mendeteksi ancaman tak dikenal dengan menganalisis perilaku aplikasi secara langsung dan real-time.
- Perlindungan runtime semakin penting karena AI mempercepat pengembangan perangkat lunak sekaligus pembuatan eksploit.
Perusahaan rintisan keamanan siber RAVEN.IO meraih pendanaan baru sebesar 20 juta dolar untuk menata ulang perlindungan aplikasi di lingkungan produksi. Putaran ini dipimpin oleh Norwest dengan dukungan tambahan dari Elron Ventures dan sejumlah investor strategis. Pendanaan ini hadir ketika model keamanan tradisional semakin sulit mengimbangi ancaman yang dihasilkan AI.
Perusahaan bertumpu pada gagasan utama: serangan modern tidak lagi dapat diprediksi, dan sistem keamanan yang mengandalkan kerentanan yang sudah diketahui menjadi kurang efektif.
Melampaui CVE dan pertahanan berbasis signature
Selama bertahun-tahun, keamanan aplikasi sangat mengandalkan identifikasi kerentanan yang sudah diketahui, yang dicatat sebagai Common Vulnerabilities and Exposures (CVE), lalu memperbaikinya setelah ditemukan. Kini model tersebut menghadapi tekanan.
RAVEN.IO mengalihkan perhatian dari informasi yang sudah diketahui ke kejadian nyata di dalam aplikasi yang sedang berjalan. Alih-alih memindai kode secara statis atau memantau lalu lintas dari luar, platformnya menganalisis eksekusi kode secara real-time dan mendeteksi penyimpangan dari perilaku yang diharapkan.
Model yang mengutamakan perlindungan saat aplikasi berjalan ini dirancang untuk mengenali serangan meskipun tidak ada kerentanan yang sudah diketahui. Dengan mengamati jalur eksekusi, pustaka, dan pemanggilan fungsi, sistem dapat menandai aktivitas abnormal dan menghentikan eksploitasi ketika terjadi.
Perubahan ini mencerminkan kenyataan yang lebih luas: alat AI memungkinkan penyerang membuat dan menerapkan eksploit lebih cepat daripada kemampuan basis data kerentanan tradisional untuk mengimbanginya.
Mengapa visibilitas saat aplikasi berjalan makin penting
Platform RAVEN.IO didasarkan pada anggapan bahwa sebagian besar serangan penting kini berlangsung di lapisan aplikasi itu sendiri, bukan pada tingkat jaringan atau endpoint. Hal ini sangat relevan dalam lingkungan cloud-native, tempat aplikasi tersebar di kontainer, layanan mikro, dan beberapa penyedia cloud.
Menurut perusahaan, teknologinya memberikan visibilitas mendalam terhadap perilaku aplikasi hingga fungsi individual dan rantai eksekusi, tanpa instrumentasi invasif atau dampak pada kinerja.
Visibilitas ini memungkinkan tim keamanan untuk:
- Mendeteksi upaya eksploitasi secara real-time
- Mengurangi derau dengan menurunkan prioritas kerentanan yang tidak dapat dieksploitasi
- Menelusuri serangan hingga perubahan kode atau penerapan aplikasi tertentu
Tujuannya mencakup deteksi dan pencegahan segera: memblokir eksekusi berbahaya sebelum menimbulkan kerusakan.
Adopsi awal di sektor dengan persyaratan keamanan tinggi
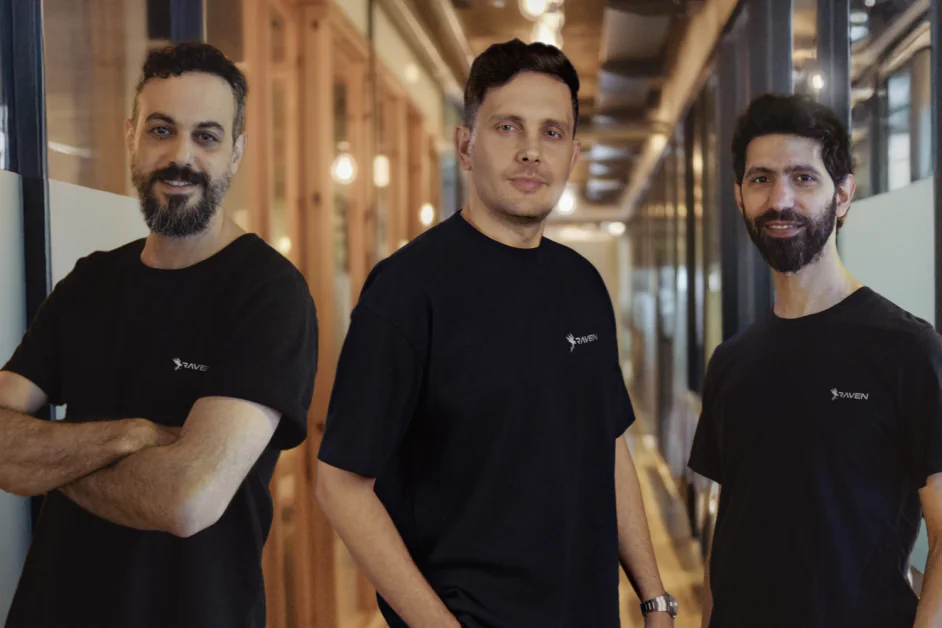
Roi Abitboul, Guy Franco, dan Omer Yair mendirikan RAVEN.IO pada 2023. Mereka berpengalaman dalam keamanan siber, pernah bekerja di unit pertahanan Israel, dan sebelumnya sukses membangun perusahaan rintisan. Tim ini dahulu membangun Javelin Networks, yang diakuisisi Symantec. Di sana mereka kemudian mengembangkan teknologi deteksi pada endpoint dan perlindungan cloud.
Fokus saat ini bertumpu pada pengalaman itu, tetapi menyasar lapisan berbeda dalam tumpukan teknologi: runtime aplikasi itu sendiri.
Platformnya sudah digunakan dalam produksi oleh 11 pelanggan perusahaan, terutama di sektor asuransi dan jasa keuangan, yang menghadapi risiko besar pada lapisan aplikasi dan rantai pasokan.
Lingkungan semacam ini biasanya berhati-hati mengadopsi model keamanan baru. Hal itu mengisyaratkan bahwa keamanan berbasis perilaku saat aplikasi berjalan mulai diterima organisasi dengan infrastruktur rumit dan paparan risiko tinggi.
Maknanya bagi masa depan keamanan aplikasi
Strategi perusahaan sejalan dengan gerakan keamanan siber yang berkembang dan kerap disebut «protect right»: melindungi aplikasi saat berjalan, bukan hanya mengandalkan pemeriksaan pada tahap awal pengembangan dalam pendekatan «shift left».
Metode tradisional masih berperan, tetapi menyisakan celah antara penemuan kerentanan dan penerapan patch. Penyerang semakin sering memanfaatkan jendela waktu tersebut. Perlindungan saat aplikasi berjalan bertujuan menutup celah ini melalui pemantauan dan pertahanan terus-menerus selama aplikasi aktif.
Ketika AI mempercepat pengembangan perangkat lunak sekaligus pembuatan eksploit, permukaan serangan meluas dengan cepat. Lebih banyak kode ditulis lebih cepat, sering kali dengan pengawasan manusia yang lebih sedikit, sementara penyerang memperoleh alat yang mengotomatisasi penemuan kerentanan.
Dalam lingkungan itu, model keamanan yang mengandalkan pengetahuan sebelumnya mungkin terus kehilangan efektivitas.
Pendanaan RAVEN.IO mencerminkan meningkatnya minat terhadap pendekatan yang menganggap serangan tidak terhindarkan, lalu berfokus mendeteksi dan menghentikannya secara real-time. Jika pergeseran ini berlanjut, keamanan berbasis perilaku saat aplikasi berjalan dapat berkembang dari kategori khusus menjadi lapisan dasar perlindungan aplikasi modern.


