
Wawancara
David Archer, CTO, Niobium Microsystems – Seri Wawancara

 Tambahkan Unite.AI ke sumber pilihan Anda di Google
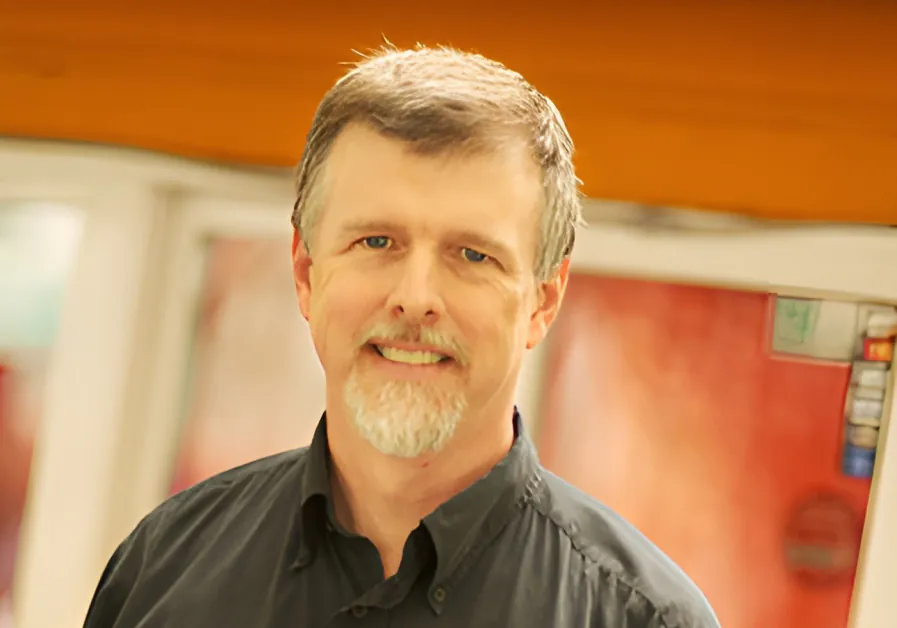
Dr. Archer adalah CTO dari Niobium Microsystems dan Ilmuwan Utama yang memimpin Kriptografi dan Komputasi Multipihak di Galois, Inc., yang pelanggannya termasuk DARPA, NSA, IARPA, dan Departemen Keamanan Dalam Negeri.
Dia memiliki lebih dari 30 tahun pengalaman R&D di bidang ASIC kompleks, perangkat keras sistem, arsitektur perangkat lunak, komputasi aman, dan kriptografi.
Dr. Archer memegang gelar Ph.D. di Ilmu Komputer dari Portland State University, M.S. di Teknik Elektro, dan B.S. di Teknik Komputer dari University of Illinois at Urbana-Champaign.
Niobium Microsystems mempelopori solusi Zero Trust Computing, yang menampilkan akselerator perangkat keras enkripsi homomorfik (FHE) tercepat di industri. Teknologi perusahaan ini memungkinkan organisasi untuk memanfaatkan nilai data sambil menjaga data tetap terenkripsi, memastikan informasi sensitif tetap pribadi dan mendukung kepatuhan regulasi. Dengan mendorong kinerja FHE ke tingkat yang belum pernah terjadi sebelumnya, Niobium Microsystems membuat kemungkinan generasi baru aplikasi pembelajaran mesin dan analisis statistik dengan privasi yang dijamin secara matematis.
Anda telah memiliki perjalanan akademis dan profesional yang luar biasa. Apakah ada momen atau pengaruh khusus yang membuat Anda memutuskan untuk mengabdikan karir Anda untuk kriptografi?
Saya akan mengatakan bahwa itu adalah dua pengaruh yang tidak setuju, keduanya patut dibaca: The Right to Privacy oleh Warren dan Brandeis dan The Transparent Society oleh Brin. Yang pertama menekankan hak untuk dibiarkan sendiri, berargumen bahwa hukum harus melindungi orang dari teknologi invasif. Yang terakhir berargumen sebaliknya: teknologi invasif itu tidak dapat dihindari, dan kita gagal ketika kita mencoba membutakan beberapa orang kuat yang menggunakannya, karena hukum mencegah kita melihat mereka. Semakin banyak, kedua pandangan tampak tidak praktis menghadapi industri kejahatan siber, pengumpul data, dan penyalahgunaan negara. Kriptografi modern yang dapat membuktikan fakta tanpa mengungkapkan rahasia, atau berbagi data sensitif tanpa mengungkapkannya, memiliki peran penting dalam solusi yang dapat digunakan.
Bagi mereka yang tidak familiar, bagaimana Anda menjelaskan Enkripsi Homomorfik Penuh dan apa yang membuatnya begitu revolusioner untuk privasi data?
Enkripsi Homomorfik Penuh, atau FHE, adalah teknologi kriptografi yang memungkinkan Anda untuk melakukan komputasi pada data terenkripsi tanpa pernah mendekripsinya. Bayangkan memberikan kotak terkunci kepada seseorang – mereka dapat memanipulasi apa yang ada di dalam kotak tanpa pernah membukanya, dan hanya Anda yang dapat membuka hasilnya. Dengan FHE, data tetap terenkripsi selama penyimpanan, transmisi, dan komputasi. Itu revolusioner: itu menjamin secara matematis bahwa data sensitif tetap tidak jelas. Tidak ada lagi kebocoran, tidak ada lagi paparan.
Apa tantangan terbesar dalam membuat FHE praktis untuk aplikasi AI perusahaan, dan bagaimana Niobium menangani tantangan tersebut?
Secara historis, tantangan terbesar FHE adalah efisiensi komputasi – operasi FHE telah ribuan hingga jutaan kali lebih lambat daripada komputasi biasa. Namun, di Niobium, kami telah menangani hal ini dengan membangun akselerator perangkat keras FHE yang dirancang khusus. Tidak seperti CPU atau perangkat keras yang disesuaikan dari arsitektur grafis atau AI, desain kami dioptimalkan dari awal untuk kebutuhan komputasi FHE. Melalui pendekatan perancangan perangkat lunak dan perangkat keras yang komprehensif, kami telah membawa kinerja FHE ke dalam ranah penggunaan perusahaan yang praktis, akhirnya menyelaraskan keamanan dengan kecepatan bisnis.
Jenis studi kasus apa – terutama di pertahanan atau keuangan – yang Anda pikir paling siap untuk mendapatkan manfaat dari FHE hari ini?
Kami sudah melihat permintaan yang jelas di pertahanan dan keuangan, di mana melindungi data tidak hanya diinginkan – itu sangat penting. Kemampuan perang tempur yang penting adalah analisis citra multispektral dari pesawat udara tak berawak (UAV), yang dapat digunakan untuk mendeteksi tanda tangan kimia tertentu di lanskap. Namun, tanda tangan yang diminati sering sensitif: musuh yang menangkap UAV dapat mengekstrak tanda tangan tersebut dan belajar bagaimana beradaptasi dengan mereka, menghindari deteksi. FHE onboard dapat memastikan bahwa tanda tangan tersebut tetap aman bahkan dalam kejadian pesawat ditangkap.
Di keuangan, FHE adalah solusi transformatif. Ini memungkinkan pertanyaan pribadi dalam perdagangan gelap, melindungi strategi perdagangan dan memastikan keadilan pasar. Selain itu, lembaga dapat berkolaborasi secara aman dalam deteksi penipuan di seluruh perbatasan tanpa mengungkapkan data transaksi sensitif atau identitas pelanggan. Pendekatan kolaboratif ini secara signifikan meningkatkan kemampuan deteksi, mengungkap skema penipuan lembaga yang kompleks, anomali transaksi lintas batas, dan pola kegiatan ilegal seperti pencucian uang, semua sambil mempertahankan kepatuhan ketat dengan peraturan perlindungan data internasional. Kemampuan untuk berbagi wawasan tanpa berbagi data mentah tidak hanya bermanfaat – itu sangat penting untuk ekosistem keuangan global yang aman dan patuh.
Ada banyak pembicaraan tentang “zero-math” atau komputasi yang menjaga privasi. Bagaimana Anda mendefinisikan itu, dan apa peran yang dimainkan oleh teknologi Niobium?
Komputasi “zero-math” yang menjaga privasi merujuk pada membuat operasi kriptografi kompleks transparan bagi pengembang dan pengguna – mereka tidak perlu gelar Ph.D. di kriptografi untuk memanfaatkan teknologi tersebut. Itu adalah tujuan yang terpuji, tetapi kebenarannya adalah bahwa implementasi FHE memerlukan pengetahuan khusus. Itulah mengapa Niobium tidak berhenti pada perangkat keras: kami juga membangun tumpukan perangkat lunak untuk mengintegrasikan FHE secara mulus ke dalam alur kerja yang ada. Kami juga merupakan anggota pendiri FHETCH, konsorsium standar terbuka yang bekerja untuk membangun lapisan abstraksi API sehingga perangkat keras dan perangkat lunak FHE dapat berinteroperasi tanpa kustomisasi. Langkah-langkah ini sangat penting dalam perjalanan menuju dunia di mana pengguna dapat memanfaatkan teknologi generasi berikutnya tanpa perlu menjadi ahli kriptografi mereka sendiri.
Enkripsi homomorfik memiliki reputasi sebagai komputasi yang mahal. Di mana Anda melihat kemajuan paling menjanjikan dalam kinerja datang dari?
Kemajuan paling menjanjikan terjadi di akselerasi perangkat keras yang dirancang khusus untuk FHE. CPU dan GPU tradisional tidak dibangun untuk aritmatika yang rumit dan presisi tinggi yang diminta FHE. Di Niobium, kami telah merancang desain kami secara khusus untuk menangani komputasi ini dengan efisiensi yang belum pernah terjadi sebelumnya. Dipasangkan dengan optimasi kompilasi khusus kami, kami melihat peningkatan kinerja beberapa kali lipat yang tidak terbayangkan beberapa tahun yang lalu.
Beberapa pendekatan keamanan menggunakan lingkungan eksekusi tepercaya atau komputasi rahasia. Bagaimana FHE membandingkan dengan itu, dan kapan itu adalah pilihan yang jelas lebih baik?
Lingkungan Eksekusi Tepercaya (TEEs), kadang-kadang disebut komputasi rahasia, bergantung pada enklave perangkat keras untuk melindungi data, tetapi mereka masih memerlukan kepercayaan pada vendor perangkat keras, enklave, dan perangkat lunak sistem, dan mereka masih memproses data tanpa enkripsi. Kompleksitas “akar kepercayaan” itu mengurangi TEEs menjadi “keamanan yang cukup baik”, dan sejumlah besar studi mengkonfirmasi kekhawatiran itu. FHE menghilangkan kepercayaan sepenuhnya dari persamaan – tidak ada data yang pernah perlu didekripsi, sehingga tidak ada data sensitif yang dapat dikompromikan. Setiap kali keamanan yang mutlak, dijamin secara matematis, diperlukan, terutama di industri yang sangat diatur, FHE adalah pilihan yang superior.
Serangan saluran samping adalah kekhawatiran ketika bekerja dengan data sensitif pada tingkat perangkat keras. Apa langkah-langkah yang telah Anda ambil untuk meminimalkan risiko tersebut dalam desain Niobium?
Serangan saluran samping mengeksploitasi kebocoran informasi yang tidak disengaja dari perangkat keras. Penelitian menunjukkan berulang kali bahwa TEEs rentan terhadap jenis serangan ini. Namun, jika hanya informasi yang dioperasikan adalah terenkripsi, maka kebocoran itu tidak bermanfaat bagi penyerang. Ini bukan bahwa perangkat keras kami meminimalkan risiko kebocoran. Sebaliknya, itu adalah bahwa perangkat keras kami maksimalkan kinerja dan efisiensi, terutama karena itu tidak perlu khawatir tentang kebocoran.
Bagaimana Anda melihat upaya standarisasi dalam ruang FHE berkembang, dan apa yang dilakukan Niobium untuk memastikan kompatibilitas dengan norma-norma yang muncul?
Standarisasi sangat penting untuk adopsi, dan kami secara aktif berpartisipasi dalam upaya ini melalui kolaborasi dengan kelompok industri dan badan standar. Niobium baru-baru ini menjadi salah satu pendiri Konsorsium Teknis FHE untuk Perangkat Keras (FHETCH), bersama dengan Chain Reaction dan Optalysys, untuk mendorong interoperabilitas dan menetapkan standar kinerja praktis untuk solusi FHE yang layak secara komersial. Sebagai Ketua Teknis FHETCH, saya secara pribadi terlibat dalam membentuk inisiatif seperti pengembangan lapisan abstraksi API, yang memungkinkan integrasi mulus antara akselerator perangkat keras FHE yang beragam dan perpustakaan perangkat lunak. Kami juga terlibat dalam upaya standarisasi FHE masyarakat seperti yang dilakukan oleh homomorphicencryption.org. Upaya proaktif ini membantu memastikan kompatibilitas dan interoperabilitas dari awal, yang kunci untuk perusahaan yang ingin memastikan investasi keamanan mereka.
Apa yang paling Anda banggakan tentang arah yang diambil bidang ini dalam beberapa tahun ke depan, dan apa yang dapat kita harapkan dari Niobium di jalur ke depan?
Apa yang paling saya banggakan adalah pergeseran dari janji teoretis ke implementasi komputasi aman pada skala perusahaan. Dalam beberapa tahun ke depan, saya antisipasi bahwa layanan cloud FHE akan menjadi semakin umum, mengubah cara organisasi mendekati keamanan data. Niobium akan terus memimpin upaya ini – kami tidak hanya memajukan kinerja akselerator FHE kami, tetapi juga memperluas ke dalam solusi Zero Trust Computing yang lebih luas seperti bukti tanpa pengetahuan dan komputasi yang dapat diverifikasi secara kriptografi. Kombinasi ini memastikan kerahasiaan di satu sisi, sementara memastikan integritas dan non-penolakan di sisi lain, berbicara langsung tentang mengapa saya berada dalam upaya ini: memecahkan konundrum yang diuraikan oleh Brandeis dan Brin. Harapkan untuk melihat teknologi yang lebih kuat, lebih serbaguna, dan lebih mudah diakses yang menjaga privasi dari kami, mengubah apa yang perusahaan pertimbangkan memungkinkan dalam penanganan data yang aman. Terima kasih atas wawancara yang luar biasa, pembaca yang ingin mempelajari lebih lanjut dapat mengunjungi Niobium Microsystems.


