
साक्षात्कार
रिक कैकिया, विटनेसएआई के सीईओ और सह-संस्थापक – साक्षात्कार श्रृंखला

 Unite.AI को Google पर अपने पसंदीदा स्रोतों में जोड़ें
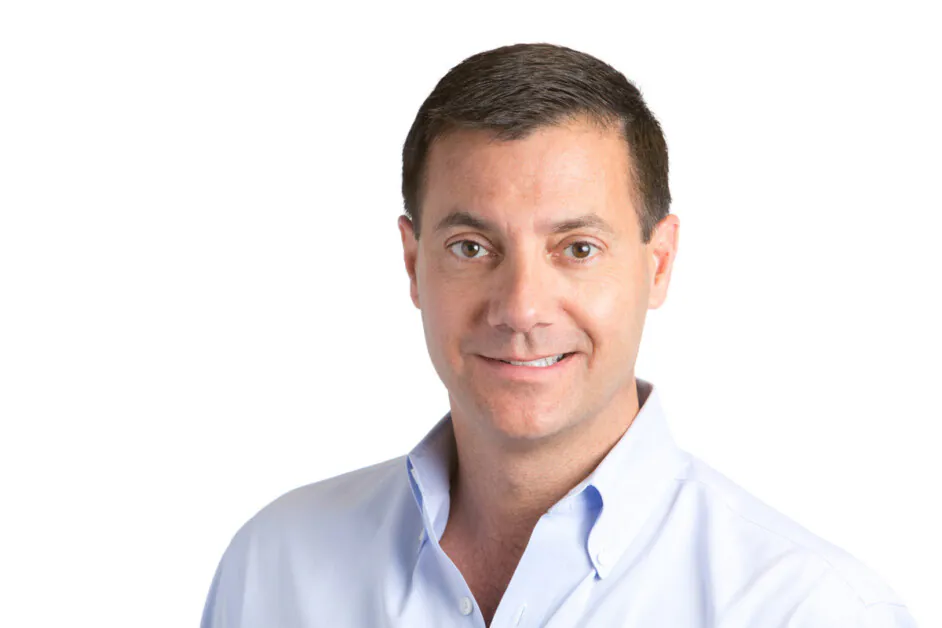
रिक कैकिया, विटनेसएआई के सीईओ और सह-संस्थापक, सुरक्षा और अनुपालन उत्पादों के लॉन्च में व्यापक अनुभव रखते हैं। उन्होंने पालो अल्टो नेटवर्क्स, गूगल और सिमेंटेक में उत्पाद और विपणन में नेतृत्व की भूमिका निभाई है। कैकिया ने आर्कसाइट के आईपीओ और बाद के सार्वजनिक कंपनी के रूप में संचालन के माध्यम से उत्पाद विपणन का नेतृत्व किया और एक्साबीम में पहले मुख्य विपणन अधिकारी के रूप में कार्य किया। उन्होंने कैलिफोर्निया विश्वविद्यालय, बर्कले से कई डिग्री प्राप्त की हैं।
विटनेसएआई एक सुरक्षा मंच विकसित कर रहा है जो उद्यमों में एआई के सुरक्षित और सुरक्षित उपयोग को सुनिश्चित करने पर केंद्रित है। प्रत्येक प्रमुख तकनीकी बदलाव – जैसे वेब, मोबाइल और क्लाउड कंप्यूटिंग – नए सुरक्षा चुनौतियां पैदा करता है, जो उद्योग के नेताओं के लिए उभरने के अवसर पैदा करता है। एआई इस विकास में अगली सीमा का प्रतिनिधित्व करता है।
कंपनी एआई सुरक्षा में एक नेता के रूप में स्थापित करने के लिए मशीन लर्निंग, साइबर सुरक्षा और बड़े पैमाने पर क्लाउड संचालन में विशेषज्ञता को जोड़ने का लक्ष्य रखती है। इसकी टीम में एआई विकास, रिवर्स इंजीनियरिंग और मल्टी-क्लाउड कुबेरनेट्स तैनाती में गहरा अनुभव है, जो एआई-संचालित प्रौद्योगिकियों को सुरक्षित करने की महत्वपूर्ण चुनौतियों को संबोधित करता है।
आपको विटनेसएआई की सह-स्थापना करने के लिए क्या प्रेरित किया, और एआई शासन और सुरक्षा में आप किन प्रमुख चुनौतियों का समाधान करना चाहते थे?
जब हमने पहली बार कंपनी शुरू की, तो हमने सोचा कि सुरक्षा टीमें अपने आंतरिक एआई मॉडल पर हमलों के बारे में चिंतित होंगी। इसके बजाय, हमसे बात करने वाले पहले 15 सीआईएसओ ने कहा कि इसके विपरीत, व्यापक कॉर्पोरेट एलएलएम रोलआउट अभी भी दूर था, लेकिन तत्काल समस्या अपने कर्मचारियों के एआई ऐप्स के उपयोग की सुरक्षा थी। हमने एक कदम पीछे लिया और देखा कि समस्या साइबर हमलों से बचाव नहीं थी, बल्कि कंपनियों को उत्पादक रूप से एआई का उपयोग करने के लिए सुरक्षित रूप से सक्षम करना था। जबकि शासन साइबर हमलों की तुलना में कम आकर्षक हो सकता है, यह वह है जो वास्तव में सुरक्षा और गोपनीयता टीमों को चाहिए। उन्हें तीसरे पक्ष के एआई के साथ अपने कर्मचारियों की गतिविधियों की दृश्यता की आवश्यकता है, स्वीकार्य उपयोग नीतियों को लागू करने का एक तरीका और डेटा की सुरक्षा के बिना उस डेटा का उपयोग करने से रोकने के लिए। इसलिए, यही हमने बनाया है।
गूगल क्लाउड, पालो अल्टो नेटवर्क्स और अन्य साइबर सुरक्षा फर्मों में आपके व्यापक अनुभव ने विटनेसएआई के निर्माण में आपके दृष्टिकोण को कैसे प्रभावित किया?
मैंने कई सीआईएसओ के साथ बात की है। आज मुझे जो सबसे आम बात सुनने को मिलती है, वह यह है कि “मैं एआई के संबंध में ‘डॉक्टर नो’ नहीं बनना चाहता; मैं अपने कर्मचारियों को इसका उपयोग करने में मदद करना चाहता हूं।” एक साइबर सुरक्षा विक्रेता के रूप में जो लंबे समय से काम कर रहा है, यह एक बहुत ही अलग बयान है। यह डॉट-कॉम युग की याद दिलाता है, जब वेब एक नई और परिवर्तनकारी प्रौद्योगिकी थी। जब हमने विटनेसएआई बनाया, तो हमने विशेष रूप से उन उत्पाद क्षमताओं के साथ शुरू किया जो ग्राहकों को एआई को सुरक्षित रूप से अपनाने में मदद करते हैं; हमारा संदेश यह था कि यह सामग्री जादू की तरह है और निश्चित रूप से हर कोई इसका अनुभव करना चाहता है। मुझे लगता है कि सुरक्षा कंपनियां बहुत जल्दी डर कार्ड खेलती हैं, और हम अलग होना चाहते थे।
विटनेसएआई को बाजार में आज उपलब्ध अन्य एआई शासन और सुरक्षा प्लेटफार्मों से क्या अलग करता है?
खैर, एक बात के लिए, अधिकांश अन्य विक्रेता इस स्थान में मुख्य रूप से सुरक्षा भाग पर केंद्रित हैं, न कि शासन भाग पर। मेरे लिए, शासन एक कार के ब्रेक की तरह है। यदि आप वास्तव में तेजी से कहीं जाना चाहते हैं, तो आपको एक शक्तिशाली इंजन के अलावा प्रभावी ब्रेक की आवश्यकता है। कोई भी एक फेरारी बहुत तेजी से नहीं चलाएगा अगर उसमें ब्रेक नहीं हैं। इस मामले में, आपकी कंपनी एआई का उपयोग कर रही है, जो फेरारी है, और विटनेसएआई ब्रेक और स्टीयरिंग व्हील है।
विटनेसएआई एआई नवाचार की आवश्यकता को उद्यम सुरक्षा और अनुपालन के साथ कैसे संतुलित करता है?
जैसा कि मैंने पहले लिखा था, हम मानते हैं कि एआई जादू की तरह होना चाहिए – यह आपको अद्भुत चीजें करने में मदद कर सकता है। इस धारणा के साथ, हम सोचते हैं कि एआई नवाचार और सुरक्षा जुड़े हुए हैं। यदि आपके कर्मचारी एआई का सुरक्षित रूप से उपयोग कर सकते हैं, तो वे इसका अधिक बार उपयोग करेंगे और आप आगे निकल जाएंगे। यदि आप सामान्य सुरक्षा मानसिकता लागू करते हैं और इसे लॉक डाउन करते हैं, तो आपके प्रतिस्पर्धी ऐसा नहीं करेंगे, और वे आगे निकल जाएंगे। हम जो कुछ भी करते हैं वह एआई को सुरक्षित रूप से अपनाने में मदद करने के बारे में है। जैसा कि एक ग्राहक ने मुझसे कहा, “यह सामान जादू की तरह है, लेकिन अधिकांश विक्रेता इसे जादू की तरह नहीं मानते हैं, बल्कि कुछ डरावने और डराने वाले की तरह।” विटनेसएआई में, हम जादू को सक्षम करने में मदद कर रहे हैं।
क्या आप कंपनी के एआई शासन के बारे में मूल दर्शन के बारे में बात कर सकते हैं – क्या आप एआई सुरक्षा को एक प्रतिबंध के बजाय एक सक्षमकर्ता के रूप में देखते हैं?
हमारे पास अक्सर सीआईएसओ होते हैं जो हमारे साथ आयोजनों में आते हैं जहां हमने प्रस्तुत किया है, और वे हमें बताते हैं कि “आपके प्रतिस्पर्धी सभी एआई के बारे में डरावने हैं, और आप एकमात्र विक्रेता हैं जो वास्तव में इसका उपयोग करने के बारे में बता रहे हैं।” सुंदर पिचाई ने गूगल में कहा है कि “एआई आग से भी अधिक गहरा हो सकता है,” और यह एक दिलचस्प उपमा है। आग बहुत हानिकारक हो सकती है, जैसा कि हमने हाल ही में देखा है। लेकिन नियंत्रित आग इस्पात बना सकती है, जो नवाचार को तेज करती है। कभी-कभी विटनेसएआई में हम “नियंत्रित एआई आग” बनाने की बात करते हैं जो हमारे ग्राहकों को सुरक्षित रूप से निर्देशित करने में मदद करती है। वैकल्पिक रूप से, यदि आप एआई को जादू के समान मानते हैं, तो शायद हमारा लक्ष्य आपको एक जादू की छड़ी देना है ताकि आप इसे निर्देशित और नियंत्रित कर सकें।
एआई नीति प्रवर्तन की भूमिका क्या है कि कॉर्पोरेट एआई अनुपालन सुनिश्चित करने में इसकी भूमिका क्या है, और विटनेसएआई इस प्रक्रिया को कैसे सुव्यवस्थित करता है?
अनुपालन का अर्थ है कि आपकी कंपनी नियमों या नीतियों का पालन कर रही है, और इसके दो हिस्से हैं। पहला यह है कि आपको समस्याग्रस्त गतिविधि की पहचान करनी होगी। उदाहरण के लिए, मुझे यह जानने की आवश्यकता है कि एक कर्मचारी ग्राहक डेटा का उपयोग एक ऐसे तरीके से कर रहा है जो डेटा सुरक्षा कानून का उल्लंघन कर सकता है। हम अपने अवलोकन मंच के साथ ऐसा करते हैं। दूसरा हिस्सा उस गतिविधि के खिलाफ नीति का वर्णन और प्रवर्तन करना है। आप बस यह जानना नहीं चाहते कि ग्राहक डेटा लीक हो रहा है, आप इसे लीक होने से रोकना चाहते हैं। इसलिए, हमने एक अद्वितीय एआई-विशिष्ट नीति इंजन, विटनेस/कंट्रोल, विकसित किया है जो आपको आसानी से पहचान और इरादे आधारित नीतियां बनाने देता है ताकि डेटा की रक्षा की जा सके, हानिकारक या अवैध प्रतिक्रियाओं को रोका जा सके, आदि। उदाहरण के लिए, आप एक नीति बना सकते हैं जो कहती है कि “केवल हमारी कानूनी टीम ही कॉर्पोरेट अनुबंध लिखने के लिए चैटजीपीटी का उपयोग कर सकती है, और यदि वे ऐसा करते हैं, तो स्वचालित रूप से किसी भी व्यक्तिगत पहचान योग्य जानकारी को हटा दें।” आसान कहें, और विटनेसएआई के साथ, आसानी से लागू करने योग्य।
विटनेसएआई एलएलएम जेलब्रेक और प्रॉम्प्ट इंजेक्शन हमलों के बारे में चिंताओं को कैसे संबोधित करता है?
हमारे पास एक हार्डकोर एआई अनुसंधान टीम है – वास्तव में तेज। शुरुआत में, उन्होंने एक प्रणाली बनाई जो सिंथेटिक हमला डेटा बनाने के लिए थी, इसके अलावा व्यापक रूप से उपलब्ध प्रशिक्षण डेटा सेट लाने के लिए। परिणामस्वरूप, हमने अपने प्रॉम्प्ट इंजेक्शन को बेंचमार्क किया है जो वहां है और हम 99% से अधिक प्रभावी हैं और नियमित रूप से हमलों को पकड़ते हैं जिन्हें मॉडल स्वयं याद करते हैं।
विटनेसएआई के लिए आपके दीर्घकालिक लक्ष्य क्या हैं, और आप अगले पांच वर्षों में एआई शासन के विकास को कैसे देखते हैं?
अब तक, हमने केवल व्यक्ति से चैट ऐप मॉडल के बारे में बात की है। हमारा अगला चरण ऐप से ऐप, यानी एजेंटिक एआई को संभालना होगा। हमने अपने प्लेटफ़ॉर्म में एपीआई को डिज़ाइन किया है जो दोनों एजेंटों और मानवों के साथ समान रूप से काम करने के लिए काम करता है। इसके अलावा, हम मानते हैं कि हमने एआई युग में नेटवर्क-स्तर की दृश्यता और नीति नियंत्रण प्राप्त करने का एक नया तरीका बनाया है, और हम इस धारणा के साथ कंपनी का विस्तार करेंगे।
साक्षात्कार के लिए धन्यवाद, पाठक जो अधिक जानना चाहते हैं उन्हें विटनेसएआई पर जाना चाहिए।


