
Fondamentaux de l’IA
Qu’est‑ce que le piratage éthique et comment cela fonctionne ?

 Ajouter Unite.AI à vos sources préférées sur Google
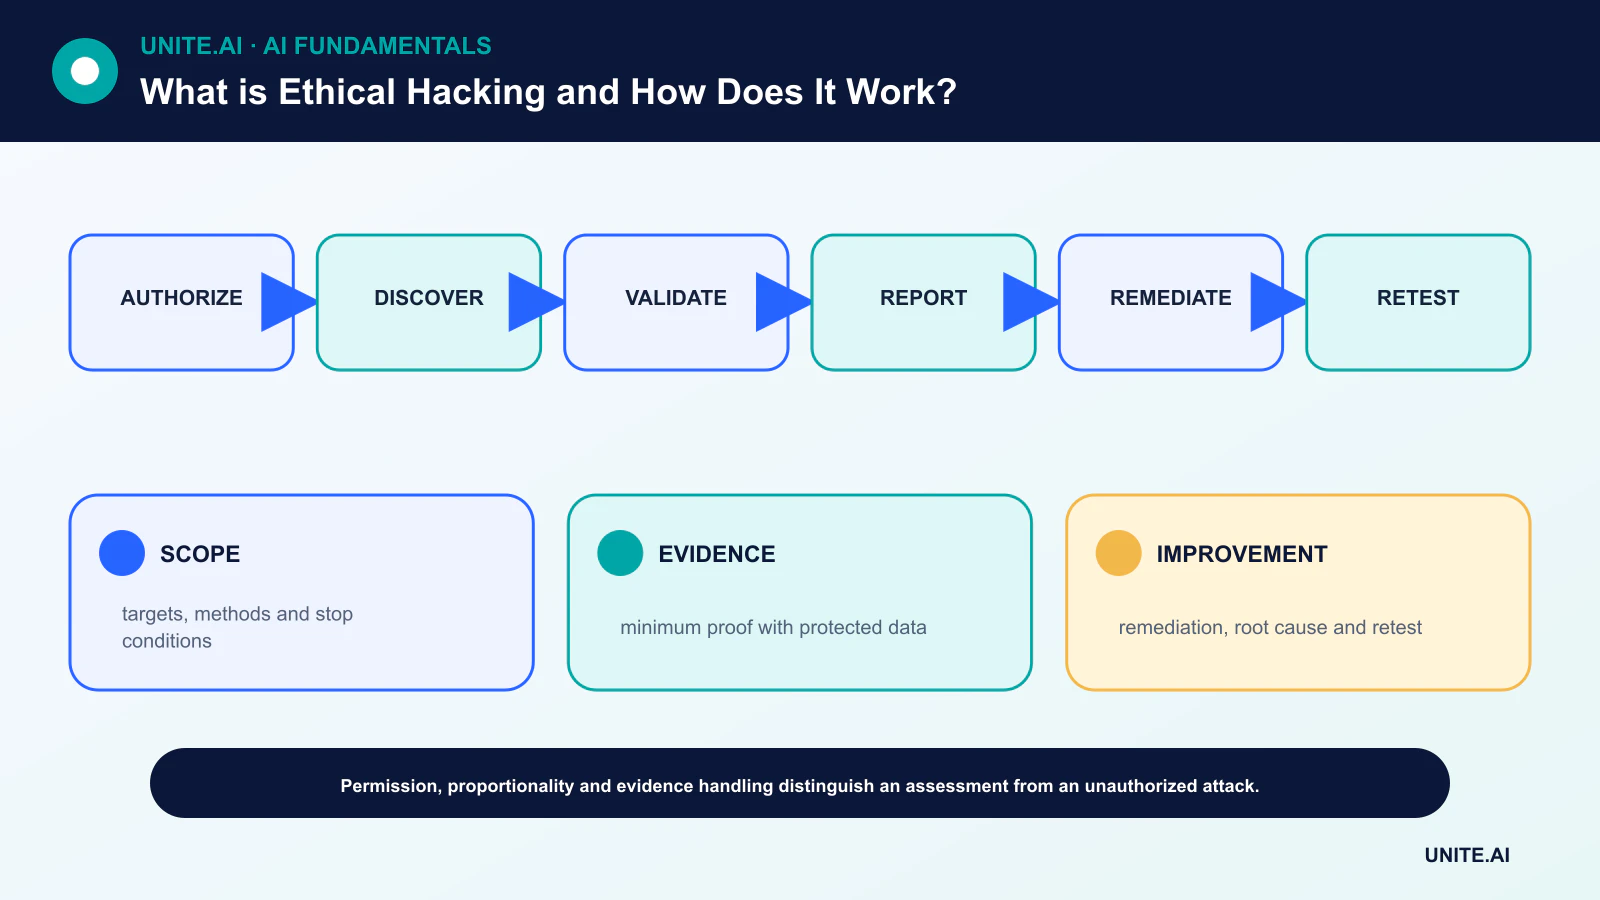
Piratage éthique est un test de sécurité autorisé réalisé dans un périmètre convenu afin d’identifier et de valider les faiblesses avant que des acteurs malveillants ne les exploitent. Le terme « éthique » ne provient pas uniquement de la compétence technique ; il repose sur l’autorisation, des méthodes proportionnées, une manipulation prudente des données et un reporting responsable.
Un test réalisé sans autorisation explicite peut être illégal et préjudiciable même si le testeur a l’intention d’aider. Un engagement professionnel définit les cibles, les systèmes exclus, les techniques autorisées, les fenêtres temporelles, les contacts, les conditions d’arrêt et la manière dont les preuves seront protégées.
Points clés
- L’autorisation écrite et les règles d’engagement précèdent la reconnaissance ou le scan.
- Le test doit démontrer le risque avec la méthode la moins dommageable tout en fournissant des preuves suffisantes.
- Une vulnérabilité devient exploitable grâce à l’analyse de gravité, aux recommandations de remédiation et aux retests.
- Le piratage éthique complète — et ne remplace pas — la conception sécurisée, le patching, la surveillance et la réponse aux incidents.
Autorisation, périmètre et sécurité
Le propriétaire et le testeur conviennent des hôtes, applications, identités, installations et tiers inclus dans le périmètre. Les règles précisent si l’ingénierie sociale, les attaques par déni de service, les compromissions d’identifiants, la persistance ou l’accès aux données sont interdits ou limités.
Les contacts d’urgence et les conditions d’arrêt sont importants car les tests peuvent perturber la production. Le plan doit définir la conservation des preuves, le chiffrement, la suppression, la revue juridique et les procédures en cas de données personnelles ou hors sujet.
Découverte et planification basée sur les menaces
La reconnaissance passive examine les informations publiques autorisées ; la découverte active cartographie les services et configurations accessibles. La modélisation des menaces identifie les actifs précieux, les frontières de confiance et les objectifs plausibles d’un attaquant, de sorte que l’effort soit guidé par le risque plutôt que par une liste de contrôle générique.
Les scanners automatisés peuvent détecter des modèles connus mais génèrent des faux positifs et manquent les défauts de logique métier. L’analyse humaine combine configuration, comportement de l’application, chemins d’identité et les contrôles de cybersécurité de l’organisation.
Validation et exploitation contrôlée
Le testeur confirme si une faiblesse suspectée est exploitable et quel impact elle permet. La preuve doit s’arrêter dès que des preuves suffisantes existent. Copier une base de données entière ou instaurer une persistance inutile est rarement justifié lorsqu’un échantillon inoffensif suffit à démontrer le problème.
L’élévation de privilèges et le déplacement latéral nécessitent un périmètre explicite. La segmentation, la surveillance et la réponse font partie de l’évaluation : un test peut révéler si les défenseurs détectent et contiennent l’activité, pas seulement si un point d’entrée existe.
Rapport, remédiation et retest
Un rapport utile décrit l’actif concerné, les prérequis, les preuves, l’impact potentiel, la justification de la gravité et la remédiation concrète. Il sépare l’exploitation confirmée du risque théorique et protège les détails de l’exploitation conformément aux règles d’engagement.
Les propriétaires priorisent les correctifs en fonction de l’exposition et de l’impact métier, puis effectuent un retest. L’analyse des causes profondes peut identifier des améliorations réutilisables dans le développement sécurisé, l’identité, la configuration ou les pipelines DevOps.
Tests d’intrusion, équipes rouges et divulgation
Un test de pénétration évalue généralement les systèmes définis sur une période limitée. Une équipe rouge teste la détection et la réponse face à un objectif ; les équipes bleues défendent ; le purple teaming transforme les constats adversaires en amélioration collaborative. Une évaluation de vulnérabilité consiste en un balayage et une analyse plus larges, sans toujours exploiter.
Les chercheurs indépendants doivent suivre la politique de divulgation des vulnérabilités de l’organisation ou un programme de havre sûr applicable. En l’absence de politique, utilisez les canaux de coordination établis et les conseils juridiques — ne supposez pas que l’exposition publique autorise le test.
Autorisation, périmètre et méthodologie de test
Le piratage éthique est un test de sécurité autorisé destiné à identifier et à aider à remédier aux faiblesses. Les règles d’engagement écrites définissent les systèmes, les identités, les dates, les techniques, la manipulation des données, la communication, les conditions d’arrêt et les impacts interdits. L’autorisation du véritable propriétaire du système est indispensable ; une adresse IP publique ou un bug ne constitue pas une autorisation. Les testeurs doivent minimiser les perturbations, protéger les preuves, coordonner les constats critiques et disposer d’un contact d’urgence. Les exigences légales et contractuelles varient selon la juridiction et le fournisseur de services.
Un engagement professionnel débute par le contexte des actifs et des menaces, puis la reconnaissance dans le périmètre, la cartographie de la surface d’attaque, l’identification des vulnérabilités, la validation et l’exploitation contrôlée uniquement si nécessaire pour prouver l’impact. Les tests couvrent les applications, les API, la configuration cloud, l’identité, les réseaux, le sans‑fil, le mobile, le matériel et les processus humains. Les scanners automatisés trouvent des modèles connus mais génèrent des faux positifs et manquent les défauts de logique en chaîne. Le raisonnement manuel examine l’autorisation, la logique métier, les frontières de confiance et les chemins d’une faiblesse initiale vers des actifs précieux.
Preuves, remédiation et reporting sécurisé
Une constatation doit inclure l’actif concerné, les préconditions, les étapes reproductibles, les preuves observées, l’impact, la probabilité, la justification de la gravité et la remédiation. Ne collectez pas de données sensibles au-delà du nécessaire ; masquez les secrets et les informations personnelles. Conservez les horodatages et les versions des outils. La gravité doit refléter l’environnement réel et les contrôles, et non un simple score générique. Une notification immédiate est appropriée lorsque le test révèle une compromission active, un risque destructeur ou un chemin exploitable par d’autres.
La validation de la remédiation confirme que la cause première est éliminée sans introduire de régressions. Corrigez les catégories de faiblesses — conception d’autorisation, gestion des secrets, traitement des entrées, segmentation — et pas seulement une URL. Suivez le temps de remédiation, la récurrence, la couverture des actifs et l’amélioration des contrôles. Un rapport volumineux contenant de nombreux résultats de scanner de faible valeur peut masquer les rares chemins d’attaque qui comptent. Les enseignements doivent alimenter la conception sécurisée, la revue de code, la surveillance et la réponse aux incidents.
Programmes, divulgation et éthique
Les tests de pénétration sont des échantillons ponctuels ; la gestion continue des vulnérabilités, la modélisation des menaces, les équipes rouges et les programmes de prime aux bugs répondent à des objectifs différents. La divulgation coordonnée offre aux mainteneurs un canal sûr et un délai de remédiation raisonnable tout en protégeant les utilisateurs. Les testeurs doivent éviter le chantage, l’accès inutile et la diffusion publique qui crée un préjudice disproportionné. Le piratage éthique doit son nom à l’autorisation, la proportionnalité, la compétence, les preuves et la gestion responsable — pas simplement parce que le testeur estime que la cible devrait être plus sécurisée.
Exemple pratique : test d’une frontière d’autorisation d’API
Une entreprise autorise les testeurs à évaluer une API de pré‑production et des comptes de production spécifiés pendant une fenêtre temporelle définie. Les règles interdisent le déni de service et l’accès à du contenu client réel au‑delà d’une preuve minimale. Les testeurs cartographient les rôles, les identifiants d’objet et les points de terminaison et découvrent qu’un utilisateur à faible privilège peut demander la facture d’un autre locataire. Ils capturent une réponse masquée, interrompent tout accès supplémentaire et notifient immédiatement le contact désigné.
Le rapport identifie une autorisation au niveau de l’objet défaillante, les routes affectées, l’impact, la reproduction et une vérification centralisée des permissions. Les développeurs corrigent la couche d’autorisation partagée et ajoutent des tests négatifs pour chaque type d’objet. Le retest utilise des locataires synthétiques et confirme que les journaux détectent les tentatives. L’organisation recherche les accès historiques, évalue les obligations de notification et met à jour les modèles de menace. Le testeur ne publie pas les détails de l’exploitation tant que la remédiation coordonnée ne protège pas les utilisateurs. L’autorisation et les preuves — et non la nouveauté de l’exploitation — rendent le travail éthique.
Preuves d’implémentation et préparation opérationnelle
Une décision de production nécessite plus qu’une démonstration réussie. Définissez les utilisateurs visés, l’environnement opérationnel, les entrées, les sorties, les dépendances, le propriétaire et les conséquences de chaque défaillance importante. Établissez une base de référence reproductible et un jeu d’évaluations versionné avant l’ajustement. Testez les cas ordinaires, les conditions limites, les entrées malformées ou manquantes, les changements de distribution, les pannes de dépendances, les usages abusifs et les groupes ou environnements les plus susceptibles d’être négligés. Mesurez la qualité de la tâche ainsi que la calibration ou l’incertitude, la latence, le débit, le coût des ressources, l’accessibilité, la confidentialité et la sécurité. Consignez chaque transformation et seuil afin qu’un examinateur indépendant puisse reproduire le résultat et distinguer les preuves d’un prototype attrayant.
Avant le lancement, attribuez l’autorité pour la mise à jour, les exceptions, les modifications, le retour en arrière et la mise hors service. Utilisez un déploiement progressif, conservez un repli sécurisé et vérifiez la surveillance avec des pannes intentionnellement injectées. La télémétrie opérationnelle doit révéler la qualité des entrées, le comportement des sorties, la version du modèle ou de la règle, la santé des dépendances, les interventions humaines et les résultats confirmés sans collecter de données sensibles inutiles. Définissez les seuils d’alerte et le responsable de la réponse, puis examinez les preuves du monde réel après le déploiement plutôt que de supposer que les performances hors ligne persisteront. Réévaluez chaque fois que les sources de données, les utilisateurs, les modèles, les fournisseurs, les politiques, le matériel ou les objectifs changent. Un système maintenu nécessite également des procédures documentées de récupération, d’apprentissage des incidents, de suppression et de conservation, ainsi qu’un point clair où il doit être désactivé ou remplacé.
Foire aux questions
Puis‑je scanner éthiquement n’importe quel site web public ?
Non. La simple accessibilité publique n’est pas une autorisation. Testez uniquement les systèmes couverts par une permission écrite ou une politique de divulgation de vulnérabilités clairement applicable.
Un test de pénétration propre prouve‑t‑il qu’un système est sécurisé ?
Non. Cela signifie que l’évaluation n’a pas confirmé de nouvelles découvertes dans son périmètre, son délai, ses méthodes et ses connaissances. La sécurité nécessite des contrôles et une surveillance continus.
Références principales











