
Fondamentaux de l’IA
Qu’est‑ce que la cybersécurité ?

 Ajouter Unite.AI à vos sources préférées sur Google
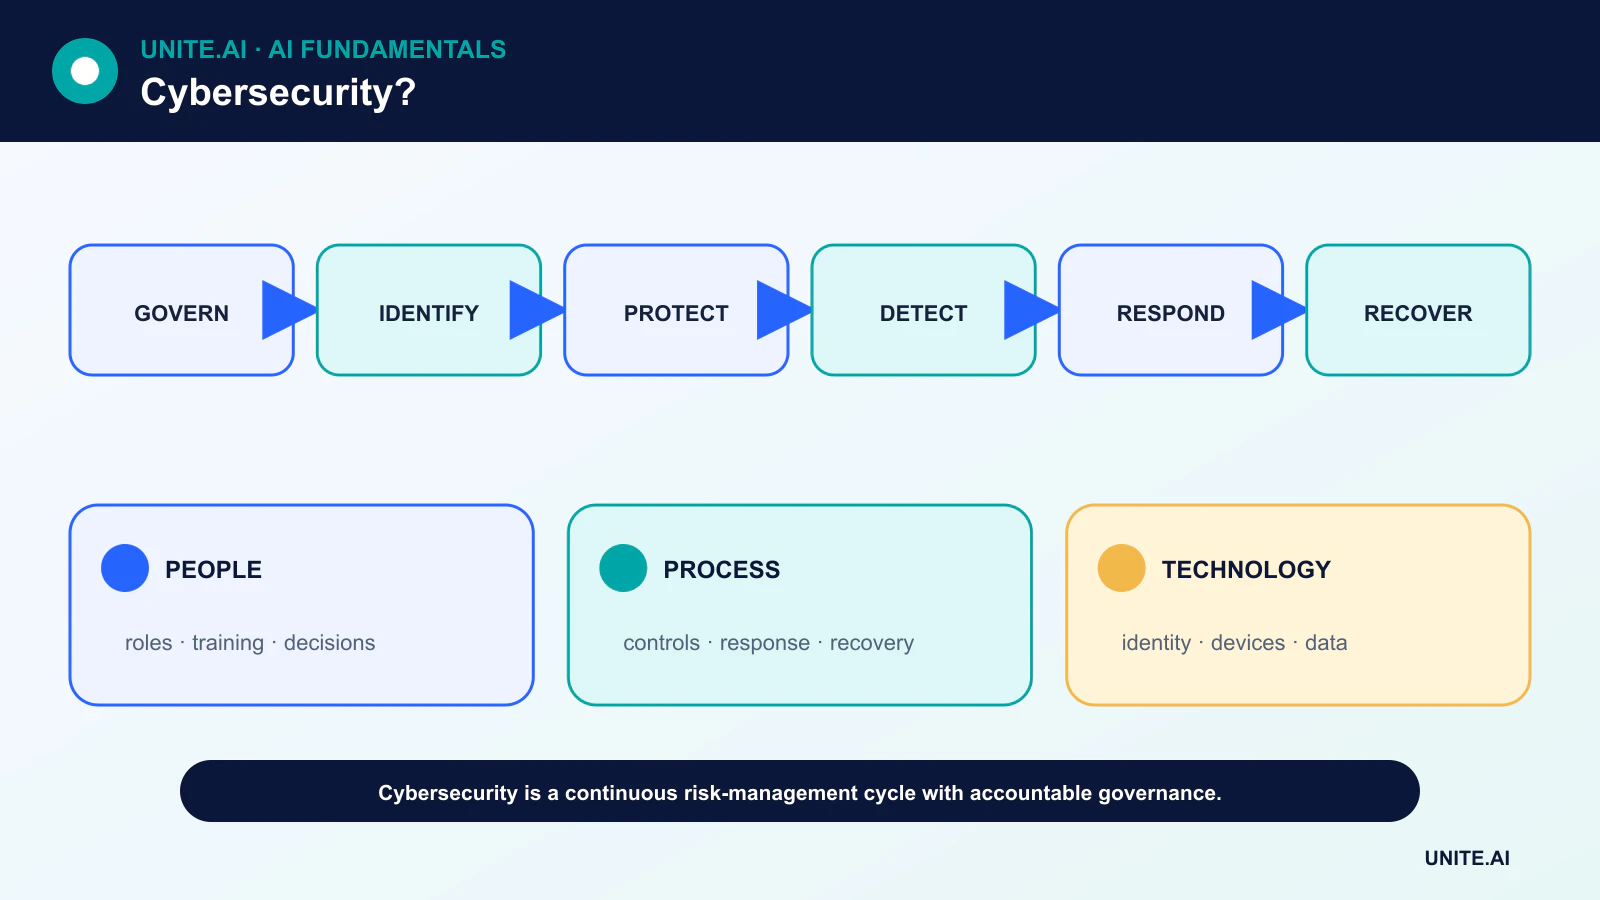
Cybersécurité est la discipline de gestion des risques pour l’information, les systèmes, les identités et les opérations causés par un accès non autorisé, une mauvaise utilisation, une interruption ou une destruction. Elle combine technologie, processus, personnes et gouvernance.
La sécurité n’est pas un produit qui peut être installé une fois. Les actifs, les dépendances, les attaquants et les priorités commerciales évoluent. Les programmes efficaces décident continuellement ce qui importe, réduisent les dommages probables, détectent les activités anormales et récupèrent des incidents.
Points clés
- Le NIST CSF 2.0 organise les résultats autour de Gouverner, Identifier, Protéger, Détecter, Répondre et Récupérer.
- L’identité, l’inventaire des actifs, la configuration sécurisée, les correctifs et les sauvegardes sont des contrôles fondamentaux.
- Zero trust signifie évaluer continuellement l’accès aux ressources, sans faire confiance uniquement en fonction de la localisation du réseau.
- La résilience comprend la préparation, la communication, les tests de récupération et l’apprentissage après les incidents.
Gouverner et identifier
La gouvernance définit l’appétit pour le risque, les rôles, les politiques, la supervision et les attentes de la chaîne d’approvisionnement. Les dirigeants ont besoin d’une vision actuelle des services critiques, des obligations légales et de la façon dont le risque de cybersécurité se relie au risque d’entreprise.
L’identification couvre le matériel, les logiciels, les données, les comptes, les services cloud et les dépendances. Les actifs inconnus ou sans propriétaire sont difficiles à corriger, à surveiller ou à retirer. La classification aide à appliquer des contrôles plus stricts aux systèmes et enregistrements les plus conséquents.
Protéger les identités, les appareils, les applications et les données
La protection comprend une authentification résistante au hameçonnage, le principe du moindre privilège, une configuration sécurisée, la gestion des vulnérabilités, le chiffrement, la segmentation, les sauvegardes et la formation du personnel. Le développement logiciel sécurisé réduit les défauts avant le déploiement.
L’architecture Zero Trust évalue l’utilisateur, l’appareil, la ressource et le contexte pour chaque décision d’accès. Cela ne signifie pas ne faire confiance à personne ; elle remplace la confiance implicite large par une politique explicite, évaluée en continu.
Détecter les événements pertinents
Les journaux provenant des identités, des points de terminaison, des applications, des réseaux et des services cloud peuvent révéler des abus. L’ingénierie de détection transforme les hypothèses de menace en règles et analyses testées. La couverture et la qualité des données comptent davantage que la collecte de chaque événement possible.
Le apprentissage automatique peut prioriser les alertes ou identifier les anomalies, mais les adversaires s’adaptent et un comportement légitime rare peut sembler suspect. Les modèles ont besoin de bases de référence, d’une révision humaine et d’une protection contre les entrées manipulées.
Répondre et récupérer
Un plan d’intervention en cas d’incident définit le triage, la gestion des preuves, le confinement, l’éradication, la communication et l’autorité de décision. Les guides d’action doivent être exercés avant une crise, y compris les scénarios où les systèmes d’identité ou les canaux de communication sont indisponibles.
La récupération restaure des opérations fiables, pas seulement les serveurs en ligne. Les sauvegardes doivent être isolées et testées. Les équipes valident les systèmes, renouvellent les identifiants compromis, surveillent les récidives et communiquent le risque résiduel.
Chaînes d’approvisionnement, systèmes périphériques et IA
Les organisations héritent du risque provenant des fournisseurs, des dépendances open source, des services gérés et des canaux de mise à jour. Les contrats, les listes de matériaux logiciels, les attestations et l’accès surveillé aident, mais ne remplacent pas la contention architecturale.
L’IA périphérique élargit la flotte d’appareils et de modèles à sécuriser. Les attaquants utilisent également l’IA pour la persuasion, la reconnaissance et l’automatisation, tandis que les défenseurs l’utilisent pour l’analyse. Les contrôles fondamentaux — identité, provenance, validation et récupération — restent nécessaires.
Risque, modélisation des menaces et architecture de sécurité
La cybersécurité protège la confidentialité, l’intégrité et la disponibilité des systèmes et des données tout en soutenant la sécurité, la confidentialité, l’authenticité et la responsabilité. Commencez par un inventaire des actifs, des identités, des flux de données, des dépendances et de l’impact commercial. La modélisation des menaces identifie les acteurs, les points d’entrée, les frontières de confiance, les cas d’abus et les mesures d’atténuation avant le déploiement. Le risque combine la probabilité et la conséquence dans l’incertitude ; il doit guider les priorités plutôt que de traiter chaque score de vulnérabilité comme égal.
La défense en profondeur suppose que les contrôles échouent. Une identité solide utilise une authentification multifactorielle résistante au hameçonnage, le principe du moindre privilège, des identifiants à durée de vie courte, la confiance des appareils et la révision des accès privilégiés. La segmentation du réseau limite les déplacements ; la configuration sécurisée et les correctifs réduisent l’exposition ; le chiffrement protège les données en transit et au repos ; la sécurité des applications valide les entrées et les autorisations ; les sauvegardes et la récupération préservent la résilience. Zero Trust est une architecture d’accès basée sur une vérification continue, pas un produit ou l’élimination des composants de confiance.
Détection, réponse et chaîne d’approvisionnement logicielle
Les journaux doivent soutenir les questions de détection définies, utiliser un horodatage synchronisé, protéger l’intégrité et éviter les secrets ou données personnelles inutiles. La détection combine les signaux des points de terminaison, des identités, du réseau, du cloud et des applications avec des bases de référence et du renseignement sur les menaces. Les alertes nécessitent des propriétaires, une sévérité, des preuves et des procédures d’intervention. L’intervention en cas d’incident prépare les rôles, la communication, le confinement, l’éradication, la récupération, la criminalistique et la coordination juridique ou réglementaire. Les exercices de table et les simulations techniques révèlent si les identifiants peuvent être révoqués et les systèmes restaurés sous pression.
Le risque logiciel comprend la source, les dépendances, les systèmes de construction, les artefacts, les registres et les mises à jour. Verrouillez et examinez les dépendances, scannez et corrigez, isolez les constructions, générez un SBOM, signez les artefacts, enregistrez la provenance et limitez l’autorité de diffusion. Un pipeline CI compromis peut distribuer des logiciels malveillants de confiance. Les secrets doivent être stockés dans des coffres gérés et ne doivent pas apparaître dans le code, les images, les tickets ou les journaux. Les services tiers nécessitent des limites d’accès, des conditions d’incident et un plan de sortie.
Mesure et facteurs humains
Mesurez l’exposition, le temps de remédiation, la couverture des contrôles, le temps de détection et de confinement, les tests de récupération, l’authentification résistante au hameçonnage, l’accès privilégié et les causes profondes récurrentes — pas seulement le volume d’alertes ou le taux d’achèvement de la formation. Concevez des paramètres sécurisés utilisables parce que les gens contournent les contrôles qui bloquent le travail essentiel. Protégez les chercheurs et les canaux de signalement, et apprenez des quasi‑incidents sans blâmer. La cybersécurité est une gestion continue des risques : les systèmes, les attaquants, les fournisseurs et les utilisateurs évoluent, rendant un audit ponctuel ou un certificat de conformité une preuve insuffisante de la sécurité actuelle.
Exemple pratique : réponse à un compte compromis
Une plateforme d’identité détecte un déplacement impossible, un nouvel appareil et un accès privilégié inhabituel. Le guide d’intervention valide les preuves, révoque les sessions et les jetons, réinitialise les identifiants via un canal vérifié, isole les points de terminaison affectés et vérifie les règles de boîte aux lettres, les rôles cloud et l’accès aux données. Les journaux sont conservés avec un horodatage synchronisé. L’équipe communique la gravité et l’impact commercial sans exposer les détails d’enquête sensibles. Les responsables juridiques, de la confidentialité et de la notification client sont mobilisés selon le type et la portée des données consultées, les obligations contractuelles, les juridictions applicables et l’impact vérifié.
La récupération vérifie les appareils propres, le moindre privilège restauré et la réintégration surveillée. L’analyse des causes profondes examine l’authentification résistante au hameçonnage, l’inscription, la vérification du service d’assistance et la durée de vie des jetons plutôt que de blâmer un utilisateur. Les règles de détection et la formation sont mises à jour, et des comptes similaires sont recherchés. Les indicateurs comprennent le temps de détection et de confinement, les ressources affectées, la récidive et l’achèvement des correctifs. Un exercice de table ultérieur teste si le même processus fonctionne lors d’une panne du fournisseur d’identité et avec un administrateur compromis.
Preuves de mise en œuvre et préparation opérationnelle
Une décision de production nécessite plus qu’une démonstration réussie. Définissez les utilisateurs prévus, l’environnement d’exploitation, les entrées, les sorties, les dépendances, le propriétaire et les conséquences de chaque défaillance importante. Établissez une base de référence reproductible et un ensemble d’évaluations versionnées avant l’ajustement. Testez les cas ordinaires, les conditions limites, les entrées malformées ou manquantes, les changements de distribution, les pannes de dépendances, les abus, ainsi que les groupes ou environnements les plus susceptibles d’être sous‑servis. Mesurez la qualité des tâches avec la calibration ou l’incertitude, la latence, le débit, le coût des ressources, l’accessibilité, la confidentialité et la sécurité. Enregistrez chaque transformation et seuil afin qu’un examinateur indépendant puisse reproduire le résultat et distinguer les preuves d’un prototype attrayant.
Avant le lancement, attribuez l’autorité pour la mise à jour, les exceptions, les modifications, le retour en arrière et la mise hors service. Utilisez un déploiement progressif, conservez une solution de secours sûre et vérifiez la surveillance avec des pannes intentionnellement injectées. La télémétrie opérationnelle doit révéler la qualité des entrées, le comportement des sorties, la version du modèle ou de la règle, la santé des dépendances, les interventions humaines et les résultats confirmés sans collecter de données sensibles inutiles. Définissez les seuils d’alerte et un responsable de réponse, puis examinez les preuves du monde réel après le déploiement plutôt que de supposer que la performance hors ligne persistera. Réévaluez chaque fois que les sources de données, les utilisateurs, les modèles, les fournisseurs, les politiques, le matériel ou les objectifs changent. Un système maintenu nécessite également des procédures documentées de récupération, d’apprentissage des incidents, de suppression et de conservation, ainsi qu’un point clair où il doit être désactivé ou remplacé.
Questions fréquentes
Qu’est‑ce que la confidentialité, l’intégrité et la disponibilité ?
Ce sont trois objectifs de sécurité courants : empêcher la divulgation non autorisée, empêcher une modification non autorisée ou non détectée, et garantir que les systèmes et les données restent accessibles de façon fiable.
Le risque de cybersécurité peut‑il être éliminé ?
Non. Les organisations réduisent et transfèrent le risque, évitent certaines activités et acceptent le risque résiduel avec des décisions responsables.
Références principales











