
AI:n perusteet
Mitä on IT-toiminnot (ITOps)?

 Lisää Unite.AI suosikkilähteisiisi Google-palvelussa
IT-toiminnot (ITOps) on organisaation riippuvien teknologiapalveluiden ylläpitoa. Se kattaa laskennan, verkot, identiteetin, päätelaitteet, pilvialustat, tietokannat, tallennustilan, varmuuskopiot sekä operatiiviset prosessit, jotka pitävät nämä komponentit käytettävissä, turvallisina ja tuettavina.
Moderni ITOps ei rajoitu pelkästään verkko‑operatiokeskukseen, joka tarkkailee koontinäyttöjä. Tiimit hallinnoivat yhä enemmän ohjelmistopohjaista infrastruktuuria, alusta‑palveluita, automaatiota ja hajautettua omistajuutta säilyttäen vastuullisuuden tapahtumien, kapasiteetin, jatkuvuuden ja palvelutasojen osalta.
Keskeiset havainnot
- ITOps hallinnoi palveluita ja niiden riippuvuuksia paikallisissa, pilvi‑ ja reunaympäristöissä.
- Havainnollisuus, konfiguraatio ja inventaario tarjoavat kontekstin, jota tarvitaan vikojen tulkitsemiseen.
- Tapahtumien hallinta palauttaa palvelun; ongelmien hallinta käsittelee toistuvia tai systeemisiä syitä.
- ITOps limittyy ITSM:n, SRE:n, DevOpsin, SecOpsin ja AIOpsin kanssa, mutta ei ole identtinen minkään kanssa.
Palvelut, resurssit ja konfiguraatio
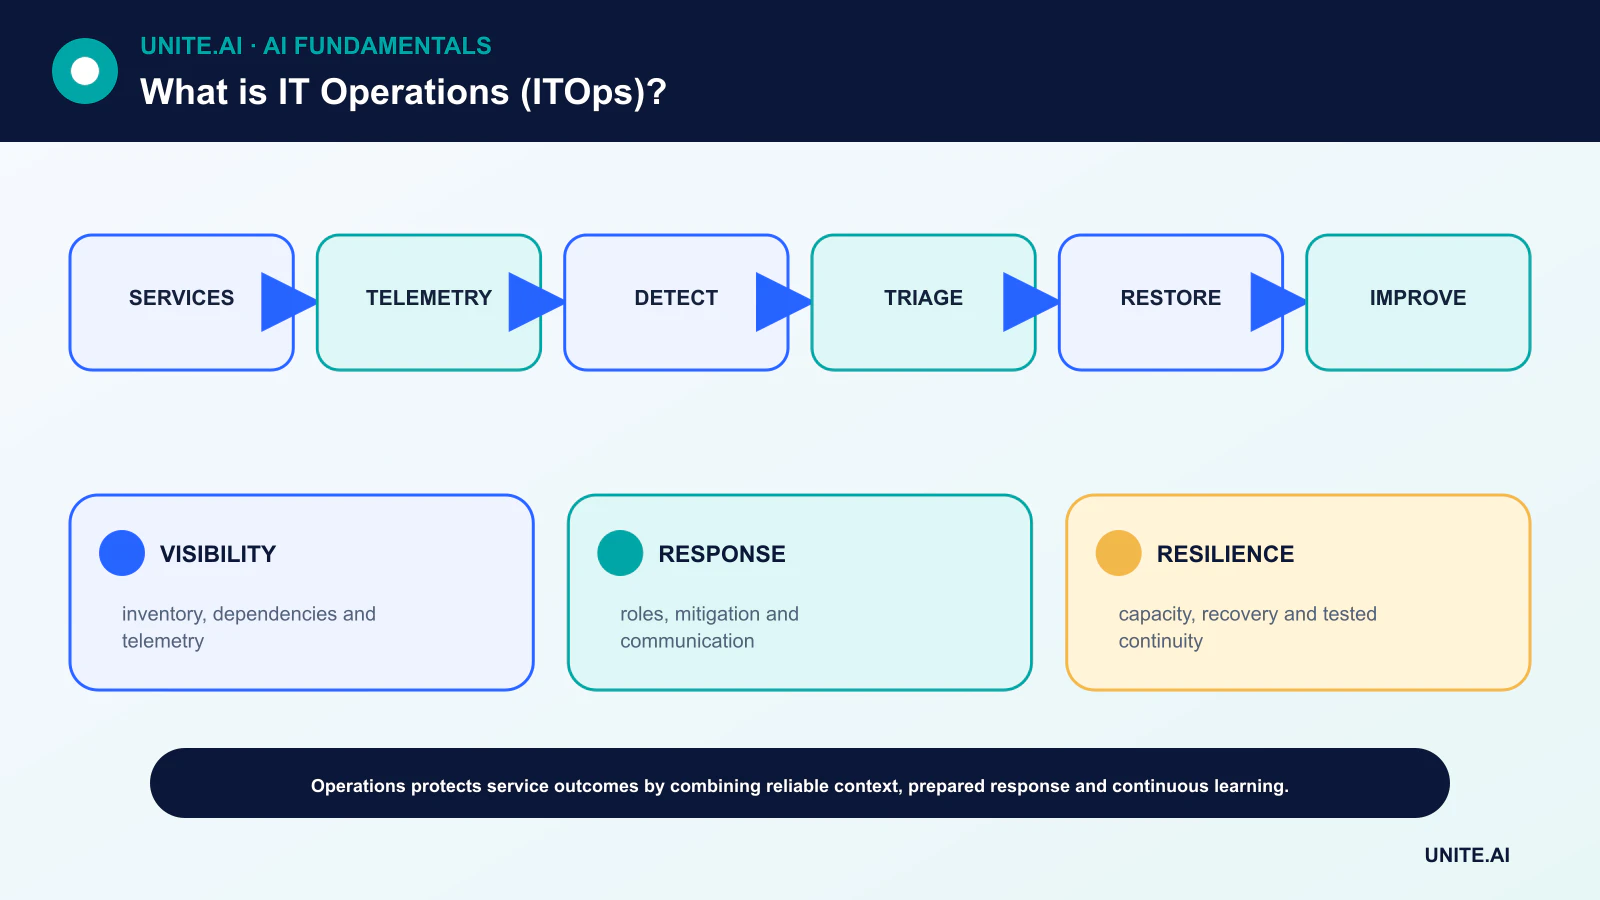
Toiminnot alkavat siitä, että tiedetään, mitkä palvelut ovat olemassa, kuka omistaa ne, mistä käyttäjät riippuvat ja mikä infrastruktuuri tukee niitä. Resurssien inventaario kirjaa komponentit; konfiguraationhallinta tallentaa olennaiset suhteet ja hallitun tilan.
Inventaario, jota ei koskaan soviteta, on harhaanjohtava. Automatisoi löytö, kun se on hyödyllistä, tunnista auktoritatiiviset lähteet ja tallenna luottamus tai ajantasaisuus sen sijaan, että teeskenneltäisiin, että jokainen riippuvuuskartta on täydellinen.
Havainnollisuus ja palvelutavoitteet
Mitat kvantifioivat käyttäytymistä, lokit kirjaavat tapahtumia ja jäljitykset seuraavat työtä palveluiden välillä. Synteettiset tarkastukset voivat testata käyttäjäpolkua. Hyödyllinen havainnollisuus alkaa kysymyksistä ja palvelutavoitteista, ja kerää sitten tarvittavat signaalit niiden vastaamiseen.
Hälytyksen tulisi tunnistaa olosuhteet, jotka vaativat nopeaa toimintaa. Kynnysarvot ilman käyttäjävaikutusta aiheuttavat melua, kun taas puuttuva riippuvuuskonteksti hidastaa diagnostiikkaa. AIOps voi auttaa korrelaatiossa, mutta se tarvitsee luotettavaa telemetriaa ja operatiivista palautetta.
Tapahtuma-, ongelma- ja muutoksenhallinta
Tapahtumien hallinta koordinoi havaitsemista, triagea, lieventämistä, viestintää ja palautumista. Selkeät roolit vähentävät sekaannusta paineen alla. Tilapäinen kiertoratkaisu voi palauttaa palvelun, kun myöhempi ongelmatutkimus käsittelee syvempiä syitä.
Muutoksenhallinta arvioi ja kirjaa riskit ilman, että jokainen muutos muutetaan jonoksi. Standardi-, automatisoidut ja matalariskiset muutokset voivat noudattaa ennalta hyväksyttyjä polkuja; korkean vaikutuksen muutokset vaativat vahvempaa näyttöä, aikataulutusta ja palautusvalmistelua.
Kapasiteetti, resilienssi ja jatkuvuus
Tiimit ennustavat resurssien kysynnän, poistavat pullonkauloja ja testaavat käyttäytymistä kuormituksen alla. Varmuuskopiot ovat hyödyllisiä vain, kun palautus on testattu. Redundanssi auttaa vain, kun vikamallit ovat itsenäisiä ja varmistusvaihto toimii todellisuudessa.
Liiketoiminnan jatkuvuus määrittelee prioriteetit, palautusajan ja hyväksyttävän tietohäviön. Riippuvuudet identiteettiin, DNS:ään, pilven ohjaustasoihin ja toimittajiin tulisi sisällyttää harjoituksiin sen sijaan, että oletetaan niiden olevan saatavilla.
ITOps, ITSM, SRE ja DevOps
IT-palvelunhallinta tarjoaa prosesseja palveluiden sovittamiseksi organisaation tarpeisiin. Sivuston luotettavuusinsinöörit (SRE) soveltavat ohjelmistotekniikkaa operaatioihin ja käyttävät palvelutason tavoitteita ja virhebudjetteja. DevOps yhdistää kehityksen ja operaatioiden palautteen.
SecOps keskittyy uhkiin ja reagointiin, kun taas ITOps ylläpitää laajempaa palvelun terveyttä. Organisaatiokaaviot eroavat; tärkeä vaatimus on selkeä omistajuus ja jaettu näyttö näiden alojen välillä.
ITOpsin toimintamalli
IT-toiminnot pitävät organisaation teknologiapalvelut saatavilla, suorituskykyisinä, turvallisina ja palautettavina. Yleinen laajuus sisältää päätelaitteet, identiteetin, verkot, palvelimet, pilven, tallennuksen, yhteistyön, tietokannat, valvonnan, palvelupisteen, varmuuskopiot ja toimittajapalvelut. Moderni ITOps kattaa omistetun infrastruktuurin ja hallinnoidut alustat, joten vastuu on oltava selkeä, vaikka toiminta ulkoistettaankin. Konfiguraatio‑ tai palveluinventaario yhdistää tekniset komponentit omistajiin, käyttäjiin, riippuvuuksiin, tietoluokituksiin ja liiketoiminnan kriittisyyteen.
Palvelunhallinta järjestää tapahtumat, pyynnöt, ongelmat, muutokset, resurssit, tiedon ja palvelutasot. Tapahtumien hallinta palauttaa palvelun; ongelmien hallinta tutkii toistuvia syitä; muutosten mahdollistaminen arvioi ja koordinoi riskin. Jokaisen muutoksen käsitteleminen hitaana hyväksyntänä aiheuttaa kiertoteitä, kun taas hallitsematon automaatio luo hallitsemattomia vikoja. Standardi matalariskiset muutokset voidaan ennakkoon valtuuttaa ja automatisoida; korkean riskin muutokset tarvitsevat näyttöä, viestintää, palautuksen ja aikataulun vaikutuksen perusteella.
Luotettavuus, kapasiteetti ja jatkuvuus
Valvonnan tulisi seurata käyttäjälle suunnattuja palveluita ja riippuvuuksia, ei pelkästään laitemäärää. Määritä saatavuus, viive, kapasiteetti, ajantasaisuus ja tukitavoitteet liiketoiminnan omistajien kanssa. Hälytä toimivia oireita ja virhebudjetin kulutusta; rikasta tapahtumat omistajuudella ja viimeisillä muutoksilla. Kapasiteetin suunnittelumallit sisältävät kysynnän, kyllästymisen, lisenssit ja läpimenoajan. Pilven elastisuus vähentää provisiointiviivettä, mutta ei poista kiintiöitä, alueellisia rajoituksia tai kustannusten hallintaa.
Liiketoiminnan jatkuvuus vaatii testattuja varmuuskopioita, palautuksia, identiteetin palautusta, verkon vaihtoehtoja, toimittajayhteyksiä ja manuaalisia menettelytapoja. Määritä palautusaika- ja palautuspiste‑tavoitteet palvelukohtaisesti. Varmuuskopio ei ole palautusnäyttö ennen kuin se on palautettu ja validoitu. Harjoittele kiristyshaittaohjelmia, alueen menetyksiä, vanhentuneita sertifikaatteja, identiteettikatkoksia ja toimittajavirheitä. Seuraa konfiguraatiota ja infrastruktuuria koodina mahdollisuuksien mukaan, jotta palautus on toistettavissa.
Turvallisuus, automaatio ja mittarit
Käytä vähimmän oikeuden periaatetta, paikkapäivityksiä ja haavoittuvuuksien hallintaa, päätelaitteiden hallintaa, verkon segmentointia, lokitusta ja tapahtumavastausta. Automatisoi toistuva työ idempotenssilla, rajoilla, hyväksynnöillä ja auditoinnilla. Mittaa palvelun saatavuutta, tapahtumien toistuvuutta, pyyntöjen täyttymistä, muutosten epäonnistumista, palautumista, paikkapäivitysten altistumista, kapasiteettia, kustannuksia ja käyttäjätyytyväisyyttä – ei pelkästään tikettien sulkemista. ITOps on menestyksekäs, kun teknologia tukee työtä ennustettavasti ja pystyy palautumaan epäonnistumisesta, ei kun infrastruktuuri näyttää kiireiseltä tai koontinäytöt sisältävät liikaa vihreitä indikaattoreita.
Käytännön esimerkki: yhteistyöpalvelun palauttaminen
Yritys määrittelee neljän tunnin palautusaikatoiveen ja yhden tunnin palautuspiste‑tavoitteen yhteistyöalustalle. Se inventoi identiteetin, DNS:n, verkon, tiedot, avaimet, konfiguraation, integraatiot ja toimittajariippuvuudet. Palautusharjoitus olettaa, että ensisijainen alue ja ylläpitäjän tili eivät ole käytettävissä. Operaattorit aktivoivat itsenäisesti suojatun hätäidentiteetin, palauttavat palvelukonfiguraation ja tiedot eristettyyn alueeseen ja varmistavat oikeudet, viestit, integraatiot ja asiakasyhteyden. Liiketoiminnan omistajat tarkistavat palautetun palvelun realistisilla käyttäjäpoluilla sen sijaan, että luottaisivat pelkästään infrastruktuurin terveystarkastuksiin.
Harjoitus kirjaa todellisen tietohäviön, kuluneen ajan, manuaaliset vaiheet, epäonnistuneet yhteydet ja piilotetut riippuvuudet. Varmuuskopio, joka palauttaa tiedostot mutta ei salausavaimia tai identiteettipolitiikkaa, merkitään keskeneräiseksi. Korjaavat toimenpiteet saavat omistajat ja päivämäärät, ja ohjekirjaa päivitetään ja testataan uudelleen. Valvonta- ja viestintämallit sisällytetään. Organisaatio mittaa palautumisnäyttöä varmuuskopiointitehtävän onnistumisen sijaan, tunnustaen, että luotettava ITOps on kyettävä palauttamaan käyttäjien tarvitsema palvelu realistisissa vikatilanteissa.
Toteutustodisteet ja operatiivinen valmius
Tuotantopäätös vaatii enemmän kuin onnistuneen demonstraation. Määritä kohdekäyttäjät, käyttöympäristö, syötteet, tulosteet, riippuvuudet, omistaja ja jokaisen merkittävän vian seuraukset. Perusta toistettavissa oleva peruslinja ja versioitu arviointikokoelma ennen hienosäätöä. Testaa tavalliset tapaukset, reunat, virheelliset tai puuttuvat syötteet, jakelun siirtymä, riippuvuuden katkos, väärinkäyttö sekä ryhmät tai ympäristöt, joilla on suurin riski alipalveluun. Mittaa tehtävän laatu yhdessä kalibroinnin tai epävarmuuden, viiveen, läpimenon, resurssikustannusten, saavutettavuuden, yksityisyyden ja turvallisuuden kanssa. Tallenna jokainen muunnos ja kynnys, jotta riippumaton tarkastaja voi toistaa tuloksen ja erottaa todistuksen houkuttelevasta prototyypistä.
Ennen käyttöönottoa määritä vastuu julkaisuun, poikkeuksiin, muutoksiin, palautuksiin ja elinkaaren lopettamiseen. Käytä vaiheistettua käyttöönottoa, säilytä turvallinen varajärjestelmä ja varmista valvonta tarkoituksellisesti injektoiduilla vioilla. Operatiivisen telemetrian tulisi paljastaa syötteen laatu, tulosteen käyttäytyminen, mallin tai säännön versio, riippuvuuksien kunto, ihmisen ohitukset ja vahvistetut tulokset keräämättä tarpeettomia arkaluontoisia tietoja. Määritä hälytyskynnys ja vastuu, ja tarkastele todellisia todisteita käyttöönoton jälkeen sen sijaan, että olettaisit offline‑suorituskyvyn jatkuvan. Arvioi uudelleen aina, kun tietolähteet, käyttäjät, mallit, toimittajat, käytännöt, laitteisto tai tavoitteet muuttuvat. Ylläpidettävä järjestelmä tarvitsee myös dokumentoidut palautus-, tapahtuma‑oppiminen-, poistamis‑ ja säilytyskäytännöt sekä selkeän pisteen, jossa se tulee poistaa käytöstä tai korvata.
Usein kysytyt kysymykset
Mikä on ITOpsin ensisijainen tavoite?
Tarjota ja palauttaa luotettavat teknologiapalvelut sovittujen turvallisuus-, suorituskyky-, jatkuvuus- ja kustannusrajoitusten puitteissa.
Onko pilvi-infrastruktuuri täysin pilvipalveluntarjoajan hallinnoima?
Ei. Palveluntarjoajat hallinnoivat osia alustan taustalla, kun taas asiakkaat ovat vastuussa konfiguraatiosta, identiteetistä, tiedoista, työkuormista, valvonnasta ja monista palvelutason päätöksistä.
Ensisijaiset viitteet












