
Financiación
RAVEN.IO capta 20 millones de dólares para replantear la seguridad de las aplicaciones en la era de los ataques impulsados por IA

 Añade Unite.AI a tus fuentes preferidas en Google
Puntos claveRAVEN.IO recaudó 20 millones de dólares para mejorar la seguridad en tiempo de…
Ver más
- RAVEN.IO recaudó 20 millones de dólares para mejorar la seguridad en tiempo de ejecución contra ataques impredecibles impulsados por IA.
- Su plataforma detecta amenazas desconocidas analizando el comportamiento de las aplicaciones en vivo y en tiempo real.
- La protección en tiempo de ejecución se está volviendo esencial, ya que la IA acelera tanto el desarrollo de software como la creación de exploits.
La startup de ciberseguridad RAVEN.IO ha captado 20 millones de dólares en nueva financiación con el objetivo de redefinir cómo se protegen las aplicaciones en entornos de producción. La ronda fue liderada por Norwest con la participación adicional de Elron Ventures y varios inversores estratégicos, en un momento en que los modelos de seguridad tradicionales tienen cada vez más dificultades para seguir el ritmo de las amenazas generadas por IA.
La empresa articula su propuesta en torno a una idea central: los ataques modernos ya no son predecibles y los sistemas de seguridad basados en vulnerabilidades conocidas están perdiendo eficacia.
Más allá de los CVE y la defensa basada en firmas
Durante años, la seguridad de las aplicaciones ha dependido en gran medida de identificar vulnerabilidades conocidas, catalogadas como Vulnerabilidades y Exposiciones Comunes (CVE), y aplicar parches tras su descubrimiento. Ese modelo está ahora bajo presión.
El enfoque de RAVEN.IO desplaza la atención de lo que ya se conoce a lo que realmente sucede dentro de una aplicación en funcionamiento. En lugar de analizar el código de forma estática o supervisar el tráfico desde fuera, su plataforma analiza la ejecución del código en tiempo real y detecta desviaciones respecto al comportamiento esperado.
Este modelo, que da prioridad a la protección durante la ejecución, está diseñado para identificar ataques incluso cuando no existe una vulnerabilidad conocida. Al observar las rutas de ejecución, las bibliotecas y las llamadas a funciones, el sistema puede señalar actividades anómalas y detener los exploits en el momento en que se producen.
El cambio refleja una realidad más amplia: las herramientas de IA permiten a los atacantes generar y desplegar exploits a una velocidad que las bases de datos tradicionales de vulnerabilidades no pueden seguir.
Por qué la visibilidad durante la ejecución es cada vez más crucial
La plataforma de RAVEN.IO parte de la premisa de que la mayoría de los ataques relevantes se producen ahora dentro de la propia capa de aplicación, y no en la red o en los dispositivos finales. Esto cobra especial importancia en entornos nativos de la nube, donde las aplicaciones se distribuyen entre contenedores, microservicios y múltiples proveedores de nube.
Según la empresa, su tecnología ofrece una visibilidad profunda del comportamiento de las aplicaciones, hasta el nivel de las funciones individuales y las cadenas de ejecución, sin requerir instrumentación intrusiva ni afectar al rendimiento.
Este nivel de información permite a los equipos de seguridad:
- Detectar intentos de explotación en tiempo real
- Reducir el ruido al rebajar la prioridad de las vulnerabilidades que no pueden explotarse
- Rastrear el origen de los ataques hasta cambios de código o despliegues específicos
El objetivo no es solo detectar, sino prevenir de inmediato: bloquear la ejecución maliciosa antes de que cause daños.
Adopción inicial en sectores con altas exigencias de seguridad
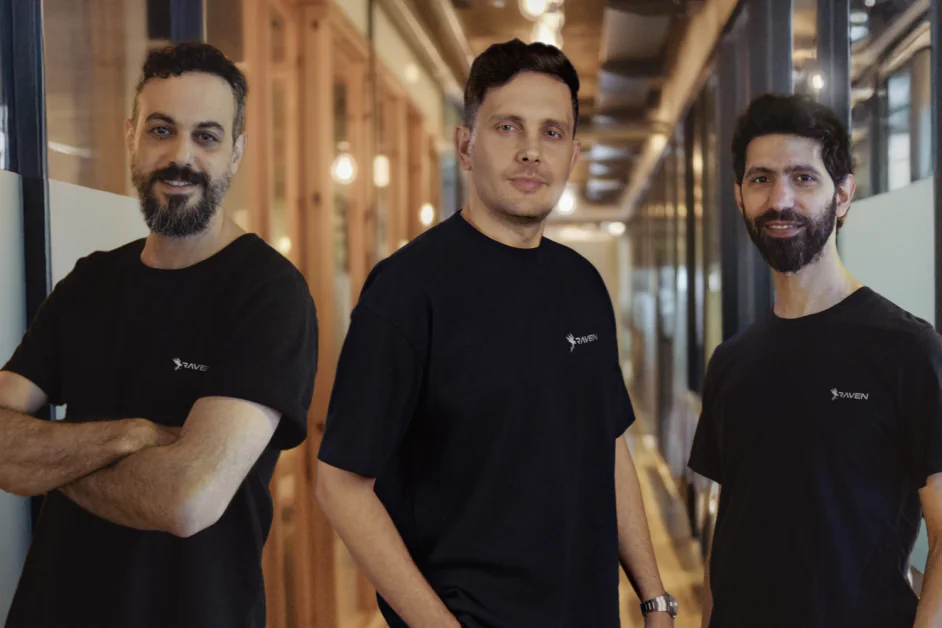
RAVEN.IO fue fundada en 2023 por Roi Abitboul, Guy Franco y Omer Yair, veteranos de la ciberseguridad con experiencia en unidades de defensa israelíes y éxitos anteriores en startups. El equipo creó previamente Javelin Networks, que fue adquirida por Symantec, donde más tarde trabajaron en tecnologías de detección en dispositivos finales y protección de la nube.
Su enfoque actual se apoya en esa experiencia, pero se dirige a una capa distinta de la pila tecnológica: el propio entorno de ejecución de las aplicaciones.
La plataforma ya está en producción en 11 clientes empresariales, principalmente en sectores como los seguros y los servicios financieros, donde los riesgos en la capa de aplicación y en la cadena de suministro son especialmente graves.
Estos entornos suelen adoptar nuevos modelos de seguridad con cautela, lo que sugiere que la seguridad basada en el comportamiento durante la ejecución está ganando terreno entre las organizaciones con infraestructuras complejas y una elevada exposición al riesgo.
Qué indica esto sobre el futuro de la seguridad de las aplicaciones
La estrategia de la empresa se alinea con un movimiento creciente en ciberseguridad que suele denominarse «protect right»: proteger las aplicaciones durante la ejecución, en lugar de depender únicamente de las comprobaciones en fases tempranas del desarrollo, conocidas como «shift left».
Los enfoques tradicionales siguen desempeñando un papel, pero dejan una brecha entre el descubrimiento de una vulnerabilidad y el despliegue del parche, una ventana que los atacantes aprovechan cada vez más. La protección durante la ejecución busca cerrar esa brecha mediante la supervisión y la defensa continuas de las aplicaciones mientras están en funcionamiento.
A medida que la IA acelera tanto el desarrollo de software como la creación de exploits, la superficie de ataque se amplía rápidamente. Se escribe más código con mayor rapidez, a menudo con menos supervisión humana, mientras los atacantes obtienen acceso a herramientas que automatizan el descubrimiento de vulnerabilidades.
En ese contexto, los modelos de seguridad que dependen del conocimiento previo pueden seguir perdiendo eficacia.
La financiación de RAVEN.IO refleja un interés creciente por enfoques que consideran inevitables los ataques y se centran en detectarlos y detenerlos en tiempo real. Si ese cambio continúa, la seguridad basada en el comportamiento durante la ejecución podría pasar de ser una categoría de nicho a una capa fundamental de la protección de las aplicaciones modernas.


