
Συνεντεύξεις
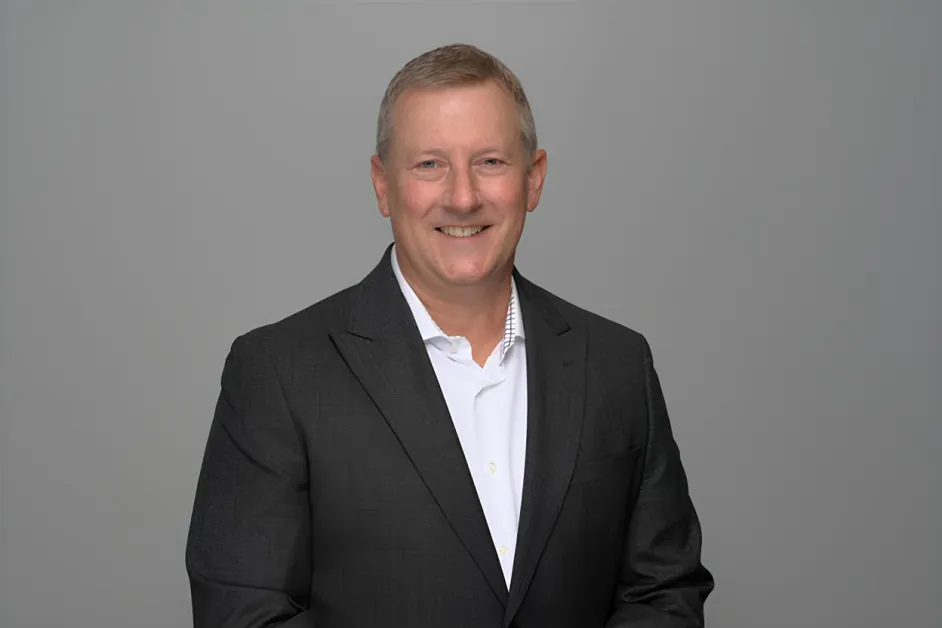
Mark Nicholson, επικεφαλής εκσυγχρονισμού της κυβερνοασφάλειας της Deloitte στις ΗΠΑ – Σειρά Συνεντεύξεων: Μια νέα συζήτηση

 Προσθέστε το Unite.AI στις προτιμώμενες πηγές σας στο Google
Βασικά σημείαΗ τεχνητή νοημοσύνη συμπιέζει το παράθυρο από την ευπάθεια στην εκμετάλλευση από…
Δείτε περισσότερα
- Η τεχνητή νοημοσύνη συμπιέζει το παράθυρο από την ευπάθεια στην εκμετάλλευση από εβδομάδες σε ώρες, αναγκάζοντας την αυτοματοποίηση της άμυνας.
- Ο ασφαλής σχεδιασμός ΤΝ πρέπει να διέπει τις ταυτότητες και τα δικαιώματα των πρακτόρων όπως οι ανθρώπινοι χρήστες.
- Τα μελλοντικά SOC θα μετατοπίσουν τους ανθρώπινους ρόλους από τη διαλογή ειδοποιήσεων στην εποπτεία της ΤΝ και τη στρατηγική.
Mark Nicholson, επικεφαλής εκσυγχρονισμού της κυβερνοασφάλειας της Deloitte στις ΗΠΑ, είναι Διευθυντής στο Deloitte με περισσότερες από δύο δεκαετίες εμπειρίας στο σημείο συνάντησης της κυβερνοασφάλειας, της τεχνητής νοημοσύνης και του εταιρικού κινδύνου. Ηγείται των πρωτοβουλιών του Cyber AI και της εμπορικής στρατηγικής για την πρακτική κυβερνοασφάλειας του Deloitte, βοηθώντας μεγάλες οργανώσεις να μοντερνοποιήσουν τα πλαίσια ασφάλειας τους και να ευθυγραμμίσουν τις επενδύσεις κυβερνοασφάλειας με τις εξελισσόμενες τοπία κινδύνου. Πριν από το Deloitte, συνίδρυσε και υπηρέτησε ως Διευθυντής Επιχειρήσεων της Vigilant, Inc., μια εταιρεία συμβουλευτικής κυβερνοασφάλειας που επικεντρώνεται στην πληροφορίες για απειλές και παρακολούθηση κακόβουλων συμβάντων. Η προηγούμενη καριέρα του στις πωλήσεις και τις επιχειρηματικές αναπτύξεις σε πολλές τεχνολογικές εταιρείες παρείχε μια ισχυρή βάση και στις τεχνικές και στις εμπορικές πτυχές της κυβερνοασφάλειας.
Deloitte είναι μια από τις μεγαλύτερες εταιρείες επαγγελματικών υπηρεσιών στον κόσμο, που προσφέρει υπηρεσίες ελέγχου, συμβουλευτικής, φορολογίας και συμβουλών σε οργανισμούς σε σχεδόν όλους τους κλάδους. Η πρακτική κυβερνοασφάλειας της εταιρείας επικεντρώνεται στη βοήθεια των επιχειρήσεων να πλοηγηθούν σε όλο και πιο σύνθετα περιβάλλοντα απειλών, ενώ ταυτόχρονα ενισχύουν τη ψηφιακή μεταμόρφωση μέσω τεχνολογιών όπως η τεχνητή νοημοσύνη. Η εταιρεία παρέχει υπηρεσίες που περιλαμβάνουν στρατηγική κυβερνοασφάλειας, ανθεκτικότητα, διαχείριση κινδύνου και εταιρική ασφάλεια, θέτοντας την κυβερνοασφάλεια και ως προστατευτική λειτουργία και ως στρατηγικό παράγοντα διευκόλυνσης καινοτομίας και ανάπτυξης.
Αυτό ακολουθεί μια πρότερη συνέντευξη που δημοσιεύθηκε το 2025.
Έχετε εμπλακεί στην κυβερνοασφάλεια από τις πρώτες μέρες της σύγχρονης παρακολούθησης απειλών, συμπεριλαμβανομένης της συνίδρυσης της Vigilant και της βοήθειας για την εισαγωγή πρώιμων δυνατοτήτων διαχείρισης πληροφοριών και συμβάντων ασφάλειας (SIEM) και πληροφοριών για απειλές στην αγορά. Πώς η εξέλιξη από αυτά τα πρώιμα συστήματα παρακολούθησης στις σημερινές πλατφόρμες κυβερνοάμυνας με τεχνητή νοημοσύνη άλλαξε τον τρόπο με τον οποίο οι οργανισμοί εντοπίζουν απειλές και ανταποκρίνονται σε αυτές;
Όταν ξεκινήσαμε να κατασκευάζουμε πλαίσια παρακολούθησης στις πρώτες μέρες του SIEM, η βασική πρόκληση ήταν να πάρουμε τα δεδομένα σε ένα σημείο και να τα κατανοήσουμε. Θυμάμαι όταν οι αναλυτές εκτύπωναν τα αρχεία καταγραφής του τείχους προστασίας κάθε πρωί και τα εξέταζαν χειροκίνητα για να βρουν ανωμαλίες. Ακόμη και όταν το SIEM ωριμάσε, υπήρχε ένα ζήτημα κλίμακας. Η ανθρώπινη ταχύτητα δεν ήταν αντάξια του τεράστιου αριθμού των ανιχνευμένων συμβάντων. Παρά τη χρήση αυτοματοποίησης, οι κυβερνοαμυντικοί εξακολουθούσαν να έχουν ένα πρόβλημα συσχέτισης δεδομένων και ανάλυσης, συνεχώς αγωνιζόμενοι να δημιουργήσουν νέους κανόνες, συχνά ως απάντηση σε αποτυχίες παρακολούθησης.
Μια από τις ελπίδες είναι ότι η τεχνητή νοημοσύνη θα αλλάξει αυτή τη δυναμική με θεμελιώδες τρόπο. Πέρα από την ανάπτυξη δυνατοτήτων πρακτόρων για την αυτοματοποίηση των επιχειρήσεων ασφάλειας επιπέδου 1, η τεχνητή νοημοσύνη υπόσχεται να βοηθήσει στην μετατόπιση της ανίχνευσης και της απόκρισης από το “μετά το γεγονός” πολύ πιο κοντά στο “όσο συμβαίνει” με τη δυναμική ρύθμιση των αλγορίθμων παρακολούθησης. Σε ορισμένες περιπτώσεις, οι κυβερνοοργανώσεις θα αισθανθούν άνετα να αφήσουν την τεχνητή νοημοσύνη να ξεκινήσει ενέργειες αποκατάστασης.
Αλλά το δύσκολο μέρος δεν εξαφανίζεται, μετατοπίζεται. Όσο τα συστήματα γίνονται πιο αυτόνομα και σύνθετα, η εμπιστοσύνη και η παρατηρησιμότητα γίνονται πεδίο μάχης: Τι κάνει το σύστημα, γιατί το κάνει και πώς γνωρίζουμε ότι δεν έχει παραβιαστεί; Η ευκαιρία με την τεχνητή νοημοσύνη είναι τεράστια, αλλά αυξάνει επίσης τον κίνδυνο όταν το περιβάλλον λειτουργεί με ταχύτητα μηχανής.
Έχετε σημειώσει ότι η τεχνητή νοημοσύνη επιτρέπει στους αντιπάλους να αυτοματοποιήσουν την αναγνώριση, να δημιουργήσουν εκμεταλλεύσεις και να επιταχύνουν τους κύκλους επιθέσεων. Σε πρακτικούς όρους, πόσο έχει συμπιεστεί ο χρόνος μεταξύ της ανακάλυψης της ευπάθειας και της εκμετάλλευσης;
Ιστορικά, υπήρχε συχνά ένα παράθυρο μεταξύ της ανακάλυψης της ευπάθειας και της εκμετάλλευσης. Υπήρχε βεβαίως επείγουσα ανάγκη, αλλά γενικά, εκτός αν χτυπήθηκαν από μια zero day, υπήρχε χρόνος για να κατανοήσουν την απειλή, να την επιδιορθώσουν και να την αποτρέψουν πριν ένας επιτιθέμενος μπορούσε να αναπτύξει εκμεταλλεύσεις σε μεγάλη κλίμακα. Η τεχνητή νοημοσύνη έχει σχεδόν εξαφανίσει αυτό το παράθυρο.
Οι αντίπαλοι μπορούν να αυτοματοποιήσουν την αναγνώριση, να σαρώσουν συνεχώς για έκθεση και να χρησιμοποιήσουν εργαλεία που ενισχύονται από την τεχνητή νοημοσύνη για να επιταχύνουν μέρη της ανάπτυξης εκμεταλλεύσεων και στόχων. Σε πολλές περιπτώσεις, αυτό που συνέβαινε σε εβδομάδες μπορεί τώρα να συμπιεστεί σε ώρες, και σε ιδιαίτερα αυτοματοποιημένα σενάρια, μπορεί να είναι γρηγορότερο από ότι οι περισσότερες ομάδες ασφάλειας είναι κατασκευασμένες για να χειριστούν.
Το συμπέρασμα είναι απλό: Οι ομάδες ασφάλειας χρειάζονται αυτοματοποίηση και τεχνητή νοημοσύνη στην πλευρά της άμυνας, σε συνδυασμό με ισχυρούς ελέγχους, αν θέλουν να διατηρήσουν το ρυθμό.
Οι ομάδες ασφάλειας μετατοπίζονται ολοένα και περισσότερο από την ανθρώπινη συμμετοχή σε κάθε απόφαση (human-in-the-loop) σε μοντέλα ανθρώπινης εποπτείας της διαδικασίας (human-on-the-loop). Τι σημαίνει αυτή η μετατόπιση λειτουργικά μέσα σε một σύγχρονο Κέντρο Επιχειρήσεων Ασφάλειας (SOC), και πώς πρέπει οι οργανώσεις να ξανασκέφτουν τους ρόλους των αναλυτών καθώς η τεχνητή νοημοσύνη αναλαμβάνει περισσότερες αυτόνομες εργασίες;
Σε ένα παραδοσιακό SOC, οι αναλυτές κάθονται στο κέντρο κάθε σημείου λήψης αποφάσεων. Οι ειδοποιήσεις έρχονται, οι αναλυτές τις διαβαθμίζουν, τις διερευνούν και καθορίζουν ποιες ενέργειες πρέπει να ληφθούν. Αυτή η προσέγγιση λειτουργούσε όταν ο όγκος των ειδοποιήσεων και ο ρυθμός των επιθέσεων ήταν διαχειρίσιμος. Αλλά στο σημερινό περιβάλλον, η κλίμακα της δραστηριότητας είναι απλά πολύ μεγάλη για τους ανθρώπους να ενεργούν ως φύλακας για κάθε απόφαση.
Η μετατόπιση προς την ανθρώπινη εποπτεία της διαδικασίας σημαίνει ότι τα συστήματα τεχνητής νοημοσύνης μπορούν να εκτελέσουν πολλές από τις ρουτινικές εργασίες που προηγουμένως χειρίζονταν οι αναλυτές, όπως η διερεύνηση των ειδοποιήσεων, η συλλογή πληροφοριών πλαισίου, η συσχέτιση δεδομένων και η εκτέλεση ορισμένων ενεργειών αποκατάστασης. Ο ρόλος του ανθρώπου γίνεται ένας ρόλος εποπτείας και επικύρωσης αντί για χειροκίνητη εκτέλεση.
Λειτουργικά, αυτό μετατοπίζει τον χρόνο των αναλυτών μακριά από το “επαναλαμβανόμενη επεξεργασία ειδοποιήσεων” και προς υψηλότερη αξία εργασιών όπως το κυνήγι απειλών, η μηχανική ανίχνευσης, η προσομοίωση αντιπάλων και η βελτίωση της αμυντικής αρχιτεκτονικής. Οι άνθρωποι παραμένουν απαραίτητοι, αλλά ο ρόλος τους εξελίσσεται προς εποπτεία, κρίση και στρατηγική αντί για πρωταρχικό επεξεργαστή δεδομένων ασφάλειας.
Ακούγεται πολύ για “Ασφαλής Τεχνητή Νοημοσύνη από το Σχεδιασμό”. Από την οπτική σας, γιατί αυτή η έννοια πρέπει να επεκταθεί πέρα από την ασφάλεια του μοντέλου σε συστήματα ταυτοτήτων, αρχιτεκτονική εξουσιοδότησης και στρώματα ενορχήστρωσης;
Πολλές συζητήσεις για την ασφαλή τεχνητή νοημοσύνη επικεντρώνονται βαθιά στο ίδιο το μοντέλο, όπως η προστασία των δεδομένων εκπαίδευσης, η πρόληψη της δηλητηρίασης του μοντέλου ή η άμυνα ενάντια σε επιθέσεις έγχυσης εντολών (prompt injection). Αυτά είναι πραγματικά ζητήματα, αλλά αποτελούν μόνο ένα μέρος του κινδύνου.
Στην πράξη, τα συστήματα τεχνητής νοημοσύνης λειτουργούν ως μέρος πολύ μεγαλύτερων ψηφιακών οικοσυστημάτων. Αποκτούν πρόσβαση σε δεδομένα, αλληλεπιδρούν με APIs, ενεργοποιούν ροές εργασιών και λειτουργούν ολοένα και περισσότερο μέσω αντιπροσώπων που μπορούν να ενεργούν με κάποιο βαθμό αυτονομίας.
Όταν συμβαίνει αυτό, η ταυτότητα και τα δικαιώματα γίνονται το επίπεδο ελέγχου. Οι πράκτορες τεχνητής νοημοσύνης αποτελούν ουσιαστικά νέες ψηφιακές ταυτότητες μέσα στην εταιρεία. Αν αυτές οι ταυτότητες δεν διευθύνονται σωστά, μπορούν να εισαγάγουν σημαντικούς κινδύνους.
Η ασφαλής τεχνητή νοημοσύνη από το σχεδιασμό πρέπει, λοιπόν, να επεκταθεί στις διακυβερνήσεις ταυτοτήτων, τους ελέγχους πρόσβασης, τα στρώματα ενορχήστρωσης και τα συστήματα παρακολούθησης που παρακολουθούν τι κάνουν αυτοί οι αντιπρόσωποι. Οι οργανώσεις πρέπει να αντιμετωπίζουν τους πράκτορες τεχνητής νοημοσύνης όπως τους ανθρώπινους χρήστες, με καθορισμένες εξουσιοδότησεις, ελέγχους και εποπτεία, αλλιώς η επιφάνεια επίθεσης επεκτείνεται γρήγορα.
Πολλές επιχειρήσεις στρώνουν εργαλεία τεχνητής νοημοσύνης πάνω σε παλαιότερες ροές εργασιών ασφάλειας που σχεδιάστηκαν για ανθρώπινη ταχύτητα. Ποια είναι οι μεγαλύτερες αρχιτεκτονικές αλλαγές που οι οργανώσεις πρέπει να κάνουν για να επωφεληθούν πραγματικά από την τεχνητή νοημοσύνη στην κυβερνοάμυνα;
Ένας συνηθισμένος τρόπος είναι να προσαρμόσουν την τεχνητή νοημοσύνη σε παλαιότερες διαδικασίες και ροές εργασιών που σχεδιάστηκαν για ανθρώπινες επιχειρήσεις. Δεν είναι κακός πρώτος προσανατολισμός, ιδιαίτερα καθώς η οπτική αναγνώριση έχει γίνει πραγματικότητα. Για παράδειγμα, το Deloitte έχει δημιουργήσει έναν αντιπρόσωπο που μπορεί να εκπαιδευτεί για να αντικαταστήσει τον άνθρωπο στη διαδικασία διακυβέρνησης και διοίκησης ταυτοτήτων χωρίς να απορρίψει τις υπάρχουσες λύσεις λογισμικού που θα ήταν δύσκολο να καταργηθούν. Αυτό μπορεί να οδηγήσει σε δραματικές οικονομίες.
Το μελλοντικό όφελος, όμως, είναι ότι οι επιχειρήσεις θα αρχίσουν να ξανασκέφτουν τις ροές εργασιών ασφάλειας από το άκρο στο άκρο: να μοντερνοποιήσουν τις βάσεις δεδομένων ώστε τα εργαλεία ασφάλειας να μπορούν να προσεγγίσουν αξιόπιστα υψηλής ποιότητας, καλά δομημένα τηλεμετρικά δεδομένα. Να χτίσουν ενορχήστρωση ώστε οι λειτουργίες ανίχνευσης, απόκρισης και ταυτοτήτων να λειτουργούν ως ένα συντονισμένο σύστημα, όχι ως αποσυνδεμένα εργαλεία.
Η ταυτότητα παραμένει ένας από τους πιο κρίσιμους ελέγχους. Καθώς εισάγονται περισσότερη αυτοματοποίηση και πράκτορες τεχνητής νοημοσύνης, ο αριθμός των μη ανθρώπινων ταυτοτήτων αυξάνεται σημαντικά. Η αποτελεσματική διαχείρισή τους γίνεται απαραίτητη για τη διατήρηση του ελέγχου.
Η ασφάλεια που είναι εγγενής στην τεχνητή νοημοσύνη είναι τελικά ένα μείγμα καλύτερων δεδομένων, καλύτερης ενορχήστρωσης και διακυβέρνησης που λαμβάνει υπόψη και τους ανθρώπινους και τους μηχανικούς δρώντες.
Όταν τα συστήματα τεχνητής νοημοσύνης γίνονται πιο αυτόνομα, η επιφάνεια επίθεσης επεκτείνεται σε περιοχές όπως η ενορχήστρωση αντιπροσώπων, αλυσίδες API και αυτοματοποιημένες διαδικασίες λήψης αποφάσεων. Ποια από αυτές τις αναδυόμενες επιφάνειες σας ανησυχεί περισσότερο;
Αν έπρεπε να επιλέξω μια περιοχή που αξίζει άμεση προσοχή, είναι η ταυτότητα και οι εξουσιοδότησεις πρόσβασης δεδομένων μέσα στα συστήματα που οδηγούνται από αντιπρόσωπους.
Όσο οι οργανώσεις εισαγάγουν περισσότερους αυτονομούς αντιπρόσωπους τεχνητής νοημοσύνης, δημιουργούν έναν αυξανόμενο πληθυσμό αυτόνομων δρώντων που λειτουργούν μέσα στην εταιρεία. Αυτοί οι αντιπρόσωποι μπορεί να έχουν πρόσβαση σε δεδομένα, APIs και ροές εργασιών που είναι εξαιρετικά ισχυρές και αυτό τους κάνει έναν ελκυστικό δρόμο για έναν επιτιθέμενο αν οι εξουσιοδότησεις δεν σχεδιαστούν, παρακολουθηθούν και ελεγχθούν αυστηρά. Είναι σημαντικό να αντιμετωπίσουν κάθε αντιπρόσωπο σαν έναν νέο υπάλληλο: να τον ονομάσουν, να ορίσουν το εύρος των δικαιωμάτων του, να τον παρακολουθήσουν και να εξασφαλίσουν ότι μπορεί να αποσυνδεθεί γρήγορα αν χρειαστεί.
Οι αλυσίδες API και οι αυτοματοποιημένες διαδικασίες λήψης αποφάσεων εισάγουν κίνδυνο, επίσης, αλλά η διακυβέρνηση ταυτοτήτων είναι συχνά ο θεμελιώδης έλεγχος. Αν δεν μπορείτε να απαντήσετε σαφώς ποιος είναι ένας αντιπρόσωπος, τι μπορεί να αγγίξει και τι έκανε, δεν τον ελέγχετε πραγματικά.
Από την οπτική της αίθουσας διεύθυνσης, πώς σκέφτονται τα στελέχη και τα μέλη του διοικητικού συμβουλίου σήμερα για τον κίνδυνο κυβερνοασφάλειας που οδηγείται από την τεχνητή νοημοσύνη, και πού βλέπετε την μεγαλύτερη διαφορά μεταξύ της τεχνικής πραγματικότητας και της κατανόησης της αίθουσας;
Οι διευθυντές είναι ολοένα και περισσότερο ενήμεροι ότι ενώ η τεχνητή νοημοσύνη φέρνει τεράστια ευκαιρία, μπορεί επίσης να φέρει σημαντικό κίνδυνο. Οι περισσότεροι διευθυντές κατανοούν ότι η τεχνητή νοημοσύνη θα διαμορφώσει την επιχειρηματική μεταμόρφωση, και αρχίζουν να κάνουν ερωτήσεις για τη διακυβέρνηση, την ασφάλεια και την ανθεκτικότητα.
Η διαφορά εμφανίζεται συχνά στην ταχύτητα και την πολυπλοκότητα. Πολλές συζητήσεις της αίθουσας διεύθυνσης εξακολουθούσαν να επικεντρώνονται σε παραδοσιακά πλαίσια κυβερνοασφάλειας — τα οποία παραμένουν σημαντικά — αλλά δεν αντανακλούν πάντα πόσο γρήγορα οι απειλές που οδηγούνται από την τεχνητή νοημοσύνη μπορούν να εξελιχθούν και να κλιμακωθούν.
Η άλλη αναντιστοιχία είναι ότι “Είναι η τεχνητή νοημοσύνη μας ασφαλής;” ακούγεται σαν μία μόνο ερώτηση, αλλά η απάντηση ζει σε διάφορες περιοχές, όπως η διακυβέρνηση δεδομένων, η ακεραιότητα του μοντέλου, η διαχείριση ταυτοτήτων και η ενορχήστρωση σε πολλά συστήματα. Οι αίθουσες διεύθυνσης που κλείνουν την διαφορά είναι αυτές που πιέζουν για έλεγχο-βασισμένες αναφορές που κάνουν αυτά τα κινούμενα μέρη ορατά και δοκιμασμένα, και επενδύουν χρόνο για να χτίσουν την ικανότητα των διευθυντών, ώστε η εποπτεία να παραμείνει σύγχρονη με την τεχνολογία.
Η τεχνητή νοημοσύνη χρησιμοποιείται ολοένα και περισσότερο και από τις δύο πλευρές του πεδίου μάχης. Μπαίνουμε σε μια μόνιμη κούρσα εξοπλισμών κυβερνοασφάλειας μεταξύ τεχνητής νοημοσύνης και τεχνητής νοημοσύνης, και αν ναι, ποια είναι τα πλεονεκτήματα που έχουν οι αμυντικοί που οι επιτιθέμενοι μπορεί να δυσκολευτούν να αναπαραγάγουν;
Βρισκόμαστε σαφώς σε μια εποχή όπου η τεχνητή νοημοσύνη χρησιμοποιείται και από τους επιτιθέμενους και από τους αμυντικούς. Οι αντίπαλοι έχουν ήδη εφαρμόσει την τεχνητή νοημοσύνη για να επιταχύνουν την αναγνώριση, να ανακαλύψουν ευπαθείες και να αυτοματοποιήσουν μέρη του κύκλου επιθέσεων. Αλλά οι αμυντικοί εξακολουθούσαν να έχουν πραγματικά πλεονεκτήματα αν τους επιλέξουν να τα χρησιμοποιήσουν.
Οι αμυντικοί έχουν ορατότητα στο δικό τους περιβάλλον, πρόσβαση σε εσωτερική τηλεμετρία και την ικανότητα να χτίσουν στρωματοποιημένες αρχιτεκτονικές που οι επιτιθέμενοι πρέπει να διαπεράσουν. Η τεχνητή νοημοσύνη μπορεί να βοηθήσει τους αμυντικούς να αναλύσουν τεράστιους όγκους δεδομένων σε δίκτυα, τελικούς σταθμούς και ταυτότητες, δίνοντάς τους την πιθανότητα να ανιχνεύσουν ανωμαλίες πολύ νωρίτερα.
Το δύσκολο σημείο είναι η υιοθέτηση. Αν οι αμυντικοί παραμείνουν σε χειροκίνητες ροές εργασιών ενώ οι επιτιθέμενοι αυτοματοποιούν, η ασυμμετρία γίνεται βίαιη. Η αναμέτρηση είναι πραγματική, και οι νικητές θα είναι αυτοί που αναπτύσσουν την τεχνητή νοημοσύνη με ισχυρή διακυβέρνηση, όχι εκείνοι που την δοκιμάζουν μόνο.
Στη δουλειά σας ως συμβουλούς μεγάλων επιχειρήσεων, ποια είναι τα πιο συνηθισμένα λάθη που κάνουν οι οργανώσεις όταν προσπαθούν να ενσωματώσουν την τεχνητή νοημοσύνη στην στρατηγική κυβερνοασφάλειας τους;
Ένα από τα πιο συνηθισμένα λάθη που βλέπουμε είναι να αντιμετωπίζουν την τεχνητή νοημοσύνη ως ένα αυτόνομο εργαλείο αντί για μια αρχιτεκτονική αλλαγή. Οι ομάδες τρέχουν απομονωμένα πειράματα χωρίς να αναβαθμίσουν την βάση δεδομένων, το μοντέλο διακυβέρνησης ή τις λειτουργικές διαδικασίες που χρειάζονται για να διατηρήσουν την επίδραση, οδηγώντας σε μια πλάτωση των αποτελεσμάτων.
Ένα άλλο λάθος είναι η ανάπτυξη ικανοτήτων τεχνητής νοημοσύνης χωρίς να λάβουν πλήρως υπόψη τους νέους κινδύνους: νέες ταυτότητες, νέες ροές δεδομένων και αυτοματοποιημένες διαδικασίες λήψης αποφάσεων που επεκτείνουν την επιφάνεια επίθεσης. Αν αυτά προστεθούν χωρίς τους σωστούς ελέγχους, η τεχνητή νοημοσύνη μπορεί να προσθέσει ευθραυστότητα αντί για ανθεκτικότητα.
Τέλος, πολλές οργανώσεις υποτιμούν τη σημασία της εμπλοκής της εργαζόμενης δύναμης. Οι επαγγελματίες που διευθύνουν τις επιχειρήσεις ασφάλειας κάθε μέρα γνωρίζουν που είναι η τριβή και τι σημαίνει “καλό”. Οι ισχυρότερες μεταμορφώσεις φέρνουν αυτές τις ομάδες νωρίς, ώστε η τεχνολογία να ενισχύσει την κρίση τους αντί να την διαταράξει.
Κοιτάζοντας μπροστά τρία έως πέντε χρόνια, τι θα μοιάζει το Κέντρο Επιχειρήσεων Ασφάλειας που είναι εγγενής στην τεχνητή νοημοσύνη σε σύγκριση με τα σημερινά περιβάλλοντα SOC;
Λογικά, θα μοιάζει πολύ διαφορετικά, με πολλούς τρόπους που δεν μπορώ να προβλέψω. Πιθανότατα, το SOC του μέλλοντος θα λειτουργήσει ως ένα υβριδικό ανθρώπινο και ψηφιακό εργατικό δυναμικό. Τα συστήματα τεχνητής νοημοσύνης θα χειρίζονται πολλές από τις εργασίες επεξεργασίας δεδομένων, συσχέτισης και αρχικής απόκρισης. Τα συστήματα πρακτόρων θα βοηθήσουν στην αυτοματοποίηση των διαδικασιών διαχείρισης ευπαθείας, διακυβέρνησης ταυτοτήτων, απόκρισης σε περιστατικά και συνεχούς ελέγχου.
Οι ανθρώπινοι αναλυτές παραμένουν απαραίτητοι, αλλά το κέντρο βαρύτητας μετατοπίζεται: επιβλέπουν τα συστήματα τεχνητής νοημοσύνης, επικυρώνουν περιπτώσεις ανίχνευσης (αντί να τις γράφουν), διερευνούν σύνθετες απειλές και βελτιώνουν την αμυντική αρχιτεκτονική. Ο στόχος δεν είναι να αφαιρέσουν τους ανθρώπους, αλλά να ανυψώσουν τους ρόλους τους. Αντί να ξοδεύουν χρόνο στην επαναλαμβανόμενη επεξεργασία ειδοποιήσεων και στη χειροκίνητη συλλογή δεδομένων, οι αναλυτές θα εστιάσουν στις στρατηγικές πτυχές της κυβερνοασφάλειας. Το ερώτημα θα είναι, “πώς θα εκπαιδεύσουμε την επόμενη γενιά επαγγελματιών ασφάλειας όταν το επίπεδο 1 και το επίπεδο 2 είναιπλήρως αυτοματοποιημένα;” Πιθανότατα, η απάντηση κρύβεται στη δραματική βελτίωση της τεχνολογίας προσομοίωσης και εκπαίδευσης που η τεχνητή νοημοσύνη μπορεί να μας βοηθήσει να αναπτύξουμε.
Οι οργανώσεις που θα χτίσουν με επιτυχία ένα υβριδικό εργατικό δυναμικό, συνδυάζοντας ανθρώπινη εμπειρία με αυτοματοποίηση που οδηγείται από την τεχνητή νοημοσύνη, θα είναι πιθανότατα οι καλύτερα τοποθετημένες για να λειτουργήσουν με την ταχύτητα που απαιτείται στο σύγχρονο περιβάλλον απειλών.
Ευχαριστούμε για τη εξαιρετική συνέντευξη, οι αναγνώστες που επιθυμούν να μάθουν περισσότερα μπορούν να επισκεφθούν το Deloitte ή να διαβάσουν την πρότερη συνέντευξή μας.


