
Rozhovory
Ron Reiter, CTO a spoluzakladatel Sentra – Interview Series

 Přidejte Unite.AI mezi své preferované zdroje na Google
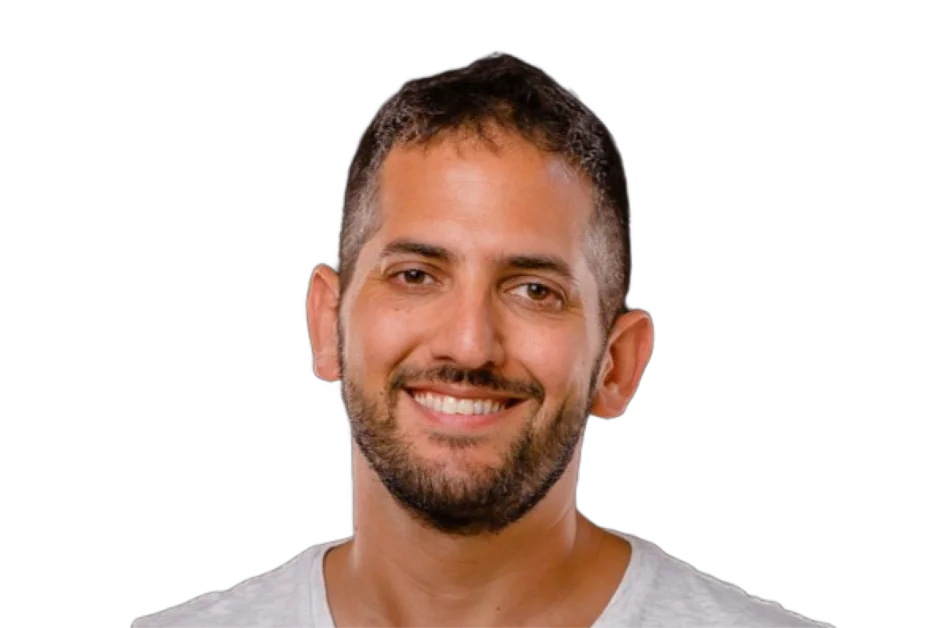
Ron Reiter, CTO a spoluzakladatel Sentra, je zkušený podnikatel a odborník na kybernetickou bezpečnost s hlubokými znalostmi cloudu, který po více než dvě desetiletí buduje inovativní technologická řešení; spoluzakladatel a technologický líder Sentra, společnosti pro kybernetickou bezpečnost dat, která pomáhá podnikům zabezpečit svá cloudová data, a dříve spoluzakladatel Crosswise (zakoupený Oracle (ORCL ) za 50 milionů dolarů), zatímco také více než šest let působil jako technický ředitel v Oracle/Crosswise, kde dohlížel na produkty a týmy Oracle Data Cloud.
Sentra je cloudově nativní platforma pro zabezpečení dat, která využívá AI poháněné objevování, klasifikaci a kontextovou analýzu, aby poskytla organizacím úplnou viditelnost a kontrolu nad citlivými daty v cloudu, hybridních a místních prostředích, pomáhá jim hodnotit rizika, vymáhat řízení, splňovat požadavky na soulad a zabránit expozici dat v měřítku moderních multi-cloudových a AI pracovních postupů.
Vy jste založili několik společností v oblasti kybernetické bezpečnosti a infrastruktury dat. Co vás inspirovalo k vytvoření Sentra a jak vaše zkušenosti v Crosswise a Oracle ovlivnily ranou směr společnosti?
To, co mě vedlo k založení Sentra, byla opakující se vzorec. V Crosswise a později v Oracle byly data vždy středem zájmu. Byly to místo, kde žila hodnota, ale také místo, kde se hromadilo riziko. Avšak většina bezpečnostních nástrojů zacházela s daty jako s něčím statickým, něco, co jste objevili jednou a poté předpokládali, že je pod kontrolou.
Jako se urychlovala adopce cloudu a organizace začaly experimentovat s AI, přestal tento předpoklad platit. Data se neustále pohybovala, kopírovala, transformovala a přístup k nim měly systémy, které nikdo plně nesledoval. Chtěl jsem vybudovat společnost, která začínala s daty jako s živým aktivem, něco, co neustále chápete a řídíte, spíše než něco, co jednou objevíte a poté zapomenete. Tato myšlenka formovala Sentra od samého začátku.
Sentra se zaměřuje na poskytování organizacím úplné kontroly a viditelnosti nad svými cloudovými daty. Jaký byl hlavní problém, který jste chtěl vyřešit, když jste začali architekturu platformy?
Hlavním problémem byla falešná důvěra. Mnohé organizace se domnívaly, že rozumějí své datové pozici, ale tato důvěra byla založena na částečné viditelnosti. Věděly, kde některé citlivé údaje žijí, ale ne všechny, a zřídka měly jasnou představu o tom, jak jsou tato data přístupná nebo znovu využívána v průběhu času.
Chtěli jsme uzavřít tuto mezeru. Nejen objevováním dat, ale také udržováním neustálého porozumění tomu, která data existují, jak citlivá jsou a kdo nebo co k nim může přistupovat. Bez tohoto základu se všechno ostatní v bezpečnosti stává reaktivním.
Vy jste mluvil o důležitosti přesnosti v moderní datové bezpečnosti. Co činí dosažení vysoké přesnosti v masivním cloudu tak obtížným a jak váš tým tento problém řešil jinak?
Přesnost se stává obtížnou v měřítku, protože kontext záleží. Jak se prostředí zvětšují, data se stávají více nestrukturovanými a specifičtějšími pro to, jak podniky skutečně fungují. Jednoduché párování vzorků a obecné modely fungují rozumně dobře v menších prostředích, ale tendují k rozpadu, jak se objemy dat zvyšují a použití se stává složitějším.
Viděli jsme to na první pohled v podnikových hodnoceních, kde přesnost se zhoršovala, jak zákazníci přecházeli z desítek terabajtů na petabajty nestrukturovaných dat. Naše přístup spočíval v navrhování klasifikace kolem kontextu a být disciplinovaní ohledně efektivity. Přesnost, která funguje pouze v malém měřítku nebo vyžaduje nadměrné výpočetní prostředky, není užitečná ve skutečných podnikových prostředích.
Skenování a zabezpečení dat v distribuovaných cloudových prostředích je notoricky obtížné. Jaké architektonické rozhodnutí umožňuje Sentru fungovat efektivně napříč několika cloudu a úložišti dat?
Předpokládali jsme od začátku, že zákazníci budou fungovat napříč několika cloudu, SaaS platformami a hybridními prostředími. To nás vedlo k tomu, abychom se vyvarovali návrhům, které závisí na intenzivním pohybu dat nebo neustálém plném opětovném skenování, které nefungují dobře, jak se prostředí zvětšují.
Místo toho jsme se zaměřili na udržování viditelnosti, jak se prostředí mění, a minimalizaci zbytečného zatížení. Tento návrh se projevuje v spolehlivosti a předvídatelnosti nákladů, zejména v velkých, komplexních prostředích.
Jak se AI agenti, kopiloti a automatizované pracovní postupy začínají integrovat do podnikových systémů, jaké nové kategorie rizik datové bezpečnosti si myslíte, že podniky stále podceňují?
Největší slepá skvrna je nepřístup k nehumánním entitám. AI agenti, integrace a automatizované pracovní postupy nyní přístup k citlivým datům neustále, často mimo kontroly navržené pro lidské uživatele.
Tito systémy se nepřihlašují stejným způsobem jako lidé a nevyvolávají tradiční upozornění. Zacházet s nimi jako s dalším uživatelem je chyba. Podniky potřebují pochopit, co tito systémy mohou přístup k datům a zajistit, aby tato oprávnění zůstala v souladu s úmyslem, jinak riziko roste rychleji, než týmy mohou reagovat.
Sentra používá model-driven přístup ke klasifikaci a zabezpečení citlivých dat. Jak vyvažujete výkon modelu, provozní náklady a škálovatelnost při budování pro podnikové úkoly?
Rovnováha vyplývá z toho, že jsme úmyslně využívali modely. Ne každý problém vyžaduje největší nebo nejgenerálnější model. Zaměřujeme se na využití malých jazykových modelů (SLM), které jsou vhodné pro úkoly klasifikace a mohou fungovat efektivně v velkých prostředích.
To nám umožňuje udržovat silnou přesnost, zatímco udržujeme provozní náklady nízké a předvídatelné. Pro podnikové bezpečnostní týmy záleží na konzistenci a spolehlivosti stejně jako na surovém výkonu.
Jaký je největší omyl, který vidíte mezi CISO o zabezpečení cloudových dat v éře AI, a jak by se měly jejich strategie vyvinout?
Běžný omyl je, že objevování dat jednou stačí. Ve skutečnosti se cloudová a AI prostředí neustále mění. Data se pohybují, oprávnění se mění a nové systémy se připojují každý týden.
Strategie potřebují posunout od periodického hodnocení k nepřetržitému řízení. To znamená, že bezpečnost dat by se měla považovat za nepřetržitou disciplínu, spíše než projekt. Cílem není jen najít riziko, ale také zabránit tomu, aby se riziko znovu objevilo, jak se prostředí vyvíjí.
Řízení bezpečnostní pozice dat (DSPM) se stalo centrální vrstvou moderní cloudové bezpečnostní sady. Jaké charakteristiky definují skutečně zralou platformu DSPM?
Zralá platforma DSPM dělá tři věci dobře. Musí rozumět datům přesně, musí fungovat spolehlivě ve velkém měřítku a musí podporovat akci, spíše než pouze reporting.
Co jsme nyní viděli, je, že mnoho platforem vypadá silně v POVs nebo raných nasazeních, ale bojují, jak se prostředí zvětšují a přístupová vzorce se stávají více dynamickými. Skeny se zpomalují, náklady rostou a přesnost se zhoršuje, zejména s nestrukturovanými daty. Zralá platforma DSPM je ta, které bezpečnostní týmy stále důvěřují, když objemy dat dosahují produkčního měřítka a AI systémy přístup k datům neustále. Důvěra v měřítku je to, co odděluje použitelné platformy od teoretických.
Vy jste také investoval do několika startupů v oblasti kybernetické bezpečnosti. Z tohoto pohledu, co odděluje zakladatele, kteří uspějí v tomto odvětví, od těch, kteří bojují?
Zakladatelé, kteří uspějí, tendují být velmi blízko skutečné zákaznické bolesti. Odolávají pokušení honit buzzwords nebo přebudovat pro edge případy a místo toho se zaměřují na řešení problémů, které se opakují v produkčních prostředích.
Také myslí na udržitelnost brzy. V bezpečnosti je vyhrát proof of concept snadné. Fungovat spolehlivě v měřítku po mnoho let je mnohem těžší. Zakladatelé, kteří navrhují pro tuto realitu od začátku, tendují k tomu, aby vydrželi.
V roce 2026 a dále, jak očekáváte, že se požadavky na bezpečnost dat posunou, jakmile organizace přijmou decentralizované architektury, autonomní AI systémy a stále složitější datové toky?
Bezpečnost dat se přesune od ochrany umístění k řízení pohybu. Jak se architektury decentralizují a AI systémy fungují autonomně, otázkou již nebude, kde data sedí, ale jak proudí a kdo nebo co k nim může přistupovat.
Organizace budou potřebovat nepřetržitou viditelnost a vynucování zásad, které cestují s daty samými. Ti, kteří toho nemohou dosáhnout, najdou své iniciativy AI zpomaleny riziky a obavami o soulad. Ti, kteří mohou, budou fungovat rychleji, s důvěrou.
Děkuji vám za skvělý rozhovor, čtenáři, kteří chtějí se dozvědět více, by měli navštívit Sentra.


