
Lideri de opinie
Sunt agenții AI suficient de fiabili pentru afacerea mea?

 Adaugă Unite.AI la sursele tale preferate pe Google
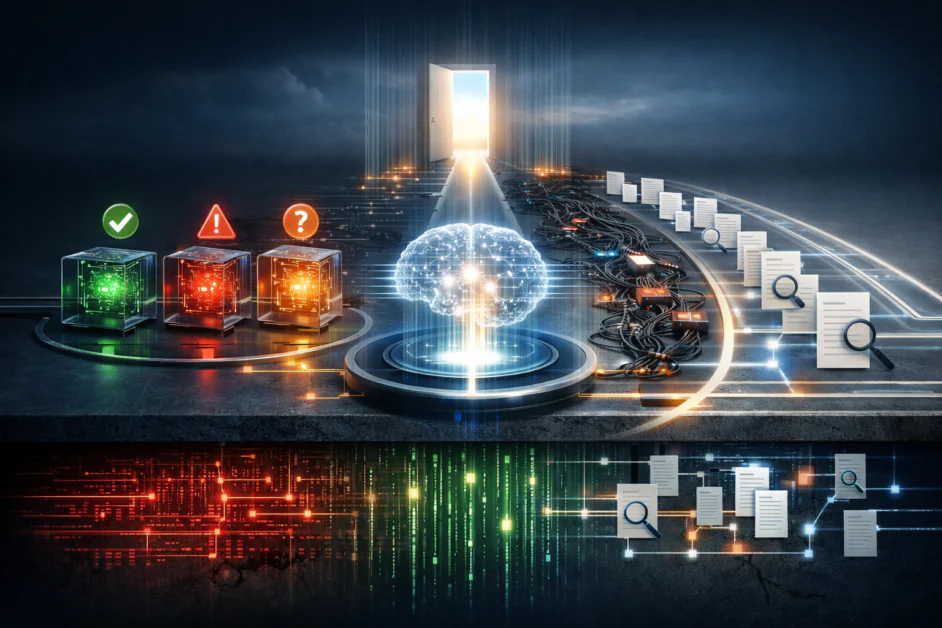
Modelele lingvistice mari (LLM) și agenții AI au un impact semnificativ în multe domenii, inclusiv securitatea cibernetică. Potențialul lor pare nelimitat. Totuși, în practică, atunci când LLM-urile sunt integrate în fluxurile de lucru esențiale în care se iau decizii de afaceri, au apărut multe probleme, în special în ceea ce privește confidențialitatea și acuratețea datelor. Ne întrebăm: Sunt agenții AI suficient de fiabili pentru afacerea mea?
Când vine vorba de securitatea cibernetică și Centrele de Operațiuni de Securitate (SOC), răspunsul rapid, așa cum am auzit toată cariera noastră, este: Da, cu controale și măsuri adecvate de reducere a riscurilor în SOC, agenții AI pot fi implementați cu succes și în siguranță în medii de producție în care adaugă o valoare semnificativă, lucrând alături de analiștii umani din SOC.
Provocările AI în securitatea cibernetică
Modelele LLM de pe piață, utilizate ca soluție independentă, au mai multe probleme de bază, cum ar fi halucinații, otrăvirea datelor și injecția de prompt. Aceste limitări pot cauza dificultăți grave într-un SOC autonom, inclusiv:
Informații limitate care duc la verdicturi inexacte – Agenții AI au nevoie de toate informațiile relevante din mediu pentru a-și face treaba bine – cel puțin la fel de multe date ca și analiștii de securitate umani, și ideal mai multe. Lipsa datelor îi determină pe agenții AI să facă presupuneri false care pot varia între rulările repetate ale investigației. Dacă limitați accesul la date din cauza problemelor de securitate sau constrângeți cât de mult poate face AI-ul din cauza bugetului, vă puteți aștepta ca acuratețea să scadă.
Verdicturi inconsistente – Agenții AI trebuie să ia decizii și să efectueze sarcini pe baza datelor colectate. Din cauza volumului mare de date de securitate în medii tipice, este comun să se utilizeze o abordare de eșantionare pentru a echilibra acuratețea cu bugetul. Când investigațiile sunt efectuate de mai multe ori, pot apărea diferențe în verdict, gravitatea determinată și acțiunile recomandate. Acest lucru este normal, atâta timp cât diferența este în limita de toleranță, și se întâmplă chiar și atunci când doi analiști umani diferiți examinează aceeași alertă.
Raționament opac, sau problema „cutiei negre (BBOX.BO ) ” – Unii agenți AI funcționează ca sisteme opace. Rezultatele SOC bazate pe AI pot părea foarte impresionante la început, dar pentru decizii de afaceri importante aveți nevoie să înțelegeți ce a determinat SOC-ul bazat pe AI să recomande anumite acțiuni. Aceasta nu este, însă, o limitare inerentă a AI-ului, deoarece unii agenți AI merg până la capăt pentru a fi transparenți. Se recomandă să validați agenții AI în mod cuprinzător într-un test de valoare înainte de a decide implementarea lor.
Cum s-a îmbunătățit AI în securitatea cibernetică
Abordările de securitate cibernetică bazate pe AI au făcut pași semnificativi spre îmbunătățire de la introducerea lor. Luați în considerare următoarele:
Consens prin eșantionare atenuează incoerența – Incoerențele în decizii sau rezultate pot fi remediate eficient prin utilizarea mai multor agenți AI cu configurații diferite (de exemplu, modele diferite cu setări diferite ale temperaturii) pentru a interpreta datele colectate de agenții anteriori.
Utilizarea eșantionării permite organizațiilor să înțeleagă unde se aliniază modelele diferite și unde se abat. Ca urmare, a se baza pe informațiile în care toate modelele sunt de acord și a acorda mai puțină greutate informațiilor asupra cărora nu sunt de acord poate reduce semnificativ incoerența.
Este important de remarcat, cu toate acestea, că informațiile în care agenții de eșantionare nu sunt de acord sunt, de asemenea, valoroase, deoarece identifică incertitudinea și nevoia de date sau intrări mai bune. Aceste informații incoerente pot ajuta organizațiile să prioritizeze accesul la date esențiale pentru îmbunătățirea deciziilor.
Proceduri consecvente cu ghiduri de investigație – Unul dintre principalele motive pentru care multiple rulări ale unei investigații SOC AI duc la rezultate inconsistente este variația nu numai a datelor colectate, ci și a ipotezelor create sau modificate în timpul investigației AI. Stabilirea unui ghid general de investigație bazat pe proceduri operaționale standard (SOP) pentru anumite categorii ajută agenții să formeze ipoteze mai consistente și îmbunătățește consistența generală a rezultatelor. Acesta nu este un mod de abordare nou – majoritatea analiștilor SOC umani se bazează deja pe SOP-uri pentru a asigura investigații eficiente și consistente. Agenții AI pot utiliza SOP-uri în același mod.
Dovezi traseabile demistifică “cutia neagră” – Ca o practică bună, un SOC AI ar trebui să fie proiectat de la început cu dovezi de susținere în minte. Fiecare decizie luată și fiecare ipoteză formulată de un agent trebuie să fie susținute de informații justificative, inclusiv urme de raționament și datele brute de jurnal care susțin acel raționament.
AI de încredere pentru securitatea cibernetică
Agenții AI pot accelera detectarea, triajul și răspunsul la amenințări în securitatea cibernetică, dar introduc și riscuri reale – inclusiv rezultate inconsistente, decizii opace și sensibilitate la calitatea datelor. Încrederea pentru utilizarea în medii de misiune critică necesită raționamente bazate pe dovezi, inclusiv urme și artefacte brute; SOP-uri structurate pentru a reduce varianța; eșantionarea multi-agent pentru a separa consensul de incertitudine; și măsuri de protecție pentru integritatea datelor, împotriva injecției de prompt și pentru limitele numărului de pași și ale bugetului.
Toate aceste îmbunătățiri esențiale pot fi realizate prin abordări avansate cu agenți AI bazați pe LLM, concepute pentru a gestiona complexitatea operațiunilor de securitate moderne bazate pe AI. De exemplu, unele abordări avansate de LLM utilizează eșantionarea multi-agent avansată pentru a permite organizațiilor să utilizeze inteligența colectivă a modelelor AI diverse care colaborează pentru a atinge consensul, a minimiza incoerența și a identifica zonele de incertitudine. Ghidurile lor de investigație structurate și clare asigură că pașii de analiză urmează cele mai bune practici și proceduri standardizate, conducând la consistență și fiabilitate în fiecare operațiune.
Trasabilitatea deciziilor de la capăt la capăt conduce la faptul că fiecare verdict, recomandare și acțiune automată este auditată și înțeleasă pentru a oferi transparență deplină echipelor de securitate, construind în același timp încrederea cu părțile interesate. Prin integrarea acestor elemente cheie – și implementarea controalelor robuste privind calitatea datelor din prompturi, siguranța și măsurile de protecție operațională – abordările avansate de agenți AI LLM permit SOC-urilor să atingă rezultate care nu numai că sunt fiabile și transparente, dar și gata de producție pentru medii reale și cele mai importante activități de misiune.


