
Interviuri
Rick Caccia, CEO și Co-Fondator al WitnessAI – Seria de Interviuri

 Adaugă Unite.AI la sursele tale preferate pe Google
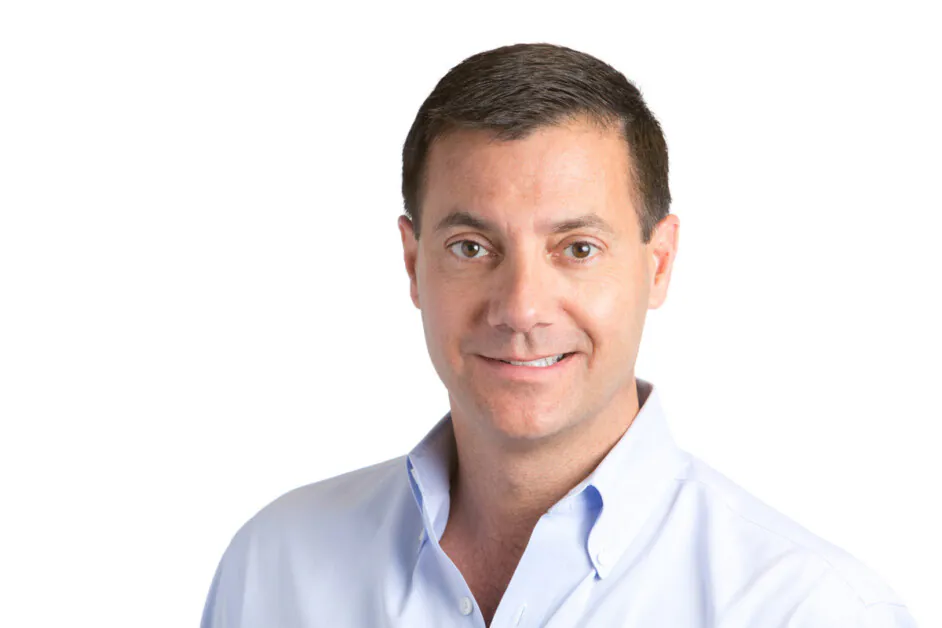
Rick Caccia, CEO și Co-Fondator al WitnessAI, are o experiență vastă în lansarea de produse de securitate și conformitate. El a deținut roluri de conducere în domeniul produselor și marketingului la Palo Alto Networks (PANW ), Google (GOOGL ) și Symantec. Caccia a condus anterior marketingul de produse la ArcSight prin IPO și operațiunile sale ulterioare ca companie publică și a servit ca primul Director de Marketing la Exabeam. El deține multiple diplome de la Universitatea din California, Berkeley.
WitnessAI dezvoltă o platformă de securitate axată pe asigurarea utilizării în condiții de siguranță a inteligenței artificiale în întreprinderi. Cu fiecare schimbare majoră tehnologică – cum ar fi web, mobil și calculul în cloud – apar noi provocări de securitate, ceea ce creează oportunități pentru liderii industriei să apară. Inteligența artificială reprezintă următoarea frontieră în această evoluție.
Compania își propune să se stabilească ca lider în securitatea inteligenței artificiale prin combinarea expertizei în învățarea automată, securitatea cibernetică și operațiunile cloud la scară largă. Echipa sa aduce o experiență profundă în dezvoltarea inteligenței artificiale, ingineria inversă și implementarea Kubernetes multi-cloud, abordând provocările critice ale securității tehnologiilor bazate pe inteligență artificială.
Ce v-a inspirat să co-fondați WitnessAI și care au fost principalele provocări în guvernanța și securitatea inteligenței artificiale pe care le-ați urmărit să le rezolvați?
Când am început compania, am crezut că echipele de securitate vor fi preocupate de atacurile asupra modelelor lor interne de inteligență artificială. În schimb, primii 15 CISO cu care am vorbit ne-au spus că problema urgentă nu era apărarea împotriva atacurilor cibernetice, ci protejarea utilizării de către angajați a aplicațiilor de inteligență artificială ale altor persoane. Ne-am oprit și am văzut că problema nu era să ne apărăm împotriva atacurilor cibernetice, ci să permitem companiilor să utilizeze inteligența artificială în mod productiv. Deși guvernanța poate fi mai puțin atractivă decât atacurile cibernetice, ea este ceea ce echipele de securitate și confidențialitate au nevoie realmente. Ei au nevoie de vizibilitate asupra a ceea ce fac angajații lor cu aplicațiile de inteligență artificială ale terțelor părți, de un mod de a implementa politici de utilizare acceptabilă și de a proteja datele fără a bloca utilizarea acestor date. Așa că am construit exact ceea ce au nevoie.
Având în vedere experiența dvs. extinsă la Google Cloud, Palo Alto Networks și alte firme de securitate cibernetică, cum v-au influențat aceste roluri abordarea dvs. de a construi WitnessAI?
Am vorbit cu mulți CISO de-a lungul anilor. Una dintre cele mai frecvente lucruri pe care le aud de la CISO astăzi este: “Nu vreau să fiu ‘Doctor Nu’ atunci când vine vorba de inteligență artificială; vreau să ajut angajații noștri să o utilizeze pentru a fi mai buni.” Ca persoană care a lucrat cu furnizori de securitate cibernetică de mult timp, această declarație este foarte diferită. Este mai asemănătoare cu perioada de boom a internetului, când web-ul era o tehnologie nouă și transformativă. Când am construit WitnessAI, am început în mod specific cu capacități de produs care ajută clienții să adopte inteligența artificială în siguranță; mesajul nostru a fost că această tehnologie este ca o magie și, desigur, toată lumea vrea să experimenteze magia. Cred că companiile de securitate sunt prea rapide în a juca cartea fricii, iar noi am vrut să fim diferiți.
Ce sets WitnessAI apart de alte platforme de guvernanță și securitate a inteligenței artificiale de pe piață astăzi?
Ei bine, în primul rând, majoritatea altor furnizori din acest spațiu se concentrează în primul rând pe partea de securitate, și nu pe partea de guvernanță. Pentru mine, guvernanța este ca frânele unei mașini. Dacă realmente vrei să ajungi undeva repede, ai nevoie de frâne eficiente, în plus față de un motor puternic. Nimeni nu va conduce o mașină Ferrari foarte repede dacă nu are frâne. În acest caz, compania dvs. care utilizează inteligență artificială este mașina Ferrari, iar WitnessAI este frâna și volanul.
În contrast, majoritatea concurenților noștri se concentrează pe atacurile teoretice și înfricoșătoare asupra modelului de inteligență artificială al unei organizații. Acesta este un problemă reală, dar este o problemă diferită decât obținerea vizibilității și controlului asupra modului în care angajații mei utilizează oricare dintre cele peste 5.000 de aplicații de inteligență artificială de pe internet. Este mult mai ușor pentru noi să adăugăm un zid de apărare pentru inteligență artificială (și am făcut-o) decât pentru furnizorii de ziduri de apărare pentru inteligență artificială să adauge o guvernanță și gestionare a riscurilor eficiente.
Cum echilibrează WitnessAI nevoia de inovare în inteligență artificială cu securitatea și conformitatea întreprinderilor?
După cum am scris mai devreme, credem că inteligența artificială ar trebui să fie ca o magie – ea poate ajuta la realizarea unor lucruri uimitoare. Având în vedere acest lucru, credem că inovarea în inteligență artificială și securitatea sunt legate. Dacă angajații dvs. pot utiliza inteligență artificială în siguranță, ei o vor utiliza frecvent și veți fi înaintea competitorilor. Dacă aplicați mentalitatea de securitate tipică și o blocați, competitorii dvs. nu o vor face, și ei vor fi înaintea dvs. Tot ceea ce facem este despre permisivitatea adoptării în siguranță a inteligenței artificiale. Unul dintre clienții noștri ne-a spus: “Această tehnologie este ca o magie, dar majoritatea furnizorilor o tratează ca pe ceva înfricoșător și de temut.” La WitnessAI, ne ajutăm clienții să permită magia.
Puteți discuta despre filozofia companiei cu privire la guvernanța inteligenței artificiale – o vedeți ca pe un factor de securitate care permite, mai degrabă decât o restricție?
Avem regulat CISO care vin la noi la evenimente unde am prezentat și ne spun: “Concurenții dvs. sunt toți despre cât de înfricoșătoare este inteligența artificială, și voi sunteți singurii care ne spuneți cum să o utilizăm în mod eficient.” Sundar Pichai de la Google a spus că “inteligența artificială ar putea fi mai profundă decât focul,” și aceasta este o metaforă interesantă. Focul poate fi incredibil de dăunător, așa cum am văzut recent. Dar focul controlat poate face oțel, ceea ce accelerează inovarea. Uneori, la WitnessAI, vorbim despre crearea inovației care permite clienților noștri să direcționeze “focul” inteligenței artificiale pentru a crea echivalentul oțelului. Alternativ, dacă considerați inteligența artificială ca pe o magie, atunci poate scopul nostru este să vă oferim o baghetă magică pentru a o controla.
În orice caz, credem cu siguranță că permisivitatea inteligenței artificiale în siguranță este scopul. Doar pentru a da un exemplu, există multe unelte de prevenire a pierderii de date, este o tehnologie care a existat de mult timp. Și oamenii încearcă să aplice prevenirea pierderii de date utilizării inteligenței artificiale, și poate plugin-ul de prevenire a pierderii de date pentru browser observă că ați tastat o promptă lungă care solicită ajutor pentru munca dvs., și acea promptă conține accidental un număr de identificare a clientului. Ce se întâmplă? Produsul de prevenire a pierderii de date blochează prompta de a fi trimisă, și niciodată nu primiți un răspuns. Acesta este un exemplu de restricție. În schimb, cu WitnessAI, putem identifica același număr și îl putem șterge în mod silențios și chirurgical, și apoi putem dezvălui răspunsul în inteligența artificială, astfel încât să obțineți un răspuns util, menținând în același timp datele dvs. în siguranță. Acesta este un exemplu de permisivitate.
Care sunt cele mai mari riscuri pe care le-au întâmpinat întreprinderile la implementarea inteligenței artificiale generative, și cum le reduce WitnessAI?
Primul risc este vizibilitatea. Mulți oameni sunt surprinși să afle că universul aplicațiilor de inteligență artificială nu se limitează doar la ChatGPT și acum DeepSeek; există literalmente mii de aplicații de inteligență artificială pe internet, și întreprinderile absorb riscuri de la angajații care le utilizează, astfel încât primul pas este obținerea vizibilității: care aplicații de inteligență artificială utilizează angajații mei, ce fac ei cu aceste aplicații și este periculos?
Al doilea risc este controlul. Echipa dvs. juridică a creat o politică cuprinzătoare de utilizare acceptabilă a inteligenței artificiale, una care asigură siguranța datelor cu caracter personal, a datelor cetățenilor, a proprietății intelectuale, precum și a siguranței angajaților. Cum veți implementa această politică? Este în produsul dvs. de securitate a punctului de terminare? În focar? În VPN? În cloud? Ce se întâmplă dacă toate acestea provin de la furnizori diferiți? Așa că aveți nevoie de un mod de a defini și de a impune o politică de utilizare acceptabilă care să fie coerentă în întreaga organizație.
Al treilea risc este protecția aplicațiilor proprii. În 2025, vom vedea o adoptare mult mai rapidă a LLM în cadrul întreprinderilor, și apoi o implementare mai rapidă a aplicațiilor de chat bazate pe aceste LLM. Așa că, întreprinderile trebuie să se asigure că aplicațiile lor nu spun “lucruri prostești”, cum ar fi recomandarea unui competitor.
Noi abordăm toate acestea. Oferta noastră include vizibilitate asupra aplicațiilor pe care le accesează oamenii, modul în care le utilizează, politici bazate pe cine sunteți și ce încercați să faceți, și unelte foarte eficiente pentru prevenirea atacurilor, cum ar fi evaziunea sau comportamente nedorite ale robotilor.
Cum ajută caracteristica de observabilitate a inteligenței artificiale de la WitnessAI companiile să urmărească utilizarea inteligenței artificiale de către angajați și să prevină riscurile “inteligenței artificiale din umbră”?
WitnessAI se conectează la rețeaua dvs. cu ușurință și construiește în mod silențios un catalog al fiecărei aplicații de inteligență artificială (și există literalmente mii de astfel de aplicații pe internet) la care angajații dvs. accesează. Vă spunem unde sunt localizate aceste aplicații, unde găzduiesc datele, etc., astfel încât să înțelegeți cât de riscante sunt aceste aplicații. Puteți activa vizibilitatea conversațiilor, unde folosim inspectarea pachetelor pentru a observa prompte și răspunsuri. Putem clasifica promptele după risc și intenție. Intenția poate fi “scrierea de cod” sau “scrierea unui contract comercial corporativ”. Este important pentru că apoi vă permitem să scrieți controale de politică bazate pe intenție.
Care este rolul aplicării politicii de inteligență artificială în asigurarea conformității corporative cu inteligența artificială, și cum simplifică WitnessAI acest proces?
Conformitatea înseamnă a asigura că compania dvs. respectă regulamentele sau politicile, și există două părți pentru a asigura conformitatea. Prima parte este aceea că trebuie să puteți identifica activitățile problematice. De exemplu, am nevoie să știu că un angajat utilizează date cu caracter personal ale clienților într-un mod care ar putea încălca o lege de protecție a datelor. Noi facem acest lucru cu platforma noastră de observabilitate. A doua parte este aceea de a descrie și de a impune politica împotriva acestei activități. Nu doar vrei să știi că datele cu caracter personal se scurg, vrei să oprești scurgerea de date. Așa că am construit un motor de politică unic pentru inteligență artificială, Witness/CONTROL, care vă permite să construiți politici bazate pe identitate și intenție pentru a proteja datele, a preveni răspunsuri dăunătoare sau ilegale, etc. De exemplu, puteți construi o politică care spune ceva de genul: “Doar departamentul nostru juridic poate utiliza ChatGPT pentru a scrie contracte corporative, și dacă o fac, automat să șterg orice informație personală.” Ușor de spus, și cu WitnessAI, ușor de implementat.
Cum abordează WitnessAI preocupările legate de evaziunea LLM și atacurile de injecție de prompte?
Avem o echipă de cercetare a inteligenței artificiale de înaltă calificare – foarte ascuțită. La început, ei au construit un sistem pentru a crea date de atac sintetice, în plus față de seturile de date de antrenament disponibile în mod larg. Ca urmare, am benchmarked injecția noastră de prompte împotriva tuturor celor disponibile, suntem peste 99% eficienți și prindem regulat atacuri pe care modelele însele le ratează.
În practică, majoritatea companiilor cu care vorbim vor să înceapă cu guvernanța aplicațiilor pentru angajați, și apoi, puțin mai târziu, vor lansa o aplicație de inteligență artificială pentru clienți, bazată pe datele lor interne. Așa că, ei utilizează Witness pentru a-și proteja oamenii, și apoi activează focarul de injecție de prompte. Un sistem, un mod consistent de a construi politici, ușor de escaladat.
Care sunt obiectivele pe termen lung pentru WitnessAI, și unde vedeți guvernanța inteligenței artificiale evoluând în următorii cinci ani?
Până acum, am discutat doar despre un model de aplicație de la persoană la chat. Următoarea noastră fază va fi aceea de a gestiona aplicația de la aplicație la aplicație, adică inteligența artificială agențială. Am proiectat API-urile din platforma noastră pentru a funcționa la fel de bine cu agenții și cu oamenii. Dincolo de acest lucru, credem că am construit un mod nou de a obține vizibilitate la nivel de rețea și controlul politicii în era inteligenței artificiale, și vom crește compania cu acest lucru în minte.
Mulțumim pentru acest interviu minunat, cititorilor care doresc să afle mai multe despre WitnessAI.


