
Interviuri
David Archer, CTO, Niobium Microsystems – Seria de interviuri

 Adaugă Unite.AI la sursele tale preferate pe Google
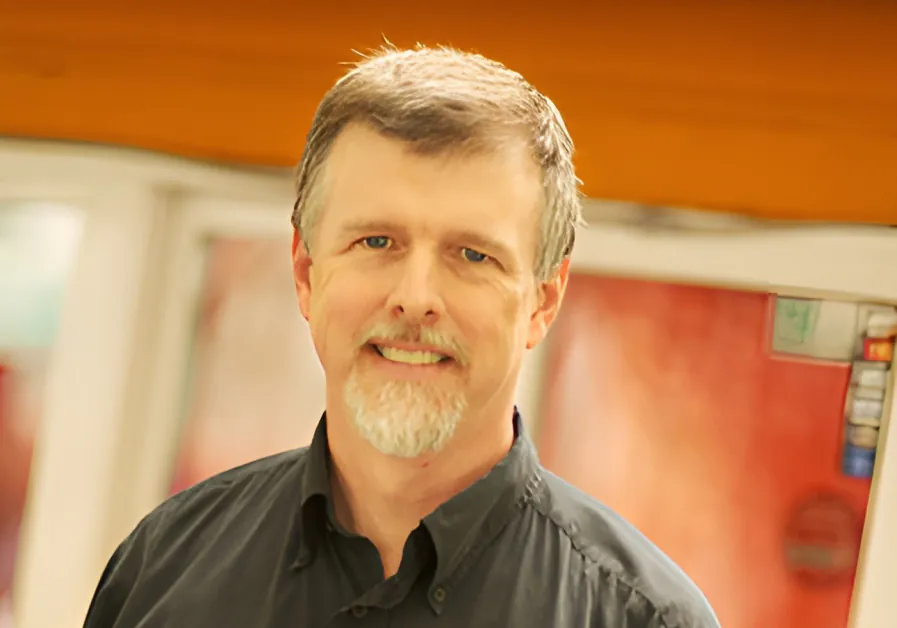
Dr. Archer este CTO al Niobium Microsystems și științific principal care conduce criptografia și computația multiparty la Galois, Inc., ale cărui clienți includ DARPA, NSA, IARPA și Departamentul pentru Securitate Internă.
El are peste 30 de ani de experiență în cercetare și dezvoltare în domeniul ASIC-urilor complexe, arhitecturilor de sistem hardware, software, computație securizată și criptografie.
Dr. Archer deține un doctorat în științe computaționale de la Universitatea de Stat din Portland, un master în inginerie electrică și un bachelor în inginerie computerizată de la Universitatea din Illinois la Urbana-Champaign.
Niobium Microsystems este pionier în soluții de calcul Zero Trust, cu acceleratoare de criptare omomorfică (FHE) cu cea mai rapidă industrie. Tehnologiile companiei permit organizațiilor să valorifice datele în timp ce le mențin complet criptate, asigurându-se că informațiile sensibile rămân private și sprijină conformitatea cu reglementările. Prin împingerea performanței FHE la niveluri fără precedent, Niobium Microsystems face posibilă o nouă generație de aplicații de învățare automată și analiză statistică cu confidențialitate matematic garantată.
Ați avut o călătorie academică și profesională incredibilă. A existat un moment sau o influență specifică care v-a determinat să vă dedicați cariera criptografiei?
Aș spune că sunt două influențe specifice care nu cad de acord, ambele merită citite: Dreptul la intimitate de Warren și Brandeis și Societatea transparentă de Brin. Primul subliniază dreptul de a fi lăsat în pace, argumentând că legea ar trebui să protejeze oamenii de tehnologiile invazive. Cel de-al doilea argumentează contrariul: aceste tehnologii invazive nu pot fi evitate, și eșuăm atunci când încercăm să orbim puternicii care le folosesc, pentru că legea ne împiedică să îi vedem. În mod din ce în ce mai mult, ambele puncte de vedere par impractice în fața industriei criminale cibernetice, a agregatorilor de date și a abuzurilor statelor. Criptografia modernă care, de exemplu, poate demonstra fapte fără a dezvălui secrete sau poate partaja date sensibile fără a le dezvălui, are roluri importante într-o soluție fezabilă.
Pentru cei care nu sunt familiarizați, cum ați explica Criptarea Omomorfică și ce o face atât de revoluționară pentru confidențialitatea datelor?
Criptarea Omomorfică, sau FHE, este o tehnologie criptografică care vă permite să efectuați calcule pe date criptate fără a le decripta vreodată. Imaginați-vă că dați cuiva o cutie încuiată – ei pot manipula ceea ce se află în cutie fără să o deschidă vreodată, și apoi doar voi puteți debloca rezultatul. Cu FHE, datele rămân criptate în timpul stocării, transmiterii și calculului. Acesta este un lucru revoluționar: garantează matematic că datele sensibile rămân opace. Nu mai sunt scurgeri de date, nu mai sunt expuneri.
Care sunt cele mai mari provocări în a face FHE practic pentru aplicațiile de inteligență artificială ale întreprinderilor, și cum abordează Niobium aceste provocări?
În mod istoric, cea mai mare provocare a FHE a fost eficiența computațională – operațiunile FHE au fost cu mii până la milioane de ori mai lente decât computația regulată. Dar la Niobium, am abordat acest lucru prin construirea de acceleratoare de hardware FHE specializate. În contrast cu CPU-urile tradiționale sau hardware-ul adaptat din arhitecturi grafice sau de inteligență artificială, proiectarea noastră este optimizată de la zero pentru nevoile computaționale ale FHE. Prin abordarea noastră de proiectare hardware-software completă, am adus performanța FHE în domeniul utilizării practice a întreprinderilor, aliniind în cele din urmă securitatea cu viteza afacerilor.
Ce tipuri de cazuri din lumea reală – în special în apărare sau finanțe – credeți că sunt cele mai pregătite să beneficieze de FHE astăzi?
Ne confruntăm deja cu o cerere clară în apărare și finanțe, unde protejarea datelor nu este doar de dorit, ci și critică pentru misiune. O capacitate de luptă importantă este analiza imaginilor multispectrale de la avioanele autonome (UAV), care pot fi utilizate pentru a detecta semnături chimice specifice într-un peisaj. Cu toate acestea, semnăturile specifice de interes sunt adesea sensibile: un adversar care capturează un UAV ar putea extrage aceste semnături și învăța cum să se adapteze la ele, evitând detectarea. FHE pe bord poate asigura că aceste semnături rămân securizate chiar și în cazul în care avionul este capturat.
În finanțe, FHE este o soluție transformativă. Permite interogări private în tranzacționarea de pe piața neagră, protejând strategiile de tranzacționare și asigurând corectitudinea pieței. Mai mult, instituțiile pot colabora în mod securizat pentru detectarea fraudelor transfrontaliere fără a dezvălui date sensibile despre tranzacții sau identități de clienți. Acest abordare colaborativă îmbunătățește semnificativ capacitățile de detectare, descoperind scheme complexe de fraudă instituțională, anomalii de tranzacții transfrontaliere și modele de activități ilicite, cum ar fi spălarea de bani, totul în timp ce menține o conformitate strictă cu reglementările internaționale de protecție a datelor. Capacitatea de a partaja informații fără a partaja date brute nu este doar benefică, ci și esențială pentru un ecosistem financiar global securizat și conform.
Există multă vorbire despre “zero-math” sau calculul care păstrează confidențialitatea. Cum definiți asta, și ce rol joacă în stiva tehnologică a Niobium?
“Zero-math” se referă la faptul de a face operațiunile criptografice complexe transparente pentru dezvoltatori și utilizatori – ei nu au nevoie de un doctorat în criptografie pentru a valorifica tehnologia. Acesta este un obiectiv lăudabil, dar adevărul este că implementarea FHE necesită cunoștințe specializate. De aceea, Niobium nu se oprește la hardware: suntem și construim stive de software pentru a integra în mod transparent FHE în fluxurile de lucru existente. Suntem și membri fondatori ai FHETCH, un consorțiu deschis pentru standarde care lucrează pentru a construi straturi de API care permit interoperaționalitatea între diverse acceleratoare de hardware FHE și biblioteci de software. Acestea sunt pași critici pe calea către o lume în care utilizatorii pot beneficia de această tehnologie de ultimă generație fără a trebui să devină experți în criptografie.
Unde vedeți cele mai promițătoare descoperiri în ceea ce privește performanța în următorii ani, și ce putem aștepta de la Niobium pe drumul de mai departe?
Cele mai promițătoare descoperiri se întâmplă în accelerarea hardware specializată pentru FHE. Procesoarele tradiționale și GPU-urile nu sunt construite pentru aritmetica intricată și de înaltă precizie pe care o cere FHE. La Niobium, am proiectat în mod special designurile noastre pentru a gestiona aceste calcule cu o eficiență fără precedent. Însoțită de optimizările noastre de compilare specializate, vedem îmbunătățiri ale performanței de ordinul magnitudinilor care erau de neimaginat cu doar câțiva ani în urmă.
Unele abordări de securitate folosesc medii de execuție de încredere sau computație confidențială. Cum se compară FHE cu acestea, și când este clar mai bună?
Mediile de execuție de încredere (TEEs), uneori numite computație confidențială, se bazează pe enclave de hardware pentru a proteja datele, dar ele tot necesită încredere în furnizorul de hardware, enclavă și software-ul sistemului, și ele tot procesează datele în mod necriptat. Complexitatea acestei “rădăcini de încredere” reduce TEE-urile la “securitate destul de bună”, și o serie de studii confirmă această îngrijorare. FHE elimină încrederea din ecuație – nu este nevoie ca datele să fie vreodată decriptate, deci nu există date sensibile de compromis. Atunci când securitatea absolută, garantată matematic, este necesară, în special în industrii puternic reglementate, FHE este alegerea superioară.
Atacurile de canal lateral sunt o preocupare atunci când se lucrează cu date sensibile la nivel de hardware. Ce măsuri ați luat pentru a minimiza aceste riscuri în proiectele Niobium?
Atacurile de canal lateral exploatează scurgeri de informații neintenționate din hardware. Cercetările demonstrează în mod repetat că TEE-urile sunt vulnerabile la acest tip de atac. Cu toate acestea, dacă singura informație pe care o procesați este criptată, atunci scurgerea acesteia nu beneficiază adversarului. Nu este că hardware-ul nostru minimizează riscul de scurgere. În schimb, este că hardware-ul maximizează performanța și eficiența, în special pentru că nu are nevoie să se îngrijoreze de scurgeri.
Cum vedeți evoluând eforturile de standardizare în spațiul FHE, și ce face Niobium pentru a asigura compatibilitatea cu normele emergente?
Standardizarea este crucială pentru adoptare, și suntem implicați activ în aceste eforturi prin colaborări cu grupuri industriale și organisme de standardizare. Niobium a co-fondat recent Consorțiul Tehnic FHE pentru Hardware (FHETCH), alături de Chain Reaction și Optalysys, exact pentru a impulsiona interoperabilitatea și a stabili repere de performanță practice pentru soluții FHE comerciale viabile. Ca Președinte Tehnic al FHETCH, sunt personal implicat în modelarea inițiativelor, cum ar fi dezvoltarea unui strat de abstractizare API, care permite integrarea fără efort între diverse acceleratoare de hardware FHE și biblioteci de software. Suntem și implicați în eforturile de standardizare a comunității FHE, cum ar fi cele de la homomorphicencryption.org. Aceste eforturi proactive ajută la asigurarea compatibilității și interoperabilității de la început, ceea ce este cheia pentru întreprinderile care doresc să-și asigure investițiile în securitate pentru viitor.
Ce vă entuziasmează cel mai mult despre direcția în care se îndreaptă domeniul în următorii ani, și ce putem aștepta de la Niobium pe drumul de mai departe?
Ce mă entuziasmează cel mai mult este trecerea de la promisiunea teoretică la implementarea practică a calculului securizat la scară întreprinderilor. În următorii ani, anticipez că serviciile FHE de cloud vor deveni din ce în ce mai comune, transformând modul în care organizațiile abordează securitatea datelor. Niobium va continua să conducă această schimbare – nu doar îmbunătățim performanța acceleratorului nostru FHE, ci și extindem soluțiile noastre de calcul Zero Trust, cum ar fi dovezi cu cunoașterea zero și computație verificabilă criptografic. Această combinație de asigurare a confidențialității, pe de o parte, și asigurare a integrității și a ne-repudierii, pe de altă parte, vorbește direct despre motivul pentru care sunt implicat în acest efort: rezolvarea dilemei prezentate de Brandeis și Brin. Așteptați-vă la tehnologii de păstrare a confidențialității mai puternice, versatile și accesibile de la noi, redefinind ceea ce întreprinderile consideră posibil în manipularea datelor securizate.
Mulțumim pentru acest interviu minunat, cititorilor care doresc să afle mai multe despre Niobium Microsystems.


