
Interviste
David Maher, CTO di Intertrust – Serie di Interviste

 Aggiungi Unite.AI alle tue fonti preferite su Google
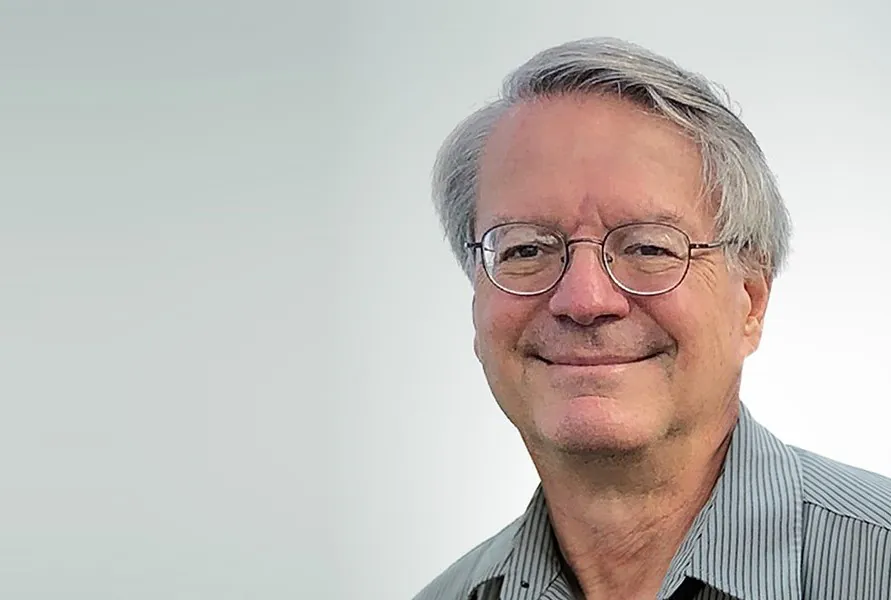
David Maher ricopre il ruolo di Vice Presidente Esecutivo e Chief Technology Officer di Intertrust. Con oltre 30 anni di esperienza nei sistemi distribuiti affidabili, sistemi sicuri e gestione dei rischi, Dave ha guidato sforzi di R&D e ha ricoperto posizioni di leadership chiave in tutto il gruppo di società del gruppo. È stato presidente di Seacert Corporation, un’autorità di certificazione per i media digitali e l’IoT, e presidente di whiteCryption Corporation, uno sviluppatore di sistemi per l’autodifesa del software. Ha anche ricoperto il ruolo di co-presidente dell’organizzazione di gestione del trust Marlin (MTMO), che sovrintende all’unico ecosistema di gestione dei diritti digitali indipendente al mondo.
Intertrust ha sviluppato innovazioni che consentono ai sistemi operativi distribuiti di proteggere e governare i dati e i calcoli su reti aperte, risultando in un brevetto fondamentale sul calcolo distribuito affidabile.
Inizialmente radicata nella ricerca, Intertrust è evoluta in una società che si concentra sui prodotti, offrendo servizi di calcolo affidabile che uniscono le operazioni dei dispositivi e dei dati, in particolare per l’IoT e l’AI. I suoi mercati includono la distribuzione dei media, l’identità e l’autenticazione dei dispositivi, la gestione dell’energia digitale, l’analisi e la sicurezza dell’archiviazione cloud.
Come possiamo colmare il divario di fiducia dell’AI e affrontare le crescenti preoccupazioni del pubblico sulla sicurezza e l’affidabilità dell’AI?
La trasparenza è la qualità più importante che credo possa aiutare ad affrontare le crescenti preoccupazioni sull’AI. La trasparenza include funzionalità che aiutano sia i consumatori che i tecnologi a comprendere quali meccanismi AI fanno parte dei sistemi con cui interagiamo, quale tipo di pedigree hanno: come è stato addestrato un modello AI, quali guardrail esistono, quali politiche sono state applicate nello sviluppo del modello e quali altre garanzie esistono per la sicurezza e la sicurezza di un determinato meccanismo. Con una maggiore trasparenza, saremo in grado di affrontare rischi e problemi reali e non essere distratti da paure e congetture irrazionali.
Qual è il ruolo dell’autenticazione dei metadati nel garantire l’affidabilità dei risultati dell’AI?
L’autenticazione dei metadati aiuta a aumentare la nostra fiducia che le garanzie relative a un modello AI o a un altro meccanismo siano affidabili. Una carta del modello AI è un esempio di raccolta di metadati che può aiutare a valutare l’uso di un meccanismo AI (modello, agente, ecc.) per uno scopo specifico. Dobbiamo stabilire standard per la chiarezza e la completezza delle carte dei modelli con standard per misurazioni quantitative e affermazioni autenticate sulle prestazioni, sui pregiudizi, sulle proprietà dei dati di addestramento, ecc.
Come possono le organizzazioni mitigare il rischio di pregiudizi e allucinazioni dell’AI nei grandi modelli linguistici (LLM)?
Il red teaming è un approccio generale per affrontare questi e altri rischi durante lo sviluppo e la fase di pre-rilascio dei modelli. Originariamente utilizzato per valutare i sistemi sicuri, l’approccio sta diventando standard per i sistemi basati sull’AI. È un approccio sistemico alla gestione dei rischi che può e dovrebbe includere l’intero ciclo di vita di un sistema, dalla fase di sviluppo iniziale alla distribuzione sul campo, coprendo l’intera catena di approvvigionamento dello sviluppo. In particolare, è fondamentale la classificazione e l’autenticazione dei dati di addestramento utilizzati per un modello.
Quali passi possono intraprendere le aziende per creare trasparenza nei sistemi AI e ridurre i rischi associati al problema della “scatola nera”?
Comprendere come l’azienda intende utilizzare il modello e quali tipi di responsabilità potrebbe avere nella distribuzione, sia per l’uso interno che per l’uso dei clienti, direttamente o indirettamente. Quindi, comprendere cosa chiamo i pedigree dei meccanismi AI da distribuire, inclusi gli assert su una carta del modello, i risultati dei test del team rosso, l’analisi differenziale sull’uso specifico dell’azienda, cosa è stato valutato formalmente e quali sono state le esperienze di altre persone. È assolutamente necessario il test interno utilizzando un piano di test completo in un ambiente realistico. Le best practice stanno evolvendo in questo settore nascente, quindi è importante stare al passo.
Come possono essere progettati i sistemi AI con linee guida etiche in mente e quali sono le sfide nel raggiungere questo in diversi settori?
Questo è un’area di ricerca e molti sostengono che il concetto di etica e le versioni attuali dell’AI sono incongrui, poiché l’etica è concettualmente basata e i meccanismi AI sono principalmente guidati dai dati. Ad esempio, regole semplici che gli esseri umani comprendono, come “non barare”, sono difficili da garantire. Tuttavia, un’attenta analisi delle interazioni e dei conflitti di obiettivi nell’apprendimento basato su obiettivi, l’esclusione di dati e disinformazione dubbi e la costruzione di regole che richiedono l’uso di filtri di output che impongono guardrail e test per la violazione dei principi etici, come ad esempio l’istigazione o la simpatia per l’uso della violenza nel contenuto di output, dovrebbero essere considerate. Allo stesso modo, un test rigoroso per i pregiudizi può aiutare ad allineare un modello con i principi etici. Ancora una volta, gran parte di ciò può essere concettuale, quindi è necessario prestare attenzione agli effetti di un determinato approccio, poiché il meccanismo AI non “comprenderà” le istruzioni come fanno gli esseri umani.
Quali sono i principali rischi e sfide che l’AI affronta nel futuro, in particolare nella sua integrazione con i sistemi IoT?
Vogliamo utilizzare l’AI per automatizzare i sistemi che ottimizzano i processi di infrastrutture critiche. Ad esempio, sappiamo che possiamo ottimizzare la distribuzione e l’uso dell’energia utilizzando le centrali elettriche virtuali, che coordinano migliaia di elementi di produzione, stoccaggio e uso di energia. Ciò è possibile solo con una massiccia automazione e l’uso dell’AI per aiutare nella presa di decisioni minute. I sistemi includeranno agenti con obiettivi di ottimizzazione in conflitto (ad esempio, per il beneficio del consumatore vs il fornitore). La sicurezza e l’affidabilità dell’AI saranno fondamentali nella distribuzione su larga scala di tali sistemi.
Qual tipo di infrastruttura è necessario per identificare e autenticare in modo sicuro le entità nei sistemi AI?
Avoirremo bisogno di un’infrastruttura robusta e efficiente in cui le entità coinvolte nella valutazione di tutti gli aspetti dei sistemi AI e della loro distribuzione possano pubblicare affermazioni autorevoli e autentiche sui sistemi AI, sul loro pedigree, sui dati di addestramento disponibili, sulla provenienza dei dati dei sensori, sugli incidenti e sugli eventi di sicurezza, ecc. Quell’infrastruttura dovrà anche rendere efficiente la verifica delle affermazioni e delle affermazioni degli utenti dei sistemi che includono meccanismi AI e degli elementi all’interno dei sistemi automatizzati che prendono decisioni in base ai risultati dei modelli AI e degli ottimizzatori.
Potresti condividere con noi alcuni approfondimenti su ciò su cui stai lavorando in Intertrust e come si inserisce in ciò che abbiamo discusso?
Studiamo e progettiamo tecnologie che possono fornire il tipo di infrastruttura di gestione della fiducia richiesta nella domanda precedente. Stiamo affrontando specificamente le questioni di scala, latenza, sicurezza e interoperabilità che sorgono nei sistemi IoT che includono componenti AI.
Come il servizio PKI (Public Key Infrastructure) di Intertrust protegge i dispositivi IoT e cosa lo rende scalabile per grandi distribuzioni?
Il nostro PKI è stato progettato specificamente per la gestione della fiducia per i sistemi che includono la governance dei dispositivi e del contenuto digitale. Abbiamo distribuito miliardi di chiavi e certificati crittografici che assicurano la conformità. La nostra attuale ricerca affronta la scala e le garanzie che l’automazione industriale massiccia e l’infrastruttura critica mondiale richiedono, inclusi i migliori approcci per i “zero-trust” e l’autenticazione dei dispositivi e dei dati che possono ospitare trilioni di sensori e generatori di eventi.
Cosa ti ha motivato a unirti alle iniziative AI di NIST e come il tuo coinvolgimento contribuisce allo sviluppo di standard AI affidabili e sicuri?
NIST ha una grande esperienza e successo nello sviluppo di standard e best practice nei sistemi sicuri. Come Principal Investigator per l’US AISIC di Intertrust, posso sostenere standard e best practice importanti per lo sviluppo di sistemi di gestione della fiducia che includono meccanismi AI. Dall’esperienza passata, apprezzo particolarmente l’approccio che NIST adotta per promuovere la creatività, il progresso e la cooperazione industriale mentre aiuta a formulare e promulgare standard tecnici importanti che promuovono l’interoperabilità. Questi standard possono stimolare l’adozione di tecnologie benefiche mentre affrontano i tipi di rischi che la società affronta.
Grazie per la grande intervista, i lettori che desiderano saperne di più possono visitare Intertrust.


