
Wawancara
Ron Reiter, CTO dan Co-Founder Sentra – Seri Wawancara

 Tambahkan Unite.AI ke sumber pilihan Anda di Google
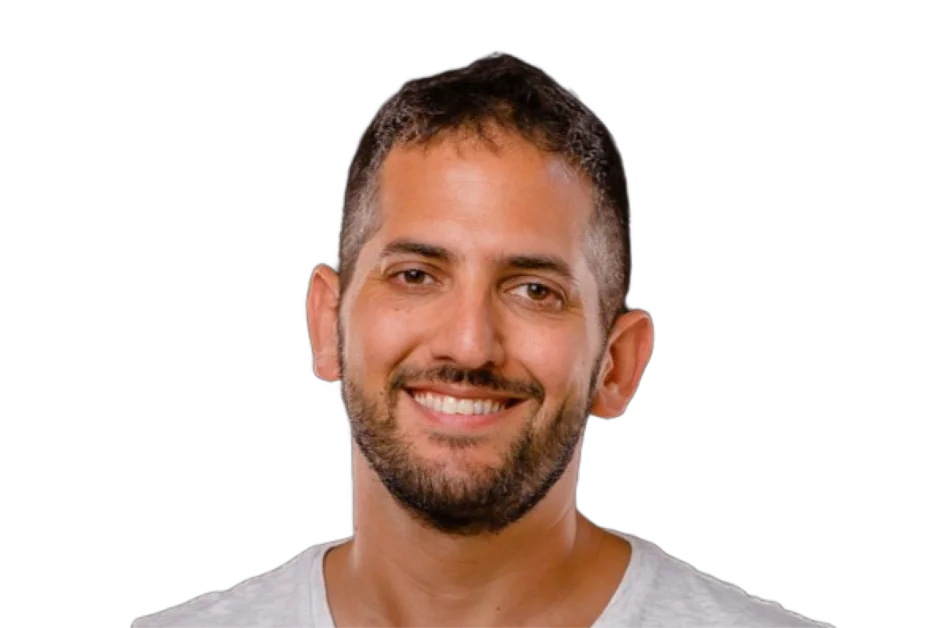
Ron Reiter, CTO dan Co-Founder Sentra, adalah seorang wirausaha berpengalaman dan ahli keamanan siber dengan keahlian cloud yang mendalam, yang telah membangun solusi teknologi inovatif sepanjang lebih dari dua dekade dalam pengembangan perangkat lunak; ia mendirikan dan memimpin teknologi di Sentra, sebuah perusahaan keamanan data yang fokus membantu perusahaan mengamankan data cloud mereka, dan sebelumnya ia mendirikan Crosswise (diakuisisi oleh Oracle (ORCL ) seharga $50 juta), sementara juga menjabat sebagai direktur teknik di Oracle/Crosswise selama lebih dari enam tahun, mengawasi produk dan tim Oracle Data Cloud.
Sentra adalah platform keamanan data cloud-native yang menggunakan penemuan, klasifikasi, dan analisis kontekstual yang digerakkan oleh AI untuk memberikan organisasi visibilitas dan kontrol penuh atas data sensitif di seluruh cloud, hybrid, dan lingkungan on-premises, membantu mereka menilai risiko, memaksakan kepatuhan, memenuhi kepatuhan, dan mencegah paparan data pada skala besar di seluruh alur kerja cloud dan AI modern.
Anda telah mendirikan beberapa perusahaan di bidang keamanan siber dan infrastruktur data. Apa yang menginspirasi Anda untuk menciptakan Sentra, dan bagaimana pengalaman Anda di Crosswise dan Oracle mempengaruhi arah awal perusahaan?
Apa yang mendorong saya untuk memulai Sentra adalah pola yang saya lihat berulang kali. Di Crosswise dan kemudian di Oracle, data selalu menjadi pusat gravitasi. Itu tempat di mana nilai hidup, tetapi juga tempat di mana risiko menumpuk. Namun, sebagian besar alat keamanan memperlakukan data sebagai sesuatu yang statis, sesuatu yang Anda temukan sekali dan kemudian menganggapnya berada di bawah kontrol.
Saat adopsi cloud dipercepat dan organisasi mulai bereksperimen dengan AI, asumsi itu berhenti berlaku. Data terus bergerak, disalin, diubah, dan diakses oleh sistem yang tidak sepenuhnya dilacak. Saya ingin membangun perusahaan yang dimulai dengan data sebagai aset hidup, sesuatu yang Anda pahami dan mengatur terus-menerus, bukan sesuatu yang Anda inventarisasi sekali dan lupakan. Ide itu membentuk Sentra sejak hari pertama.
Sentra fokus memberikan organisasi kontrol dan visibilitas penuh atas data cloud mereka. Apa masalah inti yang Anda tentukan untuk diselesaikan saat Anda mulai merancang platform?
Masalah inti adalah kepercayaan diri yang salah. Banyak organisasi percaya bahwa mereka memahami postur data mereka, tetapi kepercayaan diri itu didasarkan pada visibilitas sebagian. Mereka tahu di mana beberapa data sensitif hidup, tetapi tidak semua, dan mereka jarang memiliki gambaran yang jelas tentang bagaimana data itu diakses atau digunakan kembali seiring waktu.
Kami bertujuan untuk menutup kesenjangan itu. Tidak hanya dengan menemukan data, tetapi dengan mempertahankan pemahaman yang berkelanjutan tentang apa data yang ada, seberapa sensitifnya, dan siapa atau apa yang dapat mengaksesnya. Tanpa dasar itu, semua hal lain dalam keamanan menjadi reaktif.
Anda telah berbicara tentang pentingnya akurasi dalam keamanan data modern. Apa yang membuat mencapai akurasi tinggi pada skala cloud yang besar begitu menantang, dan bagaimana tim Anda mendekati masalah itu secara berbeda?
Akurasi menjadi sulit pada skala besar karena konteks sangat penting. Saat lingkungan tumbuh, data menjadi lebih tidak terstruktur dan lebih spesifik terhadap cara bisnis sebenarnya beroperasi. Pencocokan pola dan model umum bekerja dengan cukup baik dalam lingkungan yang lebih kecil, tetapi mereka cenderung rusak saat volume data tumbuh dan kasus penggunaan menjadi lebih kompleks.
Kami melihat ini secara langsung dalam evaluasi perusahaan di mana akurasi memburuk saat pelanggan beralih dari puluhan terabyte ke petabyte data tidak terstruktur. Pendekatan kami adalah merancang klasifikasi di sekitar konteks, dan disiplin tentang efisiensi. Akurasi yang hanya bekerja pada skala kecil atau memerlukan komputasi berlebihan tidak berguna dalam lingkungan perusahaan yang sebenarnya.
Pemindaian dan pengamanan data di seluruh lingkungan cloud yang terdistribusi sangat sulit. Apa keputusan arsitektur yang memungkinkan Sentra untuk beroperasi secara efisien di seluruh beberapa cloud dan toko data?
Kami mengasumsikan dari awal bahwa pelanggan akan beroperasi di seluruh beberapa cloud, platform SaaS, dan lingkungan hybrid. Itu mendorong kami untuk menghindari desain yang bergantung pada pergerakan data yang berat atau pemindaian ulang penuh yang konstan, yang tidak berperforma dengan baik saat lingkungan tumbuh.
Sebaliknya, kami fokus pada mempertahankan visibilitas saat lingkungan berubah dan meminimalkan overhead yang tidak perlu. Pilihan desain itu tercermin dalam keandalan dan prediktabilitas biaya, terutama dalam lingkungan yang besar dan kompleks.
Saat agen AI, kopilot, dan alur kerja otomatis menjadi terintegrasi ke dalam sistem perusahaan, apa kategori baru risiko keamanan data yang Anda percaya perusahaan masih meremehkan?
Titik buta terbesar adalah akses non-manusia. Agen AI, integrasi, dan alur kerja otomatis sekarang mengakses data sensitif secara terus-menerus, sering di luar kendali yang dirancang untuk pengguna manusia.
Sistem ini tidak masuk log seperti orang, dan mereka tidak memicu peringatan tradisional. Menganggap mereka sebagai pengguna lain adalah kesalahan. Perusahaan perlu memahami apa yang dapat diakses oleh sistem ini dan memastikan izin tersebut tetap selaras dengan niat, jika tidak, risiko akan meningkat lebih cepat daripada tim dapat merespons.
Sentra menggunakan pendekatan model-driven untuk mengklasifikasikan dan mengamankan data sensitif. Bagaimana Anda menyeimbangkan kinerja model, biaya operasional, dan skalabilitas saat membangun untuk beban kerja perusahaan?
Keseimbangan datang dari menjadi sengaja tentang bagaimana model digunakan. Tidak setiap masalah memerlukan model terbesar atau paling umum. Kami fokus pada menggunakan model bahasa kecil (SLM) yang sangat cocok untuk tugas klasifikasi dan dapat beroperasi secara efisien dalam lingkungan besar.
Hal ini memungkinkan kami untuk mempertahankan akurasi yang kuat sambil menjaga biaya operasional rendah dan dapat diprediksi. Bagi tim keamanan perusahaan, konsistensi dan keandalan sama pentingnya dengan kinerja mentah.
Apa kesalahpahaman terbesar yang Anda lihat di antara CISO tentang mengamankan data cloud di era AI, dan bagaimana strategi mereka harus berkembang?
Salah satu kesalahpahaman umum adalah bahwa menemukan data sekali sudah cukup. Pada kenyataannya, lingkungan cloud dan AI berubah terus-menerus. Data bergerak, izin bergeser, dan sistem baru datang online setiap minggu.
Strategi perlu bergeser dari penilaian berkala ke pemerintahan berkelanjutan. Artinya, mengobati keamanan data sebagai disiplin yang berkelanjutan, bukan proyek. Tujuannya bukan hanya menemukan risiko, tetapi mencegah risiko muncul kembali saat lingkungan berkembang.
Manajemen Postur Keamanan Data (DSPM) telah menjadi lapisan sentral dari tumpukan keamanan cloud modern. Menurut Anda, apa karakteristik yang mendefinisikan platform DSPM yang benar-benar matang?
Platform DSPM yang matang melakukan tiga hal dengan baik. Itu harus memahami data dengan akurat, harus beroperasi secara andal pada skala besar, dan harus mendukung tindakan daripada hanya pelaporan.
Apa yang kita lihat sekarang adalah bahwa banyak platform terlihat kuat dalam POVs atau penerapan awal, tetapi bergelut saat lingkungan tumbuh dan pola akses menjadi lebih dinamis. Pemindaian melambat, biaya naik, dan akurasi memburuk, terutama dengan data tidak terstruktur. Platform DSPM yang matang adalah yang tim keamanan masih percayai saat volume data mencapai skala produksi dan sistem AI mengakses data secara terus-menerus. Kepercayaan pada skala adalah apa yang memisahkan platform yang dapat digunakan dari yang teoretis.
Anda juga telah berinvestasi di beberapa startup keamanan siber. Dari perspektif itu, apa yang memisahkan pendiri yang sukses di industri ini dari mereka yang bergelut?
Pendiri yang sukses cenderung sangat dekat dengan nyeri pelanggan yang sebenarnya. Mereka menolak godaan untuk mengejar kata-kata yang sedang tren atau membangun untuk kasus tepi, dan sebaliknya fokus pada memecahkan masalah yang muncul berulang kali di lingkungan produksi.
Mereka juga memikirkan keberlanjutan dari awal. Dalam keamanan, memenangkan konsep bukti sangat mudah. Berjalan secara andal pada skala selama bertahun-tahun jauh lebih sulit. Pendiri yang merancang untuk kenyataan itu dari awal cenderung bertahan.
Di 2026 dan setelahnya, bagaimana Anda mengharapkan persyaratan keamanan data untuk bergeser saat organisasi mengadopsi arsitektur terdesentralisasi, sistem AI otonom, dan alur data yang semakin kompleks?
Keamanan data akan bergeser dari melindungi lokasi ke mengatur pergerakan. Saat arsitektur terdesentralisasi dan sistem AI bertindak otonom, pertanyaannya tidak lagi tentang di mana data berada, tetapi bagaimana data bergerak dan siapa atau apa yang dapat menggunakannya.
Organisasi akan memerlukan visibilitas dan penerapan kebijakan yang berkelanjutan yang mengikuti data itu sendiri. Mereka yang tidak dapat mencapai itu akan menemukan inisiatif AI mereka diperlambat oleh kekhawatiran risiko dan kepatuhan. Mereka yang dapat akan bergerak lebih cepat, dengan kepercayaan diri.
Terima kasih atas wawancara yang luar biasa, pembaca yang ingin mempelajari lebih lanjut dapat mengunjungi Sentra.


