
साक्षात्कार
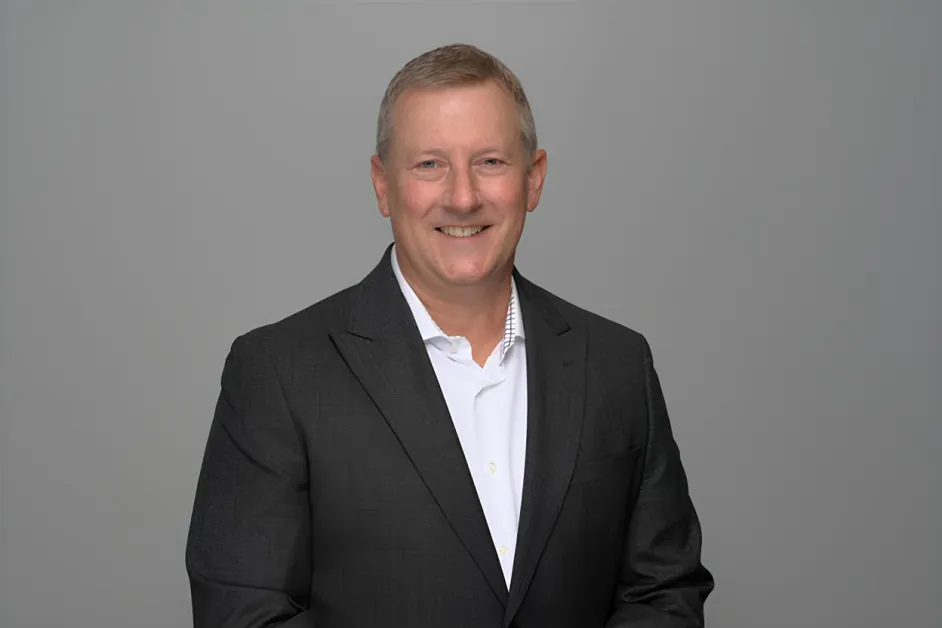
मार्क निकोलसन, डेलॉइट के यूएस साइबर मॉडर्नाइजेशन लीडर – साक्षात्कार श्रृंखला: एक रिटर्न कॉन्वर्सेशन

 Unite.AI को Google पर अपने पसंदीदा स्रोतों में जोड़ें
मुख्य बिंदुएआई भेद्यता-से-शोषण की खिड़की को हफ्तों से घटाकर घंटों में कर देता है, जिससे रक्षा…
और देखें
- एआई भेद्यता-से-शोषण की खिड़की को हफ्तों से घटाकर घंटों में कर देता है, जिससे रक्षा स्वचालन अनिवार्य हो जाता है।
- सुरक्षित एआई डिजाइन को एजेंट पहचान और अनुमतियों का मानव उपयोगकर्ताओं की तरह प्रबंधन करना चाहिए।
- भविष्य के सुरक्षा संचालन केंद्र (एसओसी) मानव भूमिकाओं को अलर्ट ट्रायेज से एआई पर्यवेक्षण और रणनीति में स्थानांतरित कर देंगे।
मार्क निकोलसन, डेलॉइट के यूएस साइबर मॉडर्नाइजेशन लीडर, डेलॉइट में एक प्रिंसिपल हैं जिनके पास साइबर सुरक्षा, आर्टिफ़िशियल इंटेलिजेंस और एंटरप्राइज़ रिस्क के इंटरसेक्शन पर दो दशक से अधिक का अनुभव है। वह साइबर एआई पहलों और डेलॉइट के साइबर अभ्यास के लिए व्यावसायिक रणनीति का नेतृत्व करते हैं, जो बड़े संगठनों को अपने सुरक्षा ढांचे को आधुनिक बनाने और साइबर निवेशों को विकसित होते जोखिम परिदृश्य के साथ संरेखित करने में मदद करता है। डेलॉइट से पहले, उन्होंने विजिलेंट, इंक की सह-स्थापना की और इसके सीओओ के रूप में कार्य किया, जो एक सूचना सुरक्षा परामर्श फर्म है जो खतरे की खुफिया और दुर्भावनापूर्ण घटनाओं की निगरानी पर केंद्रित है। उनके पूर्व करियर में बिक्री और व्यवसाय विकास भूमिकाओं में कई प्रौद्योगिकी कंपनियों में एक मजबूत आधार प्रदान किया गया था, जो साइबर सुरक्षा के तकनीकी और व्यावसायिक दोनों पहलुओं में था।
डेलॉइट दुनिया की सबसे बड़ी पेशेवर सेवा फर्मों में से एक है, जो लगभग हर उद्योग में ऑडिट, परामर्श, कर और सलाहकार सेवाएं प्रदान करती है। इसका साइबर सुरक्षा अभ्यास उद्यमों को बढ़ते जटिल खतरे के वातावरण में नेविगेट करने में मदद करता है, जबकि आर्टिफ़िशियल इंटेलिजेंस जैसी प्रौद्योगिकियों के माध्यम से डिजिटल परिवर्तन को सक्षम बनाता है। फर्म साइबर रणनीति, लचीलापन, जोखिम प्रबंधन और उद्यम सुरक्षा सहित सेवाएं प्रदान करती है, साइबर सुरक्षा को एक सुरक्षात्मक कार्य के रूप में स्थापित करती है और नवाचार और विकास को बढ़ावा देने वाले एक रणनीतिक कार्य के रूप में।
यह पिछले साक्षात्कार के बाद होता है जो 2025 में प्रकाशित हुआ था।
आप साइबर सुरक्षा में शुरुआती दिनों से जुड़े हुए हैं, जिसमें विजिलेंट की सह-स्थापना और सुरक्षा सूचना और घटना प्रबंधन (एसआईईएम) और खतरे की खुफिया क्षमताओं को बाजार में लाने में मदद करना शामिल है। प्रारंभिक निगरानी प्रणालियों से आज के एआई-संचालित साइबर रक्षा प्लेटफार्मों तक की प्रगति ने संगठनों को खतरों का पता लगाने और प्रतिक्रिया देने के तरीके को कैसे बदल दिया है?
जब हमने पहली बार निगरानी प्लेटफार्मों का निर्माण शुरू किया, तो मुख्य चुनौती डेटा को एक स्थान पर लाना और इसका अर्थ समझना था। मुझे याद है जब विश्लेषक सुबह फ़ायरवॉल लॉग प्रिंट आउट करते थे और उन्हें मैन्युअल रूप से समीक्षा करते थे ताकि वे असामान्यताओं का पता लगा सकें। एसआईईएम के परिपक्व होने के बावजूद, एक पैमाने का मुद्दा था। मानव गति बड़ी संख्या में पता लगाए गए घटनाओं के लिए कोई मेल नहीं थी। स्वचालन के उपयोग के बावजूद, साइबर रक्षकों को अभी भी डेटा संबंध और विश्लेषण समस्या का सामना करना पड़ता था, जो लगातार नए नियमों को तैयार करने के लिए संघर्ष करते थे, अक्सर निगरानी विफलताओं के जवाब में।
एक आशा यह है कि एआई उस गतिविधि को मौलिक रूप से बदल देगा। स्तर 1 सुरक्षा ऑपरेशन को स्वचालित करने के लिए एजेंटिक क्षमताओं को तैनात करने के अलावा, एआई पता लगाने और प्रतिक्रिया को “तथ्यों के बाद” से “जैसा कि यह हो रहा है” के बहुत करीब ले जाने में मदद करने का वादा करता है निगरानी एल्गोरिदम को गतिशील मशीन ट्यूनिंग के माध्यम से। कुछ मामलों में, साइबर संगठन एआई को उपचार कार्रवाइयों को शुरू करने में भी सहज महसूस करेंगे।
लेकिन कठिन भाग नहीं जाता है, यह स्थानांतरित हो जाता है। जैसे ही सिस्टम अधिक स्वायत्त और जटिल हो जाते हैं, विश्वास और दृश्यता एक युद्ध का मैदान बन जाते हैं: सिस्टम क्या कर रहा है, यह क्यों कर रहा है, और हमें यह कैसे पता चलता है कि यह हेरफेर नहीं किया गया है? एआई के साथ अवसर विशाल है, लेकिन यह जोखिम को भी बढ़ाता है जब वातावरण मशीन गति से संचालित होता है।
आपके अनुसार, एआई विरोधियों को टोही को स्वचालित करने, एक्सप्लॉइट कोड बनाने और हमले चक्र को तेज करने में मदद कर रहा है। व्यावहारिक रूप से, सुरक्षा कमज़ोरी की खोज और उसके दोहन के बीच का समय कितना सिकुड़ गया है?
ऐतिहासिक रूप से, सुरक्षा कमज़ोरी की खोज और उसके दोहन के बीच अक्सर समय मिलता था। तात्कालिकता अवश्य थी, लेकिन ज़ीरो-डे हमले का शिकार न होने पर आमतौर पर हमलावर के बड़े पैमाने पर एक्सप्लॉइट तैनात करने से पहले खतरे को समझने, पैच लगाने और जोखिम घटाने का समय होता था। एआई ने इस समय-अंतराल को लगभग समाप्त कर दिया है।
विरोधी जासूसी को स्वचालित कर सकते हैं, लगातार जोखिम के लिए स्कैन कर सकते हैं और एआई-संचालित टूलिंग का उपयोग करके शोषण विकास और लक्ष्यीकरण के हिस्सों को तेज कर सकते हैं। कई मामलों में, जो पहले हफ्तों में खेला जाता था, अब घंटों में सिकुड़ सकता है, और अत्यधिक स्वचालित परिदृश्यों में, यह अधिकांश सुरक्षा कार्यक्रमों की तुलना में तेजी से हो सकता है जो संभाल सकते हैं।
निष्कर्ष सरल है: सुरक्षा टीमों को रक्षा पक्ष पर स्वचालन और एआई की आवश्यकता है, जो मजबूत नियंत्रणों के साथ है।
सुरक्षा टीमें “मानव-इन-द-लूप” से “मानव-ऑन-द-लूप” पर्यवेक्षण मॉडल में बढ़ रही हैं। एक आधुनिक सुरक्षा ऑपरेशन्स सेंटर (एसओसी) के भीतर यह बदलाव कैसा दिखता है, और एआई अधिक स्वायत्त कार्य कर रहा है क्योंकि संगठन विश्लेषक भूमिकाओं को फिर से तैयार करना चाहिए?
एक पारंपरिक एसओसी में, विश्लेषक हर निर्णय बिंदु के केंद्र में बैठते हैं। अलर्ट आते हैं, विश्लेषक उनकी प्राथमिकता तय करते हैं, जांच करते हैं और यह निर्धारित करते हैं कि क्या कार्रवाई की जानी चाहिए। यह दृष्टिकोण काम करता था जब अलर्ट और हमलों की गति प्रबंधनीय थी। लेकिन आज के वातावरण में, गतिविधि का पैमाना मानवों के लिए हर निर्णय के लिए गेटकीपर के रूप में कार्य करने के लिए बहुत बड़ा है।
मानव-ऑन-द-लूप में बदलाव का अर्थ है कि एआई सिस्टम उन कई दिनचर्या कार्यों को कर सकते हैं जिन्हें विश्लेषक पहले संभालते थे, जैसे अलर्ट की प्राथमिकता तय करना, संदर्भ एकत्र करना, डेटा संबंध और कुछ उपचार कार्रवाइयों को निष्पादित करना। मानव भूमिका पर्यवेक्षण और सत्यापन की हो जाती है, न कि मैनुअल निष्पादन की।
परिचालन रूप से, यह विश्लेषक के समय को “अलर्ट ग्राइंडिंग” से दूर ले जाता है और उच्च-मूल्य वाले कार्यों की ओर, जैसे खतरों की सक्रिय खोज, पता लगाने की इंजीनियरिंग, विरोधी अनुकरण और रक्षात्मक वास्तुकला में सुधार। मानव आवश्यक रहते हैं, लेकिन उनकी भूमिका पर्यवेक्षण, निर्णय और रणनीति की ओर विकसित होती है, न कि सुरक्षा डेटा के प्राथमिक प्रोसेसर के रूप में।
हम “सुरक्षित एआई द्वारा डिज़ाइन” के बारे में बहुत सुन रहे हैं। आपके दृष्टिकोण से, यह अवधारणा मॉडल सुरक्षा से परे क्यों होनी चाहिए और पहचान प्रणाली, अनुमति वास्तुकला और ऑर्केस्ट्रेशन परतों में विस्तारित होनी चाहिए?
सुरक्षित एआई पर कई चर्चाएं मॉडल खुद के बारे में बहुत केंद्रित हैं – जैसे प्रशिक्षण डेटा की रक्षा करना, मॉडल जहर देने से बचाना या प्रॉम्प्ट इंजेक्शन हमलों के खिलाफ बचाव करना। वे वास्तविक मुद्दे हैं, लेकिन वे जोखिम का केवल एक हिस्सा हैं।
व्यवहार में, एआई सिस्टम बड़े डिजिटल पारिस्थितिकी तंत्र के हिस्से के रूप में काम करते हैं। वे डेटा एक्सेस करते हैं, एपीआई के साथ बातचीत करते हैं, कार्य प्रवाह को ट्रिगर करते हैं और बढ़ती तरह से एजेंटों के माध्यम से काम करते हैं जो एक डिग्री के साथ स्वतंत्र रूप से कार्य कर सकते हैं।
जब ऐसा होता है, तो पहचान और अनुमतियाँ नियंत्रण स्तर बन जाती हैं। एआई एजेंट प्रभावी रूप से उद्यम में नए डिजिटल पहचान हैं। यदि उन पहचानों का ठीक से शासन नहीं किया जाता है, तो वे महत्वपूर्ण जोखिम पेश कर सकते हैं।
सुरक्षित एआई द्वारा डिज़ाइन इसलिए पहचान शासन, पहुंच नियंत्रण, ऑर्केस्ट्रेशन परतों और निगरानी प्रणालियों में विस्तारित होने की आवश्यकता है जो उन एजेंटों द्वारा की जाने वाली चीजों को ट्रैक करती है। संगठनों को एआई एजेंटों को मानव उपयोगकर्ताओं की तरह व्यवहार करना चाहिए, जिसमें परिभाषित अनुमतियां, ऑडिट और पर्यवेक्षण हों, अन्यथा हमले की सतह तेज़ी से बढ़ती है।
कई उद्यम अपने साइबर सुरक्षा में एआई टूल्स को परत करने जा रहे हैं जो मानव गति के लिए डिज़ाइन किए गए विरासत सुरक्षा कार्य प्रवाह पर हैं। संगठनों को एआई का लाभ उठाने के लिए साइबर रक्षा में कौन से सबसे बड़े वास्तुशिल्प परिवर्तन करने होंगे?
एक सामान्य पैटर्न है कि एआई को मानव-संचालित ऑपरेशन के लिए डिज़ाइन किए गए पारंपरिक प्रक्रियाओं और कार्य प्रवाहों पर बोल्ट किया जाए। यह एक बुरा पहला दृष्टिकोण नहीं है, खासकर जब कंप्यूटर दृष्टि वास्तविकता बन गई है। उदाहरण के लिए, डेलॉइट ने ऐसा एजेंट बनाया है जिसे पहचान शासन और प्रशासन प्रक्रिया में मानव की जगह लेने के लिए प्रशिक्षित किया जा सकता है। इसके लिए उन मौजूदा विशेष सॉफ़्टवेयर समाधानों को हटाना नहीं पड़ता जिन्हें बंद करना कठिन होगा। इससे लागत में भारी बचत हो सकती है।
भविष्य का लाभ यह है कि उद्यम सुरक्षा कार्य प्रवाह को अंत से अंत तक फिर से सोचना शुरू कर देंगे: सुरक्षा टूल्स को विश्वसनीय रूप से उच्च गुणवत्ता वाली, सुव्यवस्थित टेलीमेट्री तक पहुंच प्रदान करने के लिए डेटा फाउंडेशन को आधुनिक बनाना; ऑर्केस्ट्रेशन बनाने के लिए ताकि पता लगाने, प्रतिक्रिया और पहचान कार्य एक समन्वित प्रणाली के रूप में काम करें, न कि डिस्कनेक्टेड टूल्स के रूप में।
पहचान अभी भी सबसे महत्वपूर्ण नियंत्रणों में से एक बनी हुई है। जैसे ही अधिक स्वचालन और एआई एजेंट पेश किए जाते हैं, गैर-मानव पहचानों की संख्या काफी बढ़ जाती है। उन पहचानों को प्रभावी ढंग से प्रबंधित करना नियंत्रण बनाए रखने के लिए आवश्यक है।
एआई-मूल सुरक्षा बेहतर डेटा, बेहतर ऑर्केस्ट्रेशन और शासन का मिश्रण है जो मानव और मशीन दोनों प्रकार के कार्यकर्ताओं को ध्यान में रखता है।
एआई सिस्टम अधिक स्वायत्त होते जा रहे हैं, हमले की सतह एजेंट ऑर्केस्ट्रेशन, एपीआई श्रृंखला और स्वचालित निर्णय पाइपलाइन जैसे क्षेत्रों में विस्तारित हो रही है। इन उभरती सतहों में से कौन सा आपको सबसे ज्यादा चिंतित करता है?
यदि मुझे एक क्षेत्र चुनना होता, जिसे तत्काल ध्यान देने की आवश्यकता है, तो यह पहचान और डेटा एक्सेस अनुमतियों के भीतर एजेंट-चालित प्रणालियों में है।
जैसे ही संगठन अधिक एजेंटिक एआई पेश करते हैं, वे उद्यम के भीतर स्वायत्त अभिनेताओं की बढ़ती आबादी बना रहे हैं। उन एजेंटों को डेटा, एपीआई और कार्य प्रवाह तक पहुंच हो सकती है जो बहुत शक्तिशाली हैं और यह एक हमलावर के लिए एक आकर्षक मार्ग बनाता है यदि अनुमतियां डिज़ाइन, निगरानी और ऑडिट नहीं की जाती हैं। यह महत्वपूर्ण है कि हर एजेंट को एक नए कर्मचारी की तरह व्यवहार किया जाए: इसे नाम दें, इसकी सीमा निर्धारित करें, इसकी निगरानी करें और यदि आवश्यक हो तो इसे तेजी से डिस्कनेक्ट करें।
एपीआई श्रृंखला और स्वचालित निर्णय पाइपलाइन जोखिम भी पेश करते हैं, लेकिन पहचान शासन अक्सर स्थापना नियंत्रण है। यदि आप यह नहीं बता सकते कि एक एजेंट कौन है, यह क्या छू सकता है और यह क्या करता है, तो आप वास्तव में इसे नियंत्रित नहीं करते हैं।
बोर्डरूम के दृष्टिकोण से, कार्यकारी और निदेशक वर्तमान में एआई-संचालित साइबर जोखिम के बारे में कैसे सोच रहे हैं, और जहां आप तकनीकी वास्तविकता और बोर्ड-स्तर की समझ के बीच सबसे बड़ा अंतर देखते हैं?
बोर्ड यह जानते हैं कि जबकि एआई अवसर लाता है, यह जोखिम भी ला सकता है। अधिकांश निदेशक समझते हैं कि एआई व्यवसाय परिवर्तन को आकार देगा, और वे शासन, सुरक्षा और लचीलापन के बारे में प्रश्न पूछना शुरू कर रहे हैं।
जहां अंतर दिखाई देता है वह गति और जटिलता है। कई बोर्ड चर्चाएं अभी भी पारंपरिक साइबर ढांचे पर आधारित होती हैं – जो अभी भी महत्वपूर्ण हैं – लेकिन वे हमेशा यह प्रतिबिंबित नहीं करते हैं कि एआई-संचालित खतरे कितनी तेजी से विकसित और बढ़ सकते हैं।
दूसरा डिस्कनेक्ट यह है कि “क्या हमारा एआई सुरक्षित है?” एकल प्रश्न की तरह लगता है, लेकिन उत्तर डेटा शासन, मॉडल अखंडता, पहचान प्रबंधन और कई प्रणालियों में ऑर्केस्ट्रेशन के पार है। बोर्ड जो अंतर को बंद कर रहे हैं वे नियंत्रण-आधारित रिपोर्टिंग के लिए दबाव डाल रहे हैं जो उन विभिन्न घटकों को दृश्य और परीक्षण योग्य बनाते हैं और निदेशकों की तकनीकी समझ विकसित करने में समय लगाते हैं ताकि पर्यवेक्षण प्रौद्योगिकी के साथ तालमेल रखे।
एआई दोनों तरफ इस्तेमाल किया जा रहा है। क्या हम एक स्थायी एआई-विरुद्ध-एआई साइबर सुरक्षा हथियारों की दौड़ में प्रवेश कर रहे हैं, और यदि हां, तो रक्षकों के पास हमलावरों की तुलना में क्या लाभ हैं जो उन्हें दोहराने में संघर्ष कर सकते हैं?
हम स्पष्ट रूप से एक युग में हैं जहां एआई का उपयोग दोनों पक्षों द्वारा किया जा रहा है। विरोधी पहले से ही टोही को तेज़ करने, कमज़ोरियाँ पहचानने और हमले के जीवनचक्र के कुछ हिस्सों को स्वचालित करने के लिए एआई का उपयोग कर रहे हैं। लेकिन रक्षकों के पास अभी भी वास्तविक लाभ हैं यदि वे उनका उपयोग करने का चुनाव करते हैं।
रक्षकों के पास अपने स्वयं के वातावरण में दृश्यता है, आंतरिक टेलीमेट्री तक पहुंच है और परतों वाली वास्तुकला बनाने की क्षमता है जिन्हें हमलावरों को नेविगेट करना होगा। एआई रक्षकों को नेटवर्क, एंडपॉइंट और पहचानों के पार डेटा की बड़ी मात्रा का विश्लेषण करने में मदद कर सकता है, जिससे उन्हें असामान्य व्यवहार का पता लगाने की संभावना पहले से बढ़ जाती है।
मुख्य चुनौती तकनीक को अपनाना है। यदि रक्षक मैनुअल कार्य प्रवाह में फंसे रहते हैं जबकि हमलावर स्वचालन का उपयोग करते हैं, तो असममितता क्रूर हो जाती है। हथियारों की दौड़ वास्तविक है, और विजेता वे होंगे जो एआई को मजबूत शासन के साथ तैनात करते हैं, न कि केवल पायलट करते हैं।
बड़े उद्यमों को सलाह देने में आपके काम में, संगठन एआई को अपनी साइबर सुरक्षा रणनीति में एकीकृत करने की कोशिश करते समय सबसे आम गलतियां क्या हैं?
हम जो सबसे आम गलती देखते हैं वह एआई को एक स्टैंडअलोन टूल के रूप में मानना है, न कि एक वास्तुशिल्प परिवर्तन के रूप में। टीमें अलग-अलग प्रयोग चलाती हैं बिना डेटा फाउंडेशन, शासन मॉडल या ऑपरेटिंग प्रक्रियाओं को अपग्रेड किए जो प्रभाव को बनाए रखने के लिए आवश्यक हैं, जिससे परिणामों में एक प्लेटो हो जाता है।
एक और गलती एआई क्षमताओं को तैनात करते समय नए जोखिमों का पूरा हिसाब न रखना है: नई पहचानें, नए डेटा प्रवाह और स्वचालित निर्णय मार्ग हमले की सतह बढ़ाते हैं। उचित नियंत्रण के बिना इन्हें जोड़ने पर एआई लचीलेपन के बजाय नाज़ुकता बढ़ा सकता है।
अंत में, कई संगठन कार्यबल की भागीदारी के महत्व को कम आंकते हैं। जो पेशेवर सुरक्षा संचालन हर दिन चलाते हैं उन्हें पता है कि घर्षण कहां है और “अच्छा” क्या दिखता है। सबसे मजबूत परिवर्तन उन टीमों को शुरू से शामिल करते हैं ताकि प्रौद्योगिकी उनकी निर्णय क्षमता को बढ़ाए, न कि बाधित करे।
आगे देखते हुए तीन से पांच साल, आज के एसओसी वातावरण की तुलना में एआई-मूल सुरक्षा संचालन केंद्र कैसा दिखेगा?
खैर, यह कई मायनों में बहुत अलग दिखाई देगा, जिनमें से कुछ का मैं अनुमान नहीं लगा सकता। संभवतः, भविष्य का एसओसी एक हाइब्रिड मानव और डिजिटल कार्यबल के रूप में काम करेगा। एआई सिस्टम डेटा प्रसंस्करण, सहसंबंध और प्रारंभिक प्रतिक्रिया गतिविधि का अधिकांश हिस्सा संभालेंगे। एजेंटिक सिस्टम कमजोरियों प्रबंधन, पहचान शासन, घटना प्रतिक्रिया और निरंतर नियंत्रण निगरानी के पार कार्य प्रवाह को स्वचालित करने में मदद करेंगे।
मानव विश्लेषक अभी भी आवश्यक हैं, लेकिन गुरुत्वाकर्षण का केंद्र स्थानांतरित हो जाता है: एआई सिस्टम की देखरेख करना, पता लगाने के मामलों को मान्य करना (न कि लिखना), जटिल खतरों की जांच करना और रक्षात्मक वास्तुकला में सुधार करना। लक्ष्य मानवों को हटाना नहीं है, बल्कि उनकी भूमिकाओं को बढ़ाना है। इसके बजाय अलर्ट की प्राथमिकता तय करने और मैन्युअल रूप से डेटा को इकट्ठा करने में समय बिताने के बजाय, विश्लेषक साइबर सुरक्षा के रणनीतिक पहलुओं पर ध्यान केंद्रित करेंगे। प्रश्न यह होगा, “हम अगली पीढ़ी के सुरक्षा पेशेवरों को कैसे प्रशिक्षित करेंगे जब स्तर 1 और स्तर 2 पूरी तरह से स्वचालित हो जाएंगे?” शायद उत्तर सिमुलेशन और प्रशिक्षण प्रौद्योगिकी में नाटकीय सुधार में निहित है जो एआई हमें विकसित करने में मदद कर सकता है।
जो संगठन मानव विशेषज्ञता के साथ एआई-संचालित स्वचालन को जोड़कर एक सफल हाइब्रिड कार्यबल बनाने में सफल होंगे, वे आधुनिक खतरे के वातावरण में आवश्यक गति से संचालित करने के लिए सबसे अच्छी स्थिति में होंगे।
धन्यवाद महान साक्षात्कार के लिए, पाठक जो अधिक जानना चाहते हैं उन्हें डेलॉइट पर जाना चाहिए या हमारे पिछले साक्षात्कार पढ़ना चाहिए।


