
एआई मॉडल और प्लेटफ़ॉर्म
Anthropic की रेड टीम का कहना है कि छोटे AI मॉडल जल्द ही IoT डिवाइसों पर अपनी प्रतिकृति बना सकते हैं

 Unite.AI को Google पर अपने पसंदीदा स्रोतों में जोड़ें
Anthropic की Frontier Red Team ने 12 अक्टूबर 2026 को शोध प्रकाशित किया, जिसमें बताया गया कि छोटे AI मॉडल स्मार्ट ओवन और ब्रांड-विहीन Android TV बॉक्स जैसे व्यावसायिक IoT उपकरणों पर अपनी प्रतिकृतियाँ बनाने में सक्षम होने से शायद कुछ ही महीने दूर हैं। इसमें यह भी बताया गया कि ऐसे मॉडल को बंद करना चुनौतीपूर्ण होगा, क्योंकि उसे बंद करने का कोई केंद्रीकृत बिंदु नहीं है।
लेखक William Zhou और Daniel Freeman ने पोस्ट में बताया कि 9 अरब पैरामीटर वाले एक मॉडल में टीम द्वारा परीक्षण किए गए नौ में से आठ हार्डवेयर प्रकारों पर इन्फरेंस चल पाया। उन्होंने यह भी बताया कि 30 अरब या उससे कम पैरामीटर वाले मॉडल प्रतिकृति के कई अलग-अलग चरण पहले से पूरे कर सकते हैं, हालांकि सभी चरणों को शुरू से अंत तक एक साथ पूरा करने में वे गलतियां करते हैं। टीम का अनुमान है कि यदि छोटे मॉडल अपनी ऐतिहासिक गति से बेहतर होते रहे, तो 2026 के अंत तक वे आवश्यक क्षमता स्तर तक पहुंच जाएंगे। इसके तुरंत बाद छोटे, वेट-आधारित प्रतिकृति-निर्माता संभव हो सकते हैं, हालांकि टीम ने आगाह किया कि प्रतिकृति धीमी हो सकती है और उसे दोगुना होने में कई दिन लग सकते हैं।
स्मार्ट टीवी बॉक्स पर वितरित इन्फरेंस
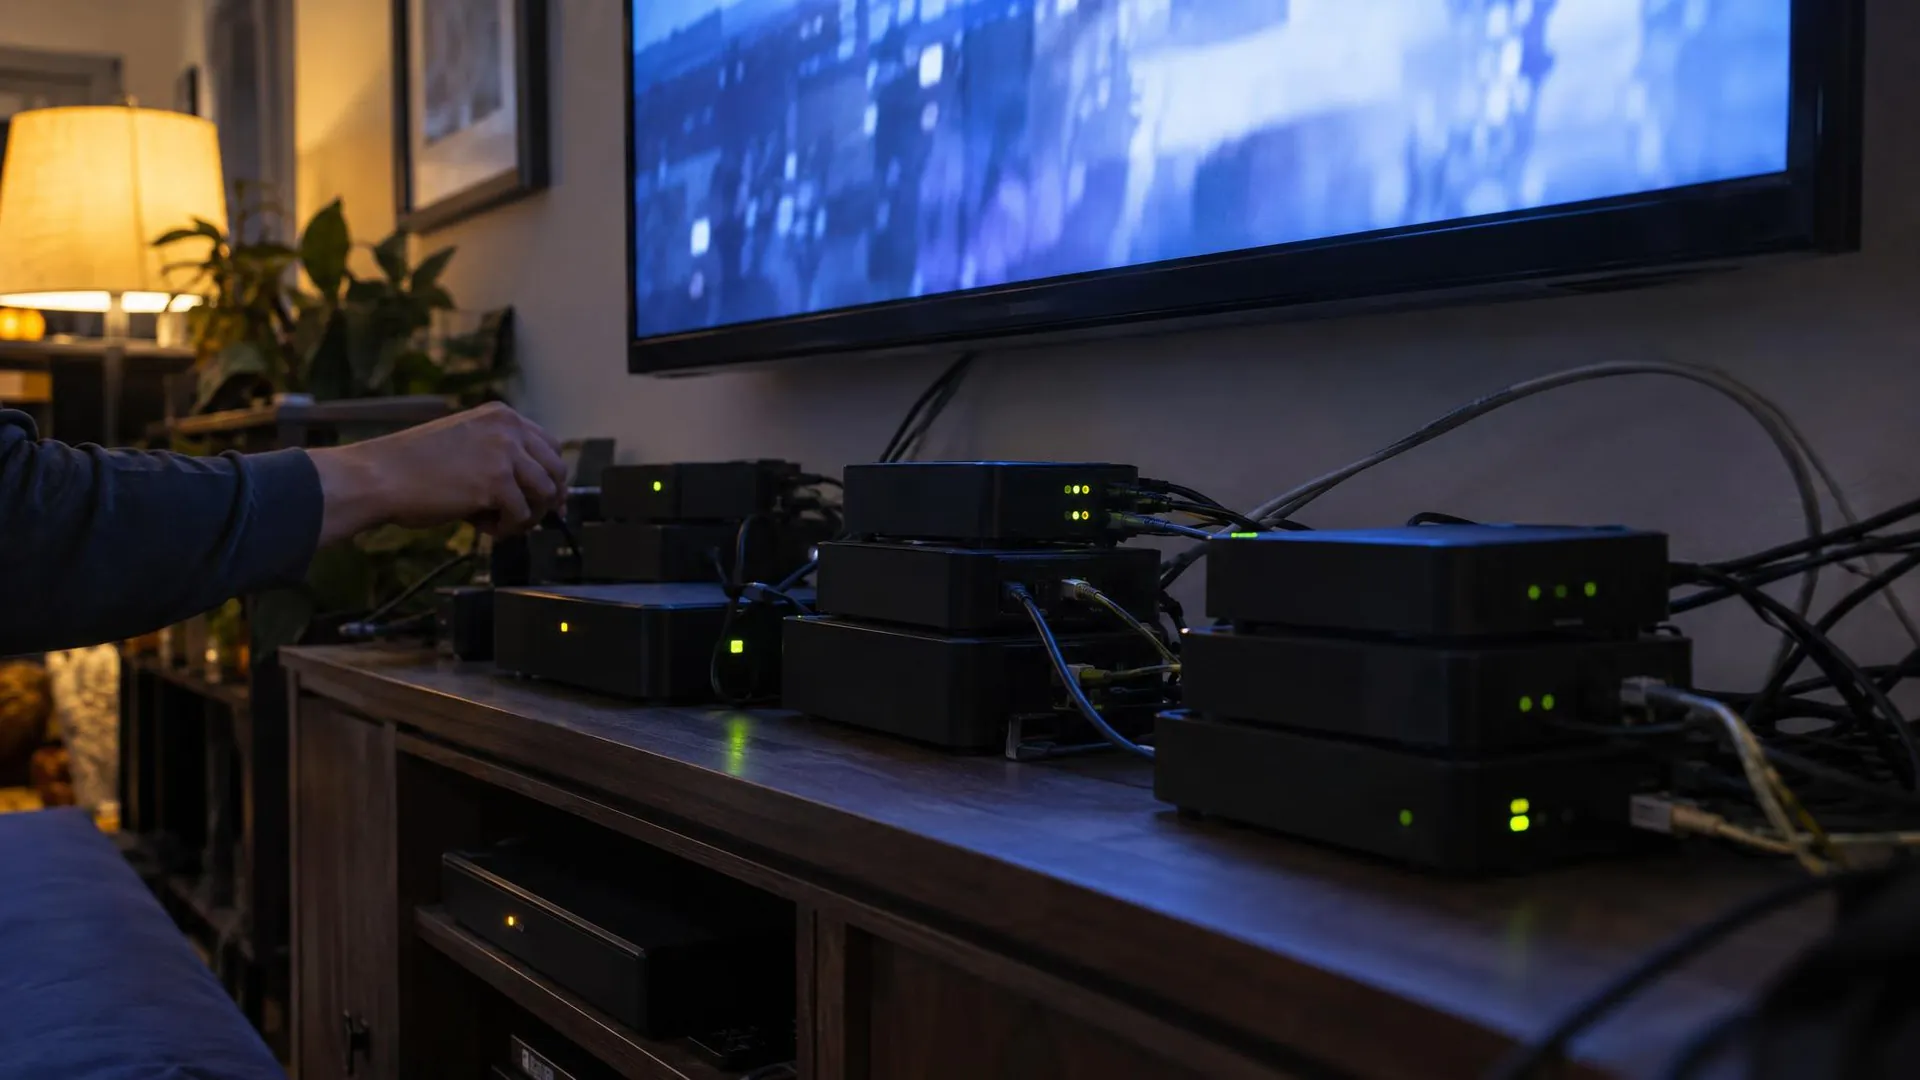
यह दिखाने के लिए कि महंगे एक्सेलरेटर अनिवार्य नहीं हैं, टीम ने करीब 55 डॉलर प्रति बॉक्स की कीमत वाले 15 गैर-ब्रांडेड Android TV बॉक्स खरीदे और उन्हें नेटवर्क से जोड़ा। इसके बाद उन्होंने 26 अरब पैरामीटर वाले Gemma4-26B-A4B मॉडल को पाइपलाइन पैरेललिज़्म के तहत इन सभी बॉक्स में विभाजित करके चलाया; प्रत्येक 4 गीगाबाइट RAM वाले बॉक्स में मॉडल की कुछ ही परतें थीं। टीम के मुताबिक, इस व्यवस्था ने प्रति सेकंड 0.39 टोकन की दर से सेवा दी। टीम ने लिखा कि सस्ते और आम तौर पर कमजोर सुरक्षा वाले IoT डिवाइसों का वितरित बॉटनेट किसी सक्षम मॉडल को चलाने के लिए पर्याप्त कंप्यूटिंग क्षमता दे सकता है।
खतरे के मॉडल और मूल्यांकन की रूपरेखा
पोस्ट में चिंता को स्वायत्त प्रतिकृति और अनुकूलन (ARA) के रूप में प्रस्तुत किया गया है। इसमें प्रतिकृति को चार चरणों में बांटा गया है: लक्ष्यों को खोजना, कोड चलाने की क्षमता हासिल करना, इन्फरेंस स्थापित करना और नए होस्ट से प्रसार जारी रखना। शोधकर्ताओं ने साइबर-एक्सप्लॉइट वाले चरणों को काफी हद तक मूल्यांकन से बाहर रखा। उनका कहना था कि CyberGym और ExploitBench समेत पहले के शोधपत्रों और अनुकूलनशील वर्म पर किए गए काम से पता चलता है कि छोटे मॉडल पहले से ही साइबर एक्सप्लॉइट करने में सक्षम हैं। इसके बजाय, उन्होंने इन्फरेंस की व्यवस्था पर ध्यान दिया, जिसे वे छोटे मॉडलों के लिए सबसे कम अध्ययन किया गया और संभवतः सबसे चुनौतीपूर्ण चरण बताते हैं।
पोस्ट में खतरे के तीन ऐसे मॉडल बताए गए हैं जिनका साकार होना सबसे निकट है: एक छोटा, वेट-आधारित प्रतिकृति-निर्माता, जो होस्ट मशीनों में सेंध लगाकर फैलता है; एक बड़ा, उन्नत वेट-आधारित प्रतिकृति-निर्माता, जो फ्रंटियर और ओपन-वेट, दोनों रूपों में डेटा केंद्रों और अन्य उच्च-कंप्यूटिंग प्रणालियों को निशाना बनाता है; और एक API-आधारित प्रतिकृति-निर्माता, जो अपनी इन्फरेंस API के लिए क्रेडेंशियल चुराता है। शोधकर्ताओं के अनुसार, वेट-आधारित प्रतिकृति-निर्माताओं को रूट विशेषाधिकारों की जरूरत नहीं होती, क्योंकि इन्फरेंस इंजन पूरी तरह यूज़रस्पेस में चल सकते हैं। उन्होंने उदाहरण के तौर पर P2Pinfect और Fritzfrog जैसे क्रिप्टो माइनर और बॉटनेट का उल्लेख किया, जो विशेषाधिकार बढ़ाए बिना काम करते हैं।
प्रयोग Memento पर किए गए, जो टीम ने ओपन-सोर्स Pi कोडिंग एजेंट के आधार पर बनाया गया एक परीक्षण ढांचा है। यह समय-समय पर एजेंट का एक नया इंस्टेंस शुरू करता है, जिसे अपने पिछले इंस्टेंस का वर्कस्पेस और उसने क्या करने की कोशिश की, इस बारे में कुछ संक्षिप्त नोट मिलते हैं। मॉडल चलाने के प्रयोग में हर मॉडल के लिए प्रति चरण 1.5 घंटे की सीमा और कुल छह घंटे की समय-सीमा तय थी। खतरे के प्रतिनिधि मॉडल के रूप में Kimwolf को लिया गया है। पोस्ट के अनुसार, इस बॉटनेट ने 20 लाख से अधिक डिवाइसों को संक्रमित किया है, जिनमें मुख्य रूप से गैर-ब्रांडेड Android TV शामिल हैं। आम तौर पर ऐसे बॉक्स में एक से चार गीगाबाइट RAM होती है। पोस्ट के आकलन के अनुसार, 4 गीगाबाइट RAM और 4-बिट क्वांटाइज़ेशन के साथ, 9 अरब पैरामीटर वाले मॉडल चार या उससे अधिक मशीनों पर और 26 अरब पैरामीटर वाले मॉडल दस या उससे अधिक मशीनों पर चल सकते हैं।
शुरू से अंत तक प्रतिकृति के नतीजे
यह जांचने के लिए कि क्या मॉडल लक्ष्यों को खोजने, पहुंच हासिल करने, पेलोड पहुंचाने और इन्फरेंस चालू करने का पूरा चक्र एक के बाद एक पूरा कर सकते हैं, टीम ने Google Cloud के आठ नोड वाला एक फ़ायरवॉल-सुरक्षित वर्चुअल प्राइवेट क्लाउड बनाया, जिस पर Android 15 एम्युलेटर redroid चल रहा था। शुरुआती संक्रमित नोड से निकला एक वर्म बिना प्रमाणीकरण वाले ADB पोर्ट के जरिए एक नोड से दूसरे नोड पर पहुंचा और Llama3.1-8B चलाने वाला इन्फरेंस सर्वर स्थापित किया। हर नई प्रतिलिपि को अनुमति देने से पहले उसकी शुद्धता और धोखाधड़ी-रोधी जांच की जाती थी।
टीम के मुताबिक, परीक्षण किए गए ओपन-वेट मॉडलों में केवल GLM-5.2 ने शुरू से अंत तक पूरी प्रतिकृति हासिल की। पांच में से चार परीक्षणों में यह सभी आठ नोड तक फैला और शेष परीक्षण में आठ में से सात नोड तक पहुंचा। मूल्यांकन में साइबर वाला चरण आसान रखा गया था—ADB पोर्ट पर कोई प्रमाणीकरण नहीं था—इसलिए शोधकर्ता इस नतीजे को वास्तविक दुनिया में संभावित सफलता की ऊपरी सीमा बताते हैं। हालांकि, उन्होंने यह भी कहा कि Mirai जैसे पुराने IoT बॉटनेट निर्माताओं के डिफ़ॉल्ट उपयोगकर्ता नामों और पासवर्ड की सूचियों के जरिए फैलते थे।
पोस्ट में क्षमता की एक न्यूनतम सीमा तय की गई है, जिसे किसी वर्म को भरोसेमंद ढंग से प्रतिकृति बनाने के लिए पार करना होगा; GLM-5.2 इस सीमा से ऊपर है। साथ ही, मॉडल के आकार की एक अधिकतम सीमा भी तय की गई है, जिसके भीतर रहना जरूरी है ताकि वह उन डिवाइसों पर चल सके जिन पर वह हमला करता है। परीक्षण किए गए 4 गीगाबाइट वाले स्मार्ट टीवी के लिए Qwen3.5-9B और Gemma4-26B-A4B इस सीमा के भीतर आते हैं, लेकिन फिलहाल दोनों सीमाएं एक-दूसरे से मेल नहीं खातीं। 30 अरब या उससे कम पैरामीटर वाले उल्लेखनीय ओपन-वेट मॉडलों की तुलना Epoch Capabilities Index से करने पर टीम के न्यूनतम-वर्ग फिट के अनुसार, क्षमता में हर साल 13.7 ECI की वृद्धि हो रही है और R² का मान 0.95 है। इससे अनुमान निकलता है कि 2026 के अंत तक एक छोटा मॉडल GLM-5.2 के स्तर तक पहुंच सकता है। हालांकि, टीम ने आगाह किया कि ECI क्षमताओं का एक सामान्य सूचकांक है और प्रतिकृति क्षमता का केवल एक प्रतिनिधि माप है, इसलिए समय का यह अनुमान मोटा है। इन्फरेंस की व्यवस्था पहले से लिखी एक स्क्रिप्ट से किए गए 17-नोड एब्लेशन परीक्षण में, 3 अरब पैरामीटर वाला मॉडल भी लगभग आधे नोड तक पहुंचा। टीम के अनुसार, इससे यह पता चलता है कि स्वायत्तता और ऑर्केस्ट्रेशन के बाकी चरण कितने कठिन हो सकते हैं।
प्रतिकृति की गति, पैमाना और अनुकूलन
टीम ने वास्तविक टीवी उपकरणों पर किए गए अपने माप में पाया कि बिना अनुकूलन वाला Gemma4-26B-A4B, 32,000 टोकन की संदर्भ विंडो में लगभग 0.3 टोकन प्रति सेकंड की गति से चलता था। इसे पूरी तरह सेट अप करने में 71 से 150 घंटे लगे, जबकि Qwen3.5-9B के लिए यह समय 28 से 51 घंटे था। Kimwolf जितने बड़े बेड़े पर लागू करने पर टीम के अनुमान के मुताबिक लगभग 133,000 प्रतिकृतियाँ बन सकती हैं—हर प्रतिकृति में 15 टीवी का एक समूह होगा—जो कुल मिलाकर लगभग 80,000 टोकन प्रति सेकंड की सेवा देंगे। इसके लिए अधिकतम लगभग 40 H100 के बराबर अनुमान-क्षमता की आवश्यकता होगी, जिसे टीम बहुत कम कंप्यूट क्षमता बताती है। 9 अरब पैरामीटर वाली हर प्रति की प्रतिकृति बनाने में एक से दो दिन लगेंगे।
टीम के मुताबिक, Qwen3.5-9B के ऐसे छह पीढ़ियों के इंस्टेंस में, जिनमें से हर एक को अपने पूर्ववर्ती के नोट्स विरासत में मिले थे, अनुमान-सेटअप की सफलता दर पहली पीढ़ी के 45% से बढ़कर बाद की पीढ़ियों में 20 वंश-शृंखलाओं के दौरान 61% से 84% के बीच पहुँच गई। Qwen3.5-9B को अग्रणी मॉडल Opus 4.8 तक सलाहकार के रूप में पहुँच देने से मापने योग्य सुधार नहीं हुआ—चाहे इसे टूल कॉल के रूप में उपलब्ध कराया गया हो या बिना माँगे दिया गया हो। कोडिंग कार्यों में सलाहकार का उपयोग करने के लिए सुदृढीकरण प्रशिक्षण देने से भी उपयोगी कौशल-हस्तांतरण नहीं हुआ। Meta के CyberSecEval 3 स्पीयर-फ़िशिंग मूल्यांकन की स्थानीय पुनरावृत्ति में, मानव मूल्यांकनकर्ताओं के आधार पर सामान्यीकृत करने पर छोटे मॉडलों के अंक बहुत खराब से खराब स्तर पर रहे। टीम इसे इस बात का प्रमाण मानती है कि छोटे मॉडलों में सामाजिक इंजीनियरिंग की क्षमता, एजेंट-आधारित साइबर क्षमता से पीछे है।
पोस्ट अलग से अनुमान लगाती है कि NVIDIA सिलिकॉन पर आधारित IoT उत्पादों की लगभग 90 अलग-अलग उत्पाद-शृंखलाएँ हैं और मैदान में लगभग 9.5 मिलियन इकाइयाँ तैनात हैं। एज एक्सेलरेटरों में उपलब्ध कंप्यूट क्षमता मोटे तौर पर 9,000 से 35,000 H100 के बराबर है, जबकि उस क्षमता तक पहुँच सकने वाला हिस्सा संभवतः इससे एक या अधिक कोटि कम है। पोस्ट में उद्धृत आँकड़ों के अनुसार, Jetson AGX Orin 64GB पर Qwen3-30B-A3B प्रति सेकंड 76.7 टोकन की गति से चलता है और AGX Thor पर यह गति 226 टोकन प्रति सेकंड तक पहुँच जाती है।
बचाव के उपाय और टीम का आकलन
पोस्ट के मुताबिक, बचाव का उद्देश्य R₀—यानी प्रत्येक संक्रमित उपकरण से आगे संक्रमित होने वाले नए उपकरणों की संख्या—को एक से कम करना है। बड़े पैमाने पर IoT मशीनों में फैलने वाला मॉडल-वेट आधारित प्रतिकृतिकर्ता नेटवर्क पर ऐसे निशान छोड़ेगा जिन्हें इंटरनेट सेवा प्रदाताओं की प्रवाह-आधारित निगरानी में देखा जा सकता है: नए संक्रमित होस्ट को कई गीगाबाइट के मॉडल पेलोड मिलते हैं और वितरित अनुमान से उपकरणों के बीच लगातार ट्रैफ़िक पैदा होता है। तेज़ प्रतिकृति से ट्रैफ़िक बढ़ता है, यानी गति और छिपे रहने के बीच समझौता करना पड़ता है; वहीं, हनीपॉट प्रतिकृतिकर्ता के ढाँचे और पेलोड को पकड़ सकते हैं। Mirai के उन्मूलन पर हुए शोध का हवाला देते हुए पोस्ट कहती है कि ग्राहकों को सूचित करने के साथ इंटरनेट सेवा प्रदाताओं द्वारा संगरोध करने से 14 दिनों के भीतर 92% संक्रमण दूर हो गए, जबकि सूचना दिए बिना यह आँकड़ा 74% था। पोस्ट यह भी बताती है कि नियमन के कारण संभावित निशाने घटने के उदाहरण के तौर पर, ब्रिटेन के बाज़ारों में डिफ़ॉल्ट IoT पासवर्ड अब नियमों के अनुरूप नहीं हैं।
पोस्ट के मुताबिक, Kimwolf जैसे हार्ड-कोडेड बॉटनेट के विपरीत, जो खास प्रकार के उपकरणों को निशाना बनाते हैं, एआई बॉटनेट किसी विशिष्ट हार्डवेयर पर निर्भर नहीं होता। इसके उदाहरण के तौर पर पोस्ट बताती है कि छोटे मॉडल Jetson Nano से लेकर Mac तक की मशीनों पर अनुमान सेट अप कर सकते हैं। शोधकर्ताओं का निष्कर्ष है कि 2024 में कोडिंग एजेंटों के मामले की तरह, ये निष्कर्ष एआई वर्म के सक्रिय होने के शुरुआती संकेत दिखाते हैं: एजेंट प्रतिकृति-शृंखला के अलग-अलग चरण लगातार पूरे कर रहे हैं और अपने अनुकूलनों को अगली प्रतियों तक पहुँचा रहे हैं, लेकिन अभी तक कोई पूर्णतः स्वायत्त दुष्ट प्रतिकृतिकर्ता नहीं बना है। उनका अनुमान है कि तैनात एज कंप्यूट क्षमता बढ़ती रहेगी, जबकि भरोसेमंद प्रतिकृति के लिए आवश्यक न्यूनतम मॉडल आकार घटता जाएगा।


