
Financement
RAVEN.IO lève 20 millions de dollars pour repenser la sécurité des applications à l’ère des attaques alimentées par l’IA

 Ajouter Unite.AI à vos sources préférées sur Google
Points clésRAVEN.IO a levé 20 millions de dollars pour renforcer la sécurité à l'exécution contre…
Voir plus
- RAVEN.IO a levé 20 millions de dollars pour renforcer la sécurité à l'exécution contre les attaques imprévisibles pilotées par l'IA.
- Sa plateforme détecte les menaces inconnues en analysant le comportement des applications en temps réel pendant leur exécution.
- La protection à l'exécution devient essentielle car l'IA accélère à la fois le développement logiciel et la création d'exploits.
La startup de cybersécurité RAVEN.IO a levé 20 millions de dollars de nouveaux financements pour redéfinir la protection des applications en production. Le tour de table a été mené par Norwest avec des fonds supplémentaires apportés par Elron Ventures et par plusieurs investisseurs stratégiques, alors que les modèles de sécurité traditionnels peinent de plus en plus à suivre le rythme des menaces générées par l’IA.
L’entreprise fonde son positionnement sur une idée centrale : les attaques modernes ne sont plus prévisibles et les systèmes de sécurité reposant sur des vulnérabilités connues deviennent moins efficaces.
Au-delà des CVE et de la défense fondée sur les signatures
Pendant des années, la sécurité des applications s’est largement appuyée sur l’identification de vulnérabilités connues, répertoriées sous l’appellation Common Vulnerabilities and Exposures (CVE), puis sur l’application de correctifs après leur découverte. Ce modèle est désormais sous pression.
RAVEN.IO déplace l’attention de ce qui est déjà connu vers ce qui se passe réellement à l’intérieur d’une application en fonctionnement. Au lieu d’analyser le code de manière statique ou de surveiller le trafic depuis l’extérieur, sa plateforme étudie l’exécution du code en temps réel et détecte les écarts par rapport au comportement attendu.
Ce modèle, qui donne la priorité à la protection lors de l’exécution, est conçu pour identifier les attaques même lorsqu’aucune vulnérabilité connue n’existe. En observant les chemins d’exécution, les bibliothèques et les appels de fonctions, le système peut signaler des activités anormales et interrompre les exploits au moment où ils se produisent.
Cette évolution reflète une réalité plus large : les outils d’IA permettent aux attaquants de créer et de déployer des exploits à un rythme que les bases de données traditionnelles de vulnérabilités ne peuvent pas suivre.
Pourquoi la visibilité sur l’exécution devient essentielle
La plateforme de RAVEN.IO repose sur le postulat que la plupart des attaques importantes se produisent désormais au sein même de la couche applicative, plutôt qu’au niveau du réseau ou des terminaux. Cela est particulièrement pertinent dans les environnements natifs du cloud, où les applications sont réparties entre conteneurs, microservices et plusieurs fournisseurs de cloud.
Selon l’entreprise, sa technologie offre une visibilité approfondie sur le comportement des applications, jusqu’aux fonctions individuelles et aux chaînes d’exécution, sans nécessiter d’instrumentation intrusive ni affecter les performances.
Ce niveau d’information permet aux équipes de sécurité de :
- Détecter les tentatives d’exploitation en temps réel
- Réduire le bruit en abaissant la priorité des vulnérabilités qui ne peuvent pas être exploitées
- Rattacher les attaques à des modifications de code ou à des déploiements précis
L’objectif ne se limite pas à la détection : il s’agit de prévenir immédiatement les attaques en bloquant l’exécution malveillante avant qu’elle ne cause des dommages.
Premiers signes d’adoption dans des secteurs aux exigences de sécurité élevées
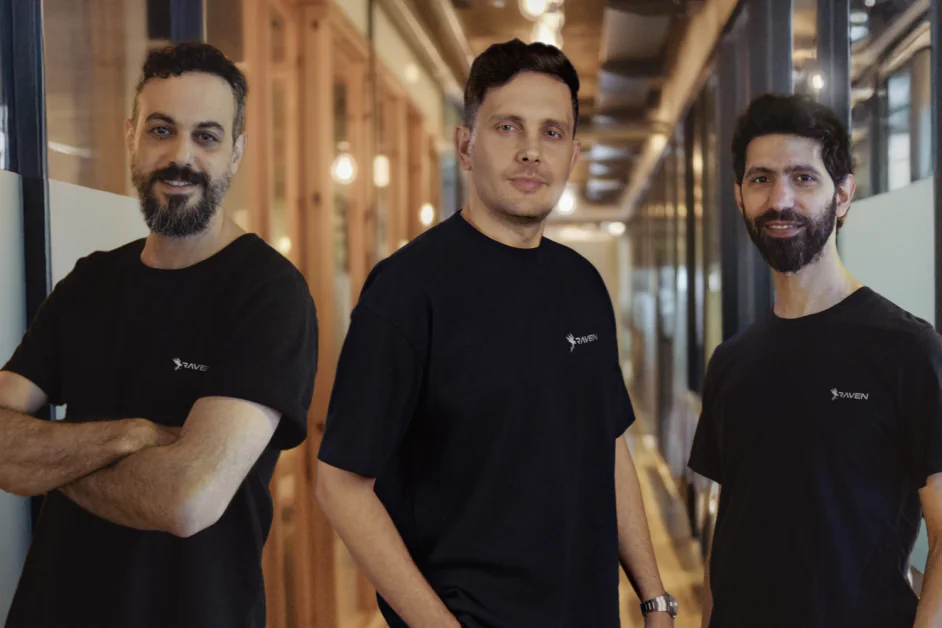
RAVEN.IO a été fondée en 2023 par Roi Abitboul, Guy Franco et Omer Yair, des vétérans de la cybersécurité ayant servi dans des unités de défense israéliennes et déjà connu le succès dans des startups. L’équipe avait auparavant créé Javelin Networks, rachetée par Symantec, où ses membres ont ensuite travaillé sur des technologies de détection sur les terminaux et de protection du cloud.
Leur orientation actuelle s’appuie sur cette expérience, mais vise une autre couche de la pile technologique : l’environnement d’exécution des applications lui-même.
La plateforme est déjà utilisée en production par 11 entreprises clientes, principalement dans des secteurs comme l’assurance et les services financiers, où les risques liés à la couche applicative et à la chaîne d’approvisionnement sont particulièrement aigus.
Ces environnements ont tendance à adopter les nouveaux modèles de sécurité avec prudence. Cela laisse penser que la sécurité comportementale lors de l’exécution gagne du terrain parmi les organisations aux infrastructures complexes et fortement exposées aux risques.
Ce que cela laisse entrevoir pour l’avenir de la sécurité des applications
La stratégie de l’entreprise s’inscrit dans un mouvement croissant en cybersécurité, souvent appelé « protect right » : protéger les applications pendant leur exécution plutôt que de s’appuyer uniquement sur les contrôles effectués au début du développement, selon l’approche « shift left ».
Les approches traditionnelles conservent leur rôle, mais laissent un intervalle entre la découverte d’une vulnérabilité et le déploiement d’un correctif, une fenêtre que les attaquants exploitent de plus en plus. La protection lors de l’exécution vise à combler cet écart en surveillant et en défendant les applications en continu pendant leur fonctionnement.
Alors que l’IA accélère à la fois le développement logiciel et la création d’exploits, la surface d’attaque s’étend rapidement. Davantage de code est écrit plus vite, souvent avec moins de supervision humaine, tandis que les attaquants accèdent à des outils qui automatisent la découverte de vulnérabilités.
Dans ce contexte, les modèles de sécurité qui dépendent de connaissances préalables pourraient continuer à perdre en efficacité.
Le financement de RAVEN.IO reflète l’intérêt croissant pour des approches qui partent du principe que les attaques sont inévitables et se concentrent sur leur détection et leur arrêt en temps réel. Si cette évolution se poursuit, la sécurité comportementale lors de l’exécution pourrait passer d’une catégorie de niche à une couche fondamentale de la protection des applications modernes.


