AI:n perusteet
Mikä on eettinen hakkerointi ja miten se toimii?

 Lisää Unite.AI suosikkilähteisiisi Google-palvelussa
Keskeiset kohdatValtuutus ja toimintasäännöt on vahvistettava ennen kaikkea eettistä hakkerointia.
Näytä lisää
- Valtuutus ja toimintasäännöt on vahvistettava ennen kaikkea eettistä hakkerointia.
- Eettinen hakkerointi osoittaa riskin vähiten haitallisella menetelmällä, joka tarjoaa riittävät todisteet.
- Puhdas penetraatiotesti tarkoittaa vain sitä, että sen laajuudessa, ajassa ja menetelmissä ei ole löydöksiä.
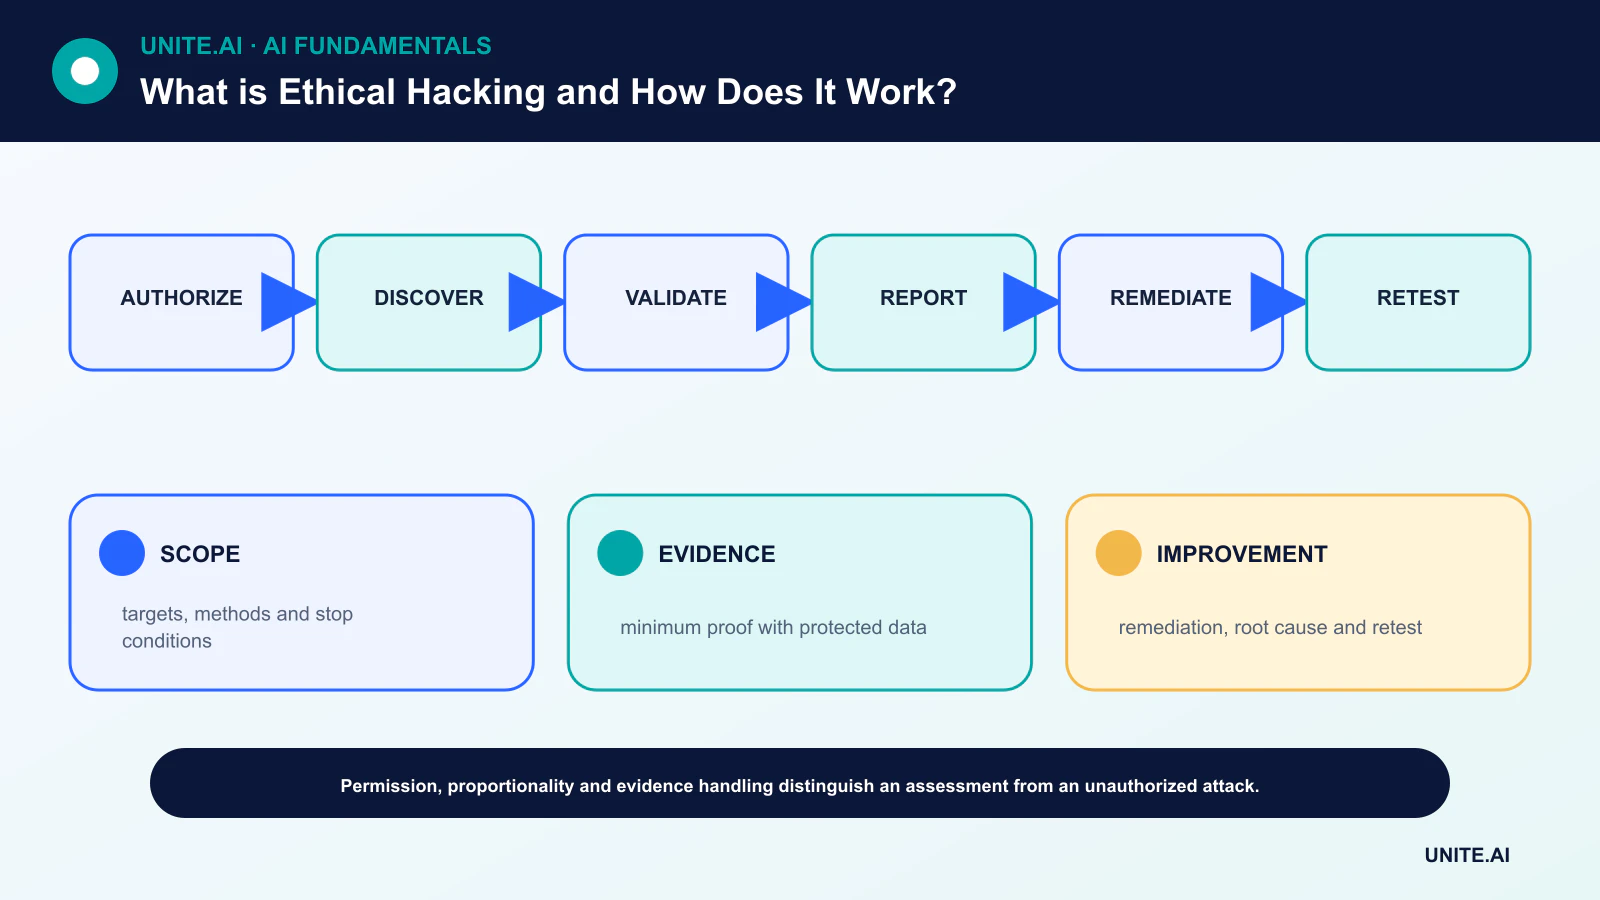
Eettinen hakkerointi on valtuutettua turvallisuustestausta, joka suoritetaan sovitun laajuuden puitteissa heikkouksien tunnistamiseksi ja vahvistamiseksi ennen kuin haitalliset toimijat hyödyntävät niitä. Sana eettinen ei perustu pelkästään tekniseen taitoon; se perustuu lupaan, oikeasuhtaisiin menetelmiin, huolelliseen tietojen käsittelyyn ja vastuulliseen raportointiin.
Testaus ilman nimenomaista valtuutusta voi olla laitonta ja haitallista, vaikka testaaja pyrkisi auttamaan. Ammattimainen toimeksianto määrittelee kohteet, poissuljetut järjestelmät, sallitut tekniikat, aikarajat, yhteyshenkilöt, lopetusehdot ja tavan, jolla todisteet suojataan.
Keskeiset havainnot
- Kirjallinen valtuutus ja toimintaperiaatteet tulevat ennen tiedustelua tai skannausta.
- Testauksen tulisi osoittaa riski vähiten haitallisella menetelmällä, joka tarjoaa riittävät todisteet.
- Löydöksestä tulee hyödyllinen vakavuusanalyysin, korjausohjeiden ja uudelleentestauksen avulla.
- Eettinen hakkerointi täydentää—ei korvaa—turvallista suunnittelua, päivityksiä, valvontaa ja tapahtumien hallintaa.
Valtuutus, laajuus ja turvallisuus
Omistaja ja testaaja sopivat, mitkä palvelimet, sovellukset, identiteetit, tilat ja kolmannet osapuolet kuuluvat laajuuteen. Säännöissä määritellään, onko sosiaalinen manipulointi, palvelunestohyökkäykset, tunnistetietohyökkäykset, pysyvän pääsyn luominen tai tietojen käyttö kiellettyjä tai rajoitettuja.
Hätäyhteyshenkilöt ja lopetusehdot ovat tärkeitä, koska testaus voi häiritä tuotantoa. Suunnitelmassa tulisi määritellä todisteiden säilytys, salaus, poisto, oikeudellinen tarkastus ja menettelytavat henkilökohtaisten tai asiaan kuulumattomien tietojen kohtaamiseen.
Kartoitus ja uhkaperusteinen suunnittelu
Passiivinen tiedustelu tarkastelee valtuutettua julkista tietoa; aktiivinen kartoitus kartoittaa saavutettavat palvelut ja kokoonpanot. Uhkamallinnus tunnistaa arvokkaat resurssit, luottamusrajat ja mahdolliset hyökkääjän tavoitteet, jolloin työpanos kohdistuu riskiin eikä yleiseen tarkistuslistaan.
Automaattiset skannerit voivat löytää tunnettuja kuvioita, mutta ne tuottavat vääriä positiivisia havaintoja ja voivat ohittaa liiketoimintalogiikan virheet. Ihmisen tekemä analyysi yhdistää kokoonpanon, sovelluksen käyttäytymisen, identiteettipolut ja organisaation kyberturvallisuus-kontrollit.
Vahvistus ja hallittu hyväksikäyttö
Testaaja vahvistaa, onko epäilty heikkous saavutettavissa ja minkälaisen vaikutuksen se sallii. Todisteen kerääminen tulisi lopettaa, kun riittävät todisteet ovat olemassa. Koko tietokannan kopioiminen tai tarpeettoman pysyvyyden luominen on harvoin perusteltua, kun harmiton näyte havainnollistaa ongelman.
Oikeuksien laajentaminen ja sivuttaissiirto vaativat nimenomaisesti sovitun testausrajauksen. Segmentointi, valvonta ja reagointi ovat osa arviointia: testi voi paljastaa, havaitsevatko puolustajat toiminnan ja rajoittavatko sitä, ei pelkästään onko sisäänpääsymahdollisuus olemassa.
Raportointi, korjaus ja uudelleentestaus
Hyödyllinen raportti kuvaa kohdistetun resurssin, edellytykset, todisteet, mahdollisen vaikutuksen, vakavuusperustelun ja konkreettisen korjauksen. Se erottaa vahvistetun hyväksikäytön teoreettisesta riskistä ja suojaa hyväksikäytön yksityiskohdat toimintaperiaatteiden mukaisesti.
Omistajat priorisoivat korjaukset altistuksen ja liiketoimintavaikutuksen perusteella, jonka jälkeen tehdään uudelleentestaus. Perimmäisen syyn analyysi voi tunnistaa uudelleenkäytettäviä parannuksia turvallisessa kehityksessä, identiteetissä, kokoonpanossa tai DevOps-putkissa.
Penetraatiotestit, punaiset tiimit ja julkistus
Penetraatiotesti arvioi yleensä määriteltyjä järjestelmiä rajoitetun ajanjakson aikana. Punainen tiimi testaa havaitsemista ja reagointia tavoitteeseen nähden; siniset tiimit puolustavat; violetti tiimi muuntaa vastustajien havainnot yhteistyöhön perustuvaksi parannukseksi. Haavoittuvuusarviointi on laajempaa skannausta ja analyysiä, eikä aina sisällä hyväksikäyttöä.
Itsenäisten tutkijoiden tulisi noudattaa organisaation haavoittuvuuksien julkistamiskäytäntöä tai soveltuvaa safe-harbor -ohjelmaa. Jos käytäntöä ei ole, käytä vakiintuneita koordinointikanavia ja oikeudellista ohjausta—älä oleta, että julkinen altistuminen valtuuttaa testauksen.
Valtuutus, laajuus ja testausmenetelmä
Eettinen hakkerointi on valtuutettua turvallisuustestausta, jonka tarkoituksena on tunnistaa ja auttaa korjaamaan heikkouksia. Kirjalliset toimintaperiaatteet määrittelevät järjestelmät, identiteetit, aikataulut, tekniikat, tietojen käsittelyn, viestinnän, lopetusehdot ja kielletyt vaikutukset. Lupa todelliselta järjestelmän omistajalta on olennaista; julkinen IP-osoite tai bugi ei ole valtuutus. Testaajien tulisi minimoida häiriöt, suojata todisteet, koordinoida kriittisiä havaintoja ja pitää hätäyhteyshenkilö. Oikeudelliset ja sopimukselliset vaatimukset vaihtelevat lainkäyttöalueen ja palveluntarjoajan mukaan.
Ammattimainen toimeksianto alkaa resurssien ja uhkakontekstin kartoittamisella, jonka jälkeen tehdään laajuuteen sopiva tiedustelu, hyökkäyspinta-alan kartoitus, haavoittuvuuksien tunnistaminen, vahvistus ja hallittu hyväksikäyttö vain tarpeen mukaan vaikutuksen osoittamiseksi. Testaus kattaa sovellukset, API:t, pilvikokoonpanot, identiteetin, verkot, langattomat yhteydet, mobiilin, laitteiston ja ihmisten prosessit. Automaattiset skannerit löytävät tunnettuja kuvioita, mutta tuottavat vääriä positiivisia havaintoja ja voivat ohittaa ketjutetut logiikkavirheet. Manuaalinen päättely tarkastelee valtuutusta, liiketoimintalogiikkaa, luottamusrajoja ja polkuja alkuperäisestä heikkoudesta arvokkaisiin resursseihin.
Todisteet, korjaus ja turvallinen raportointi
Löydöksen tulisi sisältää kohdistuva resurssi, edellytykset, toistettavat vaiheet, havaitut todisteet, vaikutus, todennäköisyys, vakavuusperustelu ja korjaus. Älä kerää enemmän arkaluonteisia tietoja kuin tarpeen; poista salaisuudet ja henkilökohtaiset tiedot. Säilytä aikaleimat ja työkalujen versiot. Vakavuuden tulisi heijastaa todellista ympäristöä ja kontrollia, ei pelkästään yleistä pistemäärää. Välitön ilmoitus on sopivaa, kun testaus paljastaa käynnissä olevan tietomurron, tuhoavan riskin tai polun, jonka muut voivat hyödyntää.
Korjausvahvistus varmistaa, että perimmäinen syy on poistettu ilman regressioiden syntymistä. Korjaa heikkouksien luokkia—valtuutussuunnittelu, salaisuuksien hallinta, syötteiden käsittely, segmentointi—ei pelkästään yhtä URL-osoitetta. Seuraa korjausaikaa, uusintaa, resurssien kattavuutta ja kontrollien parantumista. Pitkä raportti, jossa on paljon vähäarvoisia skannerihavaintoja, voi hämärtää muutaman merkittävän hyökkäyspolun. Opit tulisi syöttää turvalliseen suunnitteluun, koodikatselmointiin, valvontaan ja tapahtumien hallintaan.
Ohjelmat, julkistus ja etiikka
Penetraatiotestit ovat hetkellisiä otoksia; jatkuva haavoittuvuuksien hallinta, uhkamallinnus, punaiset tiimit ja bugi‑palkkio-ohjelmat palvelevat eri tarkoituksia. Koordinoitu julkistus tarjoaa ylläpitäjille turvallisen kanavan ja kohtuullisen korjausajan samalla kun suojataan käyttäjiä. Testaajien on vältettävä kiristystä, tarpeetonta pääsyä ja julkista julkaisemista, joka aiheuttaa suhteetonta vahinkoa. Eettinen hakkerointi ansaitsee nimensä valtuutuksen, suhteellisuuden, osaamisen, todisteiden ja vastuullisen käsittelyn kautta – ei pelkästään siksi, että testaaja uskoo kohteen tulisi olla turvallisempi.
Käytännön esimerkki: API‑valtuutuksen rajan testaaminen
Yritys valtuuttaa testaajat arvioimaan testausympäristön API:n ja määritellyt tuotantotilit kiinteän aikavälin aikana. Säännöt kieltävät palvelunestohyökkäykset ja pääsyn todelliseen asiakassisältöön vähäisen todisteen jälkeen. Testaajat kartoittavat roolit, objektitunnisteet ja päätepisteet ja havaitsevat, että vähäoikeuksinen käyttäjä voi pyytää toisen asiakasorganisaation laskua. He tallentavat sensoroidun vastauksen, lopettavat lisäpääsyn ja ilmoittavat nimetylle yhteyshenkilölle välittömästi.
Raportti tunnistaa rikkinäisen objektitasoisen valtuutuksen, vaikuttavat reitit, vaikutuksen, toistettavuuden ja keskitetyn oikeustarkistuksen. Kehittäjät korjaavat jaetun valtuutuskerroksen ja lisäävät negatiivisia testejä kaikille objektityypeille.
Uudelleentestaus käyttää keinotekoisia asiakasorganisaatioita ja vahvistaa, että lokit havaitsevat yritykset. Organisaatio etsii historiallista pääsyä, arvioi ilmoitusvelvoitteet ja päivittää uhkamallit. Testaaja ei julkaise hyväksikäytön yksityiskohtia ennen kuin koordinoitu korjaus suojaa käyttäjiä. Valtuutus ja todisteet—ei hyökkäyksen uutuus—tekevät työstä eettisen.
Toteutustodisteet ja operatiivinen valmius
Tuotantopäätös vaatii enemmän kuin onnistuneen demonstraation. Määritä suunnitellut käyttäjät, käyttöympäristö, syötteet, tulosteet, riippuvuudet, omistaja ja kunkin tärkeän vian seuraukset. Perusta toistettava peruslinja ja versioitu arviointijoukko ennen hienosäätöä. Testaa tavallisia tapauksia, reunaehtoja, virheellisiä tai puuttuvia syötteitä, jakautumisen muutosta, riippuvuuksien katkeamista, väärinkäyttöä sekä ryhmiä tai ympäristöjä, joilla on suurin riski jäädä huomiotta. Mittaa tehtävän laatua yhdessä kalibroinnin tai epävarmuuden, viiveen, läpimenon, resurssikustannusten, saavutettavuuden, yksityisyyden ja turvallisuuden kanssa. Tallenna jokainen muunnos ja kynnys, jotta riippumaton tarkastaja voi toistaa tuloksen ja erottaa todisteet houkuttelevasta prototyypistä.
Ennen käyttöönottoa määritä valtuus julkaisulle, poikkeuksille, muutoksille, palautukselle ja elinkaaren lopettamiselle. Käytä vaiheistettua käyttöönottoa, säilytä turvallinen varajärjestelmä ja tarkista valvonta tahallisesti injektoiduilla vioilla. Operatiivisen telemetrian tulisi paljastaa syötteen laatu, tulosteen käyttäytyminen, mallin tai säännön versio, riippuvuuksien tila, ihmisten tekemät ohituspäätökset ja vahvistetut tulokset ilman tarpeettomien arkaluontoisten tietojen keräämistä. Määritä hälytyskynnykset ja vastuualue, ja tarkastele todellista todistusaineistoa käyttöönoton jälkeen sen sijaan, että oletetaan offline‑suorituskyvyn jatkuvan. Arvioi uudelleen aina kun tietolähteet, käyttäjät, mallit, toimittajat, käytännöt, laitteisto tai tavoitteet muuttuvat. Ylläpidettävä järjestelmä tarvitsee myös dokumentoidut palautus-, tapahtumaoppimisen-, poistamis- ja säilytyskäytännöt sekä selkeän kohdan, jossa se tulee poistaa käytöstä tai korvata.
Usein kysytyt kysymykset
Voinko eettisesti skannata mitä tahansa julkista verkkosivustoa?
Ei. Julkinen saavutettavuus ei ole valtuutus. Testaa vain järjestelmiä, joihin on kirjallinen lupa tai selvästi sovellettava haavoittuvuuksien julkistamiskäytäntö.
Todistaako puhdas penetraatiotesti, että järjestelmä on turvallinen?
Ei. Se tarkoittaa, että arviointi ei vahvistanut lisähavaintoja sen laajuuden, aikataulun, menetelmien ja tiedon puitteissa. Turvallisuus edellyttää jatkuvia kontrolli- ja valvontatoimia.
Ensisijaiset lähteet