
AI:n perusteet
Mitä on kyberturvallisuus?

 Lisää Unite.AI suosikkilähteisiisi Google-palvelussa
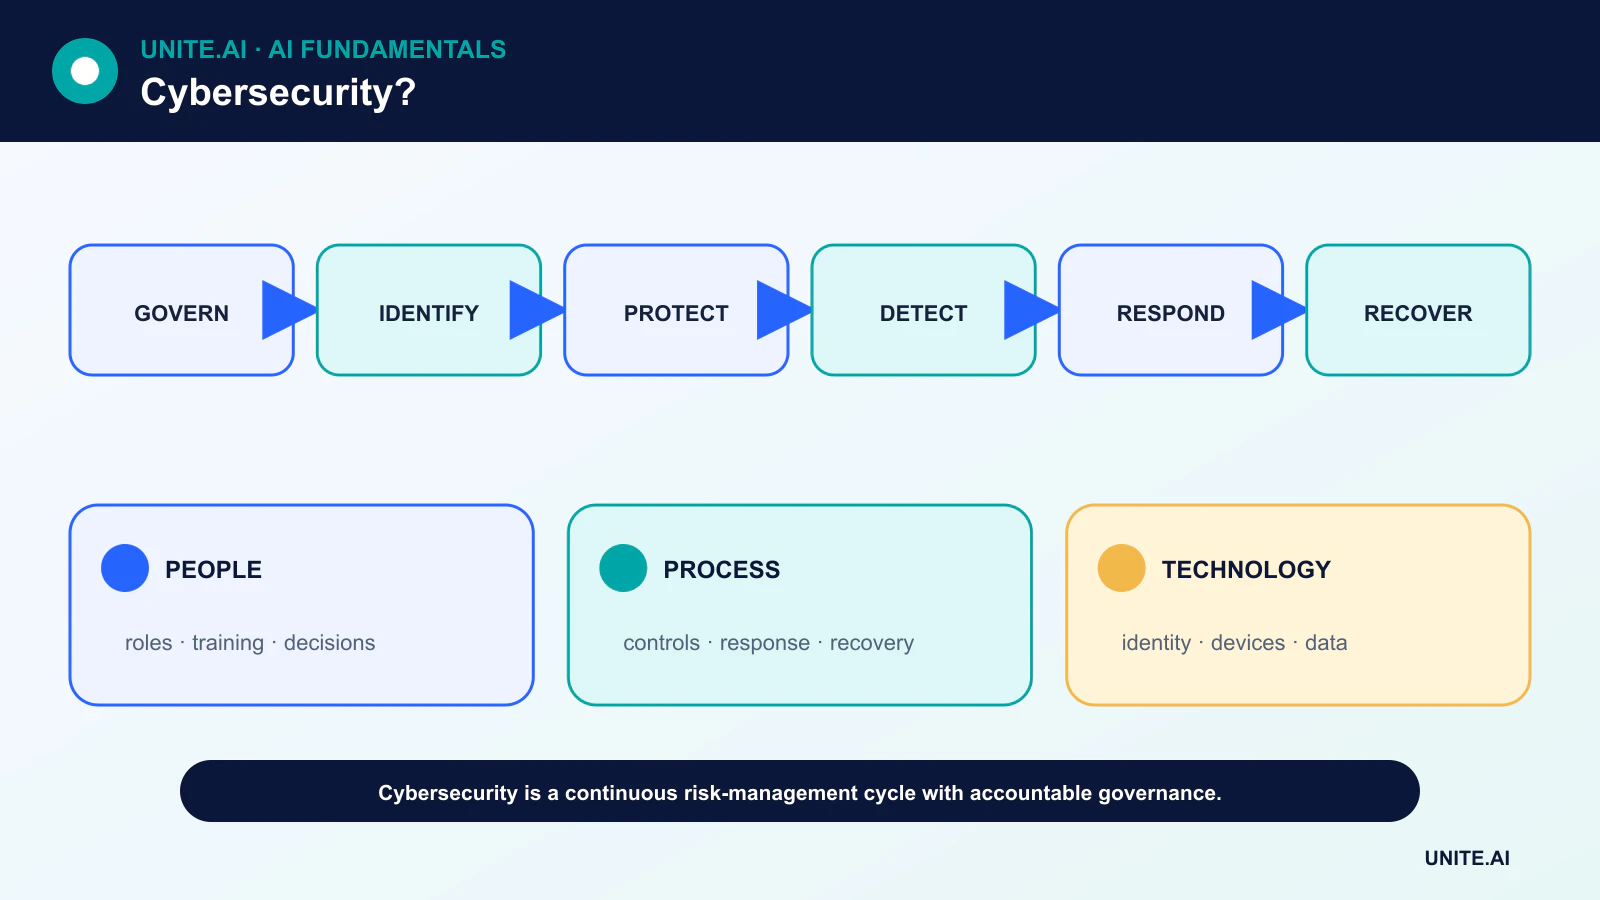
Kyberturvallisuus on tietojen, järjestelmien, identiteettien ja toimintojen riskeihin hallitsemiseen keskittyvä tieteenala, jonka aiheuttajina ovat luvaton pääsy, väärinkäyttö, häiriöt tai tuho. Se yhdistää teknologian, prosessit, ihmiset ja hallinnon.
Turvallisuus ei ole tuote, jonka voi asentaa kerran. Omaisuudet, riippuvuudet, hyökkääjät ja liiketoiminnan prioriteetit muuttuvat. Tehokkaat ohjelmat määrittelevät jatkuvasti, mikä on tärkeää, vähentävät todennäköistä vahinkoa, havaitsevat poikkeavaa toimintaa ja palautuvat tapahtumista.
Keskeiset havainnot
- NIST CSF 2.0 järjestää tulokset hallinnan, tunnistamisen, suojaamisen, havaitsemisen, vastaamisen ja palautumisen ympärille.
- Identiteetti, omaisuusluettelo, turvallinen kokoonpano, päivitykset ja varmuuskopiot ovat perusvalvontatoimia.
- Zero trust tarkoittaa resurssien pääsyn jatkuvaa arviointia, eikä luottamista pelkästään verkkoaseman perusteella.
- Kestävyys sisältää valmistautumisen, viestinnän, palautumiskokeilut ja oppimisen tapahtumien jälkeen.
Hallinta ja tunnistaminen
Hallinto määrittää riskinsietokyvyn, roolit, politiikat, valvonnan ja toimitusketjun odotukset. Johtajien on oltava ajan tasalla kriittisistä palveluista, oikeudellisista velvoitteista ja siitä, miten kyberturvallisuusriski liittyy yritysriskiin.
Tunnistaminen kattaa laitteiston, ohjelmistot, tiedot, tilit, pilvipalvelut ja riippuvuudet. Tuntemattomat tai omistajattomat omaisuudet ovat vaikeita päivittää, valvoa tai poistaa käytöstä. Luokittelu auttaa soveltamaan tiukempia valvontatoimia merkittävämpiin järjestelmiin ja tietueisiin.
Suojaa identiteetit, laitteet, sovellukset ja tiedot
Suojaus sisältää tietojenkalastelun kestävän autentikoinnin, vähimmän oikeuden periaatteen, turvallisen kokoonpanon, haavoittuvuuksien hallinnan, salauksen, segmentoinnin, varmuuskopiot ja henkilöstökoulutuksen. Turvallinen ohjelmistokehitys vähentää virheitä ennen käyttöönottoa.
Zero trust -arkkitehtuuri arvioi käyttäjän, laitteen, resurssin ja kontekstin jokaisessa pääsypäätöksessä. Se ei tarkoita, että ei luottaisi kehenkään; se korvaa laajan implisiittisen luottamuksen eksplisiittiseen, jatkuvasti arvioituun politiikkaan.
Havaitse merkitykselliset tapahtumat
Lokit identiteeteistä, päätelaitteista, sovelluksista, verkoista ja pilvipalveluista voivat paljastaa väärinkäytön. Havaitsemisen suunnittelu muuntaa uhkateoriat testatuiksi säännöiksi ja analyyseiksi. Peitto ja datan laatu ovat tärkeämpiä kuin jokaisen mahdollisen tapahtuman kerääminen.
Koneoppiminen voi priorisoida hälytyksiä tai tunnistaa poikkeavuuksia, mutta vastustajat sopeutuvat ja harvinainen laillinen käyttäytyminen voi vaikuttaa epäilyttävältä. Mallit tarvitsevat peruslinjoja, ihmisen tarkastusta ja suojan manipuloitua syötettä vastaan.
Vastaus ja palautuminen
Tapahtumavasteplan määrittelee triage‑vaiheen, todisteiden käsittelyn, eristämisen, poistamisen, viestinnän ja päätösvaltuuden. Toimintasuunnitelmia tulisi harjoitella ennen kriisiä, mukaan lukien skenaariot, joissa identiteettijärjestelmät tai viestintäkanavat eivät ole käytettävissä.
Palautuminen palauttaa luotettavat toiminnot, ei pelkästään verkossa olevat palvelimet. Varmuuskopiot on eristettävä ja testattava. Tiimit varmistavat järjestelmät, kierrättävät kompromisoituneet tunnistetiedot, seuraavat uusintaa ja viestivät jäljelle jäävästä riskistä.
Toimitusketjut, reunajärjestelmät ja tekoäly
Organisaatiot perivät riskin toimittajilta, avoimen lähdekoodin riippuvuuksilta, hallituista palveluista ja päivityskanavilta. Sopimukset, ohjelmistokomponenttiluettelot, vahvistukset ja valvottu pääsy auttavat, mutta ne eivät korvaa arkkitehtonista eristystä.
Reunatekoäly laajentaa suojattavien laitteiden ja mallien määrää. Hyökkääjät käyttävät myös tekoälyä suostutteluun, tiedusteluun ja automaatioon, kun taas puolustajat käyttävät sitä analyysiin. Perusvalvontatoimet—identiteetti, alkuperä, validointi ja palautuminen—ovat edelleen tarpeen.
Riski, uhkamallinnus ja turvallisuusarkkitehtuuri
Kyberturvallisuus suojaa järjestelmien ja tietojen luottamuksellisuutta, eheyttä ja saatavuutta samalla kun se tukee turvallisuutta, yksityisyyttä, aitoutta ja vastuullisuutta. Aloita omaisuusluettelosta, identiteeteistä, datavirroista, riippuvuuksista ja liiketoiminnan vaikutuksista. Uhkamallinnus tunnistaa toimijat, sisäänpääsypisteet, luottamusrajat, väärinkäyttötapaukset ja lieventämistoimenpiteet ennen käyttöönottoa. Riski yhdistää todennäköisyyden ja seurauksen epävarmuuden alla; sen tulisi ohjata prioriteetteja sen sijaan, että jokainen haavoittuvuusarvo käsiteltäisiin yhtä arvokkaana.
Syväpuolustus olettaa, että valvontatoimet voivat epäonnistua. Vahva identiteetti hyödyntää tietojenkalastelun kestävää monivaiheista tunnistautumista, vähimmän oikeuden periaatetta, lyhytikäisiä tunnistetietoja, laitteiden luottamusta ja etuoikeutetun pääsyn tarkastelua. Verkon segmentointi rajoittaa liikkumista; turvallinen kokoonpano ja päivitykset vähentävät altistumista; salaus suojaa dataa siirrossa ja levossa; sovellusturvallisuus tarkistaa syötteen ja valtuutuksen; varmuuskopiot ja palautuminen säilyttävät resilienssin. Zero trust on pääsyarkkitehtuuri, joka perustuu jatkuvaan tarkistukseen, ei tuote tai luotettujen komponenttien poistaminen.
Havaitseminen, vastaus ja ohjelmistotoimitusketju
Lokien tulisi tukea määriteltyjä havaitsemiskysymyksiä, käyttää synkronoituja aikoja, suojata eheyttä ja välttää tarpeettomia salaisuuksia tai henkilötietoja. Havaitseminen yhdistää päätelaitteiden, identiteettien, verkon, pilven ja sovellusten signaalit peruslinjoihin ja uhkatiedusteluun. Hälytykset tarvitsevat omistajat, vakavuuden, todisteet ja toimintaohjeet. Tapahtumavaste valmistaa roolit, viestinnän, eristämisen, poistamisen, palautumisen, forensiikan sekä oikeudellisen tai sääntelyyn liittyvän koordinoinnin. Pöytäkirjaharjoitukset ja tekniset simulaatiot paljastavat, voidaanko tunnistetiedot peruuttaa ja järjestelmät palauttaa paineen alla.
Ohjelmistoriski sisältää lähdekoodin, riippuvuudet, rakennusjärjestelmät, artefaktit, rekisterit ja päivitykset. Kiinnitä ja tarkastele riippuvuuksia, skannaa ja päivitä, eristä rakennukset, luo SBOM, allekirjoita artefaktit, tallenna alkuperä ja rajoita julkaisuoikeuksia. Kompromettoitunut CI-putki voi levittää luotettavaa haittaohjelmaa. Salaisuudet kuuluvat hallittuihin holveihin eikä niitä saa esiintyä koodissa, kuvissa, tukipyyntöissä tai lokeissa. Kolmannen osapuolen palvelut vaativat pääsyn rajoituksia, tapahtumasopimuksia ja poistumissuunnitelman.
Mittaaminen ja inhimilliset tekijät
Mittaa altistumista, korjausaikaa, valvontakattavuutta, havaitsemis- ja eristysaikaa, palautumiskokeita, tietojenkalastelun kestävää autentikointia, etuoikeutettua pääsyä ja toistuvia perimmäisiä syitä – ei pelkästään hälytysten määrää tai koulutuksen suorittamista. Suunnittele käyttökelpoisia turvallisia oletusasetuksia, koska ihmiset kiertävät ohjaimia, jotka estävät olennaista työtä. Suojaa tutkijat ja raportointikanavat, ja opi lähes tapahtuneista virheistä ilman syyllistämistä. Kyberturvallisuus on jatkuvaa riskienhallintaa: järjestelmien, hyökkääjien, toimittajien ja käyttäjien muutokset tekevät kertaluonteisesta auditoinnista tai vaatimustenmukaisuustodistuksesta riittämättömän todisteen nykyisestä turvallisuudesta.
Käytännön esimerkki: reagoiminen kompromettoituun tiliin
Identiteettialusta havaitsee mahdottoman matkustamisen, uuden laitteen ja epätavallisen etuoikeutetun pääsyn. Vastaustoimintasuunnitelma vahvistaa todisteet, peruuttaa istunnot ja tokenit, nollaa tunnistetiedot vahvistetun kanavan kautta, eristää vaikuttavat päätelaitteet ja tarkistaa postilaatikon säännöt, pilvivastuut ja datan pääsyn. Lokit säilytetään synkronoidulla ajalla. Tiimi viestii vakavuudesta ja liiketoiminnan vaikutuksesta paljastamatta arkaluonteisia tutkintatietoja. Oikeudelliset, yksityisyys- ja asiakasilmoitusvastuut otetaan mukaan tiedon tyypin ja laajuuden, sopimusvelvoitteiden, sovellettavien lainkäyttöalueiden ja vahvistetun vaikutuksen perusteella.
Palautuminen varmistaa puhtaat laitteet, palautetun vähimmän oikeuden periaatteen ja seuratun uudelleensisäänmenon. Perimmäinen syynalyysi tarkastelee tietojenkalastelun kestävää autentikointia, rekisteröintiä, tukipalvelun vahvistusta ja tokenin elinkaarta sen sijaan, että syyttäisi yhtä käyttäjää. Havaitsemissääntöjä ja koulutusta päivitetään, ja samankaltaisia tilejä etsitään. Mittarit sisältävät havaitsemis- ja eristysajat, vaikuttavat resurssit, uusintojen määrän ja korjaavan toteutuksen. Myöhemmin pöytäkirjaharjoitus testaa, toimiiko sama prosessi identiteettipalvelun katkoksen aikana ja kompromettoidun ylläpitäjän kanssa.
Toteutustodisteet ja operatiivinen valmius
Tuotantopäätös vaatii enemmän kuin onnistuneen demonstraation. Määritä kohdekäyttäjät, käyttöympäristö, syötteet, tulosteet, riippuvuudet, omistaja ja kunkin tärkeän vian seuraukset. Perusta toistettava peruslinja ja versioitu arviointisarja ennen hienosäätöä. Testaa tavalliset tapaukset, rajaolosuhteet, virheelliset tai puuttuvat syötteet, jakautumisen muutokset, riippuvuuksien katkokset, väärinkäytökset ja ryhmät tai ympäristöt, joilla on suurin riski alipalveluun. Mittaa tehtävän laatua yhdessä kalibroinnin tai epävarmuuden, viiveen, läpimenoajan, resurssikustannusten, saavutettavuuden, yksityisyyden ja turvallisuuden kanssa. Tallenna jokainen muunnos ja kynnys, jotta riippumaton tarkastaja voi toistaa tuloksen ja erottaa todisteet houkuttelevasta prototyypistä.
Ennen lanseerausta määritä vapautus-, poikkeus-, muutos-, peruutus- ja elinkaarenhallintavastuut. Käytä vaiheistettua käyttöönottoa, säilytä turvallinen varajärjestelmä ja varmista valvonta tarkoituksellisesti injektoiduilla vioilla. Operatiivisen telemetrian tulisi paljastaa syötteen laatu, tulosteen käyttäytyminen, mallin tai säännön versio, riippuvuuksien kunto, ihmisen ohitukset ja vahvistetut tulokset ilman tarpeettomien arkaluonteisten tietojen keräämistä. Määritä hälytyskynnykset ja vastuu, tarkastele sitten todellisia todisteita käyttöönoton jälkeen sen sijaan, että oletetaan offline‑suorituskyvyn jatkuvan. Arvioi uudelleen aina kun tietolähteet, käyttäjät, mallit, toimittajat, politiikat, laitteisto tai tavoitteet muuttuvat. Ylläpidettävä järjestelmä tarvitsee myös dokumentoidun palautumisen, tapahtumien oppimisen, poistamisen ja säilyttämiskäytännöt sekä selkeän pisteen, jossa se tulee poistaa käytöstä tai korvata.
Usein kysytyt kysymykset
Mitä luottamuksellisuus, eheys ja saatavuus tarkoittavat?
Ne ovat kolme yleistä turvallisuustavoitetta: estää luvaton paljastuminen, estää luvaton tai havaitsematon muutos, ja pitää järjestelmät ja tiedot luotettavasti saatavilla.
Voiko kyberturvallisuusriski poistaa?
Ei. Organisaatiot vähentävät ja siirtävät riskiä, välttävät joitakin toimintoja ja hyväksyvät jäljelle jäävän riskin vastuullisilla päätöksillä.
Ensisijaiset lähteet











