
Rahoitus
RAVEN.IO keräsi 20 miljoonaa dollaria uudistaakseen sovellustietoturvaa tekoälyhyökkäysten aikakaudella

 Lisää Unite.AI suosikkilähteisiisi Google-palvelussa
Keskeiset kohdatRAVEN.IO keräsi 20 miljoonaa dollaria edistääkseen runtime-turvallisuutta…
Näytä lisää
- RAVEN.IO keräsi 20 miljoonaa dollaria edistääkseen runtime-turvallisuutta ennakoimattomia tekoälyn ohjaamia hyökkäyksiä vastaan.
- Sen alusta tunnistaa tuntemattomat uhkat analysoimalla sovellusten reaaliaikaista käyttäytymistä.
- Runtime-suojauksesta on tulossa välttämätöntä, koska tekoäly nopeuttaa sekä ohjelmistokehitystä että haavoittuvuuksien hyväksikäyttöä.
Kyberturvallisuusalan startup RAVEN.IO on kerännyt 20 miljoonaa dollaria uutta rahoitusta ja pyrkii uudistamaan sovellusten suojaamisen tuotantoympäristöissä. Rahoituskierrosta johti Norwest, ja siihen osallistuivat myös Elron Ventures sekä useat strategiset sijoittajat. Rahoitus tulee tilanteessa, jossa perinteisten tietoturvamallien on yhä vaikeampi pysyä tekoälyn tuottamien uhkien tahdissa.
Yrityksen toiminta perustuu keskeiseen ajatukseen: nykyhyökkäykset eivät enää ole ennakoitavissa, ja tunnettuihin haavoittuvuuksiin perustuvien suojausjärjestelmien teho heikkenee.
CVE-tietoja ja hyökkäystunnisteisiin perustuvaa suojausta pidemmälle
Sovellustietoturva on vuosien ajan nojannut vahvasti tunnettujen, Common Vulnerabilities and Exposures (CVE)-luetteloon kirjattujen haavoittuvuuksien tunnistamiseen ja korjaamiseen niiden löytymisen jälkeen. Tämä malli on nyt paineessa.
RAVEN.IO siirtää huomion tunnetuista uhista siihen, mitä käynnissä olevan sovelluksen sisällä todella tapahtuu. Koodin staattisen skannauksen tai verkkoliikenteen ulkopuolisen tarkkailun sijaan alusta analysoi koodin suoritusta reaaliajassa ja havaitsee poikkeamat odotetusta käyttäytymisestä.
Suoritusaikaiseen suojaukseen painottuva malli on suunniteltu tunnistamaan hyökkäykset silloinkin, kun tunnettua haavoittuvuutta ei ole. Seuraamalla suorituspolkuja, kirjastoja ja funktiokutsuja järjestelmä voi nostaa poikkeavan toiminnan esiin ja pysäyttää hyväksikäytön sen tapahtuessa.
Muutos kuvastaa laajempaa tilannetta: tekoälytyökalujen avulla hyökkääjät voivat luoda ja ottaa käyttöön hyväksikäyttömenetelmiä nopeammin kuin perinteiset haavoittuvuustietokannat ehtivät päivittyä.
Miksi suoritusaikainen näkyvyys on yhä tärkeämpää
RAVEN.IO:n alusta perustuu oletukseen, että useimmat merkittävät hyökkäykset tapahtuvat nykyään itse sovelluskerroksessa eivätkä verkko- tai päätelaitetasolla. Tämä korostuu pilvinatiiveissa ympäristöissä, joissa sovellukset jakautuvat kontteihin, mikropalveluihin ja useiden pilvipalveluntarjoajien ympäristöihin.
Yrityksen mukaan sen teknologia tarjoaa syvällisen näkyvyyden sovellusten käyttäytymiseen aina yksittäisiin funktioihin ja suoritusketjuihin asti ilman sovelluksen toimintaan puuttuvaa instrumentointia tai vaikutusta suorituskykyyn.
Tämän tason näkyvyys antaa tietoturvatiimeille mahdollisuuden:
- Havaita haavoittuvuuksien hyväksikäyttöyritykset reaaliajassa
- Vähentää hälytyskohinaa laskemalla sellaisten haavoittuvuuksien prioriteettia, joita ei voida hyödyntää
- Jäljittää hyökkäykset tiettyihin koodimuutoksiin tai käyttöönottoihin
Tavoitteena on havaitsemisen lisäksi välitön torjunta: haitallisen koodin suoritus estetään ennen vahingon syntymistä.
Ensimmäiset asiakkaat korkean tietoturvan toimialoilla
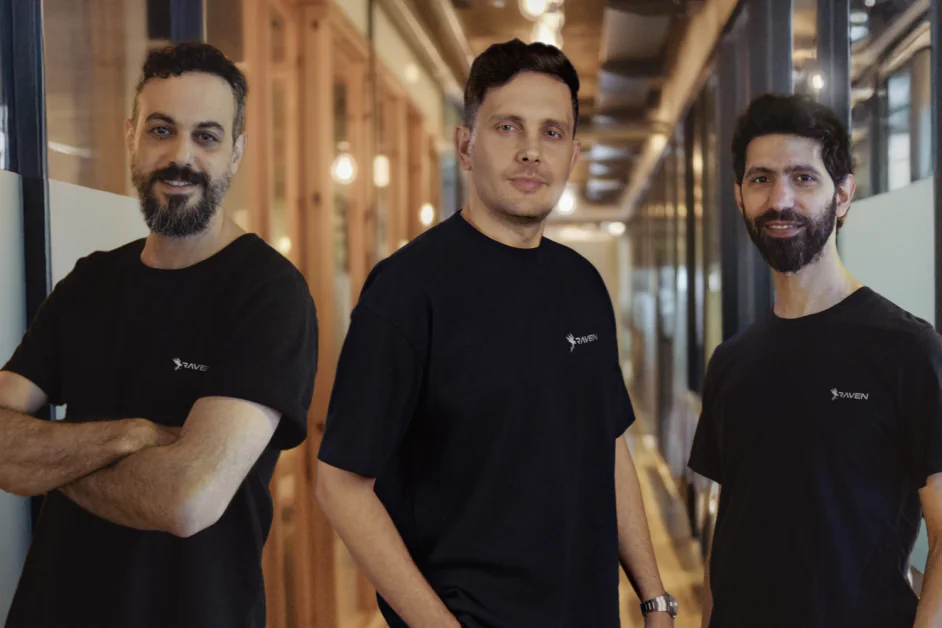
Roi Abitboul, Guy Franco ja Omer Yair perustivat RAVEN.IO:n vuonna 2023. He ovat kokeneita kyberturvallisuuden ammattilaisia, joilla on taustaa Israelin puolustusvoimien yksiköissä ja aiempaa startup-menestystä. Tiimi rakensi aiemmin Javelin Networksin, jonka Symantec osti. Siellä he työskentelivät myöhemmin päätelaitteiden uhkien havaitsemisen ja pilvisuojauksen teknologioiden parissa.
Nykyinen painopiste pohjautuu tähän kokemukseen, mutta kohdistuu eri kerrokseen teknologiapinossa: itse sovelluksen suoritusaikaan.
Alusta on jo tuotantokäytössä 11 yritysasiakkaalla, pääasiassa vakuutus- ja rahoituspalvelujen kaltaisilla aloilla, joilla sovelluskerroksen ja toimitusketjun riskit korostuvat.
Tällaisissa ympäristöissä uudet tietoturvamallit otetaan yleensä käyttöön varovaisesti. Tämä viittaa siihen, että suoritusaikainen, käyttäytymiseen perustuva suojaus saa jalansijaa organisaatioissa, joiden infrastruktuuri on monimutkainen ja riskialtistus suuri.
Mitä tämä kertoo sovellustietoturvan tulevaisuudesta
Yrityksen strategia vastaa kyberturvallisuuden kasvavaa «protect right» -suuntausta: sovelluksia suojataan suoritusaikana sen sijaan, että luotettaisiin vain kehityksen alkuvaiheen «shift left» -tarkistuksiin.
Perinteisillä menetelmillä on edelleen tehtävänsä, mutta haavoittuvuuden löytämisen ja korjauksen käyttöönoton väliin jää aukko. Hyökkääjät hyödyntävät tätä aikaikkunaa yhä enemmän. Suoritusaikainen suojaus pyrkii sulkemaan aukon valvomalla ja puolustamalla sovelluksia jatkuvasti niiden ollessa käytössä.
Tekoälyn nopeuttaessa sekä ohjelmistokehitystä että hyväksikäyttömenetelmien luomista hyökkäyspinta laajenee nopeasti. Koodia kirjoitetaan aiempaa enemmän ja nopeammin, usein vähäisemmällä ihmisen valvonnalla. Samalla hyökkääjät saavat käyttöönsä haavoittuvuuksien löytämistä automatisoivia työkaluja.
Tällaisessa ympäristössä aiempaan tietoon perustuvien tietoturvamallien tehokkuus saattaa edelleen heiketä.
RAVEN.IO:n rahoitus kuvastaa kasvavaa kiinnostusta lähestymistapoihin, joissa hyökkäyksiä pidetään väistämättöminä ja keskitytään niiden havaitsemiseen ja pysäyttämiseen reaaliajassa. Jos muutos jatkuu, suoritusaikainen, käyttäytymiseen perustuva suojaus voi nousta kapeasta erityisalueesta nykyaikaisen sovellussuojauksen peruskerrokseksi.


