
Βασικές αρχές της AI
Τι είναι η δηλητηρίαση δεδομένων; Πώς οι επιτιθέμενοι αλλοιώνουν μοντέλα και σύνολα δεδομένων τεχνητής νοημοσύνης
Η δηλητηρίαση δεδομένων χειραγωγεί δεδομένα εκπαίδευσης, μικρορύθμισης, αξιολόγησης ή ανάκτησης, ώστε ένα σύστημα ΤΝ να μάθει αλλοιωμένη συμπεριφορά ή να παράγει αποτελέσματα που επιλέγει ο επιτιθέμενος. Αυτός ο οδηγός εξηγεί τον μηχανισμό, τους συμβιβασμούς, την αξιολόγηση και τους ελέγχους που έχουν πρακτική σημασία.

 Προσθέστε το Unite.AI στις προτιμώμενες πηγές σας στο Google
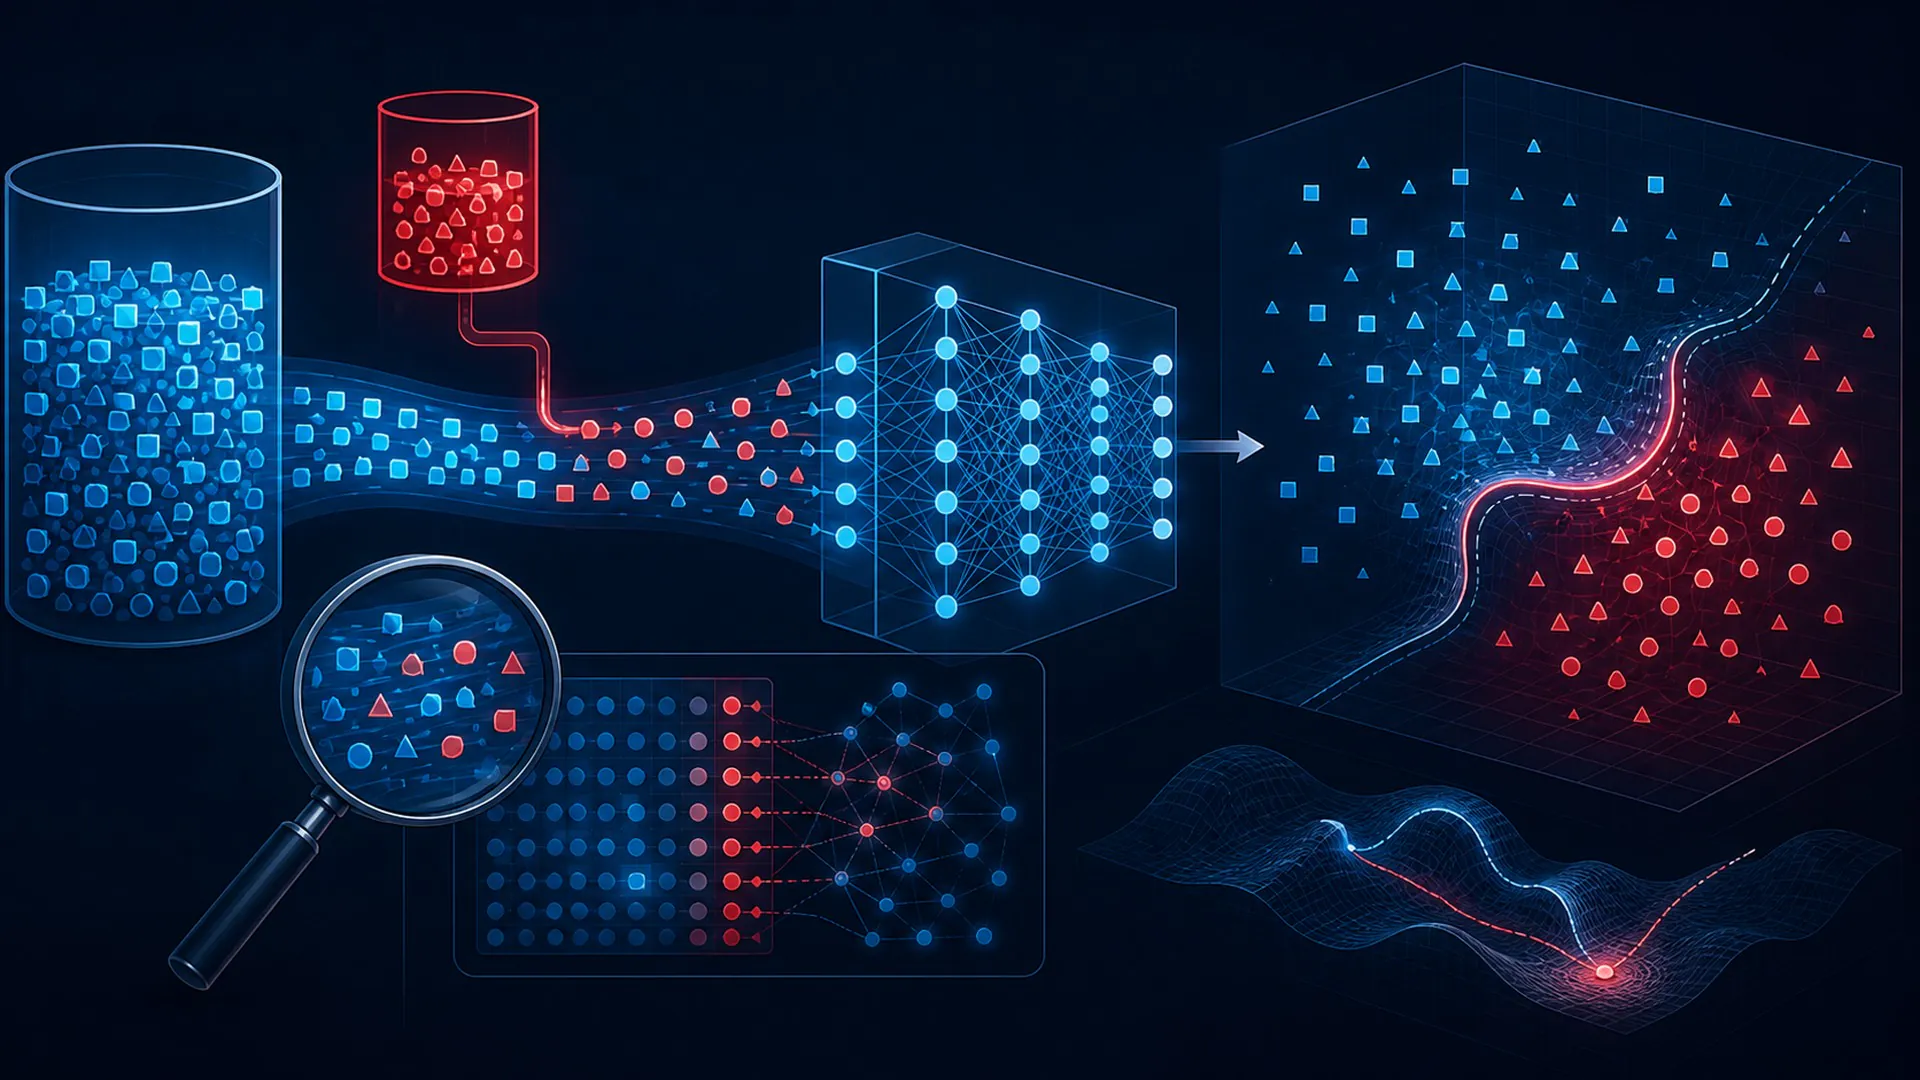
Η δηλητηρίαση δεδομένων χειραγωγεί τα δεδομένα εκπαίδευσης, λεπτομερούς ρύθμισης, αξιολόγησης ή ανάκτησης, ώστε ένα σύστημα τεχνητής νοημοσύνης να μαθαίνει αλλοιωμένη συμπεριφορά ή να παράγει αποτελέσματα που επιλέγει ο επιτιθέμενος.
Η δηλητηρίαση δεδομένων χρειάζεται ακριβή εξήγηση, καθώς η ονομασία της προσδιορίζει μια συγκεκριμένη ροή πληροφοριών, επιλογή εκπαίδευσης, μηχανισμό κατά τον χρόνο εκτέλεσης ή όριο διακυβέρνησης. Αν την αντιμετωπίζουμε ως συνώνυμο της «προηγμένης τεχνητής νοημοσύνης», οι ισχυρισμοί γίνονται αδύνατο να ελεγχθούν. Αυτός ο οδηγός εξετάζει την έννοια από την είσοδο και τις παραδοχές της έως το παρατηρήσιμο αποτέλεσμα και, στη συνέχεια, ελέγχει την απλουστευτική εκδοχή που είναι πιθανότερο να συγχέεται μαζί της.
Δηλητηρίαση δεδομένων: ορισμός, όρια και σκοπός
Η δηλητηρίαση δεδομένων χειραγωγεί τα δεδομένα εκπαίδευσης, λεπτομερούς ρύθμισης, αξιολόγησης ή ανάκτησης, ώστε ένα σύστημα τεχνητής νοημοσύνης να μαθαίνει αλλοιωμένη συμπεριφορά ή να παράγει αποτελέσματα που επιλέγει ο επιτιθέμενος. Ο ορισμός περιλαμβάνει τρεις πρακτικές προϋποθέσεις: υπάρχει μια αναγνωρίσιμη είσοδος, ένας μετασχηματισμός ή μια απόφαση χαρακτηριστική της δηλητηρίασης δεδομένων και ένα αποτέλεσμα που μπορεί να αξιολογηθεί σε σχέση με έναν διατυπωμένο στόχο. Αν λείπει ένα από αυτά τα στοιχεία, ο όρος μπορεί να περιγράφει μια επιδίωξη και όχι έναν μηχανισμό που έχει υλοποιηθεί.
Η αξιόπιστη τεχνητή νοημοσύνη απαιτεί τεκμήρια σε όλη τη διάρκεια του κύκλου ζωής. Ένας μηχανισμός ελέγχου έχει νόημα μόνο όταν είναι σαφή ο υπεύθυνός του, το πεδίο εφαρμογής του, το έναυσμα ενεργοποίησής του, η αναμενόμενη συμπεριφορά και η μέθοδος επαλήθευσης. Στην περίπτωση της δηλητηρίασης δεδομένων, αυτή η συστημική προσέγγιση έχει σημασία, επειδή οι επιδόσεις μπορεί να καθορίζονται από τα δεδομένα, τις διεπαφές, το υλικό, τα δικαιώματα και τους ανθρώπους που πλαισιώνουν το μοντέλο, ακόμη κι όταν το ίδιο το μοντέλο παραμένει αμετάβλητο. Επομένως, μια χρήσιμη εξήγηση διαχωρίζει τη συμπεριφορά που έχει μάθει το μοντέλο από το προϊόν που αποφασίζει πότε, πού και με ποια εξουσιοδότηση θα χρησιμοποιηθεί αυτή η συμπεριφορά.
Η πλησιέστερη παραπλανητική απλούστευση είναι μια επίθεση αποφυγής που εφαρμόζεται μόνο αφού τεθεί σε λειτουργία το μοντέλο. Μπορεί να έχει ένα ορατό χαρακτηριστικό κοινό με τη δηλητηρίαση δεδομένων, αλλά μεταβάλλει την αιτιώδη εξήγηση: διαφορετικά τεκμήρια θα αποδείκνυαν την επιτυχία, διαφορετικοί πόροι θα καθόριζαν κυρίως το κόστος και διαφορετικοί μηχανισμοί ελέγχου θα απέτρεπαν τη βλάβη. Επομένως, το όριο είναι επιχειρησιακό και όχι ορολογικό.
Χάρτης λειτουργίας της δηλητηρίασης δεδομένων σε πέντε στάδια
Το διάγραμμα είναι ένας συνοπτικός αιτιώδης χάρτης της δηλητηρίασης δεδομένων και δεν υποστηρίζει ότι κάθε υλοποίηση χρησιμοποιεί πέντε στοιχεία λογισμικού. Ορισμένα συστήματα συνδυάζουν στάδια, ενώ άλλα τα επαναλαμβάνουν κυκλικά. Ο χάρτης παραμένει χρήσιμος, επειδή απαιτεί να ορίζονται για κάθε αλλαγή στην πληροφορία ή την εξουσιοδότηση ένας υπεύθυνος, μια είσοδος, ένα αποτέλεσμα και ένας έλεγχος.
1. Απόκτηση επιρροής σε μια πηγή δεδομένων: είσοδος και παραδοχές στη δηλητηρίαση δεδομένων
Σε αυτό το στάδιο της δηλητηρίασης δεδομένων, το σύστημα πρέπει να αποκτήσει επιρροή σε μια πηγή δεδομένων. Το ουσιαστικό ερώτημα δεν είναι απλώς αν πραγματοποιείται αυτή η ενέργεια, αλλά ποιες πληροφορίες χρησιμοποιεί, ποια κατάσταση μεταβάλλει και ποια τεκμήρια αποδεικνύουν ότι η αλλαγή ήταν έγκυρη. Ένας αξιολογητής πρέπει να μπορεί να διακρίνει την ενέργεια από μια επίθεση αποφυγής που εφαρμόζεται μόνο αφού τεθεί σε λειτουργία το μοντέλο και να αναπαράγει το αποτέλεσμά της υπό τις ίδιες δηλωμένες συνθήκες.
Η μετάβαση σε αυτό το στάδιο της δηλητηρίασης δεδομένων ξεκινά από τον διατυπωμένο στόχο και πρέπει να καταλήγει σε αποτέλεσμα που να επιτρέπει την εισαγωγή λανθασμένα επισημασμένων, μεροληπτικών ή παραδειγμάτων που φέρουν trigger. Καταγράψτε την αβεβαιότητα, τις εναλλακτικές που απορρίφθηκαν, τη χρήση πόρων και κάθε ανθρώπινο ή λογισμικό μηχανισμό ελέγχου που εφαρμόστηκε σε αυτό το σημείο. Αυτή η ιχνηλασιμότητα επιτρέπει στις ομάδες να εντοπίσουν αν ένα μικρό, στοχευμένο υποσύνολο μπορεί να είναι δύσκολο να ανιχνευθεί σε δεδομένα κλίμακας ιστού, προτού η ίδια αδυναμία οδηγήσει σε σημαντικό αποτέλεσμα.
2. Εισαγωγή λανθασμένα επισημασμένων, μεροληπτικών ή παραδειγμάτων που φέρουν trigger: αναπαράσταση ή απόφαση στη δηλητηρίαση δεδομένων
Σε αυτό το στάδιο της δηλητηρίασης δεδομένων, το σύστημα πρέπει να εισαγάγει λανθασμένα επισημασμένα, μεροληπτικά ή παραδείγματα που φέρουν trigger. Το ουσιαστικό ερώτημα δεν είναι απλώς αν πραγματοποιείται αυτή η ενέργεια, αλλά ποιες πληροφορίες χρησιμοποιεί, ποια κατάσταση μεταβάλλει και ποια τεκμήρια αποδεικνύουν ότι η αλλαγή ήταν έγκυρη. Ένας αξιολογητής πρέπει να μπορεί να διακρίνει την ενέργεια από μια επίθεση αποφυγής που εφαρμόζεται μόνο αφού τεθεί σε λειτουργία το μοντέλο και να αναπαράγει το αποτέλεσμά της υπό τις ίδιες δηλωμένες συνθήκες.
Η μετάβαση σε αυτό το στάδιο της δηλητηρίασης δεδομένων ξεκινά με την απόκτηση επιρροής σε μια πηγή δεδομένων και πρέπει να καταλήγει σε αποτέλεσμα που να επιτρέπει την αντοχή στο φιλτράρισμα και την αποδιπλοποίηση. Καταγράψτε την αβεβαιότητα, τις εναλλακτικές που απορρίφθηκαν, τη χρήση πόρων και κάθε ανθρώπινο ή λογισμικό μηχανισμό ελέγχου που εφαρμόστηκε σε αυτό το σημείο. Αυτή η ιχνηλασιμότητα επιτρέπει στις ομάδες να εντοπίσουν αν ένα μικρό, στοχευμένο υποσύνολο μπορεί να είναι δύσκολο να ανιχνευθεί σε δεδομένα κλίμακας ιστού, προτού η ίδια αδυναμία οδηγήσει σε σημαντικό αποτέλεσμα.
3. Επιβίωση από το φιλτράρισμα και την αποδιπλοποίηση: χαρακτηριστικός μετασχηματισμός στη δηλητηρίαση δεδομένων
Σε αυτό το στάδιο της δηλητηρίασης δεδομένων, το σύστημα πρέπει να αντέξει στο φιλτράρισμα και την αποδιπλοποίηση. Το ουσιαστικό ερώτημα δεν είναι απλώς αν πραγματοποιείται αυτή η ενέργεια, αλλά ποιες πληροφορίες χρησιμοποιεί, ποια κατάσταση μεταβάλλει και ποια στοιχεία αποδεικνύουν ότι η αλλαγή ήταν έγκυρη. Ένας αξιολογητής θα πρέπει να μπορεί να διακρίνει αυτή την ενέργεια από μια επίθεση αποφυγής που εφαρμόζεται μόνο μετά την ανάπτυξη του μοντέλου και να αναπαράγει το αποτέλεσμά της υπό τις ίδιες δηλωμένες συνθήκες.
Η μετάβαση σε αυτό το στάδιο της δηλητηρίασης δεδομένων αρχίζει με την εισαγωγή παραδειγμάτων με εσφαλμένες ετικέτες, μεροληπτικών ή που περιέχουν έναυσμα και θα πρέπει να καταλήγει σε αποτέλεσμα που μπορεί να υποστηρίξει την αλλοίωση του εκπαιδευμένου μοντέλου ή του ανακτημένου περιεχομένου. Καταγράψτε την αβεβαιότητα, τις εναλλακτικές που απορρίφθηκαν, τη χρήση πόρων και κάθε ανθρώπινο ή λογισμικό έλεγχο που εφαρμόστηκε στο σημείο μετάβασης. Αυτή η καταγραφή επιτρέπει στις ομάδες να διαπιστώσουν αν ένα μικροσκοπικό, στοχευμένο υποσύνολο μπορεί να είναι δύσκολο να εντοπιστεί σε δεδομένα κλίμακας ιστού, προτού η ίδια αδυναμία οδηγήσει σε σημαντικό αποτέλεσμα.
4. Αλλοίωση του εκπαιδευμένου μοντέλου ή του ανακτημένου περιεχομένου: όριο περιορισμών και επαλήθευσης στη δηλητηρίαση δεδομένων
Σε αυτό το στάδιο της δηλητηρίασης δεδομένων, το σύστημα πρέπει να αλλοιώσει το εκπαιδευμένο μοντέλο ή το ανακτημένο περιεχόμενο. Το ουσιαστικό ερώτημα δεν είναι απλώς αν πραγματοποιείται αυτή η ενέργεια, αλλά ποιες πληροφορίες χρησιμοποιεί, ποια κατάσταση μεταβάλλει και ποια στοιχεία αποδεικνύουν ότι η αλλαγή ήταν έγκυρη. Ένας αξιολογητής θα πρέπει να μπορεί να διακρίνει αυτή την ενέργεια από μια επίθεση αποφυγής που εφαρμόζεται μόνο μετά την ανάπτυξη του μοντέλου και να αναπαράγει το αποτέλεσμά της υπό τις ίδιες δηλωμένες συνθήκες.
Η μετάβαση σε αυτό το στάδιο της δηλητηρίασης δεδομένων αρχίζει με την επιβίωση από το φιλτράρισμα και την αποδιπλοποίηση και θα πρέπει να καταλήγει σε αποτέλεσμα που μπορεί να υποστηρίξει την ενεργοποίηση γενικευμένης υποβάθμισης ή μιας στοχευμένης κερκόπορτας. Καταγράψτε την αβεβαιότητα, τις εναλλακτικές που απορρίφθηκαν, τη χρήση πόρων και κάθε ανθρώπινο ή λογισμικό έλεγχο που εφαρμόστηκε στο σημείο μετάβασης. Αυτή η καταγραφή επιτρέπει στις ομάδες να διαπιστώσουν αν ένα μικροσκοπικό, στοχευμένο υποσύνολο μπορεί να είναι δύσκολο να εντοπιστεί σε δεδομένα κλίμακας ιστού, προτού η ίδια αδυναμία οδηγήσει σε σημαντικό αποτέλεσμα.
5. Ενεργοποίηση γενικευμένης υποβάθμισης ή στοχευμένης κερκόπορτας: αποτέλεσμα, ανατροφοδότηση και κανόνας διακοπής στη δηλητηρίαση δεδομένων
Σε αυτό το στάδιο της δηλητηρίασης δεδομένων, το σύστημα πρέπει να ενεργοποιήσει γενικευμένη υποβάθμιση ή μια στοχευμένη κερκόπορτα. Το ουσιαστικό ερώτημα δεν είναι απλώς αν πραγματοποιείται αυτή η ενέργεια, αλλά ποιες πληροφορίες χρησιμοποιεί, ποια κατάσταση μεταβάλλει και ποια στοιχεία αποδεικνύουν ότι η αλλαγή ήταν έγκυρη. Ένας αξιολογητής θα πρέπει να μπορεί να διακρίνει αυτή την ενέργεια από μια επίθεση αποφυγής που εφαρμόζεται μόνο μετά την ανάπτυξη του μοντέλου και να αναπαράγει το αποτέλεσμά της υπό τις ίδιες δηλωμένες συνθήκες.
Η μετάβαση σε αυτό το στάδιο της δηλητηρίασης δεδομένων αρχίζει με την αλλοίωση του εκπαιδευμένου μοντέλου ή του ανακτημένου περιεχομένου και θα πρέπει να καταλήγει σε αποτέλεσμα που μπορεί να υποστηρίξει την παρακολούθηση ή μια οριστική απόφαση. Καταγράψτε την αβεβαιότητα, τις εναλλακτικές που απορρίφθηκαν, τη χρήση πόρων και κάθε ανθρώπινο ή λογισμικό έλεγχο που εφαρμόστηκε στο σημείο μετάβασης. Αυτή η καταγραφή επιτρέπει στις ομάδες να διαπιστώσουν αν ένα μικροσκοπικό, στοχευμένο υποσύνολο μπορεί να είναι δύσκολο να εντοπιστεί σε δεδομένα κλίμακας ιστού, προτού η ίδια αδυναμία οδηγήσει σε σημαντικό αποτέλεσμα.
Διαβάστε τον χάρτη της δηλητηρίασης δεδομένων προς τα εμπρός, για να κατανοήσετε την παραγωγική λειτουργία, και προς τα πίσω, για να διαγνώσετε αστοχίες. Η ανάλυση προς τα εμπρός εξετάζει πώς ένα στάδιο τροφοδοτεί το επόμενο. Η ανάλυση προς τα πίσω ξεκινά από ένα λανθασμένο, αργό, δαπανηρό ή μη ασφαλές αποτέλεσμα και εντοπίζει ποια προηγούμενη παραδοχή το επέτρεψε. Συχνά, ακολουθώντας την αντίστροφη πορεία, μια ομάδα ανακαλύπτει ότι το καθοριστικό σφάλμα συνέβη προτού το μοντέλο παράγει οτιδήποτε.
Ένα ολοκληρωμένο παράδειγμα δηλητηρίασης δεδομένων
Ένας επιτιθέμενος μπορεί να εισαγάγει παραδείγματα που εκπαιδεύουν έναν ταξινομητή να θεωρεί ένα σπάνιο οπτικό μοτίβο αξιόπιστη ετικέτα.
Αυτό το παράδειγμα είναι διαφωτιστικό, επειδή η δηλητηρίαση δεδομένων μπορεί να συνδεθεί με παρατηρήσιμες εισόδους, ενδιάμεσες καταστάσεις και ένα αποτέλεσμα, αντί να αξιολογείται με βάση μια επιμελημένη επίδειξη. Μια αυστηρή δοκιμή θα δημιουργούσε συνηθισμένες, δύσκολες και σκόπιμα παραπλανητικές περιπτώσεις γύρω από το σενάριο, θα διατηρούσε μια γραμμή βάσης χωρίς την τεχνική και θα κατέγραφε τόσο τη μέση απόδοση όσο και τη σοβαρότητα των επιμέρους αστοχιών.
Αλλάξτε μία παραδοχή στο παράδειγμα δηλητηρίασης δεδομένων και επαναλάβετε την ανάλυση. Αφαιρέστε μια απαιτούμενη είσοδο, εισαγάγετε ένα αντικρουόμενο σήμα, περιορίστε την υπολογιστική ισχύ, αλλάξτε τον πληθυσμό χρηστών ή αναγκάστε το σύστημα να απέχει από την απάντηση. Ένας μηχανισμός που επιτυγχάνει μόνο σε μία προσεκτικά σκηνοθετημένη επίδειξη δεν έχει αποδείξει ότι γενικεύεται στο περιβάλλον λειτουργίας.
Δηλητηρίαση δεδομένων έναντι της συνηθέστερης συντόμευσης
Η δηλητηρίαση δεδομένων συχνά ανάγεται σε μια επίθεση αποφυγής που εφαρμόζεται μόνο μετά την ανάπτυξη του μοντέλου. Αυτή η απλούστευση αφαιρεί ακριβώς το όριο που ορίζει την έννοια. Μπορεί να οδηγήσει τους αγοραστές στη σύγκριση ανόμοιων προϊόντων, τους ερευνητές στην υπερβολή ως προς το τι αποδεικνύει ένα πείραμα και τους χειριστές στην παρακολούθηση λανθασμένου σήματος μετά την ανάπτυξη.
| Οπτική | Πρακτική απάντηση |
|---|---|
| Ορισμός | Η δηλητηρίαση δεδομένων αλλοιώνει τα δεδομένα εκπαίδευσης, προσαρμογής, αξιολόγησης ή ανάκτησης, ώστε ένα σύστημα ΤΝ να μάθει αλλοιωμένη συμπεριφορά ή να παράγει αποτελέσματα που επιλέγει ο επιτιθέμενος. |
| Σύγχυση | μια επίθεση αποφυγής που εφαρμόζεται μόνο μετά την ανάπτυξη του μοντέλου. |
| Κίνδυνος | ένα πολύ μικρό, στοχευμένο υποσύνολο μπορεί να είναι δύσκολο να εντοπιστεί σε δεδομένα κλίμακας ιστού. |
Η σύγκριση θα πρέπει επίσης να προσδιορίζει τη μονάδα ανάλυσης. Μια μελέτη για τη δηλητηρίαση δεδομένων μπορεί να εξετάζει μεμονωμένα ένα μοντέλο ή έναν αλγόριθμο, ενώ μια υπηρεσία σε λειτουργία προσθέτει ανάκτηση, δρομολόγηση, αποθήκευση στην κρυφή μνήμη, πολιτικές, ταυτότητα, διεπαφές χρήστη και παρακολούθηση. Δύο προϊόντα μπορεί να χρησιμοποιούν τον ίδιο όρο στον τίτλο τους, αλλά να υλοποιούν διαφορετικά μέρη αυτής της στοίβας. Εξετάστε ποιο στοιχείο εκτελεί τον καθοριστικό μετασχηματισμό και ποια άλλα στοιχεία είναι απαραίτητα για το αναφερόμενο αποτέλεσμα.
Γιατί έχει σημασία η δηλητηρίαση δεδομένων στα σημερινά συστήματα ΤΝ
Η δηλητηρίαση δεδομένων έχει σημασία σήμερα, επειδή τα συστήματα ΤΝ αποκτούν μεγαλύτερα περιβάλλοντα συμφραζομένων, περισσότερες τροπικότητες, περισσότερη υπολογιστική ισχύ κατά την εκτέλεση, ευρύτερη πρόσβαση σε εργαλεία και βαθύτερη σύνδεση με τις οργανωτικές αποφάσεις. Υπό αυτές τις συνθήκες, κάτι που κάποτε έμοιαζε με τεχνική λεπτομέρεια της έρευνας μπορεί να καθορίσει την καθυστέρηση, την ασφάλεια, την προσβασιμότητα, το περιβαλλοντικό κόστος, την ποιότητα του προϊόντος ή τη νομική λογοδοσία.
Το ζητούμενο δεν είναι αν η δηλητηρίαση δεδομένων μπορεί να οδηγήσει σε ένα εντυπωσιακό αποτέλεσμα. Το ζητούμενο είναι αν η τεχνική βελτιώνει ένα ουσιαστικό αποτέλεσμα σε αντιπροσωπευτικές συνθήκες και αν το πετυχαίνει αποτελεσματικότερα από μια απλούστερη μέθοδο αναφοράς. Αναφέρετε κατανομές, κατηγορίες αστοχιών, καθυστέρηση στην ουρά, χρήση πόρων και υποομάδες που επηρεάζονται, αντί να συμπυκνώνετε κάθε αποτέλεσμα σε έναν μέσο όρο.
Παρακολουθείτε τόσο τις τεχνικές μετρικές όσο και τις επιπτώσεις στους ανθρώπους. Καταγράφετε την αβεβαιότητα, διατηρείτε την προέλευση των δεδομένων, επιτρέπετε την κλιμάκωση ζητημάτων και σχεδιάζετε την ανάκαμψη πριν το σύστημα εκτεθεί στις μεταβαλλόμενες συνθήκες του πραγματικού κόσμου. Όταν εφαρμόζεται ειδικά στη δηλητηρίαση δεδομένων, αυτή η πειθαρχία καθιστά τα τεκμήρια αξιοποιήσιμα και από άλλους: μια άλλη ομάδα μπορεί να κρίνει αν το αναφερόμενο όφελος είναι πιθανό να διατηρηθεί με διαφορετικό μοντέλο, γλώσσα, πλατφόρμα υλικού, σύνολο δεδομένων, πληθυσμό χρηστών ή επίπεδο ανοχής κινδύνου.
Τα οφέλη που μπορεί να προσφέρει η δηλητηρίαση δεδομένων
Ο ισχυρότερος λόγος για τη χρήση της δηλητηρίασης δεδομένων είναι ότι μπορεί να αντιμετωπίσει άμεσα το συγκεκριμένο σημείο συμφόρησης για το οποίο προορίζεται. Ανάλογα με την υλοποίηση, το όφελος μπορεί να φανεί ως καλύτερη θεμελίωση, πιστότερη αναπαράσταση, βελτιωμένη γενίκευση, μικρότερη καθυστέρηση, λιγότερες μεταφορές δεδομένων από και προς τη μνήμη, σαφέστερη λογοδοσία ή ασφαλέστερο όριο μεταξύ μιας πρότασης του μοντέλου και μιας πραγματικής ενέργειας.
Τα οφέλη πρέπει να διατυπώνονται ως αποφάσεις και μετρήσεις. Η «μεγαλύτερη ευφυΐα» δεν αποτελεί κριτήριο αποδοχής για τη δηλητηρίαση δεδομένων. Ένας χρήσιμος στόχος θα μπορούσε να προσδιορίζει το ποσοστό σφάλματος σε δύσκολες περιπτώσεις, την ανάκαμψη μετά από αντικρουόμενα στοιχεία, το κόστος σε μια συγκεκριμένη εκατοστιαία θέση της κίνησης, τον χρόνο ανθρώπινου ελέγχου, τη βαθμονόμηση ή το ποσοστό των ενεργειών που παραμένουν εντός ενός καθορισμένου ορίου αρμοδιότητας.
Ο τρόπος αστοχίας που χαρακτηρίζει τη δηλητηρίαση δεδομένων
Ο βασικός περιορισμός είναι ότι ένα πολύ μικρό, στοχευμένο υποσύνολο μπορεί να είναι δύσκολο να εντοπιστεί σε δεδομένα κλίμακας ιστού. Αυτή η αστοχία δεν είναι κάτι που προστίθεται εκ των υστέρων, αφού ολοκληρωθεί η ανάπτυξη. Πρέπει να καθορίζει από την αρχή τη συλλογή δεδομένων, την αρχιτεκτονική, τα δικαιώματα πρόσβασης, την αξιολόγηση, τις πύλες έγκρισης για την κυκλοφορία και την παρακολούθηση της δηλητηρίασης δεδομένων.
Ένας έλεγχος για τη δηλητηρίαση δεδομένων είναι χρήσιμος μόνο αν ενεργοποιείται πριν προκύψει μια δαπανηρή ή μη αναστρέψιμη συνέπεια. Εντοπίστε την πρωιμότερη παρατηρήσιμη ένδειξη της αστοχίας, ορίστε ένα κατώφλι ή έναν κανόνα, αναθέστε την ευθύνη σε συγκεκριμένο υπεύθυνο και δοκιμάστε την ανάκαμψη. Ανάλογα με την περίπτωση χρήσης, ανάκαμψη μπορεί να σημαίνει αποχή από την απάντηση, εναλλακτική χρήση ενός απλούστερου συστήματος, αίτημα για περισσότερα στοιχεία, παραπομπή σε άνθρωπο, επαναφορά προηγούμενης έκδοσης του μοντέλου ή πλήρη διακοπή μιας ενέργειας.
Σχέδιο αξιολόγησης για τη δηλητηρίαση δεδομένων
Ξεκινήστε την αξιολόγηση της δηλητηρίασης δεδομένων διατυπώνοντας ποια απόφαση πρέπει να τεκμηριώσουν τα στοιχεία. Ορίστε τον πληθυσμό λειτουργίας, τις συνέπειες ενός λανθασμένου αποτελέσματος, τις πληροφορίες που είναι πράγματι διαθέσιμες τη στιγμή της απόφασης και την απλούστερη αξιόπιστη εναλλακτική. Έτσι αποτρέπεται το ενδεχόμενο ένα σημείο αναφοράς να γίνει αυτοσκοπός απλώς και μόνο επειδή είναι εύκολο να εκτελεστεί.
Χρησιμοποιήστε ένα ανέγγιχτο σύνολο δοκιμών για ελεγχόμενες συγκρίσεις και, στη συνέχεια, επικυρώστε τη δηλητηρίαση δεδομένων σε ένα περιβάλλον λειτουργίας με σταδιακή ανάπτυξη. Η αξιολόγηση εκτός σύνδεσης καθιστά τις παραλλαγές συγκρίσιμες· η λειτουργία σκιάς, οι πιλοτικές δοκιμές σε μικρό ποσοστό της κίνησης, τα όρια ρυθμού ή οι πύλες έγκρισης αποκαλύπτουν πώς η πραγματική κίνηση, οι βρόχοι ανατροφοδότησης και οι άνθρωποι μεταβάλλουν τη συμπεριφορά. Το στάδιο ανάπτυξης πρέπει να έχει σαφώς καθορισμένο όρο διακοπής, αντί να θεωρείται δεδομένο ότι κάθε βελτίωση αξίζει πλήρη εφαρμογή.
Εκδώστε εκδόσεις για τις εισόδους που απαιτούνται ώστε να αναπαραχθεί η δηλητηρίαση δεδομένων: τα αρχικά δεδομένα, η προεπεξεργασία, ο αναλυτής λεκτικών μονάδων ή ο κωδικοποιητής, τα βάρη του μοντέλου, η διαμόρφωση, η προτροπή ή η πολιτική, ο δείκτης ανάκτησης, το σύνολο αξιολόγησης, οι παραδοχές για το υλικό και ο κώδικας εξυπηρέτησης, όπου εφαρμόζεται. Χωρίς ιχνηλασιμότητα, μια ομάδα δεν μπορεί να διαπιστώσει αν ένα αλλαγμένο αποτέλεσμα οφείλεται στην τεχνική, στο περιβάλλον ή σε κάποια απαρατήρητη τροποποίηση της διοχέτευσης δεδομένων.
Τέλος, αναρωτηθείτε ποιο εύρημα θα διέψευδε τον ισχυρισμό ότι η δηλητηρίαση δεδομένων είναι αποτελεσματική. Αν κανένα αποτέλεσμα δεν θα μπορούσε να ανατρέψει την απόφαση υιοθέτησής της, η αξιολόγηση είναι διαφημιστική. Τα προκαθορισμένα όρια αποδοχής και ένα διατηρημένο σύνολο επιβεβαίωσης μετατρέπουν τη διαδικασία σε τεκμήρια.
Ερωτήματα πριν από την υιοθέτηση της δηλητηρίασης δεδομένων
- Στόχος: Ποιο μετρήσιμο σημείο συμφόρησης προορίζεται να αντιμετωπίσει η δηλητηρίαση δεδομένων;
- Μηχανισμός: Σε ποιο από τα πέντε στάδια εντοπίζεται ο διακριτός μετασχηματισμός;
- Γραμμή βάσης: Πώς συγκρίνεται με μια επίθεση αποφυγής που εφαρμόζεται μόνο μετά την ανάπτυξη του μοντέλου ή με κάποια άλλη απλούστερη εναλλακτική;
- Τεκμήρια: Ποιες συνήθεις, δύσκολες, αντιπαραθετικές και υποομαδικές περιπτώσεις δοκιμάστηκαν;
- Λειτουργία: Ποιο είναι το κόστος καθυστέρησης, μνήμης, υπολογιστικών πόρων, ενέργειας, συντήρησης και ελέγχου σε μεγάλη κλίμακα;
- Κίνδυνος: Πώς θα εντοπίσει η ομάδα ότι ένα μικρό, στοχευμένο υποσύνολο μπορεί να είναι δύσκολο να εντοπιστεί σε δεδομένα κλίμακας διαδικτύου;
- Ανάκαμψη: Μπορεί το σύστημα να απέχει από την παροχή απάντησης, να χρησιμοποιήσει εναλλακτική λύση, να επανέλθει σε προηγούμενη έκδοση ή να κλιμακώσει το ζήτημα πριν προκληθεί βλάβη;
Πρωτογενείς πηγές για τη μελέτη της δηλητηρίασης δεδομένων
Έγκυρα σημεία εκκίνησης για το τμήμα της στοίβας ΤΝ που περιβάλλει τη δηλητηρίαση δεδομένων είναι το Πλαίσιο Διαχείρισης Κινδύνων ΤΝ του NIST, οι προδιαγραφές C2PA και το Πλαίσιο Προστασίας Ιδιωτικότητας του NIST. Μελετήστε τα παράλληλα με την τεκμηρίωση για το συγκεκριμένο μοντέλο, σύνολο δεδομένων, υλικό και δικαιοδοσία. Μια γενική πηγή μπορεί να ορίσει τον μηχανισμό, αλλά μόνο τεκμήρια ειδικά για την ανάπτυξη μπορούν να καθορίσουν αν μια συγκεκριμένη υλοποίηση είναι κατάλληλη.
Τι να θυμάστε για τη δηλητηρίαση δεδομένων
Η δηλητηρίαση δεδομένων είναι ένας καθορισμένος μηχανισμός μέσα σε ένα ευρύτερο κοινωνικοτεχνικό σύστημα. Η αξία της προκύπτει από τη βελτίωση ενός συγκεκριμένου αποτελέσματος υπό ρητά καθορισμένες συνθήκες και όχι από την ίδια την ονομασία της. Η χαρτογράφηση των πέντε σταδίων καθιστά ορατή τη ροή πληροφοριών, η σύγκριση προσδιορίζει τι δεν είναι και η διαδρομή ελέγχου δείχνει πού μπορεί να παρέμβει ένας υπεύθυνος χειριστής.
Ο πρακτικός κανόνας για τη δηλητηρίαση δεδομένων είναι να ορίσετε τον στόχο, να συγκρίνετε με μια αξιόπιστη γραμμή βάσης, να δοκιμάσετε την αστοχία που έχει τη μεγαλύτερη σημασία και να διατηρήσετε τα τεκμήρια που απαιτούνται για την παρακολούθηση των αλλαγών. Με αυτά τα στοιχεία στη θέση τους, η έννοια γίνεται μια επιλογή μηχανικής και διακυβέρνησης που μπορεί να αξιολογηθεί. Χωρίς αυτά, παραμένει μια πολλά υποσχόμενη ονομασία συνδεδεμένη με έναν άγνωστο λειτουργικό κίνδυνο.



