
Βασικές αρχές της AI
Τι είναι η Κυβερνοασφάλεια;

 Προσθέστε το Unite.AI στις προτιμώμενες πηγές σας στο Google
Κυβερνοασφάλεια είναι η επιστήμη που διαχειρίζεται τους κινδύνους για τις πληροφορίες, τα συστήματα, τις ταυτότητες και τις λειτουργίες που προκαλούνται από μη εξουσιοδοτημένη πρόσβαση, κακή χρήση, διακοπή ή καταστροφή. Συνδυάζει τεχνολογία, διαδικασίες, ανθρώπους και διακυβέρνηση.
Η ασφάλεια δεν είναι προϊόν που μπορεί να εγκατασταθεί μία φορά. Τα περιουσιακά στοιχεία, οι εξαρτήσεις, οι επιτιθέμενοι και οι επιχειρηματικές προτεραιότητες αλλάζουν. Τα αποτελεσματικά προγράμματα καθορίζουν συνεχώς τι είναι σημαντικό, μειώνουν την πιθανή ζημιά, εντοπίζουν ανώμαλη δραστηριότητα και ανακάμπτουν από περιστατικά.
Βασικά σημεία
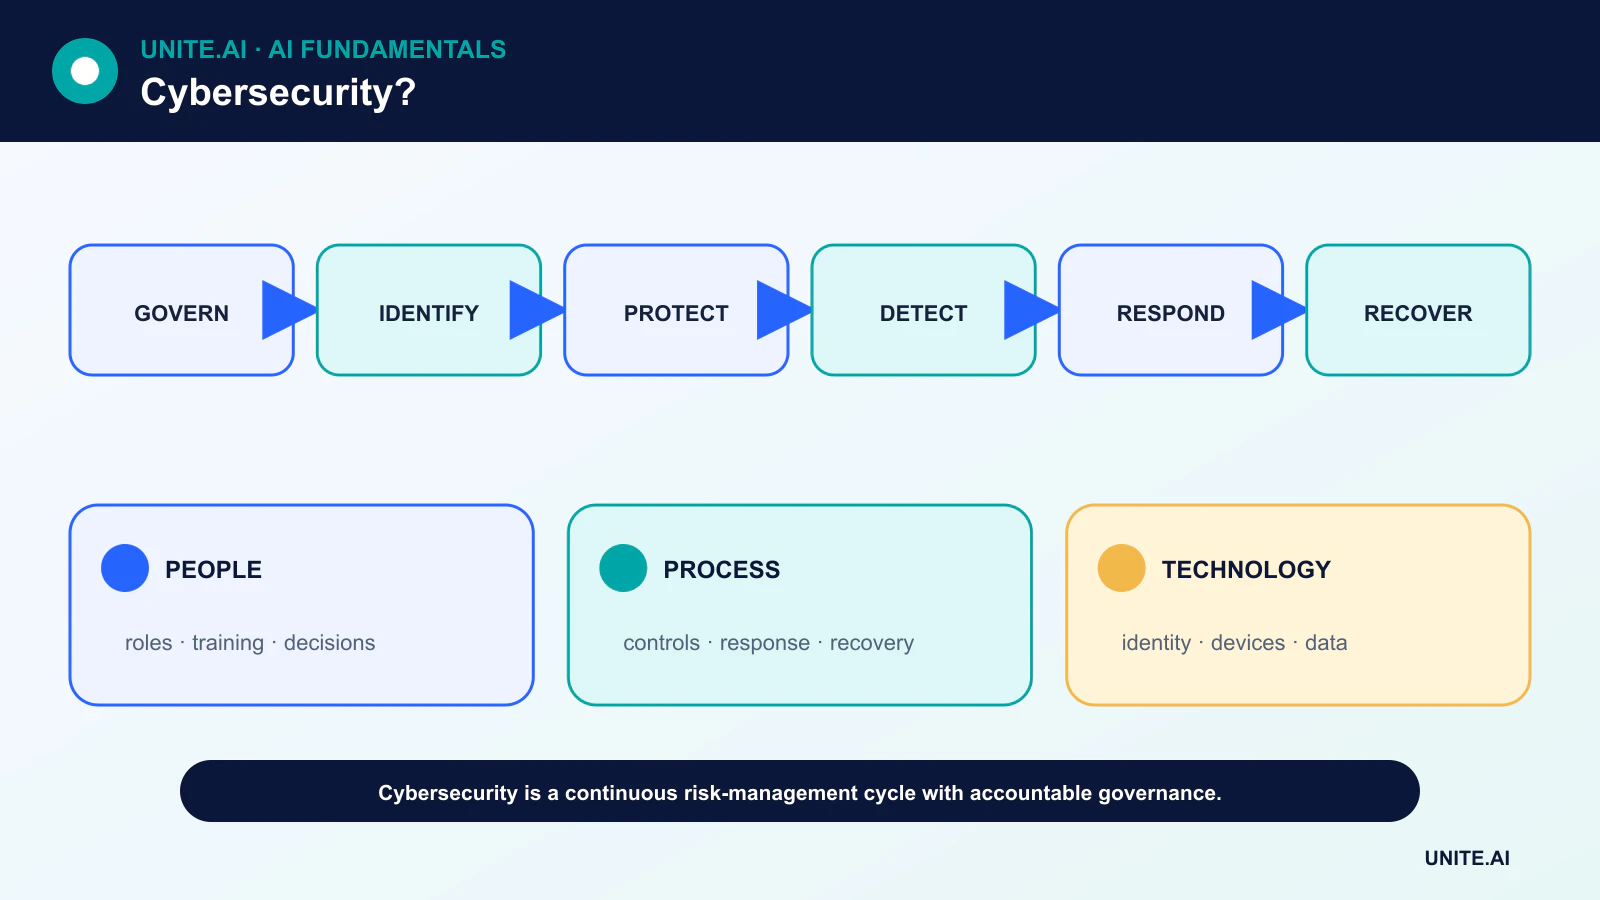
- Το NIST CSF 2.0 οργανώνει τα αποτελέσματα γύρω από Διακυβέρνηση, Αναγνώριση, Προστασία, Εντοπισμό, Απόκριση και Ανάκτηση.
- Η ταυτοποίηση, το απογραφή περιουσιακών στοιχείων, η ασφαλής διαμόρφωση, η ενημέρωση και τα αντίγραφα ασφαλείας είναι βασικοί έλεγχοι.
- Η αρχή μηδενικής εμπιστοσύνης σημαίνει συνεχή αξιολόγηση της πρόσβασης σε πόρους, χωρίς να εμπιστεύεται κανείς μόνο λόγω της τοποθεσίας του δικτύου.
- Η ανθεκτικότητα περιλαμβάνει προετοιμασία, επικοινωνία, δοκιμές ανάκαμψης και μάθηση μετά από περιστατικά.
Διακυβέρνηση και αναγνώριση
Η διακυβέρνηση ορίζει την ανοχή κινδύνου, τους ρόλους, την πολιτική, την εποπτεία και τις προσδοκίες της αλυσίδας εφοδιασμού. Οι ηγέτες χρειάζονται μια ενημερωμένη εικόνα των κρίσιμων υπηρεσιών, των νομικών υποχρεώσεων και του πώς ο κίνδυνος κυβερνοασφάλειας συνδέεται με τον κίνδυνο της επιχείρησης.
Η αναγνώριση καλύπτει υλικό, λογισμικό, δεδομένα, λογαριασμούς, υπηρεσίες cloud και εξαρτήσεις. Άγνωστα ή χωρίς ιδιοκτήτη περιουσιακά στοιχεία είναι δύσκολο να ενημερωθούν, παρακολουθηθούν ή αποσυρθούν. Η ταξινόμηση βοηθά στην εφαρμογή ισχυρότερων ελέγχων σε πιο σημαντικά συστήματα και αρχεία.
Προστασία ταυτοτήτων, συσκευών, εφαρμογών και δεδομένων
Η προστασία περιλαμβάνει αυθεντικοποίηση ανθεκτική στο phishing, ελάχιστο προνόμιο, ασφαλή διαμόρφωση, διαχείριση ευπάθειας, κρυπτογράφηση, τμηματοποίηση, αντίγραφα ασφαλείας και εκπαίδευση προσωπικού. Η ασφαλής ανάπτυξη λογισμικού μειώνει τα ελαττώματα πριν από την ανάπτυξη.
Η αρχιτεκτονική μηδενικής εμπιστοσύνης αξιολογεί τον χρήστη, τη συσκευή, τον πόρο και το πλαίσιο για κάθε απόφαση πρόσβασης. Δεν σημαίνει ότι δεν εμπιστεύεται κανένας· αντικαθιστά την ευρεία έμμεση εμπιστοσύνη με σαφή, συνεχώς αξιολογούμενη πολιτική.
Εντοπισμός σημαντικών συμβάντων
Τα αρχεία καταγραφής από ταυτοτήτες, τελικές συσκευές, εφαρμογές, δίκτυα και υπηρεσίες cloud μπορούν να αποκαλύψουν κακή χρήση. Η μηχανική εντοπισμού μετατρέπει τις υποθέσεις απειλών σε δοκιμαστικούς κανόνες και αναλύσεις. Η κάλυψη και η ποιότητα των δεδομένων έχουν μεγαλύτερη σημασία από τη συλλογή κάθε δυνατού συμβάντος.
Η Μηχανική μάθηση μπορεί να δώσει προτεραιότητα σε ειδοποιήσεις ή να εντοπίσει ανωμαλίες, αλλά οι αντίπαλοι προσαρμόζονται και σπάνια νόμιμη συμπεριφορά μπορεί να φαίνεται ύποπτη. Τα μοντέλα χρειάζονται βάσεις, ανθρώπινη αξιολόγηση και προστασία από παραποιημένη είσοδο.
Απόκριση και ανάκτηση
Ένα σχέδιο αντίδρασης σε περιστατικό ορίζει τριάζ, διαχείριση αποδείξεων, περιορισμό, εξάλειψη, επικοινωνία και εξουσία λήψης αποφάσεων. Τα σενάρια δράσης πρέπει να δοκιμάζονται πριν από μια κρίση, συμπεριλαμβανομένων σεναρίων όπου τα συστήματα ταυτοποίησης ή τα κανάλια επικοινωνίας δεν είναι διαθέσιμα.
Η ανάκτηση αποκαθιστά αξιόπιστες λειτουργίες, όχι μόνο τους διαδικτυακούς διακομιστές. Τα αντίγραφα ασφαλείας πρέπει να είναι απομονωμένα και δοκιμασμένα. Οι ομάδες επικυρώνουν τα συστήματα, ανανεώνουν τα παραβιασμένα διαπιστευτήρια, παρακολουθούν την επανάληψη και επικοινωνούν τον εναπομείναντα κίνδυνο.
Αλυσίδες εφοδιασμού, άκρια συστήματα και AI
Οι οργανισμοί κληρονομούν κίνδυνο από προμηθευτές, εξαρτήσεις ανοιχτού κώδικα, διαχειριζόμενες υπηρεσίες και κανάλια ενημερώσεων. Συμβόλαια, λογιστικά στοιχεία λογισμικού, βεβαιώσεις και παρακολουθούμενη πρόσβαση βοηθούν, αλλά δεν αντικαθιστούν την αρχιτεκτονική περιορισμού.
Η Edge AI επεκτείνει τον πληθυσμό συσκευών και μοντέλων που πρέπει να ασφαλιστούν. Οι επιτιθέμενοι επίσης χρησιμοποιούν AI για πειθώ, αναγνώριση και αυτοματοποίηση, ενώ οι υπερασπιστές το χρησιμοποιούν για ανάλυση. Οι βασικοί έλεγχοι — ταυτοποίηση, προέλευση, επικύρωση και ανάκτηση — παραμένουν απαραίτητοι.
Κίνδυνος, μοντελοποίηση απειλών και αρχιτεκτονική ασφαλείας
Η Κυβερνοασφάλεια προστατεύει το απόρρητο, την ακεραιότητα και τη διαθεσιμότητα των συστημάτων και των δεδομένων, ενώ υποστηρίζει την ασφάλεια, την ιδιωτικότητα, την αυθεντικότητα και τη λογοδοσία. Ξεκινήστε με μια απογραφή των περιουσιακών στοιχείων, των ταυτοτήτων, των ροών δεδομένων, των εξαρτήσεων και του επιχειρηματικού αντίκτυπου. Η μοντελοποίηση απειλών εντοπίζει τους δράστες, τα σημεία εισόδου, τα όρια εμπιστοσύνης, τις περιπτώσεις κατάχρησης και τις μετριάσεις πριν από την ανάπτυξη. Ο κίνδυνος συνδυάζει την πιθανότητα και την συνέπεια υπό αβεβαιότητα· πρέπει να καθοδηγεί τις προτεραιότητες αντί να αντιμετωπίζει κάθε βαθμολογία ευπάθειας ως ίση.
Η άμυνα σε βάθος υποθέτει ότι οι έλεγχοι αποτυγχάνουν. Η ισχυρή ταυτοποίηση χρησιμοποιεί αυθεντικοποίηση πολλαπλών παραγόντων ανθεκτική στο phishing, ελάχιστο προνόμιο, βραχύβια διαπιστευτήρια, εμπιστοσύνη στη συσκευή και έλεγχο προνομιακής πρόσβασης. Η τμηματοποίηση του δικτύου περιορίζει την κίνηση· η ασφαλής διαμόρφωση και η ενημέρωση μειώνουν την έκθεση· η κρυπτογράφηση προστατεύει τα δεδομένα εν κινήσει και σε ηρεμία· η ασφάλεια εφαρμογών επικυρώνει την είσοδο και την εξουσιοδότηση· τα αντίγραφα ασφαλείας και η ανάκτηση διατηρούν την ανθεκτικότητα. Η μηδενική εμπιστοσύνη είναι μια αρχιτεκτονική πρόσβασης βασισμένη στη συνεχή επαλήθευση, όχι προϊόν ή εξάλειψη των αξιόπιστων στοιχείων.
Εντοπισμός, απόκριση και αλυσίδα εφοδιασμού λογισμικού
Τα αρχεία καταγραφής πρέπει να υποστηρίζουν τις καθορισμένες ερωτήσεις εντοπισμού, να χρησιμοποιούν συγχρονισμένο χρόνο, να προστατεύουν την ακεραιότητα και να αποφεύγουν περιττά μυστικά ή προσωπικά δεδομένα. Ο εντοπισμός συνδυάζει σήματα από τελικές συσκευές, ταυτοποίηση, δίκτυο, cloud και εφαρμογές με βάσεις και πληροφορίες απειλών. Οι ειδοποιήσεις χρειάζονται ιδιοκτήτες, σοβαρότητα, αποδείξεις και οδηγούς δράσης. Η αντίδραση σε περιστατικό προετοιμάζει ρόλους, επικοινωνία, περιορισμό, εξάλειψη, ανάκτηση, ψηφιακή εγκληματολογική ανάλυση και νομικό ή κανονιστικό συντονισμό. Οι ασκήσεις tabletop και οι τεχνικές προσομοιώσεις αποκαλύπτουν αν μπορούν να ανακληθούν τα διαπιστευτήρια και να αποκατασταθούν τα συστήματα υπό πίεση.
Ο κίνδυνος λογισμικού περιλαμβάνει πηγή, εξαρτήσεις, συστήματα κατασκευής, τεχνουργήματα, μητρώα και ενημερώσεις. Καθορίστε και ελέγξτε τις εξαρτήσεις, σαρώστε και ενημερώστε, απομονώστε τις κατασκευές, δημιουργήστε ένα SBOM, υπογράψτε τα τεχνουργήματα, καταγράψτε την προέλευση και περιορίστε την εξουσία κυκλοφορίας. Ένα παραβιασμένο CI pipeline μπορεί να διανείμει αξιόπιστο κακόβουλο λογισμικό. Τα μυστικά πρέπει να βρίσκονται σε διαχειριζόμενα θησαυροφυλάκια και να μην εμφανίζονται σε κώδικα, εικόνες, εισιτήρια ή αρχεία καταγραφής. Οι υπηρεσίες τρίτων απαιτούν περιορισμούς πρόσβασης, όρους περιστατικών και σχέδιο εξόδου.
Μέτρηση και ανθρώπινοι παράγοντες
Μετρήστε την έκθεση, το χρόνο αποκατάστασης, την κάλυψη ελέγχων, το χρόνο εντοπισμού και περιορισμού, τις δοκιμές ανάκαμψης, την αυθεντικοποίηση ανθεκτική στο phishing, την προνομιακή πρόσβαση και τις επαναλαμβανόμενες ρίζες αιτίες — όχι μόνο τον όγκο των ειδοποιήσεων ή την ολοκλήρωση της εκπαίδευσης. Σχεδιάστε εύχρηστα ασφαλή προεπιλεγμένα, επειδή οι άνθρωποι παρακάμπτουν ελέγχους που εμποδίζουν ουσιώδη εργασία. Προστατέψτε τους ερευνητές και τα κανάλια αναφοράς, και μάθετε από τα κοντινά σφάλματα χωρίς καταδίκες. Η Κυβερνοασφάλεια είναι συνεχής διαχείριση κινδύνου: η αλλαγή συστημάτων, επιτιθέμενων, προμηθευτών και χρηστών καθιστά ένα εφάπαξ έλεγχο ή πιστοποιητικό συμμόρφωσης ανεπαρκή απόδειξη της τρέχουσας ασφάλειας.
Παράδειγμα εφαρμογής: απόκριση σε παραβιασμένο λογαριασμό
Μια πλατφόρμα ταυτοποίησης εντοπίζει αδύνατη μετακίνηση, μια νέα συσκευή και ασυνήθιστη προνομιακή πρόσβαση. Το σενάριο απόκρισης επικυρώνει τις αποδείξεις, ανακαλεί συνεδρίες και διακριτικά, επαναφέρει τα διαπιστευτήρια μέσω επαληθευμένου καναλιού, απομονώνει τα επηρεαζόμενα άκρα και ελέγχει τους κανόνες του γραμματοκιβωτίου, τους ρόλους cloud και την πρόσβαση στα δεδομένα. Τα αρχεία καταγραφής διατηρούνται με συγχρονισμένο χρόνο. Η ομάδα επικοινωνεί τη σοβαρότητα και τον επιχειρηματικό αντίκτυπο χωρίς να αποκαλύπτει ευαίσθητες ερευνητικές λεπτομέρειες. Οι υπεύθυνοι νομικών, ιδιωτικότητας και ειδοποίησης πελατών εμπλέκονται ανάλογα με τον τύπο και το εύρος των προσπελασμένων δεδομένων, τις συμβατικές υποχρεώσεις, τις εφαρμοστέες δικαιοδοσίες και τον επαληθευμένο αντίκτυπο.
Η ανάκτηση επαληθεύει καθαρές συσκευές, επαναφορά του ελάχιστου προνομίου και παρακολούθηση επανεισόδου. Η ανάλυση ρίζας αιτίας εξετάζει την αυθεντικοποίηση ανθεκτική στο phishing, την εγγραφή, την επαλήθευση του help‑desk και τη διάρκεια ζωής του διακριτικού αντί να κατηγορεί έναν χρήστη. Οι κανόνες εντοπισμού και η εκπαίδευση ενημερώνονται, και παρόμοιοι λογαριασμοί εντοπίζονται. Οι μετρήσεις περιλαμβάνουν χρόνο εντοπισμού και περιορισμού, επηρεαζόμενους πόρους, επαναλήψεις και ολοκλήρωση διορθώσεων. Μια άσκηση tabletop αργότερα δοκιμάζει αν η ίδια διαδικασία λειτουργεί κατά τη διακοπή του παρόχου ταυτοποίησης και με παραβιασμένο διαχειριστή.
Απόδειξη υλοποίησης και ετοιμότητα λειτουργίας
Μια απόφαση παραγωγής απαιτεί περισσότερα από μια επιτυχημένη επίδειξη. Ορίστε τους προοριζόμενους χρήστες, το λειτουργικό περιβάλλον, τις εισόδους, τις εξόδους, τις εξαρτήσεις, τον ιδιοκτήτη και τις συνέπειες κάθε σημαντικής αποτυχίας. Καθιερώστε μια αναπαραγώγιμη βάση και ένα εκδοτικό σύνολο αξιολόγησης πριν από τη ρύθμιση. Δοκιμάστε τυπικές περιπτώσεις, όρια, εσφαλμένες ή ελλιπείς εισόδους, μεταβολή κατανομής, διακοπή εξαρτήσεων, κακή χρήση και τις ομάδες ή τα περιβάλλοντα που είναι πιο πιθανό να υπολειτουργούν. Μετρήστε την ποιότητα της εργασίας μαζί με τη βαθμονόμηση ή την αβεβαιότητα, την καθυστέρηση, τη διαπερατότητα, το κόστος πόρων, την προσβασιμότητα, την ιδιωτικότητα και την ασφάλεια. Καταγράψτε κάθε μετασχηματισμό και όριο ώστε ένας ανεξάρτητος αξιολογητής να μπορεί να επαναλάβει το αποτέλεσμα και να διακρίνει την απόδειξη από ένα ελκυστικό πρωτότυπο.
Πριν την κυκλοφορία, ορίστε την εξουσία για την κυκλοφορία, εξαιρέσεις, αλλαγές, επαναφορά και απόσυρση. Χρησιμοποιήστε σταδιακή κυκλοφορία, διατηρήστε ασφαλή εναλλακτική και επαληθεύστε την παρακολούθηση με σκόπιμα ενσωματωμένες αποτυχίες. Η λειτουργική τηλεμετρία πρέπει να αποκαλύπτε τη ποιότητα των εισόδων, τη συμπεριφορά των εξόδων, την έκδοση του μοντέλου ή του κανόνα, την υγεία των εξαρτήσεων, τις ανθρώπινες παρακάμψεις και τα επιβεβαιωμένα αποτελέσματα χωρίς τη συλλογή περιττών ευαίσθητων δεδομένων. Ορίστε όρια ειδοποιήσεων και υπεύθυνο απόκρισης, στη συνέχεια ελέγξτε τα πραγματικά αποδεικτικά στοιχεία μετά την υλοποίηση αντί να υποθέτετε ότι η εκτός σύνδεσης απόδοση θα διατηρηθεί. Επαναξιολογήστε όποτε αλλάζουν οι πηγές δεδομένων, οι χρήστες, τα μοντέλα, οι προμηθευτές, οι πολιτικές, το υλικό ή οι στόχοι. Ένα διατηρημένο σύστημα χρειάζεται επίσης τεκμηριωμένη ανάκτηση, μάθηση από περιστατικά, διαδικασίες διαγραφής και διατήρησης, και ένα σαφές σημείο στο οποίο πρέπει να απενεργοποιηθεί ή να αντικατασταθεί.
Συχνές ερωτήσεις
Τι είναι η εμπιστευτικότητα, η ακεραιότητα και η διαθεσιμότητα;
Αυτοί είναι τρεις κοινοί στόχοι ασφαλείας: η αποτροπή μη εξουσιοδοτημένης αποκάλυψης, η αποτροπή μη εξουσιοδοτημένης ή μη ανιχνευόμενης αλλαγής, και η διασφάλιση ότι τα συστήματα και τα δεδομένα είναι αξιόπιστα προσβάσιμα.
Μπορεί ο κίνδυνος κυβερνοασφάλειας να εξαλειφθεί;
Όχι. Οι οργανισμοί μειώνουν και μεταφέρουν τον κίνδυνο, αποφεύγουν ορισμένες δραστηριότητες και αποδέχονται τον εναπομείναντα κίνδυνο με λογοδοτικές αποφάσεις.
Κύριες αναφορές











