
Συνεντεύξεις
Ρον Ράιτερ, CTO και συνιδρυτής της Sentra – Σειρά Συνεντεύξεων

 Προσθέστε το Unite.AI στις προτιμώμενες πηγές σας στο Google
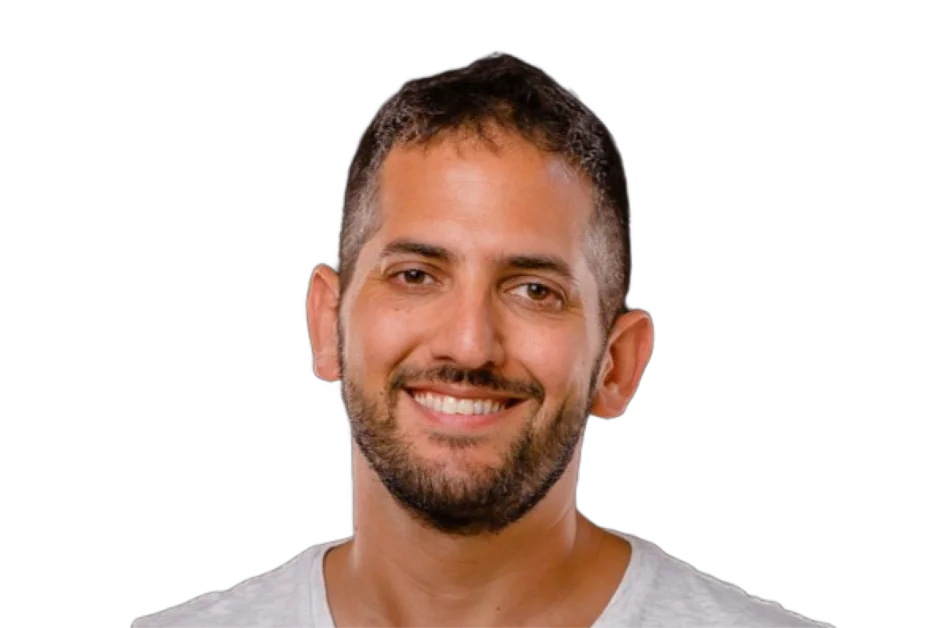
Ρον Ράιτερ, CTO και συνιδρυτής της Sentra, είναι ένας έμπειρος επιχειρηματίας και εμπειρογνώμων κυβερνοασφάλειας με βαθιά γνώση του cloud, ο οποίος έχει δημιουργήσει καινοτόμες τεχνολογικές λύσεις καθ’ όλη τη διάρκεια των περισσότερων από δύο δεκαετιών στην ανάπτυξη λογισμικού. Συνίδρυσε και ηγείται της τεχνολογίας στη Sentra, μια εταιρεία κυβερνοασφάλειας δεδομένων που επικεντρώνεται στην βοήθεια των επιχειρήσεων να ασφαλίσουν τα δεδομένα τους στο cloud, και νωρίτερα συνίδρυσε την Crosswise (η οποία αγοράστηκε από την Oracle (ORCL ) για 50 εκατομμύρια δολάρια), ενώ επίσης υπηρέτησε πάνω από έξι χρόνια ως διευθυντής μηχανικής στην Oracle/Crosswise, επιβλέποντας τα προϊόντα και τις ομάδες της Oracle Data Cloud.
Sentra είναι μια εγγενής πλατφόρμα ασφάλειας δεδομένων στο cloud που χρησιμοποιεί AI-κίνητη ανακάλυψη, ταξινόμηση και контекστοποιημένη ανάλυση για να δώσει στις οργανώσεις πλήρη ορατότητα και έλεγχο των ευαίσθητων δεδομένων σε περιβάλλοντα cloud, υβριδικά και εσωτερικά, βοηθώντας τις να αξιολογήσουν τον κίνδυνο, να επιβάλλουν την κυβερνοασφάλεια, να συμμορφωθούν με τις προδιαγραφές και να αποτρέψουν την έκθεση δεδομένων σε κλίμακα σε σύγχρονες εργοτικές διαδικασίες cloud και AI.
Έχετε ιδρύσει πολλές εταιρείες σε τομείς κυβερνοασφάλειας και υποδομής δεδομένων. Τι σας έπνευσε να δημιουργήσετε τη Sentra, και πώς η εμπειρία σας στην Crosswise και την Oracle επηρέασε την πρώιμη κατεύθυνση της εταιρείας;
Αυτό που με ώθησε να ξεκινήσω τη Sentra ήταν ένα μοτίβο που συνέχιζα να βλέπω να επαναλαμβάνεται. Στην Crosswise και αργότερα στην Oracle, τα δεδομένα ήταν πάντα το κέντρο βαρύτητας. Ήταν εκεί όπου ζούσε η αξία, αλλά και εκεί όπου συσσωρευόταν ο κίνδυνος. Ωστόσο, τα περισσότερα εργαλεία ασφάλειας αντιμετώπιζαν τα δεδομένα ως κάτι στατικό, κάτι που ανακαλύπτεις μια φορά και στη συνέχεια υποθέτεις ότι είναι υπό έλεγχο.
Καθώς η υιοθέτηση του cloud επιταχύνθηκε και οι οργανώσεις άρχισαν να πειραματίζονται με το AI, αυτή η υπόθεση έπαψε να ισχύει. Τα δεδομένα μετακινούνταν συνεχώς, αντιγράφονταν, μετασχηματίζονταν και προσεγγίζονταν από συστήματα που κανείς δεν παρακολουθούσε πλήρως. Ήθελα να δημιουργήσω μια εταιρεία που ξεκινούσε με τα δεδομένα ως einen ζωντανούς πόρους, κάτι που συνεχώς κατανοείς και ελέγχεις, και όχι κάτι που αποθηκέυεις μια φορά και ξεχνάς. Αυτή η ιδέα διαμόρφωσε τη Sentra από την πρώτη στιγμή.
Η Sentra επικεντρώνεται στην παροχή πλήρους ελέγχου και ορατότητας στις οργανώσεις για τα δεδομένα τους στο cloud. Ποιο είναι το βασικό πρόβλημα που ήταν πιο αποφασισμένος να λύσει όταν άρχισε να σχεδιάζει την πλατφόρμα;
Το βασικό πρόβλημα ήταν η ψευδής αυτοπεποίθηση. Πολλές οργανώσεις πίστευαν ότι κατανοούσαν την κατάσταση των δεδομένων τους, αλλά αυτή η αυτοπεποίθηση βασίζονταν σε μερική ορατότητα. Γνώριζαν πού ζούσαν κάποια ευαίσθητα δεδομένα, αλλά όχι όλα, και σπάνια είχαν μια σαφή εικόνα για το πώς αυτά τα δεδομένα προσεγγίζονταν ή ξαναχρησιμοποιούνταν με την πάροδο του χρόνου.
Στόχος μας ήταν να κλείσουμε αυτό το κενό. Όχι μόνο ανακαλύπτοντας δεδομένα, αλλά διατηρώντας μια συνεχής κατανόηση για ποια δεδομένα υπάρχουν, πόσο ευαίσθητα είναι και ποιος ή τι μπορεί να τα προσεγγίσει. Χωρίς αυτή τη βάση, όλα τα άλλα στην ασφάλεια γίνονται αντιδραστικά.
Έχετε μιλήσει για τη σημασία της ακρίβειας στη σύγχρονη ασφάλεια δεδομένων. Τι κάνει την επίτευξη υψηλής ακρίβειας σε τεράστια κλίμακα cloud τόσο δύσκολη, και πώς η ομάδα σας approached αυτό το πρόβλημα διαφορετικά;
Η ακρίβεια γίνεται δύσκολη σε κλίμακα λόγω του контекστού. Καθώς τα περιβάλλοντα μεγαλώνουν, τα δεδομένα γίνονται πιο ακατάστατα και πιο συγκεκριμένα για το πώς μια επιχείρηση λειτουργεί στην πραγματικότητα. Η απλή αντιστοίχιση προτύπων και γενικών μοντέλων λειτουργεί λογικά καλά σε μικρότερα περιβάλλοντα, αλλά έχει την τάση να καταρρέει καθώς τα δεδομένα μεγαλώνουν και οι περιπτώσεις χρήσης γίνονται πιο σύνθετες.
Το είδαμε αυτό πρώτο χέρι σε αξιολογήσεις επιχειρήσεων όπου η ακρίβεια επιδείνωσε όταν οι πελάτες μετακινήθηκαν από δεκάδες τεράμπαϊτ σε πετάμπαϊτ ακατάστατων δεδομένων. Η προσέγγισή μας ήταν να σχεδιάσουμε την ταξινόμηση γύρω από το контекστό, και να είμαστε πειθαρχημένοι σχετικά με την αποτελεσματικότητα. Η ακρίβεια που λειτουργεί μόνο σε μικρή κλίμακα ή απαιτεί υπερβολική επεξεργασία δεν είναι χρήσιμη σε πραγματικά περιβάλλοντα επιχειρήσεων.
Η σάρωση και η ασφάλεια των δεδομένων σε κατανεμημένα περιβάλλοντα cloud είναι περίφημα δύσκολη. Ποια αρχιτεκτονικά αποφάσεις επιτρέπουν στη Sentra να λειτουργεί αποτελεσματικά σε πολλαπλά cloud και αποθήκες δεδομένων;
Υποθέσαμε από την αρχή ότι οι πελάτες θα λειτουργούσαν σε πολλαπλά cloud, πλατφόρμες SaaS και υβριδικά περιβάλλοντα. Αυτό μας ώθησε να αποφύγουμε σχεδιασμούς που εξαρτώνται από τη μετακίνηση μεγάλων ποσοτήτων δεδομένων ή συνεχείς πλήρεις επανεξετάσεις, οι οποίες δεν λειτουργούν καλά καθώς τα περιβάλλοντα μεγαλώνουν.
Αντίθετα, επικεντρωθήκαμε στη διατήρηση της ορατότητας καθώς τα περιβάλλοντα αλλάζουν και στη μείωση του περιττού φορτίου. Αυτή η επιλογή σχεδιασμού εμφανίζεται στην αξιοπιστία και στην προβλέψιμη κόστος, ιδιαίτερα σε μεγάλες, σύνθετες περιβάλλοντες.
Καθώς οι επιχειρήσεις υιοθετούν αποκεντρωμένες αρχιτεκτονικές, αυτόνομους συστήματα AI και ολοένα και πιο σύνθετες ροές δεδομένων, ποια νέα κατηγορίες κινδύνων ασφάλειας δεδομένων πιστεύετε ότι οι επιχειρήσεις υποτιμούν ακόμη;
Η μεγαλύτερη τύφλωση είναι η μη ανθρώπινη πρόσβαση. Τα συστήματα AI, οι ολοκληρώσεις και οι αυτοματοποιημένες εργοτικές διαδικασίες τώρα προσεγγίζουν συνεχώς ευαίσθητα δεδομένα, συχνά έξω από τους ελέγχους που σχεδιάστηκαν για ανθρώπινους χρήστες.
Αυτά τα συστήματα δεν συνδέονται με τον ίδιο τρόπο που κάνουν οι άνθρωποι, και δεν προκαλούν παραδοσιακές ειδοποιήσεις. Η αντιμετώπιση τους ως απλών χρηστών είναι ένα λάθος. Οι επιχειρήσεις πρέπει να κατανοήσουν τι αυτά τα συστήματα μπορούν να προσεγγίσουν και να διασφαλίσουν ότι αυτές οι άδειες παραμένουν ευθυγραμμισμένες με την πρόθεση, διαφορετικά ο κίνδυνος αυξάνεται ταχύτερα από ό,τι μπορούν να ανταποκριθούν οι ομάδες.
Η Sentra χρησιμοποιεί μια μοντέλο-κίνητη προσέγγιση για την ταξινόμηση και την ασφάλεια των ευαίσθητων δεδομένων. Πώς ισορροπείτε την απόδοση του μοντέλου, το λειτουργικό κόστος και την κλιμάκωση όταν κατασκευάζετε για επιχειρηματικές εργοτικές διαδικασίες;
Η ισορροπία προέρχεται από το να είστε σκόπιμοι σχετικά με το πώς χρησιμοποιούνται τα μοντέλα. Δεν κάθε πρόβλημα απαιτεί το μεγαλύτερο ή το πιο γενικό μοντέλο. Εστιάζουμε στο να χρησιμοποιούμε μικρά γλωσσικά μοντέλα (SLMs) που είναι κατάλληλα για εργασίες ταξινόμησης και μπορούν να λειτουργούν αποτελεσματικά σε μεγάλες περιβάλλοντες.
Αυτό μας επιτρέπει να διατηρούμε ισχυρή ακρίβεια ενώ giữμε το λειτουργικό κόστος χαμηλό και προβλέψιμο. Για τις ομάδες ασφάλειας επιχειρήσεων, η συνεκτικότητα και η αξιοπιστία έχουν την ίδια σημασία με την сыρη απόδοση.
Ποιο είναι το μεγαλύτερο λάθος που βλέπετε μεταξύ των CISOs σχετικά με την ασφάλεια των δεδομένων στο cloud στην εποχή του AI, και πώς πρέπει οι στρατηγικές τους να εξελιχθούν;
Ένα κοινό λάθος είναι ότι η ανακάλυψη των δεδομένων μια φορά είναι αρκετή. Στην πραγματικότητα, τα περιβάλλοντα cloud και AI αλλάζουν συνεχώς. Τα δεδομένα μετακινούνται, οι άδειες μετατοπίζονται και νέα συστήματα έρχονται ऑनलाइन κάθε εβδομάδα.
Οι στρατηγικές πρέπει να μετατοπιστούν από περιοδική αξιολόγηση σε συνεχής κυβερνοασφάλεια. Αυτό σημαίνει ότι η ασφάλεια των δεδομένων αντιμετωπίζεται ως μια συνεχής πειθαρχία και όχι ως ένα έργο. Ο στόχος δεν είναι μόνο να βρείτε τον κίνδυνο, αλλά να διασφαλίσετε ότι ο κίνδυνος δεν επανεμφανίζεται καθώς το περιβάλλον εξελίσσεται.
Η Διαχείριση Θέσης Ασφάλειας Δεδομένων (DSPM) έχει γίνει ένα κεντρικό επίπεδο του σύγχρονου σταδίου ασφάλειας cloud. Τι χαρακτηριστικά ορίζουν μια πραγματικά ώριμη πλατφόρμα DSPM;
Μια ώριμη πλατφόρμα DSPM κάνει τρία πράγματα καλά. Πρέπει να κατανοήσει τα δεδομένα με ακρίβεια, πρέπει να λειτουργεί αξιόπιστα σε μεγάλη κλίμακα, και πρέπει να υποστηρίζει δράση και όχι μόνο αναφορά.
Αυτό που βλέπουμε τώρα είναι ότι πολλές πλατφόρμες φαίνονται ισχυρές σε POVs ή πρώιμες αναπτύξεις, αλλά πλήττονται καθώς τα περιβάλλοντα μεγαλώνουν και οι πρόσβασης γίνονται πιο δυναμικές. Οι σάρωση επιβραδύνουν, τα κόστη αυξάνονται και η ακρίβεια διαβρώνεται, ιδιαίτερα με ακατάστατα δεδομένα. Μια ώριμη πλατφόρμα DSPM είναι αυτή που οι ομάδες ασφάλειας ακόμη εμπιστεύονται όταν τα δεδομένα φτάνουν σε παραγωγική κλίμακα και τα συστήματα AI προσεγγίζουν συνεχώς τα δεδομένα. Η εμπιστοσύνη σε κλίμακα είναι αυτό που διακρίνει τις χρηστικές πλατφόρμες από τις θεωρητικές.
Έχετε επίσης επενδύσει σε πολλές startups κυβερνοασφάλειας. Από αυτή την οπτική, τι διακρίνει τους ιδρυτές που επιτυγχάνουν σε αυτόν τον κλάδο από εκείνους που πλήττονται;
Οι ιδρυτές που επιτυγχάνουν τείνουν να είναι πολύ κοντά στο πραγματικό πόνο του πελάτη. Αντιστέκονται στην πειρασμό να κυνηγήσουν τις μόδες ή να υπερχτίσουν για περιπτώσεις άκρων, και αντίθετα εστιάζουν στο να λύνουν προβλήματα που εμφανίζονται επανειλημμένα σε περιβάλλοντα παραγωγής.
Επίσης, σκέφτονται την βιωσιμότητα από νωρίς. Στην ασφάλεια, η κέρδη ενός proof of concept είναι εύκολη. Η λειτουργία αξιόπιστα σε κλίμακα για χρόνια είναι πολύ πιο δύσκολο. Οι ιδρυτές που σχεδιάζουν για αυτή την πραγματικότητα από την αρχή τείνουν να διαρκούν.
Το 2026 και πέρα, πώς αναμένετε ότι οι απαιτήσεις ασφάλειας δεδομένων θα μετατοπιστούν καθώς οι οργανώσεις υιοθετούν αποκεντρωμένες αρχιτεκτονικές, αυτόνομους συστήματα AI και ολοένα και πιο σύνθετες ροές δεδομένων;
Η ασφάλεια δεδομένων θα μετατοπιστεί από την προστασία των τοποθεσιών στην κυβερνοασφάλεια της κίνησης. Καθώς οι αρχιτεκτονικές αποκεντρώνονται και τα συστήματα AI λειτουργούν αυτόνομα, το ερώτημα δεν θα είναι πλέον πού βρίσκονται τα δεδομένα, αλλά πώς κυκλοφορούν και ποιος ή τι μπορεί να τα χρησιμοποιήσει.
Οι οργανώσεις θα χρειαστούν συνεχής ορατότητα και επιβολή πολιτικής που ταξιδεύει με τα δεδομένα themselves. Αυτοί που δεν μπορούν να το επιτύχουν θα βρουν τις πρωτοβουλίες AI τους να επιβραδύνουν από κίνδυνο και προβλήματα συμμόρφωσης. Αυτοί που μπορούν θα κινηθούν ταχύτερα, με εμπιστοσύνη.
Ευχαριστούμε για τη μεγάλη συνέντευξη, οι αναγνώστες που επιθυμούν να μάθουν περισσότερα πρέπει να επισκεφθούν Sentra.


