
Interviews
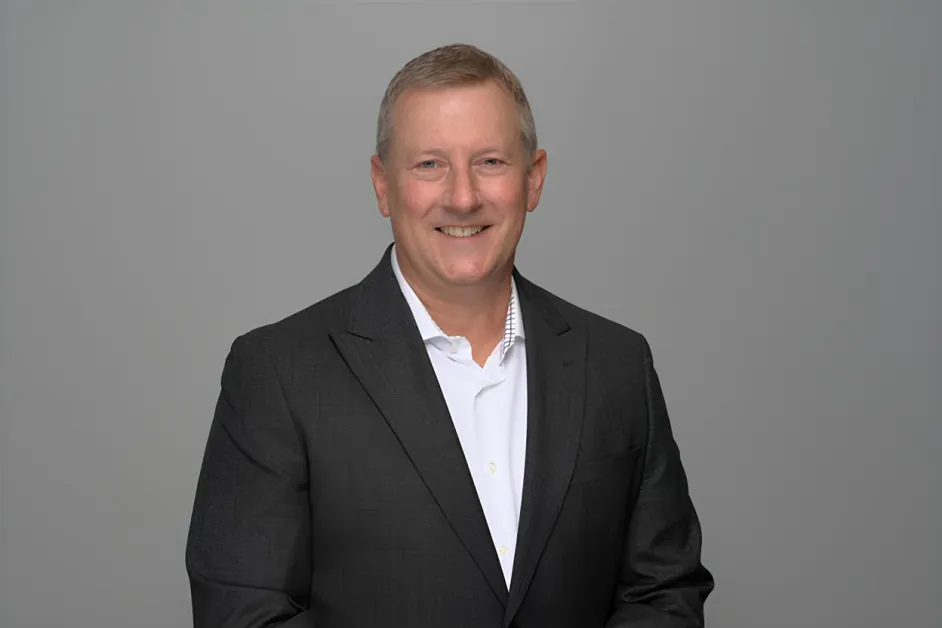
Mark Nicholson, Deloittes US Cyber Modernization Leader – Interviewserie: En opfølgende samtale

 Føj Unite.AI til dine foretrukne kilder på Google
NøglepunkterAI komprimerer vinduet fra sårbarhed til udnyttelse fra uger til timer, hvilket tvinger…
Vis mere
- AI komprimerer vinduet fra sårbarhed til udnyttelse fra uger til timer, hvilket tvinger frem automatisering af forsvar.
- Sikker AI-design skal styre agentidentiteter og tilladelser på samme måde som menneskelige brugere.
- Fremtidens SOCs vil flytte menneskelige roller fra alarmeringssortering til AI-tilsyn og strategi.
Mark Nicholson, Deloittes US Cyber Modernization Leader, er en principal i Deloitte med mere end to årtiers erfaring på tværs af cybersecurity, kunstig intelligens og virksomhedsrisiko. Han leder Cyber AI-initiativer og den kommercielle strategi for Deloittes cybersikkerhedspraksis, hvilket hjælper store organisationer med at modernisere deres sikkerhedsrammer og tilpasse cybersikkerhedsinvesteringer til udviklingen af risikolandsskaber. Før Deloitte var han medstifter og fungerede som COO i Vigilant, Inc., et informations sikkerhedsrådgivningsfirma, der fokuserer på trusselsintelligens og overvågning af skadelige begivenheder. Hans tidligere karriere i salgs- og forretningsudviklingsroller på tværs af flere teknologivirksomheder gav et stærkt grundlag i både de tekniske og kommercielle aspekter af cybersikkerhed.
Deloitte er et af verdens største professionelle serviceselskaber, der tilbyder revision, rådgivning, skat og rådgivningstjenester til organisationer på næsten alle brancher. Dets cybersikkerhedspraksis fokuserer på at hjælpe virksomheder med at navigere i stadig mere komplekse trusselsmiljøer, samtidig med at de muliggør digital transformation gennem teknologier som kunstig intelligens. Selskabet tilbyder tjenester, der omfatter cybersikkerhedsstrategi, modstandsdygtighed, risikostyring og virksomhedssikkerhed, hvilket positionerer cybersikkerhed både som en beskyttende funktion og en strategisk drivkraft for innovation og vækst.
Dette følger et tidligere interview, der blev offentliggjort i 2025.
De har været involveret i cybersikkerhed siden de tidlige dage af moderne trusselsovervågning, herunder medstiftelse af Vigilant og hjælp til at bringe tidlige Security Information and Event Management (SIEM) og trusselsintelligenskapaciteter på markedet. Hvordan har udviklingen fra disse tidlige overvågningssystemer til dagens AI-drevne cybersikkerhedsplatforme ændret måden, organisationer opdager og reagerer på trusler?
Da vi først startede med at bygge overvågningsplatforme i de tidlige dage af SIEM, var den grundlæggende udfordring at få data på et sted og give det mening. Jeg husker, da analytikere hver morgen udskrev brandvæggslogfiler og manuelt gennemgik dem for at finde anomalier. Selv da SIEM modnedes, var der et skala-problem. Menneske-hastighed var ingen match for det massive antal registrerede begivenheder. Trods brugen af automation, havde cybersikkerheds-forsvarere stadig et data-korrelations- og analytics-problem, og de arbejdede konstant med at udarbejde nye regler, ofte som svar på overvågningsfejl.
Et af håbene er, at AI vil ændre denne dynamik på en grundlæggende måde. Ud over at udrulle agens-kapaciteter til at automatisere niveau 1-sikkerhedsoperationer, lover AI at hjælpe med at flytte opdagelse og reaktion fra “efter begivenheden” til meget tættere på “mens det sker” ved at udnytte dynamisk maskin-justering af overvågningsalgoritmer. I nogle tilfælde vil cybersikkerhedsorganisationer også blive komfortable med at lade AI initiere reaktionshandlinger.
Men det hårde arbejde forsvinder ikke, det skifter. Da systemer bliver mere autonome og komplekse, bliver tillid og observerbarhed en slagmark: Hvad gør systemet, hvorfor gør det det, og hvordan ved vi, at det ikke er blevet manipuleret? Muligheden med AI er enorm, men det øger også indsatsen, når miljøet opererer med maskine-hastighed.
De har bemærket, at AI muliggør, at modstandere kan automatisere rekognoscering, generere udnyttelser og accelerere angrebscykler. I praktiske termer, hvor meget har AI komprimeret tidsrummet mellem sårbarhedsopdagelse og udnyttelse?
Historisk set var der ofte et vindue mellem sårbarhedsopdagelse og udnyttelse. Der var bestemt tidspres, men generelt, medmindre man blev ramt af en zero-day, var der tid til at forstå truslen, installere sikkerhedsrettelser og afhjælpe, før en angriber kunne udrulle udnyttelseskode i stor målestok. AI har næsten elimineret dette vindue.
Modstandere kan automatisere rekognoscering, kontinuerligt scanne efter eksponering og bruge AI-aktiveret værktøj til at accelerere dele af udnyttelsesudviklingen og målretning. I mange tilfælde kan det, der tidligere udspillede sig over uger, nu komprimere til timer, og i højt automatiserede scenarier kan det være hurtigere end de fleste sikkerhedsprogrammer er designet til at håndtere.
Budskabet er enkelt: Sikkerhedsteams har brug for automation og AI på forsvarssiden, kombineret med stærke kontroller, hvis de ønsker at holde trit.
Sikkerhedsteams er mere og mere i gang med at gå fra “menneske-i-løkken” til “menneske-på-løkken”-overvågningsmodeller. Hvordan ser denne ændring ud operationelt inde i et moderne Security Operations Center (SOC), og hvordan bør organisationer omstrukturere analyst-roller, når AI overtager mere autonome opgaver?
I en traditionel SOC sidder analytikere i centrum af hvert beslutningspunkt. Advarsler kommer ind, analytikere triagerer dem, undersøger dem og bestemmer, hvilke handlinger der skal udføres. Denne tilgang fungerede, da antallet af advarsler og angrebs-tempoet var håndterbart. Men i dagens miljø er skalaen af aktivitet simpelthen for stor for mennesker at fungere som en portvagt for hver beslutning.
Ændringen til menneske-på-løkken betyder, at AI-systemer kan udføre mange af de rutineopgaver, som analytikere tidligere håndterede, såsom triage af advarsler, indsamling af kontekst, korrelation af data og udførelse af visse reaktionshandlinger. Menneskets rolle bliver en af overvågning og validering snarere end manuel udførelse.
Operationelt skifter analytikernes tid væk fra “gentagen behandling af advarsler” og mod højere-værdi-arbejde såsom trusselsjagt, detections-ingeniørarbejde, modstander-simulation og forbedring af den defensive arkitektur. Mennesker er stadig essentielle, men deres rolle udvikler sig mod overvågning, dømmekraft og strategi snarere end at fungere som primær processor af sikkerhedsdata.
Vi hører meget om “Secure AI by Design”. Fra Deres perspektiv, hvorfor skal dette koncept udstrækkes ud over model-sikkerhed til identitetssystemer, tilladelsesarkitektur og orkestreringslag?
Mange diskussioner om sikker AI fokuserer tungt på modellen i sig selv, såsom beskyttelse af træningsdata, forhindring af model-forgiftning eller forsvar mod prompt-injektionsangreb. Disse er reelle problemer, men de er kun en del af risikoen.
I praksis opererer AI-systemer som en del af langt større digitale økosystemer. De får adgang til data, interagerer med API’er, udløser arbejdsgange og opererer mere og mere gennem agenter, der kan handle med en vis grad af autonomi.
Når det sker, bliver identitet og tilladelser styreplanet. AI-agenter er effektivt nye digitale identiteter inden for virksomheden. Hvis disse identiteter ikke styres ordentligt, kan de introducere betydelige risici.
Sikker AI ved design skal derfor udstrækkes til identitetsstyring, adgangskontrol, orkestreringslag og overvågnings-systemer, der sporer, hvad disse agenter gør. Organisationer skal behandle AI-agenter som menneskelige brugere, med definerede tilladelser, revision og overvågning, ellers udvider angrebs-overfladen sig hurtigt.
Mange virksomheder lægger AI-værktøjer oven på ældre sikkerhedsarbejdsgange, der var designet til menneske-hastighed. Hvad er de største arkitektoniske ændringer, organisationer skal gøre for at udnytte AI i cybersikkerhed?
Et almindeligt mønster er at koble AI på legacy-processer og arbejdsgange, der var designet til menneske-drevne operationer. Det er ikke en dårlig første tilgang, især da computer-vision er blevet en realitet. For eksempel har Deloitte skabt en agent, der kan trænes til at erstatte mennesket i identitetsstyring og administration uden at kassere eksisterende formål-byggede software-løsninger, der ville være vanskelige at afvikle. Dette kan drive dramatiske omkostningsbesparelser.
Fremtidens fordel er, at virksomheder sandsynligvis vil begynde at omstrukturere sikkerhedsarbejdsgange fra ende til ende: modernisere data-grundlaget, så sikkerhedsværktøjer pålideligt kan få adgang til høj-kvalitets, vel-struktureret telemetri; bygge orkestrering, så detections-, respons- og identitetsfunktioner opererer som et koordineret system, ikke som afkoblede værktøjer.
Identitet forbliver som en af de vigtigste kontroller. Når mere automatisering og AI-agenter introduceres, vokser antallet af ikke-menneskelige identiteter betydeligt. At styre disse identiteter effektivt bliver afgørende for at opretholde kontrol.
AI-baseret fra grunden sikkerhed er ultimativt en blanding af bedre data, bedre orkestrering og styring, der tager hensyn til både menneskelige og maskine-aktører.
Når AI-systemer bliver mere autonome, udvider angrebs-overfladen sig til områder som agentorkestrering, API-kæder og automatiserede beslutnings-pipelines. Hvilket af disse nye overflader bekymrer Dem mest?
Hvis jeg skal vælge ét område, der fortjener øjeblikkelig opmærksomhed, er det identitet og data-adgangs-tilladelser inden for agent-drevne systemer.
Når organisationer introducerer mere agens-aktiveret AI, skaber de en voksende befolkning af autonome aktører, der opererer inden for virksomheden. Disse agenter kan have adgang til data, API’er og arbejdsgange, der er utrolig kraftfulde, og det gør dem til en attraktiv vej for en angriber, hvis tilladelserne ikke er designet, overvåget og auditeret rigorøst. Det er vigtigt at behandle hver agent som en ny medarbejder: navngive det, afgrænse dets beføjelser, overvåge det og muliggøre, at det kan afbrydes hurtigt, hvis det er nødvendigt.
API-kæder og automatiserede beslutnings-pipelines introducerer også risiko, men identitetsstyring er ofte den grundlæggende kontrol. Hvis man ikke kan besvare, hvem en agent er, hvad den kan røre, og hvad den har gjort, kontrollerer man det ikke rigtigt.
Set fra bestyrelseslokalet, hvordan tænker topledere og bestyrelsesmedlemmer i øjeblikket om AI-drevet cybersikkerhedsrisiko, og hvor ser De den største kløft mellem teknisk realitet og bestyrelses-niveau-forståelse?
Bestyrelser er mere og mere bevidste om, at mens AI bringer enorme muligheder, kan det også bringe betydelige risici. De fleste direktører forstår, at AI vil forme forretnings-transformation, og de begynder at stille spørgsmål om styring, sikkerhed og modstandsdygtighed.
Hvor kløften viser sig, er ofte hastighed og kompleksitet. Mange bestyrelsesdiskussioner falder tilbage til traditionelle cybersikkerheds-rammer – hvilket stadig er vigtigt – men de reflekterer ikke altid, hvor hurtigt AI-drevne trusler kan udvikle sig og skalere.
Den anden diskonnektion er, at “Er vores AI sikker?” lyder som ét spørgsmål, men svaret bor på tværs af data-styring, model-integritet, identitetsstyring og orkestrering på tværs af flere systemer. Bestyrelserne, der lukker kløften, presser på for kontrol-baseret rapportering, der gør disse flytende dele synlige og testbare, og investerer tid i at opbygge bestyrelsesmedlemmernes teknologiforståelse, så tilsyn holder trit med teknologien.
AI bliver mere og mere brugt på begge sider af slagmarken. Er vi på vej ind i en permanent AI-mod-AI-cybersikkerheds-kap-løb, og hvis ja, hvilke fordele har forsvarerne, som angriberne måske har svært at genskabe?
Vi er tydeligvis i en æra, hvor AI bruges af både angribere og forsvarere. Modstandere anvender allerede AI til at accelerere rekognoscering, identificere sårbarheder og automatisere dele af angrebs-livscyklussen. Men forsvarerne har stadig reelle fordele, hvis de vælger at bruge dem.
Forsvarerne har indsigt i deres eget miljø, adgang til interne telemetri og evnen til at bygge lagdelte arkitekturer, som angriberne må navigere i. AI kan hjælpe forsvarerne med at analysere enorme mængder data på tværs af netværk, slutpunkter og identiteter, hvilket giver dem potentialet til at opdage anomal adfærd meget tidligere.
Udfordringen er at tage teknologien i brug. Hvis forsvarerne bliver siddende i manuelle arbejdsgange, mens angriberne automatiserer, bliver asymmetrien brutal. Kapløbet er reelt, og vinderne vil være dem, der udruller AI med stærk styring, ikke dem, der kun afprøver det i pilotprojekter.
I Deres arbejde med at rådgive store virksomheder, hvad er de mest almindelige fejl, organisationer begår, når de forsøger at integrere AI i deres cybersikkerhedsstrategi?
En af de mest almindelige fejl, vi ser, er at behandle AI som et selvstændigt værktøj i stedet for en arkitektonisk ændring. Hold udfører isolerede eksperimenter uden at opgradere data-grundlaget, styringsmodellen eller driftsprocesserne, der er nødvendige for at opretholde indvirkning, hvilket fører til et plateau i resultaterne.
En anden fejl er at udrulle AI-kapaciteter uden at fuldt ud tage hensyn til de nye risici: nye identiteter, nye data-flows og automatiserede beslutnings-veje, der udvider angrebs-overfladen. Hvis disse bolttes på uden de rette kontroller på plads, kan AI tilføje sårbarhed i stedet for modstandsdygtighed.
Til sidst undervurderer mange organisationer betydningen af arbejdsstyrke-engagement. De praktikere, der kører sikkerhedsoperationer hver dag, ved, hvor friktionen er, og hvad “godt” ser ud. De stærkeste transformationer bringer disse hold ind tidligt, så teknologien forstærker deres dømmekraft i stedet for at forstyrre den.
Set fremad på tre til fem år, hvordan ser AI-baseret fra grunden sikkerhedsoperationscenter ud i forhold til i dagens SOC-miljøer?
Det vil sandsynligvis se meget anderledes ud, på mange måder kan jeg ikke forudsige. Sandsynligvis vil SOC’en i fremtiden operere som en hybrid menneske- og digital arbejdsstyrke. AI-systemer vil håndtere meget af data-behandlingen, korrelationen og den første reaktion. Agentsystemer vil hjælpe med at automatisere arbejdsgange på tværs af sårbarhedsstyring, identitetsstyring, hændelsesrespons og kontinuerlig kontrol-overvågning.
Menneske-analytikere er stadig essentielle, men tyngdepunktet skifter: overvågning af AI-systemer, validering af detections-brugstilfælde (i stedet for at skrive dem), undersøgelse af komplekse trusler og forbedring af den defensive arkitektur. Målet er ikke at fjerne mennesker, men snarere at hæve deres roller. I stedet for at bruge tid på at triage advarsler og manuelt samle data, vil analytikere fokusere på de strategiske aspekter af cybersikkerhed. Spørgsmålet vil være, “hvordan vil vi træne den næste generation af sikkerhedsprofessionelle, når niveau 1 og niveau 2 er fuldstændig automatiseret?” Måske ligger svaret i den dramatiske forbedring af simulations- og træningsteknologi, som AI kan hjælpe os med at udvikle.
Organisationer, der med held bygger en succesfuld hybrid-arbejdsstyrke, der kombinerer menneskelig ekspertise med AI-drevet automation, vil sandsynligvis være bedst placeret til at operere med den hastighed, der kræves i det moderne trusselsmiljø.
Tak for det store interview, læsere, der ønsker at lære mere, skal besøge Deloitte eller læse vores tidligere interview.


