
Interviews
David Maher, CTO of Intertrust – Intervieuserie

 Føj Unite.AI til dine foretrukne kilder på Google
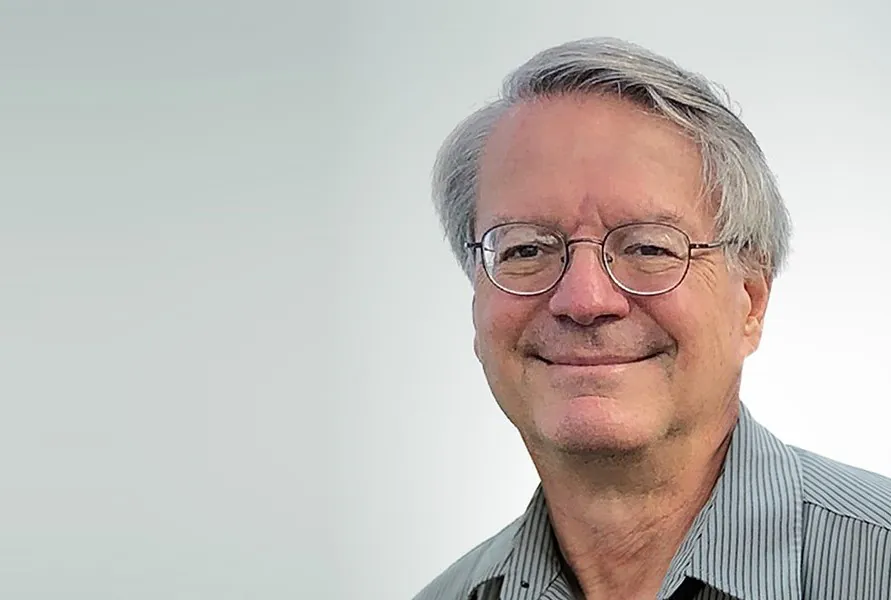
David Maher fungerer som Intertrust‘s Executive Vice President og Chief Technology Officer. Med mere end 30 års erfaring i trusted distributed systems, sikre systemer og risikostyring har Dave ledet R&D-bestræbelser og haft nøglelederpositioner på tværs af virksomhedens datterselskaber. Han var tidligere præsident for Seacert Corporation, en Certificate Authority for digital medier og IoT, og præsident for whiteCryption Corporation, en udvikler af systemer til software-selvforsvar. Han har også fungeret som co-formand for Marlin Trust Management Organization (MTMO), som overvåger verdens eneste uafhængige digital rights management-økosystem.
Intertrust har udviklet innovationer, der muliggør, at distribuerede operativsystemer kan sikre og styre data og beregninger over åbne netværk, hvilket har resulteret i en grundlæggende patent på trusted distributed computing.
Intertrust har oprindeligt rod i forskning, men er udviklet til en produktfokuseret virksomhed, der tilbyder trusted computing-tjenester, der samler enheds- og dataoperationer, især for IoT og AI. Deres markeder omfatter mediedistribution, enhedsidentitet/godkendelse, digital energistyring, analyser og skytjenester til sikkerhed.
Hvordan kan vi lukke AI-tillidskæften og imødekomme offentlighedens voksende bekymringer om AI-sikkerhed og -pålidelighed?
Gennemsigtighed er den vigtigste kvalitet, som jeg tror vil hjælpe med at imødekomme de voksende bekymringer om AI. Gennemsigtighed omfatter funktioner, der hjælper både forbrugere og teknologer med at forstå, hvilke AI-mekanismer der er en del af systemerne, vi interagerer med, hvilken slags afstamning de har: hvordan en AI-model er trænet, hvilke sikkerhedsforanstaltninger findes, hvilke politikker blev anvendt under modeludviklingen, og hvilke andre garantier findes for en given mekanismes sikkerhed og sikkerhed. Med større gennemsigtighed vil vi være i stand til at imødekomme reelle risici og problemer og ikke blive distraheret så meget af irrationelle frygt og formodninger.
Hvad er rollen for metadata-godkendelse i at sikre, at AI-udgangspunkter er troværdige?
Metadata-godkendelse hjælper med at øge vores tillid til, at garantier om en AI-model eller anden mekanisme er pålidelige. En AI-modelkort er et eksempel på en samling af metadata, der kan hjælpe med at evaluere brugen af en AI-mekanisme (model, agent osv.) til et bestemt formål. Vi skal etablere standarder for klarhed og fuldstændighed for modelkort med standarder for kvantitative målinger og godkendte påstande om ydeevne, bias, egenskaber af træningsdata osv.
Hvordan kan organisationer mindske risikoen for AI-forvrængning og hallucinationer i store sprogmodeller (LLM’er)?
Red teaming er en generel tilgang til at imødekomme disse og andre risici under udviklingen og før udgivelsen af modeller. Oprindeligt anvendt til at evaluere sikre systemer, er tilgangen nu standard for AI-baserede systemer. Det er en systemtilgang til risikostyring, der kan og skal omfatte hele livscyklussen for et system fra den første udvikling til markedsudgivelsen, og dækker hele udviklingssupplychainen. Især kritisk er klassificeringen og godkendelsen af træningsdata, der anvendes til en model.
Hvad kan virksomheder gøre for at skabe gennemsigtighed i AI-systemer og mindske risikoen for “black box”-problemet?
Forstå, hvordan virksomheden planlægger at anvende modellen og hvilke slags ansvar, den kan have under udgivelsen, enten for intern brug eller brug af kunder, direkte eller indirekte. Forstå derefter, hvad jeg kalder “afstamningen” af AI-mekanismerne, der skal anvendes, herunder påstande på en modelkort, resultater af red team-prøver, differentialanalyse på virksomhedens specifikke brug, hvad der er blevet formelt evalueret, og hvad andre menneskers erfaringer har været. Intern testning ved hjælp af en omfattende testplan i et realistisk miljø er absolut nødvendig. Bedste praksis udvikler sig i dette nye område, så det er vigtigt at holde sig opdateret.
Hvordan kan AI-systemer designes med etiske retningslinjer i mente, og hvilke udfordringer er der i at opnå dette på tværs af forskellige brancher?
Dette er et forskningsområde, og mange mener, at begrebet om etik og den nuværende version af AI er inkongruente, da etik er konceptbaseret, og AI-mekanismer er primært data-drevne. For eksempel er simple regler, som mennesker forstår, som “ikke bedrag”, svære at sikre. Men omhyggelig analyse af interaktioner og målkonflikter i mål-baseret læring, udelukkelse af tvivlsomme data og desinformation, og bygning af regler, der kræver brug af output-filtre, der påtvinger sikkerhedsforanstaltninger og test for overtrædelse af etiske principper, såsom at fremme eller sympatisere med brug af vold i outputindhold, bør overvejes. Ligeledes kan rigorøs testning for bias hjælpe med at tilpasse en model mere til etiske principper. Atter er meget af dette konceptbaseret, så omsorg bør tages for at teste effekterne af en given tilgang, da AI-mekanismerne ikke “forstår” instruktioner på samme måde som mennesker.
Hvad er de vigtigste risici og udfordringer, som AI står over for i fremtiden, især når det integreres mere med IoT-systemer?
Vi ønsker at anvende AI til at automatisere systemer, der optimerer kritiske infrastrukturprocesser. For eksempel ved vi, at vi kan optimere energidistribution og -brug ved hjælp af virtuelle kraftværker, der koordinerer tusindvis af elementer af energiproduktion, lagring og brug. Dette er kun praktisk med massiv automatisering og anvendelse af AI til at hjælpe med minut-til-minut-beslutninger. Systemerne vil omfatte agenter med modstridende optimeringsmål (f.eks. for forbrugernes eller leverandørernes fordel). AI-sikkerhed og -sikkerhed vil være kritisk i den bredere udgivelse af sådanne systemer.
Hvad slags infrastruktur er nødvendig for at sikre en sikker identifikation og godkendelse af enheder i AI-systemer?
Vi har brug for en robust og effektiv infrastruktur, hvor enheder, der er involveret i evaluering af alle aspekter af AI-systemer og deres udgivelse, kan offentliggøre autoritative og autentiske påstande om AI-systemer, deres afstamning, tilgængelige træningsdata, proveniens af sensordata, sikkerhedsrelaterede begivenheder og hændelser osv. Denne infrastruktur skal også gøre det effektivt at verificere påstande og påstande af brugere af systemer, der omfatter AI-mekanismer, og af elementer i automatiserede systemer, der træffer beslutninger baseret på output fra AI-modeller og optimeringsalgoritmer.
Kunne du dele nogle indsigt i, hvad du arbejder med hos Intertrust, og hvordan det indgår i, hvad vi har diskuteret?
Vi forsker og designer teknologi, der kan levere den slags tillidsstyringsinfrastruktur, der kræves i det foregående spørgsmål. Vi beskæftiger os specifikt med problemerne omkring skala, latency, sikkerhed og interoperabilitet, der opstår i IoT-systemer, der omfatter AI-komponenter.
Hvordan sikrer Intertrust‘s PKI (Public Key Infrastructure) IoT-enheder, og hvad gør det skalerbart for store udgivelser?
Vores PKI var designet specifikt til tillidsstyring for systemer, der omfatter styringen af enheder og digital indhold. Vi har udrullet milliarder af kryptografiske nøgler og certifikater, der sikrer overholdelse. Vores nuværende forskning omhandler skalaen og garantierne, der kræves for massiv industrialisering og kritisk verdensomspændende infrastruktur, herunder bedste praksis for “zero-trust”-udgivelser og enheds- og data-godkendelse, der kan rumme trillioner af sensorer og begivenhedsgenererende enheder.
Hvad motiverede dig til at deltage i NIST’s AI-initiativer, og hvordan bidrager din deltagelse til udviklingen af troværdige og sikre AI-standarder?
NIST har en enorm erfaring og succes med udvikling af standarder og bedste praksis i sikre systemer. Som Principal Investigator for US AISIC fra Intertrust kan jeg forkæmpe for vigtige standarder og bedste praksis i udviklingen af tillidsstyrings-systemer, der omfatter AI-mekanismer. Fra tidligere erfaring sætter jeg særligt pris på den tilgang, NIST tager til at fremme kreativitet, fremgang og industrielt samarbejde, samtidig med at de hjælper med at formulere og offentliggøre vigtige tekniske standarder, der fremmer interoperabilitet. Disse standarder kan fremme udviklingen af nyttige teknologier, samtidig med at de imødekommer de slags risici, som samfundet står over for.
Tak for det gode interview, læsere, der ønsker at lære mere, skal besøge Intertrust.


