أساسيات الذكاء الاصطناعي
ما هي عمليات تكنولوجيا المعلومات (ITOps)؟

 أضف Unite.AI إلى مصادرك المفضلة على Google
عمليات تكنولوجيا المعلومات (ITOps) هي العمل المتعلق بتشغيل خدمات التكنولوجيا التي تعتمد عليها المؤسسة. وتشمل الحوسبة، الشبكات، الهوية، النقاط الطرفية، منصات السحابة، قواعد البيانات، التخزين، النسخ الاحتياطي والعمليات التشغيلية التي تحافظ على توافر هذه المكونات وأمانها ودعمها.
عمليات ITOps الحديثة لا تقتصر على مركز عمليات الشبكة الذي يراقب لوحات التحكم. تدير الفرق بشكل متزايد البنية التحتية المعرفة برمجياً، وخدمات المنصات، والأتمتة والملكية الموزعة مع الحفاظ على المسؤولية عن الحوادث، السعة، الاستمرارية ومستويات الخدمة.
النقاط الرئيسية
- تدير ITOps الخدمات واعتمادياتها عبر بيئات داخلية، سحابة وحافة.
- توفر القابلية للملاحظة، التكوين والجرد السياق اللازم لتفسير الأخطاء.
- إدارة الحوادث تستعيد الخدمة؛ إدارة المشكلات تعالج الأسباب المتكررة أو النظامية.
- تتقاطع ITOps مع ITSM وSRE وDevOps وSecOps وAIOps لكنها ليست مطابقة لأي منها.
الخدمات، الأصول والتكوين
تبدأ العمليات بمعرفة الخدمات الموجودة، من يملكها، ما الاعتماد الذي يعتمد عليها المستخدمون وأي بنية تحتية تدعمها. يسجل جرد الأصول المكونات؛ ويسجل إدارة التكوين العلاقات ذات الصلة والحالة المتحكم فيها.
يصبح الجرد الذي لا يتم تسويته مضللاً. قم بأتمتة الاكتشاف حيث يكون مفيدًا، حدد المصادر الموثوقة وسجل مستوى الثقة أو حداثة البيانات بدلاً من التظاهر بأن خريطة الاعتماديات كاملة.
القابلية للملاحظة وأهداف الخدمة
المقاييس تُ quantifies السلوك، السجلات تُسجل الأحداث وتتبع الأثر يُتابع العمل عبر الخدمات. يمكن للفحوصات الاصطناعية اختبار رحلة المستخدم. تبدأ القابلية للملاحظة المفيدة بأسئلة وأهداف الخدمة، ثم تجمع الإشارات اللازمة للإجابة عليها.
يجب أن تُحدد التنبيهات الحالات التي تستدعي اتخاذ إجراء في الوقت المناسب. العتبات التي لا تؤثر على المستخدم تُولد ضوضاء، بينما نقص سياق الاعتماديات يبطئ التشخيص. يمكن لـ AIOps المساعدة في الارتباط، لكنه يحتاج إلى بيانات قياس موثوقة وتغذية تشغيلية.
إدارة الحوادث، المشكلات والتغييرات
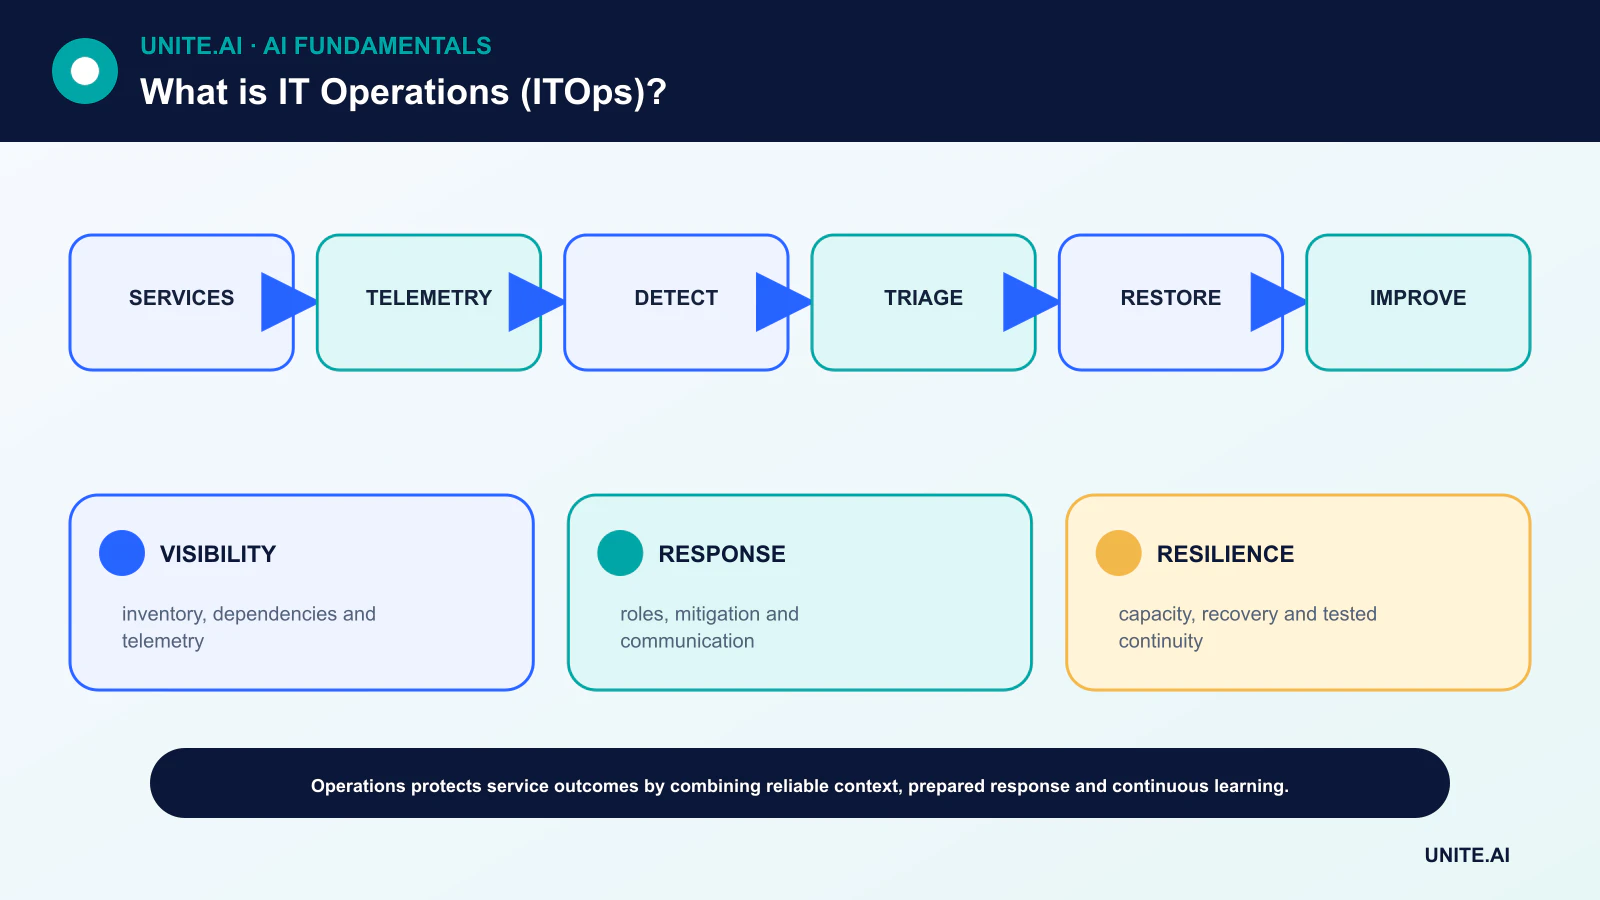
تنسق إدارة الحوادث الكشف، الفرز، التخفيف، التواصل والاستعادة. تُقلل الأدوار الواضحة من الارتباك تحت الضغط. يمكن لحل مؤقت استعادة الخدمة بينما يتعامل تحقيق المشكلات لاحقًا مع الأسباب الأعمق.
تقيم إدارة التغيير وتُسجل المخاطر دون تحويل كل تغيير إلى طابور. يمكن للتغييرات القياسية، المؤتمتة ومنخفضة المخاطر أن تتبع مسارات مُعتمدة مسبقًا؛ بينما تتطلب التغييرات ذات التأثير العالي دليلًا أقوى، جدولة وإعداد للرجوع.
السعة، المرونة والاستمرارية
تُتوقع الفرق طلب الموارد، تُزيل عنق الزجاجة وتختبر السلوك تحت الحمل. تكون النسخ الاحتياطية مفيدة فقط عندما يتم اختبار الاستعادة. تساعد التكرار فقط عندما تكون أوضاع الفشل مستقلة وتعمل عملية التحويل الفعلي.
تحدد استمرارية الأعمال الأولويات، زمن الاستعادة وفقدان البيانات المقبول. يجب تضمين الاعتماديات على الهوية، DNS، طبقات التحكم السحابية والموردين في التمارين بدلاً من افتراض توفرها.
ITOps، ITSM، SRE وDevOps
توفر إدارة خدمات تكنولوجيا المعلومات عمليات لتوفيق الخدمات مع احتياجات المؤسسة. يطبق هندسة موثوقية الموقع (SRE) هندسة البرمجيات على العمليات ويستخدم أهداف مستوى الخدمة وميزانيات الأخطاء. يدمج DevOps ملاحظات التطوير والعمليات.
تركز SecOps على التهديدات والاستجابة، بينما تحافظ ITOps على صحة الخدمة بشكل أوسع. تختلف المخططات التنظيمية؛ والمتطلب المهم هو الملكية الصريحة والدليل المشترك عبر هذه التخصصات.
نموذج تشغيل ITOps
تحافظ عمليات تكنولوجيا المعلومات على توفر خدمات التكنولوجيا للمؤسسة، وأدائها، وأمانها، وقابليتها للاستعادة. يشمل النطاق عادةً النقاط الطرفية، الهوية، الشبكات، الخوادم، السحابة، التخزين، التعاون، قواعد البيانات، المراقبة، مكتب الخدمة، النسخ الاحتياطي، وخدمات الموردين. تمتد ITOps الحديثة بين البنية التحتية المملوكة والمنصات المدارة، لذا يجب أن تكون المسؤولية واضحة حتى عندما تُستَأجر العملية. يربط جرد التكوين أو الخدمة المكونات التقنية بالمالكين، المستخدمين، الاعتماديات، تصنيف البيانات، وأهمية الأعمال.
تنظم إدارة الخدمة الحوادث، الطلبات، المشكلات، التغييرات، الأصول، المعرفة، ومستويات الخدمة. تستعيد إدارة الحوادث الخدمة؛ وتحقق إدارة المشكلات في الأسباب المتكررة؛ وتقييم تمكين التغيير يقيّم وينسق المخاطر. اعتبار كل تغيير موافقة بطيئة يخلق تجاوزات، بينما الأتمتة غير الخاضعة للحوكمة تُحدث فشلًا غير مسيطر عليه. يمكن أن تُعتمد التغييرات القياسية منخفضة المخاطر مسبقًا وتُؤتمت؛ بينما تحتاج التغييرات عالية المخاطر إلى دليل، تواصل، عودة، وجدولة بناءً على الأثر.
الموثوقية، السعة، والاستمرارية
يجب أن تركز المراقبة على الخدمات الموجهة للمستخدم والاعتماديات، لا على عدد الأجهزة فقط. عرّف التوافر، زمن الاستجابة، السعة، الحداثة، وأهداف الدعم مع أصحاب الأعمال. نبه على الأعراض القابلة للتنفيذ واستهلاك ميزانية الأخطاء؛ وزد الأحداث بملكية وتغييرات حديثة. نماذج تخطيط السعة تشمل الطلب، التشبع، التراخيص، ووقت التنفيذ. تقلل مرونة السحابة من تأخير التوفير لكنها لا تُزيل الحصص، الحدود الإقليمية، أو التحكم في التكلفة.
تتطلب استمرارية الأعمال نسخًا احتياطية مُختبرة، استعادة، استرجاع الهوية، بدائل الشبكة، جهات اتصال الموردين، وإجراءات يدوية. عرّف أهداف زمن الاستعادة ونقطة الاستعادة لكل خدمة. لا يُعد النسخ الاحتياطي دليلًا على الاستعادة إلا بعد استعادته والتحقق منه. تدرب على هجمات الفدية، فقدان المنطقة، الشهادات المنتهية، انقطاع الهوية، وفشل المورد. تتبع التكوين والبنية التحتية ككود حيثما أمكن لجعل الاستعادة قابلة للتكرار.
الأمان، الأتمتة، والقياسات
استخدم مبدأ الحد الأدنى من الامتيازات، إدارة التصحيحات والثغرات، ضوابط النقاط الطرفية، تقسيم الشبكة، التسجيل، والاستجابة للحوادث. قم بأتمتة الأعمال المتكررة باستخدام التماثلية، الحدود، الموافقات، والتدقيق. قس توافر الخدمة، تكرار الحوادث، إكمال الطلبات، فشل التغييرات، الاستعادة، تعرض التصحيحات، السعة، التكلفة، ورضا المستخدم — وليس إغلاق التذاكر فقط. تُعد ITOps ناجحة عندما تدعم التكنولوجيا العمل بشكل متوقع وتستطيع الاستعادة من الفشل، وليس عندما تبدو البنية التحتية مشغولة أو تحتوي اللوحات على مؤشرات خضراء أكثر.
مثال عملي: استعادة خدمة التعاون
تحدد شركة هدف زمن استعادة يبلغ أربع ساعات ونقطة استعادة خلال ساعة واحدة لمنصة تعاون. تقوم بجرد الهوية، DNS، الشبكة، البيانات، المفاتيح، التكوين، التكاملات، واعتماديات الموردين. يفترض تمرين الاستعادة أن المنطقة الأساسية وحساب المسؤول غير متاحين. يقوم المشغلون بتنشيط هوية طارئة محمية بشكل مستقل، ويستعيدون تكوين الخدمة والبيانات في منطقة معزولة، ويُحققون من الأذونات، الرسائل، التكاملات، ووصول العملاء. يتحقق أصحاب الأعمال من الخدمة المستعادة عبر رحلات مستخدم واقعية بدلاً من الاعتماد فقط على فحوصات صحة البنية التحتية.
يسجل التمرين فقدان البيانات الفعلي، الوقت المنقضي، الخطوات اليدوية، جهات الاتصال الفاشلة، والاعتماديات المخفية. يُصنّف النسخ الاحتياطي الذي يستعيد الملفات دون مفاتيح التشفير أو سياسة الهوية كغير مكتمل. تتلقى الإجراءات التصحيحية مالكين وتواريخ، ويتم تحديث دليل التشغيل وإعادة اختباره. تُدرج قوالب المراقبة والاتصال. تقيس المؤسسة دليل الاستعادة بدلاً من نجاح مهمة النسخ الاحتياطي، مع الاعتراف بأن ITOps الموثوقة يجب أن تستعيد الخدمة التي يحتاجها المستخدمون تحت ظروف فشل واقعية.
دليل التنفيذ والاستعداد التشغيلي
يتطلب اتخاذ قرار إنتاجي أكثر من عرض ناجح. عرّف المستخدمين المستهدفين، بيئة التشغيل، المدخلات، المخرجات، الاعتماديات، المالك، وعواقب كل فشل مهم. أنشئ خط أساس قابل لإعادة الإنتاج ومجموعة تقييم مُصدرة قبل الضبط. اختبر الحالات العادية، ظروف الحدود، المدخلات المشوهة أو المفقودة، تحوُّل التوزيع، انقطاع الاعتماديات، سوء الاستخدام، والمجموعات أو البيئات الأكثر عرضة للقصور. قس جودة المهمة مع المعايرة أو عدم اليقين، زمن الاستجابة، الإنتاجية، تكلفة الموارد، الوصولية، الخصوصية، والأمان. سجّل كل تحويل وعتبة حتى يتمكن مراجع مستقل من إعادة إنتاج النتيجة والتمييز بين الدليل والنموذج الجذاب.
قبل الإطلاق، عيّن السلطة لإصدار، الاستثناءات، التغييرات، الرجوع، والتقاعد. استخدم نشرًا مرحليًا، احفظ خيارًا احتياطيًا آمنًا، وتحقق من المراقبة عبر فشل مُدخَل عمدًا. يجب أن تكشف القياسات التشغيلية عن جودة المدخلات، سلوك المخرجات، نسخة النموذج أو القاعدة، صحة الاعتماديات، التجاوزات البشرية، والنتائج المؤكدة دون جمع بيانات حساسة غير ضرورية. عرّف عتبات التنبيه وصاحب الاستجابة، ثم راجع الأدلة الواقعية بعد النشر بدلاً من افتراض استمرار الأداء غير المتصل. أعد التقييم كلما تغيرت مصادر البيانات، المستخدمون، النماذج، الموردون، السياسات، الأجهزة، أو الأهداف. يحتاج النظام المُحافظ عليه أيضًا إلى وثائق استعادة، تعلم من الحوادث، إجراءات الحذف والاحتفاظ، ونقطة واضحة لتعطيله أو استبداله.
الأسئلة المتكررة
ما هو الهدف الأساسي لـ ITOps؟
تقديم واستعادة خدمات تقنية موثوقة ضمن قيود الأمان، الأداء، الاستمرارية والتكلفة المتفق عليها.
هل تُدار بنية السحابة التحتية بالكامل من قبل مزود السحابة؟
لا. يقوم المزودون بتشغيل أجزاء من المنصة الأساسية، بينما يظل العملاء مسؤولين عن التكوين، الهوية، البيانات، أحمال العمل، المراقبة والعديد من قرارات مستوى الخدمة.
المراجع الأساسية