
تمويل
RAVEN.IO تجمع 20 مليون دولار لإعادة النظر في أمن التطبيقات في عصر الهجمات المدفوعة بالذكاء الاصطناعي

 أضف Unite.AI إلى مصادرك المفضلة على Google
النقاط الرئيسيةجمعت RAVEN.IO 20 مليون دولار لتعزيز أمن وقت التشغيل ضد الهجمات غير المتوقعة التي تقودها…
عرض المزيد
- جمعت RAVEN.IO 20 مليون دولار لتعزيز أمن وقت التشغيل ضد الهجمات غير المتوقعة التي تقودها الذكاء الاصطناعي.
- تكشف منصتها عن التهديدات غير المعروفة من خلال تحليل سلوك التطبيقات المباشر في الوقت الفعلي.
- أصبحت حماية وقت التشغيل ضرورية مع تسريع الذكاء الاصطناعي لكل من تطوير البرمجيات وإنشاء الثغرات الاستغلالية.
جمعت شركة الأمن السيبراني الناشئة RAVEN.IO 20 مليون دولار من التمويل الجديد، في إطار سعيها إلى إعادة صياغة حماية التطبيقات في بيئات الإنتاج. وقادت الجولة Norwest بمشاركة Elron Ventures وعدد من المستثمرين الاستراتيجيين. ويأتي التمويل في وقت تواجه فيه نماذج الأمن التقليدية صعوبة متزايدة في مواكبة التهديدات التي يولّدها الذكاء الاصطناعي.
تتمحور رؤية الشركة حول فكرة أساسية: لم تعد الهجمات الحديثة قابلة للتنبؤ، وأصبحت أنظمة الحماية القائمة على الثغرات المعروفة أقل فاعلية.
تجاوز ثغرات CVE والدفاع القائم على التوقيعات
اعتمد أمن التطبيقات لسنوات بدرجة كبيرة على تحديد الثغرات المعروفة، المدرجة في قائمة الثغرات والتعرضات الشائعة (CVE)، ثم إصلاحها بعد اكتشافها. ويواجه هذا النموذج الآن ضغوطًا متزايدة.
تنقل RAVEN.IO التركيز من المعلومات المعروفة مسبقًا إلى ما يحدث فعليًا داخل التطبيق أثناء تشغيله. فبدلًا من فحص الشفرة فحصًا ساكنًا أو مراقبة حركة البيانات من الخارج، تحلل منصتها تنفيذ الشفرة في الوقت الفعلي وتكتشف الانحرافات عن السلوك المتوقع.
صُمّم هذا النهج، الذي يعطي الأولوية لوقت التشغيل، لتحديد الهجمات حتى عندما لا توجد ثغرة معروفة. ومن خلال مراقبة مسارات التنفيذ والمكتبات واستدعاءات الدوال، يستطيع النظام التنبيه إلى النشاط غير المعتاد وإيقاف استغلال الثغرات لحظة حدوثه.
يعكس هذا التحول واقعًا أوسع: تتيح أدوات الذكاء الاصطناعي للمهاجمين إنشاء وسائل استغلال الثغرات وتنفيذها بسرعة تفوق قدرة قواعد بيانات الثغرات التقليدية على المواكبة.
لماذا تزداد أهمية الرؤية أثناء وقت التشغيل؟
تقوم منصة RAVEN.IO على فرضية أن معظم الهجمات المؤثرة تحدث حاليًا داخل طبقة التطبيق نفسها، لا على مستوى الشبكة أو الأجهزة الطرفية. وتبرز أهمية ذلك في البيئات المصممة أصلًا للسحابة، حيث تتوزع التطبيقات على الحاويات والخدمات المصغّرة وعدة مزوّدين سحابيين.
وفقًا للشركة، توفر تقنيتها رؤية متعمقة لسلوك التطبيقات، وصولًا إلى الدوال الفردية وسلاسل التنفيذ، دون الحاجة إلى تجهيز التطبيق بأدوات رصد تتدخل في عمله، ودون التأثير في الأداء.
يمكّن هذا المستوى من الرؤية فرق الأمن من:
- اكتشاف محاولات استغلال الثغرات في الوقت الفعلي
- تقليل الضوضاء بخفض أولوية الثغرات غير القابلة للاستغلال
- تتبّع الهجمات وصولًا إلى تغييرات محددة في الشفرة أو عمليات النشر
الهدف هو الوقاية الفورية إلى جانب الكشف، وذلك بحظر التنفيذ الخبيث قبل وقوع الضرر.
تبنٍّ مبكر في قطاعات ذات متطلبات أمنية عالية
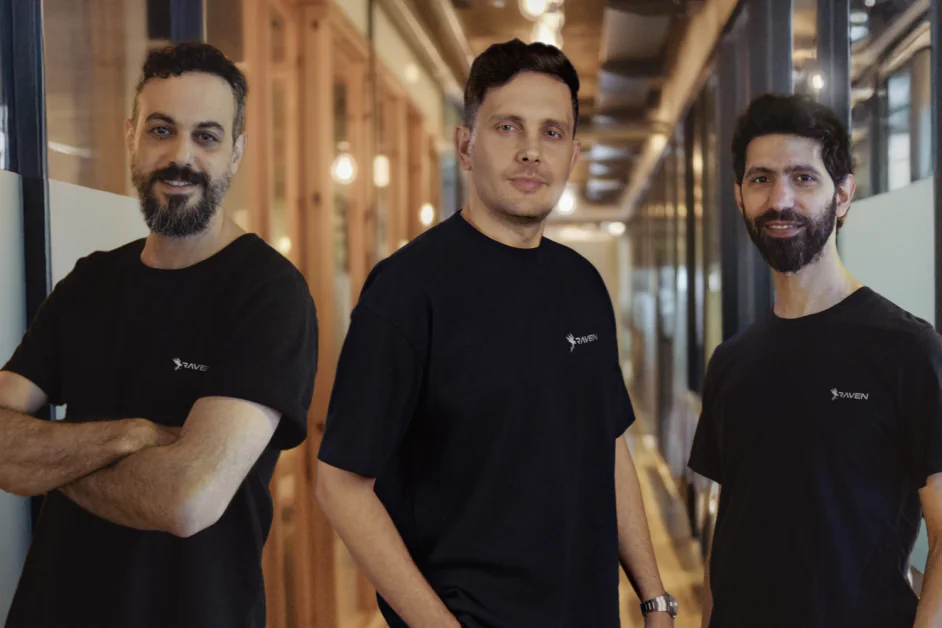
تأسست RAVEN.IO عام 2023 على يد Roi Abitboul وGuy Franco وOmer Yair، وهم خبراء مخضرمون في الأمن السيبراني، لديهم خبرة في وحدات الدفاع الإسرائيلية ونجاحات سابقة في الشركات الناشئة. وكان الفريق قد أسس Javelin Networks، التي استحوذت عليها Symantec، حيث عملوا لاحقًا على تقنيات الكشف في الأجهزة الطرفية وحماية السحابة.
يستند تركيزهم الحالي إلى هذه الخبرة، لكنه يستهدف طبقة مختلفة من المنظومة التقنية: بيئة تشغيل التطبيق نفسها.
تعمل المنصة بالفعل في بيئات الإنتاج لدى 11 عميلًا من الشركات، أساسًا في قطاعات مثل التأمين والخدمات المالية، حيث تشتد مخاطر طبقة التطبيقات وسلاسل التوريد.
تميل هذه البيئات إلى تبنّي نماذج الأمن الجديدة بحذر. ويشير ذلك إلى أن الأمن القائم على السلوك أثناء التشغيل يكتسب زخمًا لدى المؤسسات ذات البنى التحتية المعقدة والمعرّضة بدرجة كبيرة للمخاطر.
ما دلالة ذلك على مستقبل أمن التطبيقات؟
تنسجم استراتيجية الشركة مع توجه متنامٍ في الأمن السيبراني يُوصف غالبًا باسم «protect right»: حماية التطبيقات أثناء تشغيلها، بدلًا من الاكتفاء بفحوص المراحل المبكرة من التطوير، المعروفة باسم «shift left».
لا تزال النهج التقليدية تؤدي دورًا، لكنها تترك فجوة بين اكتشاف الثغرة ونشر التصحيح، وهي نافذة يستغلها المهاجمون بصورة متزايدة. وتسعى الحماية أثناء التشغيل إلى سدّها بمراقبة التطبيقات والدفاع عنها باستمرار وهي قيد الاستخدام.
مع تسريع الذكاء الاصطناعي لتطوير البرمجيات وإنشاء وسائل استغلال الثغرات، يتسع سطح الهجوم بسرعة. تُكتب شفرة أكثر بوتيرة أسرع، وغالبًا بإشراف بشري أقل، بينما يحصل المهاجمون على أدوات تؤتمت اكتشاف الثغرات.
في هذه البيئة، قد تستمر فاعلية نماذج الأمن المعتمدة على المعرفة السابقة في التراجع.
يعكس تمويل RAVEN.IO اهتمامًا متزايدًا بنهج تفترض أن الهجمات حتمية، وتركز بدلًا من ذلك على كشفها وإيقافها في الوقت الفعلي. وإذا استمر هذا التحول، فقد ينتقل الأمن السلوكي أثناء التشغيل من فئة متخصصة محدودة إلى طبقة أساسية في حماية التطبيقات الحديثة.


