
مقابلات
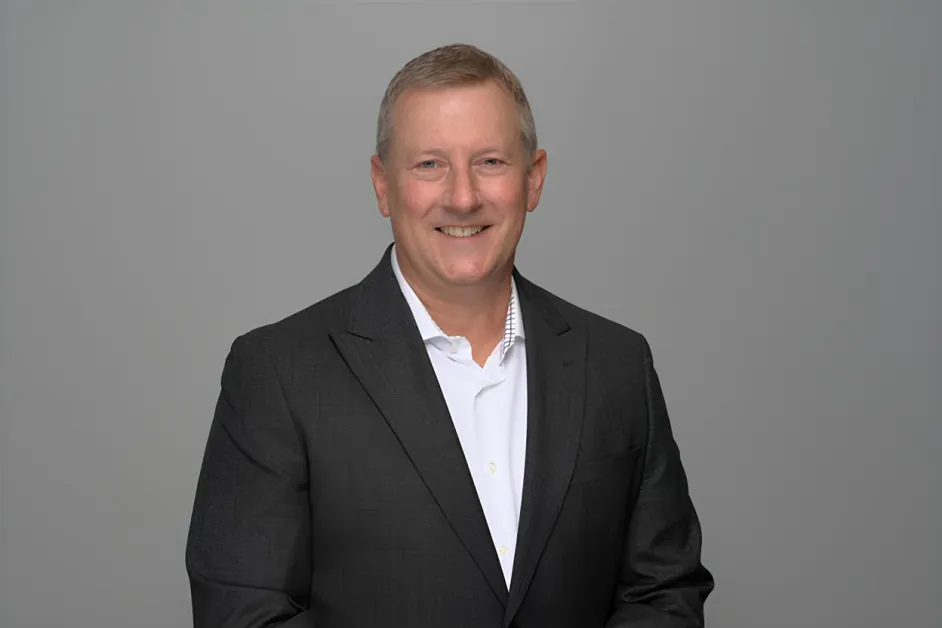
مارك نيتشولسون، قائد تحديث الأمن السيبراني لدى ديلويت في الولايات المتحدة – سلسلة مقابلات: محادثة متجددة

 أضف Unite.AI إلى مصادرك المفضلة على Google
النقاط الرئيسيةيضغط الذكاء الاصطناعي نافذة التحول من الثغرة إلى الاستغلال من أسابيع إلى ساعات، مما…
عرض المزيد
- يضغط الذكاء الاصطناعي نافذة التحول من الثغرة إلى الاستغلال من أسابيع إلى ساعات، مما يفرض الأتمتة في الدفاع.
- يجب أن يحكم تصميم الذكاء الاصطناعي الآمن هويات الوكلاء والأذونات تمامًا مثل المستخدمين البشر.
- ستحول مراكز عمليات الأمن المستقبلية أدوار البشر من فرز التنبيهات إلى الإشراف على الذكاء الاصطناعي والتخطيط الاستراتيجي.
مارك نيتشولسون، قائد تحديث الأمن السيبراني في ديلويت في الولايات المتحدة، هو شريك في ديلويت مع أكثر من عقدين من الخبرة في تقاطع الأمن السيبراني والذكاء الاصطناعي وإدارة المخاطر المؤسسية. وهو يُدير مبادرات الأمن السيبراني التي تعتمد على الذكاء الاصطناعي والاستراتيجية التجارية لدى ديلويت، مما يساعد المنظمات الكبيرة على تحديث إطارات أمانها ومواءمة الاستثمارات الأمنية مع مشهد المخاطر المتغير. قبل انضمامه إلى ديلويت، شارك نيتشولسون في تأسيس الشركة وعمل مديرًا للعمليات في Vigilant، Inc.، وهي شركة استشارية أمنية تعمل على استخبارات التهديدات ومراقبة الأحداث الضارة. ساهم عمله السابق في مبيعات وتطوير الأعمال عبر شركات تكنولوجيا متعددة في بناء قاعدة قوية في الجوانب الفنية والتجارية للأمن السيبراني.
ديلويت هي واحدة من أكبر الشركات المهنية في العالم، وتقدم خدمات التدقيق والاستشارات والضرائب والخدمات الاستشارية للمنظمات عبر معظم القطاعات. تركز ممارسة الأمن السيبراني لديها على مساعدة الشركات في التنقل في بيئات التهديدات المتزايدة التعقيد، مع تمكين التحول الرقمي من خلال تقنيات مثل الذكاء الاصطناعي. تقدم الشركة خدمات تشمل استراتيجية الأمن، والقدرة على الصمود، وإدارة المخاطر والأمن المؤسسي، مما يضع الأمن السيبراني بوصفه وظيفة للحماية وعاملًا استراتيجيًا لتمكين الابتكار والنمو.
هذا يأتي بعد مقابلة سابقة نُشرت في عام 2025.
لقد شاركت في الأمن السيبراني منذ أيام المراقبة الحديثة للمخاطر، بما في ذلك تأسيس Vigilant ومساهمتك في جلب قدرات إدارة معلومات وأحداث الأمن (SIEM) واستخبارات التهديدات إلى السوق. كيف تغيرت التطورات من تلك الأنظمة الأولى إلى منصات الدفاع السيبراني التي تعتمد على الذكاء الاصطناعي اليوم فيما يتعلق بكيفية اكتشاف المنظمات والاستجابة للتهديدات؟
عندما بدأنا في بناء منصات المراقبة في الأيام الأولى لإدارة معلومات وأحداث الأمن (SIEM)، كان التحدي الأساسي هو الحصول على البيانات في مكان واحد وفهمها. أتذكر عندما كان المحللون يطبعون سجلات جدار الحماية كل صباح ويقومون بمراجعتها يدويًا للعثور على الشذوذ. حتى مع نضج أنظمة إدارة معلومات وأحداث الأمن (SIEM)، كان هناك مشكلة في الحجم. لم تكن سرعة البشر متناسبة مع عدد كبير من الأحداث المكتشفة. على الرغم من استخدام التأتمت، ظل المدافعون السيبرانيون يعانون من مشكلة في ربط البيانات وتحليلها، ويعملون باستمرار على صياغة قواعد جديدة، غالبًا في استجابة لفشل المراقبة.
واحدة من الآمال هي أن الذكاء الاصطناعي سيغير هذه الديناميكية بشكل جوهري. بخلاف نشر القدرات الوكيلية لتأتمت العمليات الأمنية من المستوى الأول، يَعِد الذكاء الاصطناعي بنقل الكشف والاستجابة من “بعد الحادث” إلى أقرب إلى “عندما يحدث” من خلال الاستفادة من تعديل خوارزميات المراقبة ديناميكيًا. في بعض الحالات، قد يصبح المدافعون السيبرانيون مرتاحين للسماح الذكاء الاصطناعي ببدء إجراءات تصحيحية.
لكن الجزء الصعب لا يزول، بل يتحول. مع أنظمة أصبحت أكثر استقلالية وتعقيدًا، تصبح الثقة والرصد ساحة معركة: ما الذي يقوم به النظام، لماذا يقوم به، وكيف نعرف أنه لم يتم التلاعب به؟ الفرصة مع الذكاء الاصطناعي هائلة، لكنها ترفع أيضًا المخاطر عندما تعمل البيئة بسرعة الآلة.
لقد لاحظت أن الذكاء الاصطناعي يسمح للأعداء بتأتمت الاستطلاع، وإنشاء استغلالات، وتسريع دورات الهجوم. في المصطلحات العملية، إلى أي مدى قلص الذكاء الاصطناعي الفترة بين اكتشاف الثغرة واستغلالها؟
تاريخيًا، كان هناك فترة زمنية بين اكتشاف الثغرة والاستغلال. كان هناك بالفعل عجلة، ولكن عمومًا، ما لم تكن ضحية لهجوم يستغل ثغرة يوم الصفر، كان هناك وقت لفهم التهديد وتصحيحه وتخفيفه قبل أن يتمكن المهاجم من نشر الاستغلالات على نطاق واسع. الذكاء الاصطناعي قد أزال تقريبًا تلك الفترة الزمنية.
يمكن للمهاجمين تأتمت الاستطلاع، والفحص المستمر لاكتشاف مواضع الانكشاف، واستخدام أدوات تعتمد على الذكاء الاصطناعي لتسريع أجزاء من تطوير الاستغلال والاستهداف. في العديد من الحالات، ما كان يحدث على مدار أسابيع يمكن أن يضغط الآن إلى ساعات، وفي السيناريوهات المُتأتمة، يمكن أن يكون أسرع من معظم برامج الأمن التي تم بناؤها لمواجهة ذلك.
الاستدلال البسيط هو أن فرق الأمن تحتاج إلى التأتمت والذكاء الاصطناعي على جانب الدفاع، مع ضوابط قوية، إذا أرادوا مواكبة ذلك.
تنتقل فرق الأمن بشكل متزايد من نموذج “الإنسان في الحلقة” إلى نموذج “الإنسان على الحلقة” للإشراف. ما هو الشكل الذي تتخذه هذه التحول عملياتيًا داخل مركز عمليات الأمن الحديث؟ وكيف يجب على المنظمات إعادة التفكير في أدوار المحللين عند اتخاذ الذكاء الاصطناعي لمزيد من المهام المستقلة؟
في مركز عمليات الأمن التقليدية، يجلس المحللون في مركز كل نقطة قرار. تصل التنبيهات، ويقوم المحللون بفحصها، ويتحققون منها، ويتخذون قرارًا بشأن الإجراءات التي يجب اتخاذها. هذا النهج عمل عندما كان حجم التنبيهات وسرعة الهجمات قابلة للإدارة. لكن في البيئة الحالية، فإن حجم النشاط كبير جدًا لدرجة أن البشر لا يمكنهم أن يتصرفوا كبوابة لكل قرار.
التحول إلى “الإنسان على الحلقة” يعني أن أنظمة الذكاء الاصطناعي يمكنها أداء العديد من المهام الروتينية التي كان يتعامل معها المحللون في السابق، مثل فحص التنبيهات، وجمع السياق، وربط البيانات، وتنفيذ بعض إجراءات التصحيح. يصبح دور الإنسان دورًا للإشراف والتحقق بدلاً من التنفيذ اليدوي.
عملياتيًا، يحوّل هذا وقت المحللين بعيدًا عن “المعالجة المتكررة للتنبيهات” ويتجه نحو عمل أكثر قيمة مثل صيد التهديدات، وتصميم الكشف، وتمثيل المهاجم، وتحسين الهيكل الدفاعي. يبقى البشر ضروريين، لكن دورهم يتطور نحو الإشراف والحكم المهني والاستراتيجية بدلاً من كونه المعالج الرئيسي لبيانات الأمن.
نسمع الكثير عن “تأمين الذكاء الاصطناعي منذ مرحلة التصميم”. من منظورك، لماذا يجب أن يتجاوز هذا المفهوم حدود سلامة النموذج إلى أنظمة الهوية، وهيكل الصلاحيات، وطبقات التنسيق؟
كثير من المناقشات حول تأمين الذكاء الاصطناعي منذ مرحلة التصميم تركز بشكل كبير على النموذج نفسه، مثل حماية بيانات التدريب، ومنع تسميم النموذج، أو الدفاع ضد هجمات حقن التعليمات. تلك مشاكل حقيقية، لكنها جزء فقط من المخاطر.
في الممارسة، تعمل أنظمة الذكاء الاصطناعي كجزء من بيئات رقمية أكبر. تصل إلى البيانات، وتتفاعل مع واجهات برمجة التطبيقات، وتشغل سير العمل، وتعمل بشكل متزايد من خلال وكلاء يمكنهم التصرف بدرجة من الاستقلالية.
عندما يحدث ذلك، تصبح الهوية والصلاحيات مستوى التحكم. وكلاء الذكاء الاصطناعي هم في الأساس هويات رقمية جديدة داخل المؤسسة. إذا لم تتم حوكمة تلك الهويات بشكل صحيح، فقد تُدخل مخاطر كبيرة.
تأمين الذكاء الاصطناعي منذ مرحلة التصميم يجب أن يتوسع إلى حوكمة الهوية، وضوابط الوصول، وطبقات التنسيق، وأنظمة المراقبة التي تتبع ما يفعله تلك الوكلاء. تحتاج المنظمات إلى معاملة وكلاء الذكاء الاصطناعي مثل المستخدمين البشر، مع صلاحيات محددة، وتدقيق، وإشراف، وإلا فإن سطح الهجوم يتوسع بسرعة.
كثير من المؤسسات تضع أدوات الذكاء الاصطناعي على رأس سير عمل أمنية موروثة تم تصميمها للسرعة البشرية. ما هي التغييرات المعمارية الأكبر التي تحتاج المنظمات إلى إجرائها للاستفادة الفعلية من الذكاء الاصطناعي في الدفاع السيبراني؟
نمط شائع هو ربط الذكاء الاصطناعي بالعمليات والسير العمل الموروثة التي تم تصميمها للعمليات التي تُدار من قبل البشر. ليس هذا نهجًا سيئًا، خاصة مع أن الرؤية الحاسوبية أصبحت حقيقة واقعة. على سبيل المثال، أنشأت ديلويت وكيلًا يمكن تدريبه لاستبدال البشر في عملية حوكمة الهوية والإدارة دون التخلص من حلول برمجية مخصصة موجودة والتي من الصعب إيقاف تشغيلها. يمكن أن يؤدي ذلك إلى توفيرات كبيرة في التكاليف.
ومع ذلك، فإن المنفعة المستقبلية هي أن المؤسسات من المحتمل أن تبدأ في إعادة التفكير في سير العمل الأمني من البداية إلى النهاية: تحديث أساس البيانات بحيث يمكن لأدوات الأمن الوصول بشكل موثوق إلى بيانات قياس عن بُعد عالية الجودة ومهيكلة جيدًا؛ بناء التنسيق بحيث تعمل وظائف الكشف والاستجابة والهوية كنظام منسق، وليس أدوات غير متصلة. تظل الهوية أحد أهم الضوابط.
مع إدخال المزيد من التأتمت ووكلاء الذكاء الاصطناعي، ينمو عدد الهويات غير البشرية بشكل كبير. يصبح إدارة تلك الهويات بشكل فعال ضروريًا للحفاظ على السيطرة.
الأمان الأصيل بالذكاء الاصطناعي في النهاية هو مزيج من بيانات أفضل، وتوجيه أفضل، وحوكمة التي تأخذ في الاعتبار الجهات الفاعلة البشرية والآلية.
كما تصبح أنظمة الذكاء الاصطناعي أكثر استقلالية، يتوسع سطح الهجوم إلى مجالات مثل توجيه الوكلاء، وسلاسل واجهات برمجة التطبيقات، ومسارات القرار الآلي. أي من هذه الأسطح الناشئة يقلقك أكثر؟
إذا كنت أضطر إلى اختيار منطقة واحدة تستحق الانتباه الفوري، فهي هوية وتصريح الوصول إلى البيانات داخل أنظمة الوكلاء.
عندما تُدخل المنظمات المزيد من الوكلاء الذكاء الاصطناعي، فإنهم يخلقون عددًا متزايدًا من الجهات الفاعلة المستقلة الذين يعملون داخل المؤسسة. قد يمتلك هؤلاء الوكلاء وصولًا إلى بيانات، وواجهات برمجة التطبيقات، وسلاسل عمل قوية جدًا، مما يجعلهم مسارًا جذابًا للمهاجم إذا لم يتم تصميم الصلاحيات ومراقبتها ومراجعتها بدقة.
من المهم معاملة كل وكيل كما لو كان موظفًا جديدًا: تسميته، وتحديد نطاق صلاحياته، ومراقبته، وإتاحة قطع اتصاله بسرعة إذا لزم الأمر.
سلاسل واجهات برمجة التطبيقات ومسارات القرار الآلي تُقدم مخاطر أيضًا، لكن حوكمة الهوية غالبًا ما تكون الضابط التأسيسي. إذا لم تتمكن من الإجابة بوضوح على من هو الوكيل، وما الذي يمكنه لمسه، وماذا فعل، فأنت لا تتحكم فيه حقًا.
من منظور غرفة المجلس، كيف يفكر المديرون التنفيذيون والمديرون حاليًا في المخاطر السيبرانية التي يقودها الذكاء الاصطناعي، وأين ترى أكبر فجوة بين الواقع الفني والفهم على مستوى المجلس؟
يتزايد وعي مجالس الإدارة بأن الذكاء الاصطناعي يحمل فرصًا هائلة، لكنه يمكن أن يحمل أيضًا مخاطر كبيرة. يفهم معظم المديرين أن الذكاء الاصطناعي سيشكل التحول التجاري، وهم يبدأون في طرح أسئلة حول الحوكمة والأمن والقدرة على الصمود.
تظهر الفجوة في السرعة والتعقيد. لا تزال العديد من محادثات المجلس تعتمد على إطارات أمنية تقليدية — والتي لا تزال مهمة — لكنها لا تعكس دائمًا كيف يمكن أن تتطور وتتوسع التهديدات التي يقودها الذكاء الاصطناعي بسرعة.
الفجوة الأخرى هي أن سؤال “هل الذكاء الاصطناعي لدينا آمن؟” يبدو سؤالًا واحدًا، لكن الإجابة تعيش عبر حوكمة البيانات، وسلامة النموذج، وإدارة الهوية، والتنسيق عبر أنظمة متعددة. المجالس التي تغلق الفجوة تدفع نحو تقارير قائمة على الضوابط التي تجعل تلك الأجزاء المتحركة مرئية ويمكن اختبارها، وتستثمر الوقت في بناء مهارات المديرين، بحيث يبقى الإشراف متوافقًا مع التكنولوجيا.
يُستخدم الذكاء الاصطناعي بشكل متزايد على كلا جانبي ساحة المعركة. هل ندخل في سباق تسلح دائم في الأمن السيبراني بين الذكاء الاصطناعي والذكاء الاصطناعي؟ وإذا كان الأمر كذلك، فما هي المزايا التي يمتلكها المدافعون والتي قد يجد المهاجمون صعوبة في تكرارها؟
نحن بوضوح في عصر حيث يُستخدم الذكاء الاصطناعي من قبل كل من المهاجمين والمدافعين. المهاجمون يطبقون بالفعل الذكاء الاصطناعي لتسريع الاستطلاع، وتحديد الثغرات، وأتمتة أجزاء من دورة حياة الهجوم. لكن المدافعين لا يزالون يمتلكون مزايا حقيقية إذا اختاروا استخدامها.
المدافعون يمتلكون رؤية داخل بيئتهم، وصولًا إلى بيانات القياس عن بُعد الداخلية، والقدرة على بناء بنى متعددة الطبقات التي يجب على المهاجمين التنقل من خلالها. يمكن للذكاء الاصطناعي مساعدة المدافعين في تحليل حجم هائل من البيانات عبر الشبكات، والنقاط النهائية، والهويات، مما يمنحهم الإمكانية الكاملة لاكتشاف السلوك الشاذ في وقت مبكر جدًا.
المعضلة هي تبني التقنية. إذا ظل المدافعون عالقين في سير العمل اليدوي بينما يُتأتم المهاجمون، يصبح اختلال التوازن قاسيًا. سباق التسلح حقيقي، والفائزون سيكونون أولئك الذين ينشرون الذكاء الاصطناعي مع حوكمة قوية، وليس أولئك الذين يُجرون فقط تجارب.
في عملك كمسؤول استشاري للمؤسسات الكبيرة، ما هي الأخطاء الأكثر شيوعًا التي ترتكبها المنظمات عند محاولة دمج الذكاء الاصطناعي في استراتيجية الأمن السيبراني؟
أحد الأخطاء الأكثر شيوعًا التي نراها هو معاملة الذكاء الاصطناعي كأداة منفصلة بدلاً من التحول المعماري. الفرق يُجري تجارب معزولة دون تحديث أساس البيانات، ونماذج الحوكمة، والعمليات التشغيلية المطلوبة لدعم التأثير، مما يؤدي إلى توقف تحسن النتائج.
خطأ آخر هو نشر قدرات الذكاء الاصطناعي دون مراعاة المخاطر الجديدة: هويات جديدة، وحركات بيانات جديدة، ومسارات قرار آلية تُوسع سطح الهجوم. إذا تم ربطها دون وجود ضوابط مناسبة، يمكن للذكاء الاصطناعي إضافة هشاشة بدلاً من متانة.
أخيرًا، تُقلل العديد من المنظمات من أهمية إشراك القوى العاملة. الممارسون الذين يُشغلون عمليات الأمن كل يوم يعرفون أين يوجد الاحتكاك وماذا يعني “جيد”. التحولات القوية تجلب تلك الفرق في وقت مبكر بحيث تعزز التكنولوجيا حكمهم بدلاً من إعاقته.
بالنظر إلى السنوات الثلاث إلى الخمس المقبلة، ما هو شكل مركز عمليات الأمن الذي يعتمد على الذكاء الاصطناعي مقارنة ببيئات مركز عمليات الأمن الحالية؟
من المحتمل أن يبدو مختلفًا، في العديد من الجوانب التي لا أستطيع التنبؤ بها. في جميع الاحتمالات، سيعمل مركز عمليات الأمن في المستقبل كقوة عمل هجينة بشرية ورقمية. ستتعامل أنظمة الذكاء الاصطناعي مع معالجة البيانات، وتركيبها، والاستجابة الأولية. ستساعد الأنظمة الوكيلية في أتمتة سير العمل عبر إدارة الثغرات، وحوكمة الهوية، والاستجابة للحوادث، والمراقبة المستمرة للضوابط.
يظل المحللون البشريون ضروريين، لكن مركز الجاذبية يتغير: إشراف أنظمة الذكاء الاصطناعي، وتصديق حالات الكشف (بدلاً من كتابتها)، والتحقيق في التهديدات المعقدة، وتحسين الهيكل الدفاعي. الهدف ليس إزالة البشر، بل رفع أدوارهم. بدلاً من قضاء الوقت في فحص التنبيهات وتركيب البيانات يدويًا، سيُركز المحللون على الجوانب الاستراتيجية للأمن السيبراني. السؤال سيكون، “كيف سوف نُدرّب الجيل القادم من محترفي الأمن عندما يتم تأتمت المستوى الأول والمستوى الثاني بالكامل؟” ربما تكون الإجابة في التحسين الكبير في تكنولوجيا المحاكاة والتدريب التي يمكن أن يساعدنا الذكاء الاصطناعي في تطويرها.
المنظمات التي تُنجح في بناء قوة عمل هجينة ناجحة، تجمع بين الخبرة البشرية وتأتمت الذكاء الاصطناعي، سوف تكون في أفضل وضع للعمل بالسرعة المطلوبة في بيئة التهديدات الحديثة.
شكرًا على المقابلة الرائعة، القراء الذين يرغبون في معرفة المزيد يجب أن يزوروا ديلويت أو يقرؤوا مقابلتنا السابقة.


