
مقابلات
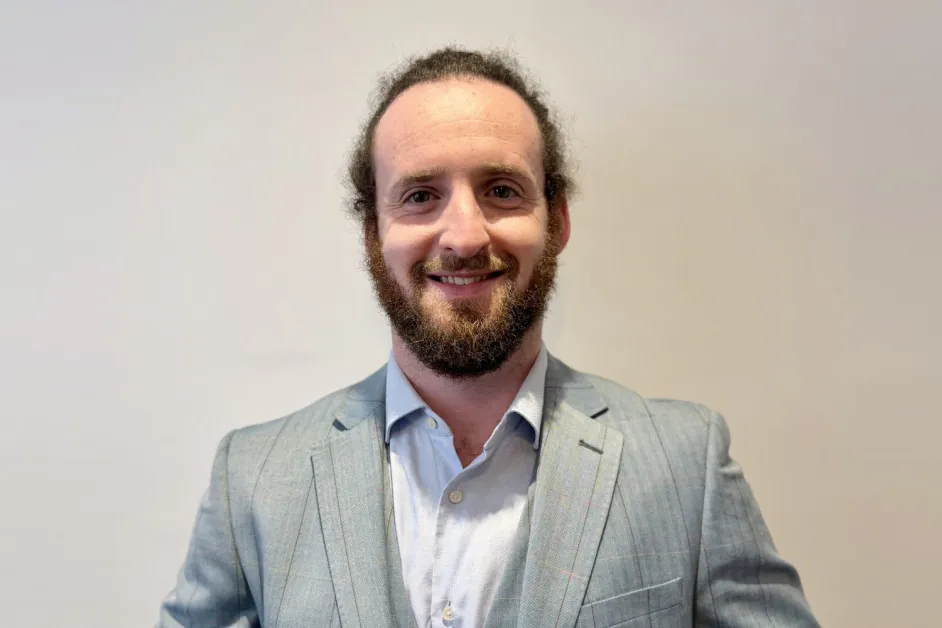
جاك تشيركاس، مدير أمن المعلومات العالمي في Syntax — سلسلة المقابلات

 أضف Unite.AI إلى مصادرك المفضلة على Google
النقاط الرئيسيةيجب أن ترافق الحوكمة مشاريع الذكاء الاصطناعي بدلاً من أن تعيقها عند البوابة.
عرض المزيد
- يجب أن ترافق الحوكمة مشاريع الذكاء الاصطناعي بدلاً من أن تعيقها عند البوابة.
- تحتاج وكلاء الذكاء الاصطناعي إلى أذونات الهوية وسجلات وروابط احتواء تمامًا مثل المستخدمين البشريين.
- كبار مسؤولي أمن المعلومات الذين يظهرون مبكرًا بأنماط عملية يصبحون شركاء ترغب فرق الذكاء الاصطناعي في التعاون معهم.
جاك تشيركاس، مدير أمن المعلومات العالمي في Syntax، قيادي في الأمن السيبراني ذو خبرة واسعة في أمن السحابة، والقدرة على الصمود السيبراني، ومعمارية المؤسسات، وأمن الذكاء الاصطناعي. شغل مناصب قيادية في Syntax وPwC UK وKyndryl وIBM، حيث ساعد في بناء عمليات الأمن وتوسيعها، وأدار الاستجابة لحوادث كبرى، وطوّر استراتيجيات للصمود السيبراني في بيئات المؤسسات الكبيرة. وفي Syntax، يقود الأمن السيبراني عالميًا عبر موظفي الشركة وأنظمتها ومراكز بياناتها وخدماتها السحابية المُدارة وحلولها الأمنية الموجّهة للعملاء، ويشرف على فريق يضم أكثر من 65 متخصصًا أمنيًا في ثماني دول.
Syntax شركة عالمية لخدمات تقنية المعلومات والسحابة المُدارة، متخصصة في تطبيقات المؤسسات ذات الأهمية التشغيلية الحاسمة، ولا سيما بيئات SAP وOracle (ORCL ). تدعم الشركة المؤسسات في الانتقال إلى السحابة، والاستضافة المُدارة، والأمن السيبراني، وإدارة تطبيقات المؤسسات، والعمليات المدعومة بالذكاء الاصطناعي عبر البنية التحتية الهجينة ومتعددة السحابات. وتركز أعمالها على مساعدة المؤسسات في تحديث أنظمة الأعمال المعقدة وتأمينها وتشغيلها على نطاق واسع.
قدتَ مبادرات للأمن السيبراني في IBM وKyndryl وPwC والآن Syntax. كيف تطورت رؤيتك لتأمين التقنيات الناشئة مثل الذكاء الاصطناعي خلال هذه المسيرة، خصوصًا مع انتقال المؤسسات من التجارب إلى التشغيل الفعلي؟
واكبت مسيرتي سلسلة من التحولات، تطلّب كل منها أن يلحق الأمن بمجال جديد للتحكم. في بدايات السحابة لدى IBM، كان السؤال ما إذا كان بإمكاننا الوثوق ببنية تحتية يملكها طرف آخر لتشغيل أعباء عمل بالغة الأهمية. وجاءت الإجابة في نموذج المسؤولية المشتركة وجيل من الضوابط المصممة للسحابة.
ثم جاء عصر برمجيات الفدية. عطّل NotPetya شركات خلال ساعات في عام 2017، وتعلّم القطاع أن البرمجيات الخبيثة ذاتية الانتشار قد تُسقط سلاسل توريد عالمية بين ليلة وضحاها. وكانت الاستجابة هي الاستعداد لموعد وقوع الهجوم السيبراني، لا لاحتمال وقوعه، مع تقسيم الشبكات، والنسخ الاحتياطية غير القابلة للتعديل، والتركيز الجاد على الهوية.
وخلال عملي في Kyndryl وPwC، انتقلت البرمجيات كخدمة من هامش كل بيئة تقنية إلى مركزها. انتقلت أعباء العمل من مراكز البيانات إلى حزمة تقنية لطرف آخر، وأصبحت الهوية حدود الحماية، وتحول نهج انعدام الثقة من رسم تخطيطي إلى نموذج تشغيل.
والآن في Syntax نعيش موجة الذكاء الاصطناعي التوليدي، حيث يستدل النظام نفسه ويولّد ويتصرف. جلبت كل موجة مجال تحكم جديدًا، وإنذارًا مبكرًا غير كافٍ، وفترة أقصر بين التجربة والتشغيل الفعلي. استغرقت السحابة سنوات، والبرمجيات كخدمة أرباعًا سنوية، أما الذكاء الاصطناعي التوليدي فيستغرق أسابيع. ومديرو أمن المعلومات الذين يواكبون ذلك هم من توقفوا عن معاملة كل موجة بوصفها استثناء، وبدأوا يعدّون التبني السريع الحالة المستقرة.
مع تسارع المؤسسات في تبني الذكاء الاصطناعي، كيف تقيّم خطر تضرر الثقة، وليس الامتثال وحده؟ وما العلامات المبكرة على بدء حدوث ذلك؟
الثقة أساس أي تبنٍّ ناجح للذكاء الاصطناعي. ولا تظهر العلامات الأولى في تقرير التدقيق، بل في الإشارات التشغيلية: تطبيقات للذكاء الاصطناعي غير المعتمد لا يتحمل أحد مسؤوليتها. وموافقة المشتريات على موردي الذكاء الاصطناعي التوليدي دون مراجعة أمنية. وانقطاع إمكانية تتبع أصل البيانات بمجرد السؤال عن مصدر بيانات التدريب. ومنح وكلاء الذكاء الاصطناعي صلاحيات المسؤول لأن أحدًا لم يُرد إبطاء المشروع. عندما ترى هذه الإشارات الأربع في مؤسسة واحدة، تكون الثقة قد بدأت تُستهلك أسرع مما تُكتسب. وعادة ما تكون القيادة آخر من يعلم.
تتبنى شركات كثيرة الذكاء الاصطناعي أسرع من قدرتها على تأمينه. ما المخاطر العملية الأكثر شيوعًا التي تراها اليوم عندما تتأخر الحوكمة عن الابتكار؟
عندما تتأخر الحوكمة، تحدث ثلاثة أمور لا يظهر أي منها في صورة حادث أمني إلا بعد وقت طويل. أولًا، تتراكم مخاطر المخالفات التنظيمية بصمت: استخدام للذكاء الاصطناعي ينتهك متطلبات الشفافية في قانون الذكاء الاصطناعي الأوروبي لا يطلق إنذارًا؛ بل يظهر في تدقيق بعد عامين على هيئة غرامة. ثانيًا، تتآكل ثقة العملاء في معاملات لا تراها: يختار العملاء المحتملون منافسين يستطيعون إثبات حوكمتهم، ولا يعرف فريق مبيعاتك السبب أبدًا. ثالثًا، تتدهور جودة القرارات: تتخذ المؤسسة مزيدًا من القرارات المتأثرة بالذكاء الاصطناعي دون أن تتمكن من تفسيرها أو تدقيقها، وتتراكم القرارات السيئة في أماكن لا يراقبها أحد. وتكلفة ضعف حوكمة الذكاء الاصطناعي هي التآكل البطيء لجودة التدقيق والمبيعات والقرارات، وصولًا إلى اختراق يضر بالسمعة.
استنادًا إلى خبرتك في بناء خدمات الأمن المُدارة وعمليات مراكز العمليات الأمنية وتوسيعها، كيف ينبغي للمؤسسات إعادة التفكير في نماذجها الأمنية للتعامل مع الأنظمة المدفوعة بالذكاء الاصطناعي واتخاذ القرارات المستقل؟
الذكاء الاصطناعي مسار هجوم جديد، ومضاعِف للتهديدات، وعنصر دفاعي حاسم. ويجب أن يتكيف النموذج الأمني ليغطي الجوانب الثلاثة معًا.
بوصفه مسار هجوم، تصبح منصات الذكاء الاصطناعي التوليدي نفسها أهدافًا يجب حمايتها. وبوصفه مضاعِفًا للتهديدات، يستخدمه المهاجمون لصياغة التصيد الاحتيالي على نطاق واسع، وتوليد شيفرات استغلال الثغرات، وأتمتة الاستطلاع، واكتشاف الثغرات بسرعة الآلة. أما دفاعيًا، فالتقنية نفسها عند توجيهها في الاتجاه المعاكس هي الحل الواقعي الوحيد: فرز التنبيهات بالذكاء الاصطناعي، والبحث الآلي عن التهديدات، وتعزيز قدرات المحللين لم تعد خيارات إضافية؛ بل هي وسيلة مركز العمليات الأمنية لمواكبة خصم يعزز الذكاء الاصطناعي قدراته. وإذا كان الخصم يستعين به ونحن لا نفعل، تتسع الفجوة مع كل دورة.
وينشأ كذلك نوع جديد من الجهات الفاعلة ينبغي للنموذج حوكمته. في Syntax ننظر بالفعل إلى وكلاء الذكاء الاصطناعي باعتبارهم ينضمون إلى الهيكل التنظيمي إلى جانب البشر، وهو ما يحدد معيار تأمينهم. يحتاج الوكلاء إلى كل ما نمنحه للمستخدمين البشر: هوية، وصلاحيات قائمة على الأدوار، وسجلات نشاط، وخطوط أساس للسلوك. ويحتاجون أيضًا إلى أدوات الاحتواء نفسها المستخدمة مع الحسابات المخترقة: التعطيل، والعزل، وسحب الصلاحيات. والفرق هو السرعة. يتصرف الوكلاء خلال أجزاء الألف من الثانية، لذا يجب أن تكون هذه الأدوات فورية وآلية، لا خطوة متأخرة في مسار الاستجابة للحوادث.
يتطور مركز العمليات الأمنية العالمي في Syntax بحيث يعزز الذكاء الاصطناعي عمل المحلل البشري، فيما يبني موظفونا مسارات عمل قائمة على الوكلاء ووكلاء داخل Syntax GenAI Platform. وتوفر المنصة وسائل حماية جاهزة ضد التحيز والمحتوى الضار، وضوابط افتراضية لخصوصية البيانات وأمنها.
تلك هي إعادة التفكير المطلوبة: احمِ الذكاء الاصطناعي بوصفه هدفًا، واستخدمه بوصفه مدافعًا، وحوكم استخدامه.
غالبًا ما يوجد توتر بين السرعة والتحكم. كيف تحافظ المؤسسات على وتيرة الابتكار مع تطبيق رقابة فعلية ووسائل حماية لأنظمة الذكاء الاصطناعي؟
تبدو السرعة والتحكم متعارضين إلى أن تبني حوكمة ترافق المشروع بدلًا من منعه. والخطأ هو وضع الحوكمة عند البوابة: لجنة، أو توقيع موافقة، أو مراجعة ربع سنوية. وبحلول فتح البوابة، يكون الفريق قد التف حولها أو فقد زخمه. النموذج الناجح هو إعادة تعريف العمليات بحيث تكون الحوكمة مدمجة فيها. تبدأ العملية بتواصل واضح ومتسق، تليه أنماط معتمدة مسبقًا، وتدفقات بيانات خضعت للمراجعة سلفًا، وقوالب صلاحيات محددة مسبقًا. تحصل الفرق على السرعة، وتحصل فرق الأمن على الرؤية، ويتبين أن المفاضلة التي يفترض الجميع وجودها ليست سوى عملية سيئة التصميم. المسألة كلها موازنة الأمن والابتكار وفق مستوى المخاطر الذي تقبل به كل مؤسسة.
عملتَ على استراتيجيات واسعة النطاق للصمود السيبراني والاستجابة للحوادث. كيف يغير إدخال الذكاء الاصطناعي طبيعة التهديدات السيبرانية وطريقة استعداد المؤسسات لها؟
يضاعف الذكاء الاصطناعي التهديدات على محاور مختلفة. الحجم: تصيد واستطلاع بسرعة الآلة ضد آلاف الأهداف في وقت واحد. التطور: هندسة اجتماعية مدفوعة بالتزييف العميق تتجاوز التحقق بالصوت والفيديو. الهوية: هويات اصطناعية تجتاز اختبارات صُممت للبشر.
وعلى صعيد الاستجابة للحوادث، فالآثار تشغيلية. تحتاج إلى كشف لا يعتمد على تعرف البشر إلى الأنماط بسرعة بشرية. وتحتاج إلى بروتوكولات تحقق تفترض إمكان تزوير الصوت والفيديو. وتحتاج إلى خطط استجابة تغطي حوادث الذكاء الاصطناعي صراحة، لأن خطوات التعافي ليست كالتعافي من حادث برمجيات فدية.
كيف يبدو الذكاء الاصطناعي الآمن منذ التصميم في Syntax داخل بيئة مؤسسية واقعية ومعقدة؟
يعني في Syntax موازنة الابتكار والأمن عبر اعتماد GenAI Platform المزودة بوسائل حماية مدمجة، وقوائم خدمات وتطبيقات ونماذج ومنصات الذكاء الاصطناعي التوليدي المعتمدة والمقيّدة والمحظورة، وترسيخ ثقافة الأمن أولًا من خلال مكتب حوكمة الذكاء الاصطناعي. وبالنسبة لمنظمتنا الأمنية العالمية، يعني أن نتموضع كممكِّن للأعمال لا معرقل لها، وأن ندعم أولوياتها الاستراتيجية مع حماية Syntax بما يوافق استعدادنا لتحمل المخاطر.
يتزايد الحديث عن أن الأمن والامتثال أصبحا عاملين لتمكين النمو بدلًا من عرقلته. ما التغيير الثقافي والتشغيلي المطلوب لكي تتبنى المؤسسات هذه العقلية فعلًا؟
أكبر تحول هو شكل النجاح نفسه. قِيست فرق الأمن لعقود بما لم يحدث: لا اختراقات، ولا حوادث، ولا ملاحظات تدقيق. وهذا المعيار يكافئ قول لا. أما الفرق التي تمكّن الأعمال فتقيس أمورًا أخرى: صفقات فازت بها الشركة لأن ضوابطها كانت قابلة للإثبات، وإطلاقات تمت في موعدها لأن الأمن مهّد الطريق، وابتكارات عبرت الحوكمة بدلًا من الالتفاف عليها.
تشغيليًا، يتطلب ذلك إعادة تعريف العمليات مع دمج الحوكمة فيها، مقرونة بتمكين فعّال مثل GenAI Platform التي تجعل المسار الآمن أسهل، وتعليم وبرامج للذكاء الاصطناعي التوليدي يسهل الوصول إليها، مثل مبادرة AI Champions لدينا.
تتبع الثقافة ما تحفّز عليه وما تتيحه. غيّر ما تكافئه، وجهّز الناس بالأدوات والتدريب المناسبين في الوقت المناسب، فتغيّر ما يفعلونه. وهذا هو المسار الذي تسلكه Syntax.
مع تزايد اندماج الذكاء الاصطناعي في مسارات العمل المؤسسية، كيف ينبغي لمديري أمن المعلومات التعاون مع قادة الذكاء الاصطناعي وعلماء البيانات وفرق المنتجات لضمان المساءلة دون إبطاء التقدم؟
مدير أمن المعلومات الذي ينتظر الدعوة سيصل متأخرًا. أما الذي يحضر مبكرًا ومعه أنماط عملية بدلًا من الاعتراضات على السياسات، فيصبح الشريك الذي ترغب مشاريع الذكاء الاصطناعي فعلًا في إشراكه. ويعني ذلك عمليًا جلسات تصميم مشتركة مع فرق الذكاء الاصطناعي، وموافقات أمنية تجري إلى جانب الموافقات الوظيفية لا بعدها، وسياسة باب مفتوح. ويتحول الحوار من قسم الرفض إلى نعم، ولكن أو لا، ولكن، بصفته شريكًا راغبًا في التعاون مع الأعمال.
بالنظر إلى المستقبل، هل تتوقع إطارًا عالميًا موحدًا لحوكمة الذكاء الاصطناعي، أم ستحتاج المؤسسات إلى بناء معماريات ثقة داخلية خاصة بها بغض النظر عن التنظيم؟
كلاهما، بهذا الترتيب. سنرى تقاربًا تدريجيًا حول عدد قليل من الأطر الإقليمية، يبدأ بقانون الذكاء الاصطناعي الأوروبي، وتتلوه أطر أخرى باختلافات محلية. ولن نرى معيارًا عالميًا واحدًا في هذا العقد بسبب التشرذم الجيوسياسي. لذا ستفعل المؤسسات أمرين بالتوازي: الامتثال للإطار المنطبق على أكبر أسواقها، وتشغيل معمارية ثقة داخلية تتجاوز متطلبات أضعف الأطر. المعمارية الداخلية أهم من المعيار الخارجي، لأن الجهات التنظيمية تتحرك ببطء بينما التهديدات لا تفعل ذلك. والشركات التي تبني معماريات الثقة الداخلية الآن ستقضي العقد المقبل قائلة لكل جهة تنظيمية جديدة: نحن نطبق ذلك بالفعل.
شكرًا على المقابلة الرائعة. يمكن للقراء الراغبين في معرفة المزيد زيارة Syntax.


