
مقابلات
ليآت هايون، نائب الرئيس لادارة المنتجات والبحث في تينابل – سلسلة المقابلات

 أضف Unite.AI إلى مصادرك المفضلة على Google
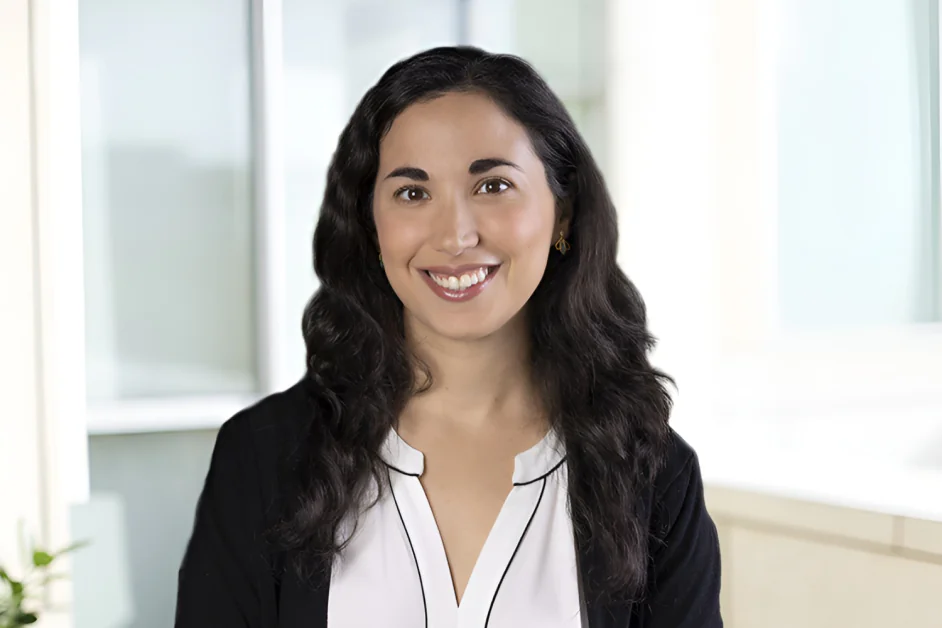
ليآت هايون هي نائب الرئيس لادارة المنتجات والبحث في تينابل سيكيوريتي كلاود. قبل انضمامها إلى تينابل،共同 sáng lậpت وترأست شركة يوريكا سيكيوريتي، وهي شركة أمن بيانات تم الاستحواذ عليها من قبل تينابل. قبل 共同 sáng lậpت شركة يوريكا سيكيوريتي، أمضت ليآت أكثر من عقد من الزمن في قيادة الجهود الأمنية في القيادة السيبرانية الإسرائيلية وشركة بالو ألتو نيتوركس. كنائب رئيس لادارة المنتجات في بالو ألتو نيتوركس، قادت ليآت تطوير كورتكس إكس دي آر وخدمة الصيد التهديفي الإدارية للشركة. (PANW )
تينابل هي شركة أمن سيبراني أمريكية تركز على مساعدة المنظمات في تحديد وتفهم وتحديد الأولوية وإصلاح الثغرات الأمنية عبر سطح الهجوم الرقمي بالكامل. وهي معروفة جيدًا بمنصة إدارة التعرض وأدوات مثل ماسح الثغرات نيسوس، الذي يسمح للشركات بالحصول على رؤية في التهديدات التي تشمل البنية التحتية لتكنولوجيا المعلومات والسيبراني والهوية، واتخاذ إجراءات حاسمة لتقليل المخاطر التي تؤثر على الأعمال.
ما الذي يجعل وكلاء الذكاء الاصطناعي المستقلين أكثر خطورة من نماذج الذكاء الاصطناعي التقليدية التي تستجيب فقط للتحفيزات المستخدمة، بدلاً من العمل بشكل مستقل؟
وكلاء الذكاء الاصطناعي المستقلون يغيرون طبيعة المخاطر لأنهم يمكن أن يبدأوا المهام، الوصول إلى الأنظمة، اتخاذ القرارات، والتفاعل مع الخدمات الأخرى دون إشراف بشري.
ذلك الاستقلال يوسع نطاق التأثير المحتمل، ويزيد من احتمال تعرض البيانات، وخلل التشغيل، والخسارة المالية. يمكن لوكيل الذكاء الاصطناعي المستقل استفسار مخازن البيانات، أو تشغيل سير العمل، أو الاتصال بواجهات برمجة التطبيقات، أو تعديل البنية التحتية في الوقت الفعلي. إذا تمت تهيئته بشكل غير صحيح أو تم اختراقه، يمكن أن يتحرك بشكل جانبي عبر الأنظمة باستخدام الصلاحيات الممنوحة له، غالبًا بشكل أسرع من أن يتمكن شخص ما من الكشف أو التدخل.
وفقًا لتقرير تينابل للتعرض السيبراني والذكاء الاصطناعي، يمتلك 52% من المنظمات حاليًا هويات غير بشرية مع صلاحيات زائدة، و几乎 نصفها في حالة سبات، مما يخلق وصولًا غير منظم على نطاق واسع عبر البيئات الإنتاجية. هذا يعني أن العديد من العمليات التي تعمل بالذكاء الاصطناعي لديها بالفعل وصول لا تستخدمه بشكل نشط ولكن يمكن للمهاجمين استغلاله.
يستغل المهاجمون بشكل متزايد ما يعرف بمشكلة النائب المتحير. لا يحتاجون إلى اختراق الوكيل نفسه. بدلاً من ذلك، يخدعون وكيلًا مخولًا لتنفيذ الإجراءات من أجلهم، غالبًا من خلال حقن التحفيز غير المباشر أو الإدخالات المعالجة. ينفذ الوكيل الطلب باستخدام الصلاحيات الممنوحة له، مما يفعله بشكل فعال عمل المهاجم. عندما يرث النظام المستقل صلاحيات واسعة أو يفترض أدوارًا متميزة، فإن الفترة الزمنية بين التهيئة والاستغلال تختفي بشكل فعال، مما يخلق فجوة تعرض بالذكاء الاصطناعي بدون هامش.
كيف يمكن لأفراد الأمن في الشركات تحديد ما إذا كان هناك وكلاء ذكاء اصطناعي يعملون داخل بيئتهم بشكل غير رسمي؟
يبدأ إغلاق فجوة التعرض بالذكاء الاصطناعي بالاكتشاف الذي يمتد إلى ما وراء المخزونات التقليدية للأصول. مرحلة التجربة غالبًا ما تكون الأكثر خطورة لأن المنظمات لا تعرف تمامًا ما هو الذكاء الاصطناعي الذي يتم استخدامه، وكيف يتم تهيئته، أو ما هي الصلاحيات الممنوحة له.
نادرًا ما يعيش وكلاء الذكاء الاصطناعي في نظام واضح التسمية. يعمل العديد منهم خارج الحوكمة الرسمية. تظهر في أدوات المطورين، وتكاملات السحابة، وسير العمل الآلي، وامتدادات المتصفح، وخدمات السحابة، مما يخلق توزيعًا موزعًا يزيد من النقاط العمياء ويحد من التحكم المركزي. هذا منتشر بالفعل، حيث أن أكثر من 70% من المنظمات دمجت حزمة أو نموذجًا متعلقًا بالذكاء الاصطناعي من جهة خارجية، غالبًا ما يدمج الذكاء الاصطناعي深ًا في التطبيقات والبنية التحتية مع إشراف مركزي محدود.
أظهرت الأبحاث الحديثة حول كلاو دبوت أن عمليات نشر الوكيل التجريبي يمكن أن تشكل مخاطر جديّة عندما يتم نشر القدرات قبل فهم كامل للسيطرات الأمنية أو معايير التهيئة. حتى بعد انتهاء التجربة و 결정 المنظمات أي تطبيقات الذكاء الاصطناعي سيتم تبنيها، لا تزال تحتاج إلى حوكمة قوية حول كيفية استخدام هذه الأنظمة، وما هي الصلاحيات التي تمتلكها، وكيف تتفاعل مع الأصول الحيوية.
يجب أن يبدأ مرحلة الاكتشاف بإنشاء مخزون موحد لما يوجد من الذكاء الاصطناعي عبر النقاط النهاية، والبنية التحتية السحابية، والسطح الهجومي الخارجي. هذا يشمل تحديد مكتبات الذكاء الاصطناعي، ووكلاءه، وخدمات النماذج، والتكاملات الخارجية، وليس فقط الأنظمة المُستخدمة داخليًا، ولكن أي شيء يمكن الوصول إليه من الخارج.
بعد ذلك، يجب على الفرق رسم خريطة لتواصل تلك الوكلاء، وما هي البيانات التي يصلون إليها، وما هي الهويات التي يستخدمونها، وما هي الصلاحيات التي يمتلكونها، وما هي الأنظمة التي يمكنهم الوصول إليها. يتطلب الرؤية السياق لأن المخاطر تنشأ من العلاقات.
أخيرًا، بعد انتهاء التجربة، يجب على المنظمات تحديد أي من تلك الاتصالات التي تخلق مسارات قابلة للوصول إلى الأصول الحيوية وإغلاق فجوة التعرض بالذكاء الاصطناعي.
كيف يمكن لمخاطر مثل سطوح التحكم المكشوفة أو مهارات جهات خارجية غير مدققة أن تُقارن بالتهديدات الأمنية المألوفة مثل هجمات سلسلة التوريد أو تصعيد الصلاحيات؟
تمدد مهارات الوكيل الثالثة ومساحات التحكم المكشوفة مخاطر مشابهة لاختراق سلسلة التوريد وتصعيد الصلاحيات، ولكن مع سرعة ومدى وترابط أكبر.
تعمل مهارات الوكيل الثالثة مثل依赖ات سلسلة التوريد البرمجية، وتمتلك سطح التعرض بالفعل وزنًا كبيرًا.86% من المنظمات تستضيف حزم برمجية خارجية مع ثغرات أمنية خطيرة. عندما تعمل هذه المكونات داخل وكلاء الذكاء الاصطناعي المستقلين، يصبح التنفيذ مستمرًا وآليًا، مما يزيل الفترة الزمنية بين الاختراق والتأثير.
توسع مساحات التحكم المكشوفة طبقة الهوية والوصول من المخاطر من خلال خلق واجهات تشغيلية جديدة تحمل صلاحيات مرتفعة. تسمح 18% من المنظمات بالفعل لخدمات الذكاء الاصطناعي أن تassume أدوارًا متميزة، مما يمنح الأنظمة الآلية مدى واسع عبر البيئات. يربط الوكيل الذكاء الاصطناعي هذه التهديدات في سلسلة تشغيلية واحدة. تجمع الإعتماد الضعيف، والصلاحيات الزائدة، ومساحات التحكم المكشوفة في مسار هجوم قابل للوصول. تعمل المنظمات في بيئة بدون هامش للخطأ حيث تتماشى التعرض والاستغلال تقريبًا في الوقت نفسه.
من الناحية الدفاعية، ماذا يبدو “النظافة الجيدة” بالنسبة للمنظمات التي تنشر وكلاء الذكاء الاصطناعي مع الوصول إلى الأنظمة الداخلية أو البيانات الحساسة؟
تبدأ النظافة الجيدة بمعالجة وكلاء الذكاء الاصطناعي كأدوار رقمية مخولة بالصلاحيات عبر الأنظمة والبيانات. تحتاج المنظمات إلى رؤية مستمرة لكل وكيل، وما يفعله، وما يمكنه الوصول إليه. يجب على الفرق فرض الصلاحية الأقل للهويات الآلية وخدمة الهويات، وإزالة الوصول الخامل، وتحديد الصلاحيات بشكل صارم. يجب أن يكون كل وكيل مخصص لمهمة محددة، مع صلاحيات ووصول محدودين بشكل صارم إلى تلك الوظيفة.
هذا يهم لأن الوصول غير المستخدم منتشر على نطاق واسع.几乎 نصف الهويات ذات الصلاحيات الزائدة الحاسمة هي غير نشطة، وأكثر من 70% من أدوار تنفيذ الذكاء الاصطناعي الافتراضية لا تزال غير مستخدمة. هذه الشروط تخلق مسارات تصعيد جاهزة بدون قيمة.
يجب على أفراد الأمن أيضًا فهم العلاقات عبر البنية التحتية، وسلاسل التوريد البرمجية، وطبقات الهوية. رسم خريطة هذه الاتصالات يكشف عن مجموعات التعرض السام، مثل التحميلات القابلة للخطر التي يمكن الوصول إليها من خلال وكلاء متميزين مع وصول إلى بيانات حساسة.
تتطلب النظافة الجيدة أيضًا الحوكمة المستمرة. يجب على المنظمات مراقبة سلوك الوكيل، ومراقبة التكاملات، وفرض حواجز بيانات، والتحقق من الصلاحيات بانتظام. هذه الممارسات تغلق فجوة التعرض بالذكاء الاصطناعي وتمحو مسارات الهجوم القابلة للوصول.
ماذا توصي به المنظمات للحد من مساحات الهجوم بالذكاء الاصطناعي بسرعة دون إبطاء الابتكار؟
يمكن للمنظمات حماية مساحات الهجوم بالذكاء الاصطناعي من خلال تقليل التعرض بسرعة ودقة.
لتحقيق ذلك، الأولوية الأولى هي تحديد أي أنظمة الذكاء الاصطناعي تخلق مسارات قابلة للوصول إلى الأصول الحيوية. أكثر من 80% من المنظمات تعمل على حمولات مع ثغرات مستغلة بالفعل في البرية. المخاطر موجودة بالفعل داخل معظم البيئات. يجب على أفراد الأمن التركيز على الاتصالات التي تُحدث تأثيرًا حقيقيًا.
ثم، يجب على المنظمات أن يدركوا أن الآلية تمكن من النطاق. يسمح الاكتشاف المستمر والترتيب السياقي والإصلاح الموجه للفرق بتقليل المخاطر مع الحفاظ على زخم التطوير.
في حين أن حواجز السياسة تحمي التبني، تساعد وصول الوقت الفعلي، ومسارات البيانات المُراقبة، والتكاملات الخاضعة للرقابة المنظمات في إدارة أنشطة الذكاء الاصطناعي مع الحفاظ على الابتكار.
معًا، تقلل هذه الخطوات من فجوة التعرض بالذكاء الاصطناعي بإزالة الوصول المخاطر وغير الآمن. تقليل التعرض السريع يحمي الأنظمة بينما يسمح بتبني الذكاء الاصطناعي بالاستمرار.
كيف يجب على مسؤولي الأمن المعلوماتي思考 فيما يتعلق بالهوية والصلاحيات والنطاق عند منح وكلاء الذكاء الاصطناعي وصولًا إلى الأنظمة الإنتاجية؟
يجب على مسؤولي الأمن المعلوماتي معاملة وكلاء الذكاء الاصطناعي كهويات غير بشرية ذات صلاحيات تشغيلية عبر الأنظمة والبيانات.
يجب أن تركز قرارات الوصول على الدقة. يجب أن تتماشى الصلاحيات مع مهام محددة، وتبقى مقيدة بزمن، وتخضع لمراجعة مستمرة. تزيد الصلاحيات الزائدة من النطاق وزيادة التأثير عند تفاعل الأنظمة بسرعة الآلة.
يحتاج قادة الأمن أيضًا إلى رؤية واضحة للوصول الفعلي. الصلاحيات، بالاشتراك مع مسارات الشبكة، وصول البيانات، وتكاملات الخدمة، يحددون ما يمكن للوكيل فعله بالفعل. يُظهر فهم هذه العلاقات التعرض المحتمل قبل أن يصبح تأثيرًا.
تربط الهوية البنية التحتية، والبيانات، والتطبيقات عبر فجوة التعرض بالذكاء الاصطناعي. تصميم الصلاحيات المحدد يحد من نطاق الانفجار ويوفر السيطرة. عندما تكون الفترة الزمنية بين اكتشاف التعرض والاستغلال تقريبًا صفر، تحدد حوكمة الهوية كيفية تشغيل الذكاء الاصطناعي بسلامة في الإنتاج.
هل تتوقع أن يُجبر الذكاء الاصطناعي المستقل على إعادة التفكير في الإطارات الأمنية الحالية، أو يمكن أن يتم تعديل النماذج الحالية لتلبية هذه المخاطر الجديدة؟
مبادئ الأمن تظل متسقة، ولكن نماذج التشغيل تتطور. يربط الذكاء الاصطناعي المستقل الأنظمة، والهويات، والبيانات في بيئات ديناميكية تتغير باستمرار وتعمل بسرعة الآلة. على عكس المشغلين البشر، لا يطبق الوكلاء الحكم على أفعالهم أو يفرقون بين الطلبات المناسبة وغير المناسبة. يُنفذون بناءً على التعليمات والصلاحيات، مما يزيد من أهمية السيطرة الصارمة والحوكمة.
تنشأ المخاطر من العلاقات عبر البنية التحتية، وسلاسل التوريد البرمجية، وطبقات الهوية. تستورد المنظمات التعرض بشكل أسرع من أن تتمكن دورات الإصلاح من مواكبتها. يزيد النشر الآلي والاستغلال الآلي من ضغط الوقت والضغط التشغيلي.
تتطلب الإطارات الأمنية التركيز على رؤية التعرض وتقليله. تحتاج الفرق إلى رؤية مستمرة لما يوجد، وكيف ترتبط الأنظمة، وما هي المسارات التي تؤدي إلى الأصول الحيوية.
التحدي المحدد هو إدارة المخاطر المرتبطة عبر فجوة التعرض بالذكاء الاصطناعي. تنجح برامج الأمن من خلال تقليل التعرض القابل للوصول بشكل مستمر والسيطرة على البيئات المعقدة.
إلى الأمام، ما هي مجالات أبحاث أمن الذكاء الاصطناعي المستقل التي تعتقد أنها تستحق المزيد من الاهتمام随ما تتحرك هذه الأدوات من التجريبية إلى الحيوية؟
هناك عدة مجالات بحث ستشكل مستقبل أمن الذكاء الاصطناعي المستقل.
أولاً، يتطلب نمو نظام الهويات غير البشرية تحليلًا أعمق. المنظمات تتوسع بسرعة في الهويات الآلية التي تعمل عبر البنية التحتية، والبيانات، والخدمات. سيكون فهم أنماط الصلاحيات، والسلوك، وإدارة دورة الحياة ضروريًا.
ثانيًا، يجب أن تتقدّم الأبحاث في نمذجة مسارات الهجوم متعددة الخطوات. الأنظمة الذكية الاصطناعية ترتبط بسلاسل التوريد البرمجية، والبنية التحتية السحابية، وطبقات الهوية. سيساعد رسم كيفية تفاعل هذه العناصر في تحسين التنبؤ بالمخاطر وترتيب الأولويات.
ثالثًا، يتطلب حكم اتخاذ القرارات المستقل صلاحية أكبر. يحتاج أفراد الأمن إلى رؤية كيف يصل الوكلاء إلى البيانات، ويعالجونها، وينقلونها بمرور الوقت.
أخيرًا، يستمر سرعة الاستغلال في التزايد. سيساهم دراسة كيفية عمل المهاجمين والمدافعين بسرعة الآلة في تشكيل استراتيجيات الاستجابة.
يعتمد الأمن المستقبلي على فهم وتقليل فجوة التعرض بالذكاء الاصطناعي. يجب أن تركز الأبحاث على التحكم في التعرض المرتبط عبر سطح الهجوم بالكامل.
فجوات التعرض تعمل بسرعة الآلة وستشكل استراتيجيات الاستجابة. يعتمد الأمن المستقبلي على فهم وتقليل فجوة التعرض بالذكاء الاصطناعي. يجب أن تركز الأبحاث على التحكم في التعرض المرتبط عبر سطح الهجوم بالكامل.
شكرًا على المقابلة الرائعة، القراء الذين يرغبون في معرفة المزيد يجب أن يزوروا تينابل.


