
Yapay zeka temelleri
Etik Hacking Nedir ve Nasıl Çalışır?

 Unite.AI sitesini Google'daki tercih ettiğiniz kaynaklara ekleyin
Etik hacking, belirlenmiş bir kapsam içinde yetkilendirilmiş güvenlik testi yaparak zayıflıkları tanımlamak ve doğrulamak, kötü niyetli aktörlerin bunları istismar etmesinden önce gerçekleştirilir. Etik kelimesi yalnızca teknik beceriden gelmez; izin, orantılı yöntemler, dikkatli veri işleme ve sorumlu raporlamadan kaynaklanır.
Açık yetki olmadan yapılan testler, testçi yardımcı olmayı amaçlasa bile yasa dışı ve zararlı olabilir. Profesyonel bir çalışma, hedefleri, dışarıda bırakılan sistemleri, izin verilen teknikleri, zaman dilimlerini, iletişim kişilerini, durdurma koşullarını ve kanıtların nasıl korunacağını tanımlar.
Temel Çıkarımlar
- Yazılı yetki ve etkileşim kuralları, keşif veya taramadan önce belirlenir.
- Test, yeterli kanıt sağlayan en az zararlı yöntemle riski kanıtlamalıdır.
- Bir bulgu, şiddet analizi, düzeltme rehberi ve yeniden test ile faydalı hâle gelir.
- Etik hacking, güvenli tasarım, yamalama, izleme ve olay müdahalesini tamamlar—yerine geçmez.
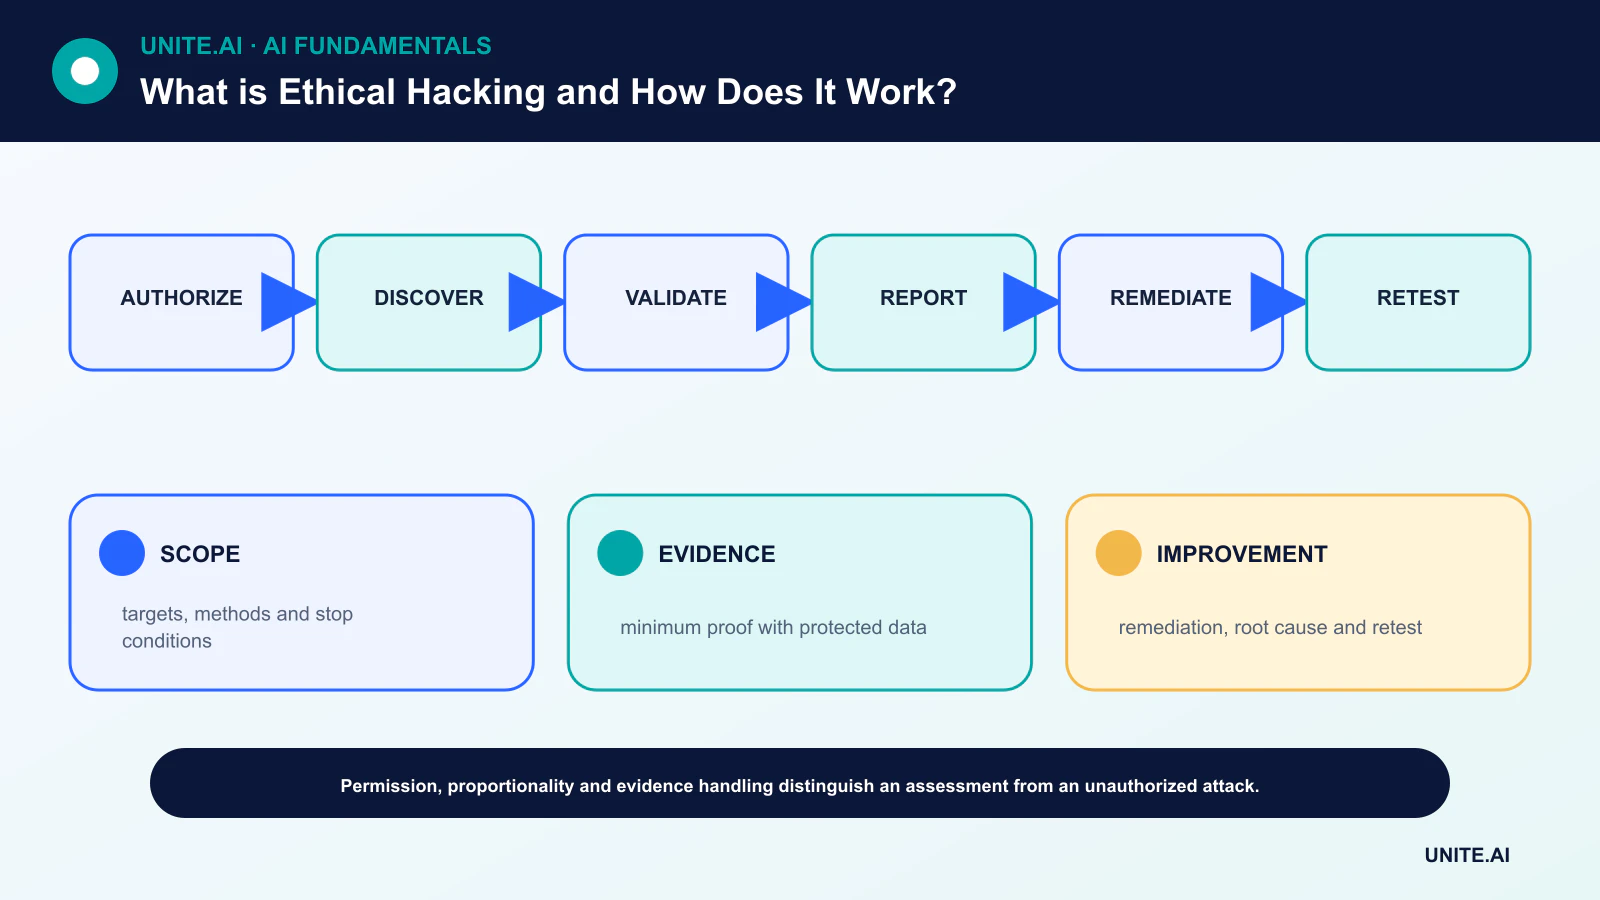
Yetkilendirme, Kapsam ve Güvenlik
Sahip ve testçi, kapsamda hangi sunucuların, uygulamaların, kimliklerin, altyapıların ve üçüncü tarafların yer alacağını kabul eder. Kurallar, sosyal mühendislik, hizmet reddi, kimlik saldırıları, kalıcılık veya veri erişiminin yasak mı yoksa kısıtlı mı olduğunu belirtir.
Acil durum iletişimleri ve durdurma koşulları önemlidir çünkü test üretimi aksatabilir. Plan, kanıtların saklanması, şifrelenmesi, silinmesi, yasal inceleme ve kişisel ya da alakasız veriyle karşılaşıldığında izlenecek prosedürleri tanımlamalıdır.
Keşif ve Tehdit‑Bilgilendirmeli Planlama
Pasif keşif, yetkilendirilmiş kamu bilgilerinin incelenmesini; aktif keşif, erişilebilir hizmet ve yapılandırmaların haritalanmasını kapsar. Tehdit modellemesi, değerli varlıkları, güven sınırlarını ve olası saldırgan hedeflerini belirleyerek çabayı risk odaklı yönlendirir, genel bir kontrol listesine dayanmaz.
Otomatik tarayıcılar bilinen kalıpları bulabilir ancak yanlış pozitifler üretir ve iş mantığı hatalarını kaçırabilir. İnsan analizi, yapılandırma, uygulama davranışı, kimlik yolları ve organizasyonun siber güvenlik kontrollerini birleştirir.
Doğrulama ve Kontrollü Sömürü
Testçi, şüphelenilen bir zayıflığın erişilebilir olup olmadığını ve hangi etkiyi sağlayabileceğini doğrular. Kanıt, yeterli kanıt elde edildiğinde durmalıdır. Zararsız bir örnek sorunu gösterdiğinde, tüm bir veritabanını kopyalamak ya da gereksiz kalıcılık sağlamak nadiren haklı çıkar.
Yetki yükseltme ve yan hareketler açık kapsam gerektirir. Bölümlendirme, izleme ve yanıt, değerlendirmenin bir parçasıdır: bir test, savunucuların etkinliği algılayıp sınırlayıp sınırlamadığını, sadece bir giriş noktasının var olup olmadığını gösterir.
Raporlama, Düzeltme ve Yeniden Test
Faydalı bir rapor, etkilenen varlığı, ön koşulları, kanıtları, potansiyel etkiyi, şiddet gerekçesini ve somut düzeltmeyi açıklar. Doğrulanmış sömürü ile teorik riski ayırır ve etkileşim kurallarına göre sömürü ayrıntılarını korur.
Sahipler, düzeltmeleri maruziyet ve iş etkisine göre önceliklendirir, ardından yeniden test eder. Kök neden analizi, güvenli geliştirme, kimlik, yapılandırma veya DevOps boru hatlarında yeniden kullanılabilir iyileştirmeleri ortaya çıkarabilir.
Pen Testleri, Kırmızı Takımlar ve Açıklama
Bir penetrasyon testi genellikle tanımlı sistemleri sınırlı bir süre içinde değerlendirir. Kırmızı takım, bir hedefe karşı algılamayı ve yanıtı test eder; mavi takımlar savunur; mor takım ise düşman bulgularını iş birliğine dayalı iyileştirmeye dönüştürür. Bir zafiyet değerlendirmesi daha geniş tarama ve analizdir, her zaman sömürü içermez.
Bağımsız araştırmacılar, kuruluşun zafiyet açıklama politikasını veya geçerli bir güvenli liman programını izlemelidir. Politika yoksa, yerleşik koordinasyon kanallarını ve yasal rehberliği kullanın—kamuya açık olmanın test yetkisi verdiğini varsaymayın.
Yetkilendirme, Kapsam ve Test Metodolojisi
Etik hacking, zayıflıkları tanımlamayı ve düzeltmeye yardımcı olmayı amaçlayan yetkilendirilmiş bir güvenlik testidir. Yazılı etkileşim kuralları, sistemleri, kimlikleri, tarihleri, teknikleri, veri işleme, iletişim, durdurma koşulları ve yasak etkileri tanımlar. Gerçek sistem sahibinin izni esastır; genel bir IP adresi ya da hata yetki değildir. Testçiler, kesintiyi en aza indirmeli, kanıtları korumalı, kritik bulgular üzerinde koordinasyon sağlamalı ve bir acil durum iletişimine sahip olmalıdır. Hukuki ve sözleşmesel gereksinimler, yargı bölgesi ve hizmet sağlayıcıya göre değişir.
Profesyonel bir çalışma, varlık ve tehdit bağlamıyla başlar, ardından kapsam içinde keşif, saldırı yüzeyi haritalama, zafiyet tespiti, doğrulama ve etkiyi kanıtlamak için gerektiğinde kontrollü sömürüyü içerir. Test, uygulamaları, API’leri, bulut yapılandırmasını, kimlikleri, ağları, kablosuz, mobil, donanım ve insan süreçlerini kapsar. Otomatik tarayıcılar bilinen kalıpları bulur ancak yanlış pozitifler üretir ve zincirleme mantık hatalarını kaçırır. Manuel akıl yürütme, yetkilendirme, iş mantığı, güven sınırları ve ilk zayıflıktan değerli varlıklara giden yolları inceler.
Kanıt, Düzeltme ve Güvenli Raporlama
Bir bulgu, etkilenen varlığı, ön koşulları, tekrarlanabilir adımları, gözlemlenen kanıtları, etkiyi, olasılığı, şiddet gerekçesini ve düzeltmeyi içermelidir. Gereğinden fazla hassas veri toplamayın; sırları ve kişisel bilgileri karartın. Zaman damgalarını ve araç sürümlerini koruyun. Şiddet, yalnızca genel bir puandan ziyade gerçek ortamı ve kontrolleri yansıtmalıdır. Test, aktif bir ihlal, yıkıcı risk veya başkalarının istismar edebileceği bir yol ortaya çıkarıyorsa, hemen bildirim yapılmalıdır.
Düzeltme doğrulaması, kök nedenin giderildiğini ve gerilemelere yol açmadığını teyit eder. Zayıflık sınıflarını düzeltin—yetkilendirme tasarımı, gizli yönetimi, girdi işleme, bölümlendirme—tek bir URL yerine. Düzeltme süresini, tekrarı, varlık kapsamını ve kontrol iyileştirmesini izleyin. Çok sayıda düşük değerli tarayıcı bulgusu içeren uzun bir rapor, önemli birkaç saldırı yolunu gölgede bırakabilir. Çıkarımlar, güvenli tasarım, kod incelemesi, izleme ve olay müdahalesine beslenmelidir.
Programlar, Açıklama ve Etik
Penetrasyon testleri, belirli bir zamandaki örneklerdir; sürekli zafiyet yönetimi, tehdit modellemesi, kırmızı takım çalışmaları ve bug bounty programları farklı amaçlara hizmet eder. Koordineli açıklama, bakımcıya güvenli bir kanal ve makul bir düzeltme süresi sağlarken kullanıcıları korur. Testçiler, şantaj, gereksiz erişim ve orantısız zarara yol açan kamuya açıklamadan kaçınmalıdır. Etik hacking, adını yetkilendirme, orantılılık, yetkinlik, kanıt ve sorumlu işlemden alır—sadece testçinin hedefin daha güvenli olması gerektiğine inanmasından değil.
Uygulamalı Örnek: Bir API Yetkilendirme Sınırının Testi
Bir şirket, testçileri sabit bir zaman diliminde bir hazırlık (staging) API’sini ve belirli üretim hesaplarını değerlendirmeleri için yetkilendirir. Kurallar, hizmet reddini ve gerçek müşteri içeriğine minimum kanıtın ötesinde erişimi yasaklar. Testçiler, roller, nesne tanımlayıcıları ve uç noktaları haritalar ve düşük yetkili bir kullanıcının başka bir kiracının faturasını isteyebileceğini keşfeder. Kırpılmış bir yanıtı yakalar, daha fazla erişimi durdurur ve belirlenen iletişime hemen bildirir.
Rapor, bozulmuş nesne‑seviyesi yetkilendirmeyi, etkilenen yolları, etkiyi, yeniden üretimi ve merkezi bir izin kontrolünü tanımlar. Geliştiriciler, paylaşılan yetkilendirme katmanını düzeltir ve her nesne türü için negatif testler ekler. Yeniden test, sentetik kiracılar kullanarak girişimleri logların tespit ettiğini doğrular. Organizasyon, geçmiş erişimleri araştırır, bildirim sorumluluklarını değerlendirir ve tehdit modellerini günceller. Testçi, koordineli düzeltme kullanıcıları koruyana kadar sömürü ayrıntılarını yayınlamaz. Yetkilendirme ve kanıt—sömürünün yeniliği değil—çalışmayı etik kılar.
Uygulama Kanıtı ve Operasyonel Hazırlık
Bir üretim kararı, sadece başarılı bir gösterimden daha fazlasını gerektirir. Hedef kullanıcıları, çalışma ortamını, girdileri, çıktıları, bağımlılıkları, sahibi ve her önemli hatanın sonucunu tanımlayın. Ayarlamadan önce tekrarlanabilir bir temel ve sürümlenmiş bir değerlendirme seti oluşturun. Normal durumları, sınır koşullarını, hatalı ya da eksik girdileri, dağılım kaymasını, bağımlılık kesintisini, kötü kullanımı ve en çok hizmet dışı kalabilecek grup ya da ortamları test edin. Görev kalitesini kalibrasyon veya belirsizlik, gecikme, verim, kaynak maliyeti, erişilebilirlik, gizlilik ve güvenlik ile birlikte ölçün. Bağımsız bir inceleyicinin sonucu yeniden üretebilmesi ve kanıtı çekici bir prototipten ayırabilmesi için her dönüşümü ve eşiği kaydedin.
Başlamadan önce, sürüm, istisna, değişiklik, geri alma ve emeklilik yetkisini atayın. Aşamalı bir dağıtım kullanın, güvenli bir geri dönüşü koruyun ve kasıtlı olarak eklenen hatalarla izlemeyi doğrulayın. Operasyonel telemetri, girdi kalitesini, çıktı davranışını, model ya da kural sürümünü, bağımlılık sağlığını, insan müdahalelerini ve gereksiz hassas veri toplamayarak doğrulanmış sonuçları ortaya koymalıdır. Uyarı eşiklerini ve bir yanıt sorumlusunu tanımlayın, ardından dağıtımdan sonra gerçek dünya kanıtını gözden geçirin; çevrim dışı performansın devam edeceğini varsaymayın. Veri kaynakları, kullanıcılar, modeller, satıcılar, politikalar, donanım veya hedefler değiştiğinde yeniden değerlendirin. Sürekli bir sistem, belgelenmiş bir kurtarma, olay öğrenimi, silme ve saklama prosedürleri ve devre dışı bırakılması ya da değiştirilmesi gereken net bir noktaya da ihtiyaç duyar.
Sıkça Sorulan Sorular
Herhangi bir kamu web sitesini etik olarak tarayabilir miyim?
Hayır. Kamuya açık erişim yetki anlamına gelmez. Yalnızca yazılı izinle ya da açıkça uygulanabilir bir zafiyet açıklama politikası kapsamında olan sistemleri test edin.
Temiz bir penetrasyon testi bir sistemin güvenli olduğunu kanıtlar mı?
Hayır. Bu, değerlendirmenin kapsamı, süresi, yöntemleri ve bilgisi dahilinde ek bulgu doğrulamadığı anlamına gelir. Güvenlik, sürekli kontroller ve izleme gerektirir.
Temel Referanslar











