Yapay zeka temelleri
Siber Güvenlik Nedir?

 Unite.AI sitesini Google'daki tercih ettiğiniz kaynaklara ekleyin
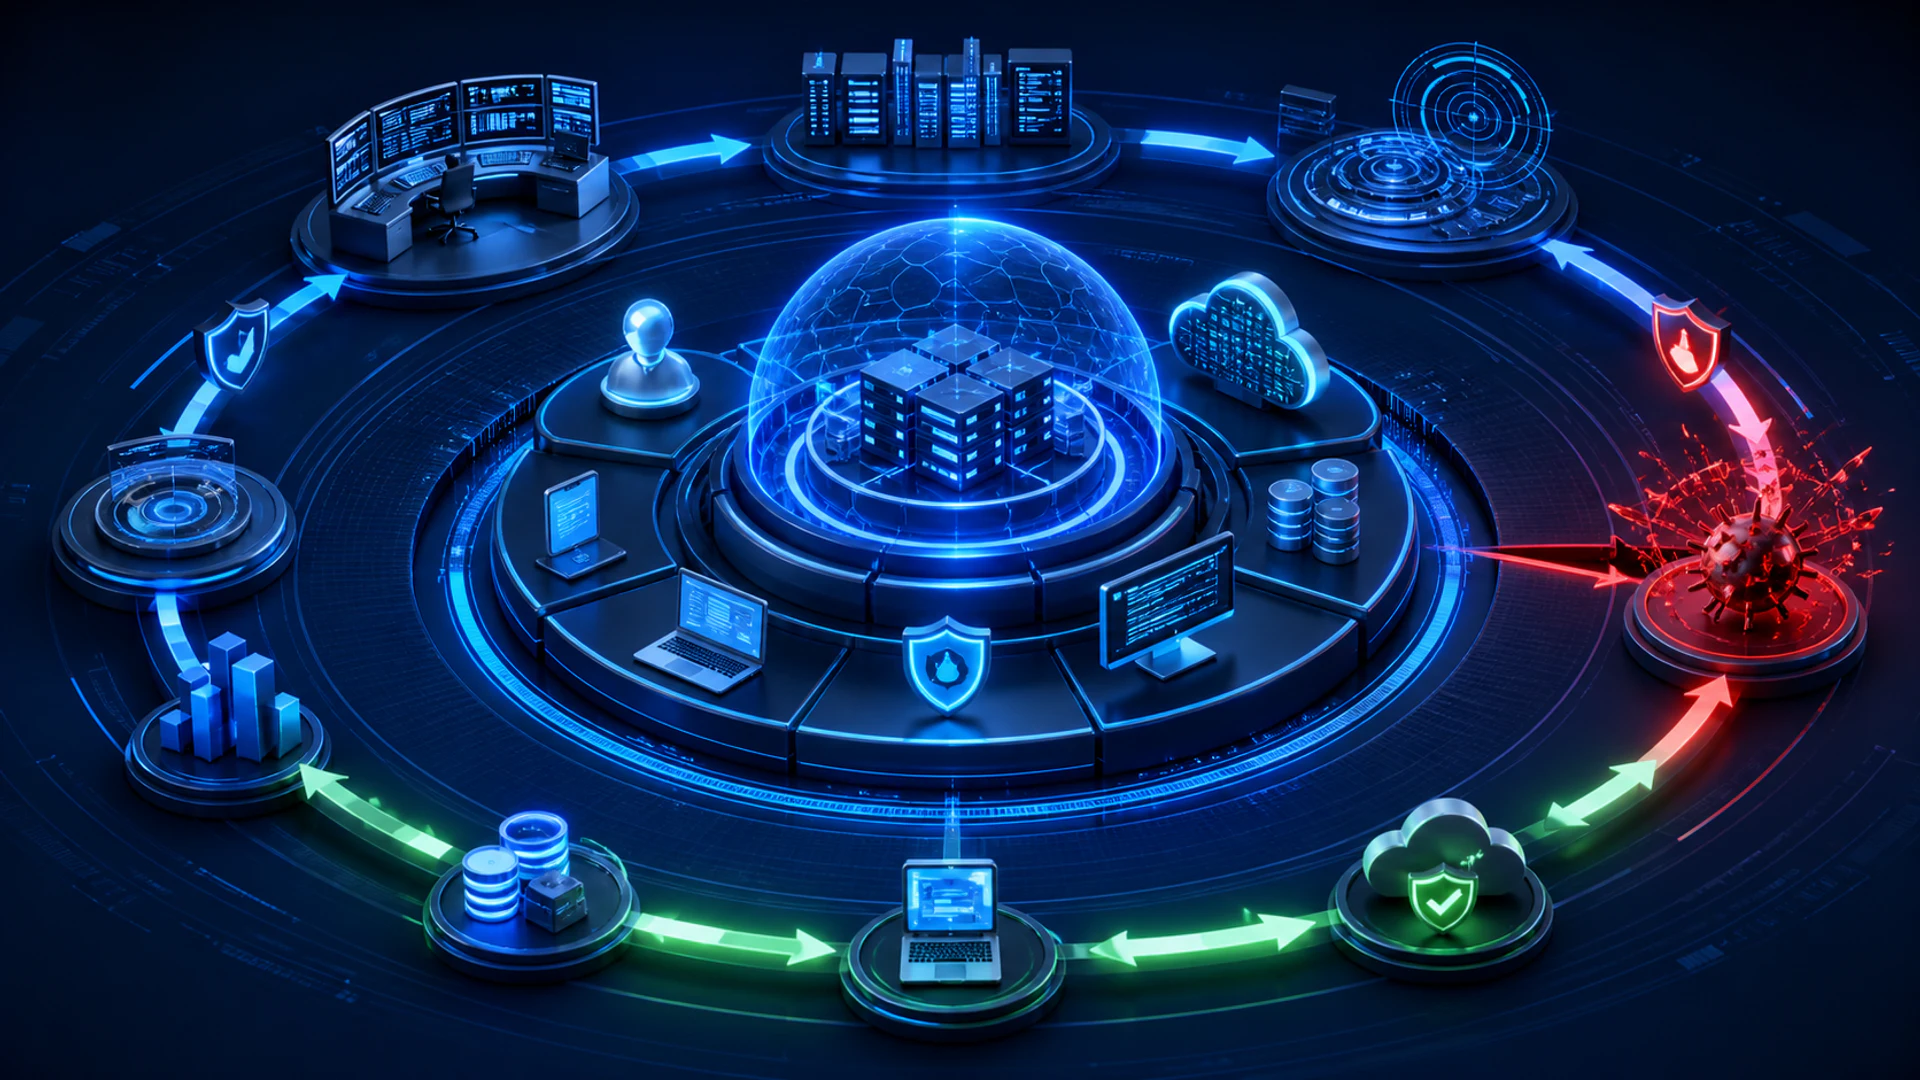
Siber Güvenlik bilgi, sistemler, kimlikler ve operasyonlara yetkisiz erişim, kötüye kullanım, kesinti veya yıkım nedeniyle oluşan riskleri yönetme disiplinidir. Teknoloji, süreçler, insanlar ve yönetişimi birleştirir.
Güvenlik, bir kez kurulabilecek bir ürün değildir. Varlıklar, bağımlılıklar, saldırganlar ve iş öncelikleri değişir. Etkili programlar sürekli olarak neyin önemli olduğunu belirler, muhtemel zararı azaltır, anormal faaliyetleri tespit eder ve olaylardan kurtar.
Temel Çıkarımlar
- NIST CSF 2.0, sonuçları Yönetişim, Tanımlama, Koruma, Tespit, Yanıt ve Kurtarma etrafında düzenler.
- Kimlik, varlık envanteri, güvenli yapılandırma, yamalama ve yedeklemeler temel kontrollerdir.
- Sıfır güven, kaynaklara erişimi sürekli değerlendirmek anlamına gelir; yalnızca ağ konumuna dayanarak güvenmez.
- Dayanıklılık, hazırlık, iletişim, kurtarma testleri ve olay sonrası öğrenmeyi içerir.
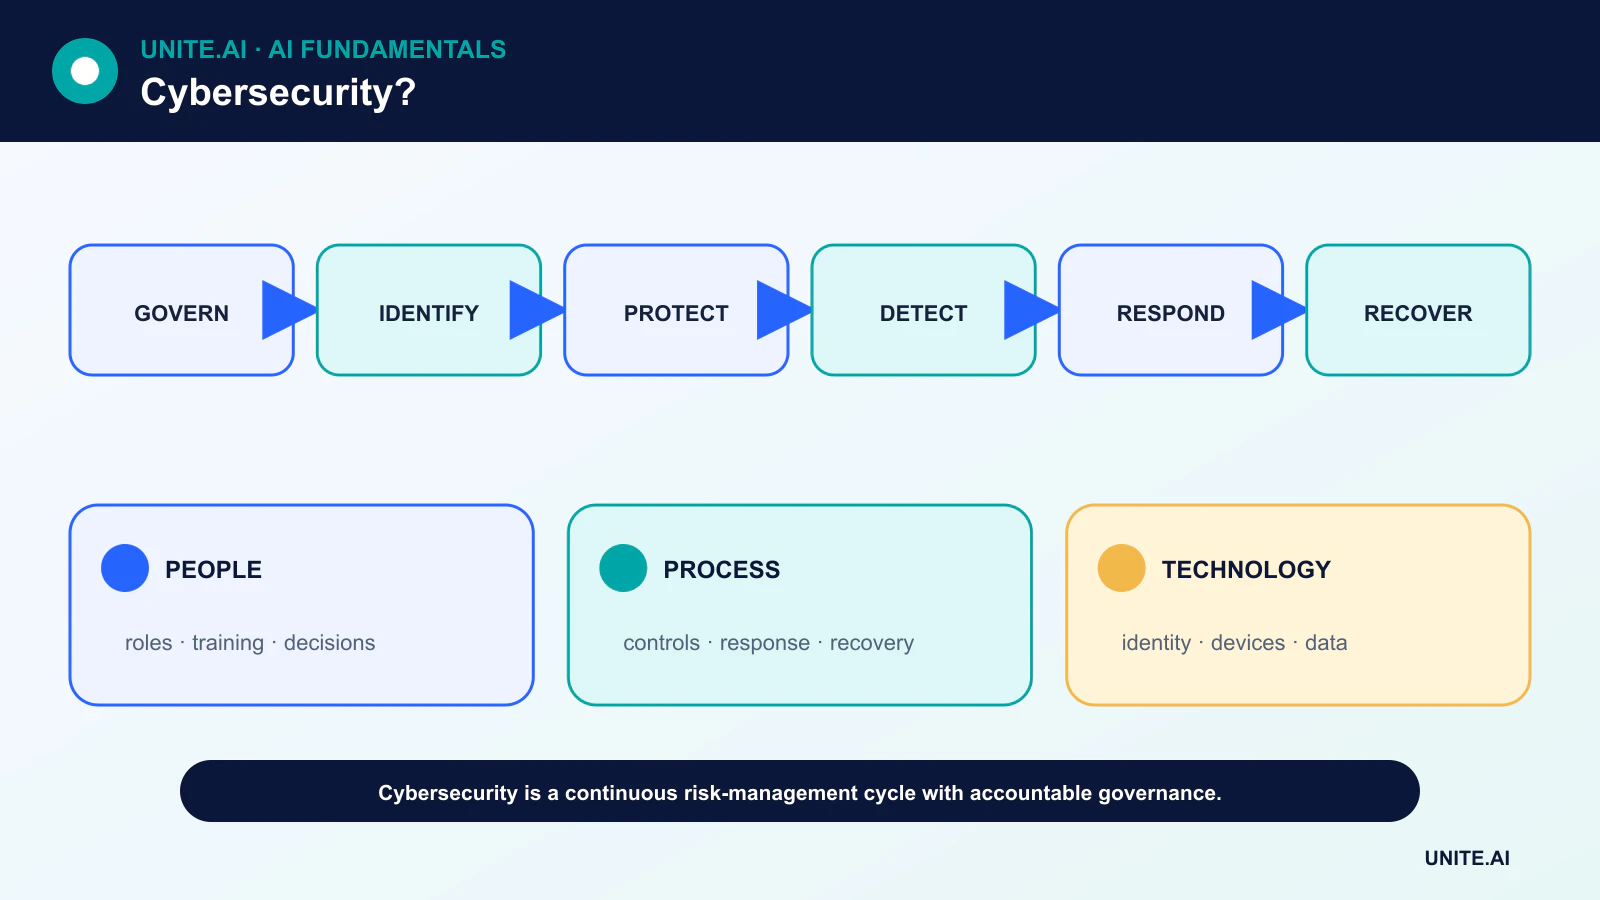
Yönetişim ve Tanımlama
Yönetişim, risk iştahını, rolleri, politikaları, denetimi ve tedarik zinciri beklentilerini belirler. Liderlerin kritik hizmetler, yasal yükümlülükler ve siber güvenlik riskinin işletme riskiyle nasıl bağlantılı olduğuna dair güncel bir bakışa ihtiyacı vardır.
Tanımlama, donanım, yazılım, veri, hesaplar, bulut hizmetleri ve bağımlılıkları kapsar. Bilinmeyen veya sahibi olmayan varlıkların yamalanması, izlenmesi veya elden çıkarılması zordur. Sınıflandırma, daha önemli sistem ve kayıtlar için daha güçlü kontroller uygulanmasına yardımcı olur.
Kimlikleri, cihazları, uygulamaları ve verileri koruma
Koruma, oltalama saldırılarına dayanıklı kimlik doğrulama, en az ayrıcalık, güvenli yapılandırma, zafiyet yönetimi, şifreleme, segmentasyon, yedeklemeler ve çalışan eğitimi içerir. Güvenli yazılım geliştirme, dağıtımdan önce hataları azaltır.
Sıfır güven mimarisi, her erişim kararı için kullanıcıyı, cihazı, kaynağı ve bağlamı değerlendirir. Bu, hiç kimseye güvenilmeyeceği anlamına gelmez; geniş örtük güveni, açık ve sürekli değerlendirilen bir politika ile değiştirir.
Anlamlı Olayları Tespit Etme
Kimlikler, uç noktalar, uygulamalar, ağlar ve bulut hizmetlerinden gelen günlükler kötüye kullanımı ortaya çıkarabilir. Tespit mühendisliği, tehdit varsayımlarını test edilmiş kurallar ve analizlere dönüştürür. Kapsam ve veri kalitesi, her olası olayı toplamaktan daha önemlidir.
Makine öğrenimi uyarıları önceliklendirebilir veya anormallikleri belirleyebilir, ancak saldırganlar uyum sağlar ve nadir yasal davranış şüpheli görünebilir. Modellerin temel çizgilere, insan incelemesine ve manipüle edilmiş girdilere karşı korumaya ihtiyacı vardır.
Yanıt Verme ve Kurtarma
Bir olay müdahale planı, önceliklendirme, kanıt yönetimi, izole etme, ortadan kaldırma, iletişim ve karar yetkisini tanımlar. Oyun kitapları, kimlik sistemlerinin veya iletişim kanallarının kullanılamadığı senaryolar dahil olmak üzere, bir kriz öncesinde uygulanmalıdır.
Kurtarma, sadece çevrimiçi sunucuları değil, güvenilir operasyonları da yeniden sağlar. Yedeklemeler izole edilmeli ve test edilmelidir. Ekipler sistemleri doğrular, ele geçirilmiş kimlik bilgilerini değiştirir, tekrarı izler ve kalan riski iletişir.
Tedarik Zincirleri, Kenar Sistemleri ve Yapay Zeka
Organizasyonlar, satıcılar, açık kaynak bağımlılıkları, yönetilen hizmetler ve güncelleme kanallarından risk devralır. Sözleşmeler, yazılım malzeme listeleri, beyanlar ve izlenen erişim yardımcı olur, ancak mimari sınırlamayı yerine geçmez.
Kenar AI güvence altına alınacak cihaz ve model filosunu genişletir. Saldırganlar da ikna, keşif ve otomasyon için AI kullanırken, savunucular analiz için kullanır. Temel kontroller—kimlik, köken, doğrulama ve kurtarma—gerekli olmaya devam eder.
Risk, Tehdit Modelleme ve Güvenlik Mimarisi
Siber güvenlik, sistemlerin ve verilerin gizliliğini, bütünlüğünü ve kullanılabilirliğini korurken güvenlik, gizlilik, doğruluk ve sorumluluğu da destekler. Varlıklar, kimlikler, veri akışları, bağımlılıklar ve iş etkisi envanteriyle başlayın. Tehdit modelleme, dağıtımdan önce aktörleri, giriş noktalarını, güven sınırlarını, kötüye kullanım senaryolarını ve önlemleri tanımlar. Risk, belirsizlik altında olasılık ve sonuçları birleştirir; her zafiyet puanını eşit kabul etmek yerine öncelikleri yönlendirmelidir.
Derin savunma, kontrollerin başarısız olacağını varsayar. Güçlü kimlik, oltalama saldırılarına dayanıklı çok faktörlü kimlik doğrulama, en az ayrıcalık, kısa ömürlü kimlik bilgileri, cihaz güveni ve ayrıcalıklı erişim incelemesi kullanır. Ağ segmentasyonu hareketi sınırlar; güvenli yapılandırma ve yamalama maruziyeti azaltır; şifreleme, veriyi aktarım sırasında ve dinlenirken korur; uygulama güvenliği, giriş ve yetkilendirmeyi doğrular; yedeklemeler ve kurtarma dayanıklılığı korur. Sıfır güven, sürekli doğrulamaya dayalı bir erişim mimarisidir; bir ürün ya da güvenilir bileşenlerin ortadan kaldırılması değildir.
Tespit, Yanıt ve Yazılım Tedarik Zinciri
Günlükler, tanımlı tespit sorularını desteklemeli, senkronize zaman kullanmalı, bütünlüğü korumalı ve gereksiz gizli bilgiler ya da kişisel verilerden kaçınmalıdır. Tespit, uç nokta, kimlik, ağ, bulut ve uygulama sinyallerini temel çizgiler ve tehdit istihbaratıyla birleştirir. Uyarıların sahipleri, şiddeti, kanıtları ve çalışma kılavuzları olmalıdır. Olay müdahalesi, roller, iletişim, izole etme, ortadan kaldırma, kurtarma, adli inceleme ve yasal ya da düzenleyici koordinasyonu hazırlar. Masaüstü tatbikatları ve teknik simülasyonlar, kimlik bilgileri iptal edilebilir ve sistemler baskı altında geri yüklenebilir mi sorusunu ortaya koyar.
Yazılım riski, kaynak kodu, bağımlılıklar, derleme sistemleri, artefaktlar, kayıtlar ve güncellemeleri içerir. Bağımlılıkları sabitleyin ve gözden geçirin, tarayın ve yamalayın, derlemeleri izole edin, bir SBOM oluşturun, artefaktları imzalayın, kökeni kaydedin ve sürüm yetkisini kısıtlayın. Ele geçirilmiş bir CI boru hattı, güvenilir kötü amaçlı yazılım dağıtabilir. Gizli bilgiler yönetilen kasalarda bulunmalı ve kod, görseller, biletler ya da günlüklerde yer almamalıdır. Üçüncü taraf hizmetler, erişim sınırlamaları, olay şartları ve bir çıkış planı gerektirir.
Ölçüm ve İnsan Faktörleri
Maruziyet, iyileştirme süresi, kontrol kapsamı, tespit ve izole etme süresi, kurtarma testleri, oltalama saldırılarına dayanıklı kimlik doğrulama, ayrıcalıklı erişim ve tekrarlayan kök nedenler ölçülmelidir—sadece uyarı hacmi ya da eğitim tamamlanması değil. İnsanlar, gerekli işleri engelleyen kontrolleri atladıkları için kullanılabilir güvenli varsayılanlar tasarlayın. Araştırmacıları ve raporlama kanallarını koruyun ve suçlamadan yakın hatalardan ders çıkarın. Siber güvenlik, sürekli bir risk yönetimidir: değişen sistemler, saldırganlar, satıcılar ve kullanıcılar, tek seferlik bir denetim ya da uyum sertifikasını mevcut güvenliğin yeterli kanıtı yapmaz.
Uygulamalı Örnek: Ele Geçirilmiş Bir Hesaba Yanıt Verme
Bir kimlik platformu, imkânsız seyahat, yeni bir cihaz ve olağandışı ayrıcalıklı erişimi tespit eder. Yanıt oyun kitabı kanıtları doğrular, oturumları ve tokenları iptal eder, kimlik bilgilerini doğrulanmış bir kanal aracılığıyla sıfırlar, etkilenen uç noktaları izole eder ve posta kutusu kurallarını, bulut rolleri ve veri erişimini kontrol eder. Günlükler senkronize zamanla korunur. Ekip, hassas soruşturma detaylarını ortaya çıkarmadan şiddet ve iş etkisini iletir. Hukuk, gizlilik ve müşteri bildirim sorumluları, erişilen verinin türü ve kapsamına, sözleşmesel yükümlülüklere, geçerli yargı bölgelerine ve doğrulanmış etkiye göre devreye girer.
Kurtarma, temiz cihazları, yeniden sağlanan en az ayrıcalığı ve izlenen yeniden girişleri doğrular. Kök neden analizi, bir kullanıcıyı suçlamaktan ziyade oltalama saldırılarına dayanıklı kimlik doğrulama, kaydolma, yardım masası doğrulaması ve token ömrünü inceler. Tespit kuralları ve eğitim güncellenir, benzer hesaplar aranır. Ölçütler, tespit ve izole etme süresi, etkilenen kaynaklar, tekrarlama ve düzeltici tamamlama gibi verileri içerir. Daha sonraki bir masaüstü tatbikatı, aynı sürecin kimlik sağlayıcı kesintisi ve ele geçirilmiş bir yönetici sırasında çalışıp çalışmadığını test eder.
Uygulama Kanıtları ve Operasyonel Hazırlık
Bir üretim kararı, başarılı bir gösterimden daha fazlasını gerektirir. Hedef kullanıcıları, çalışma ortamını, girdileri, çıktıları, bağımlılıkları, sorumluyu ve her önemli hatanın sonucunu tanımlayın. Ayarlamadan önce tekrarlanabilir bir temel ve sürümlenmiş bir değerlendirme seti oluşturun. Normal durumları, sınır koşullarını, hatalı ya da eksik girdileri, dağılım kaymasını, bağımlılık kesintisini, kötüye kullanımı ve hizmet dışı kalma ihtimali yüksek grup ya da ortamları test edin. Görev kalitesini kalibrasyon veya belirsizlik, gecikme, işlem hacmi, kaynak maliyeti, erişilebilirlik, gizlilik ve güvenlikle birlikte ölçün. Bağımsız bir inceleyicinin sonucu yeniden üretebilmesi ve kanıtı çekici bir prototipten ayırabilmesi için her dönüşümü ve eşiği kaydedin.
Başlamadan önce, sürüm, istisna, değişiklik, geri alma ve emeklilik yetkisini atayın. Aşamalı bir dağıtım kullanın, güvenli bir geri dönüşü koruyun ve kasıtlı olarak eklenen hatalarla izlemeyi doğrulayın. Operasyonel telemetri, gereksiz hassas veri toplamadan giriş kalitesini, çıktı davranışını, model veya kural sürümünü, bağımlılık sağlığını, insan müdahalelerini ve onaylanmış sonuçları ortaya koymalıdır. Uyarı eşiklerini ve bir yanıt sorumlusunu tanımlayın, ardından dağıtımdan sonra gerçek dünya kanıtlarını gözden geçirin; çevrim dışı performansın devam edeceğini varsaymayın. Veri kaynakları, kullanıcılar, modeller, satıcılar, politikalar, donanım veya hedefler değiştiğinde yeniden değerlendirin. Bakımı yapılan bir sistemin, belgelenmiş kurtarma, olay öğrenimi, silme ve saklama prosedürleri ve devre dışı bırakılması ya da değiştirilmesi gereken net bir noktası da olmalıdır.
Sıkça Sorulan Sorular
Gizlilik, bütünlük ve kullanılabilirlik nedir?
Bunlar, yetkisiz ifşayı önlemek, yetkisiz ya da tespit edilemeyen değişikliği önlemek ve sistemlerin ve verilerin güvenilir bir şekilde erişilebilir olmasını sağlamak olmak üzere üç yaygın güvenlik hedefidir.
Siber güvenlik riski ortadan kaldırılabilir mi?
Hayır. Organizasyonlar riski azaltır ve devreder, bazı faaliyetlerden kaçınır ve sorumlu kararlarla kalan riski kabul eder.
Temel Referanslar