
Fonlama
RAVEN.IO, AI destekli saldırılar çağında uygulama güvenliğini yeniden şekillendirmek için 20 milyon dolar yatırım aldı

 Unite.AI sitesini Google'daki tercih ettiğiniz kaynaklara ekleyin
Öne çıkan noktalarRAVEN.IO, öngörülemeyen yapay zeka kaynaklı saldırılara karşı çalışma zamanı…
Daha fazla göster
- RAVEN.IO, öngörülemeyen yapay zeka kaynaklı saldırılara karşı çalışma zamanı güvenliğini geliştirmek için 20 milyon dolar yatırım aldı.
- Platformu, canlı uygulama davranışını gerçek zamanlı analiz ederek bilinmeyen tehditleri tespit ediyor.
- Yapay zekanın hem yazılım geliştirmeyi hem de istismar oluşturmayı hızlandırması nedeniyle çalışma zamanı koruması giderek daha önemli hale geliyor.
Siber güvenlik girişimi RAVEN.IO üretim ortamlarındaki uygulama korumasını yeniden şekillendirmek amacıyla 20 milyon dolar yeni yatırım aldı. Bu tura Norwest liderlik ederken Elron Ventures ve çeşitli stratejik yatırımcılar da katıldı. Yatırım, geleneksel güvenlik modellerinin AI tarafından üretilen tehditlerin hızına yetişmekte giderek zorlandığı bir dönemde geldi.
Şirket temel bir fikirden hareket ediyor: Modern saldırılar artık öngörülemiyor ve bilinen güvenlik açıklarına dayanan koruma sistemlerinin etkinliği azalıyor.
CVE ve imza tabanlı savunmanın ötesine geçmek
Uygulama güvenliği yıllardır büyük ölçüde Common Vulnerabilities and Exposures (CVE) kapsamında kaydedilen bilinen açıkların belirlenmesine ve keşfedildikten sonra düzeltilmesine dayanıyor. Bu model artık baskı altında.
RAVEN.IO, odağı önceden bilinen bilgilerden çalışan uygulamanın içinde gerçekten olanlara kaydırıyor. Platform, statik kod taraması veya dışarıdan trafik izlemesi yerine kodun yürütülmesini gerçek zamanlı analiz ediyor ve beklenen davranıştan sapmaları belirliyor.
Çalışma zamanını önceleyen model, bilinen bir güvenlik açığı bulunmasa bile saldırıları saptamak için tasarlandı. Yürütme yolları, kütüphaneler ve işlev çağrıları izlenerek olağandışı etkinlik işaretlenebiliyor ve açıklardan yararlanma girişimleri gerçekleştiği anda durdurulabiliyor.
Değişim daha geniş bir gerçeği yansıtıyor: AI araçları, saldırganların geleneksel açık veritabanlarının yetişemeyeceği hızda istismar yöntemleri oluşturup kullanmasına olanak tanıyor.
Çalışma zamanı görünürlüğü neden kritik hâle geliyor?
RAVEN.IO platformu, önemli saldırıların çoğunun artık ağ veya uç nokta düzeyinde değil, uygulama katmanının içinde gerçekleştiği varsayımına dayanıyor. Uygulamaların konteynerlere, mikro hizmetlere ve birden çok bulut sağlayıcısına dağıldığı buluta özgü ortamlarda bu özellikle önem taşıyor.
Şirkete göre teknoloji, uygulamaya müdahale eden izleme araçları eklenmesini gerektirmeden ve performansı etkilemeden, tek tek işlevlere ve yürütme zincirlerine kadar uygulama davranışını ayrıntılı biçimde görünür kılıyor.
Bu görünürlük, güvenlik ekiplerine şu olanakları sağlıyor:
- Açıklardan yararlanma girişimlerini gerçek zamanlı saptamak
- İstismar edilemeyen güvenlik açıklarının önceliğini düşürerek gürültüyü azaltmak
- Saldırıları belirli kod değişikliklerine veya dağıtımlara kadar izlemek
Amaç yalnızca saptama değil, anında önleme: Zarar oluşmadan kötü amaçlı yürütmeyi engellemek.
Güvenlik gereksinimleri yüksek sektörlerde ilk benimsenme
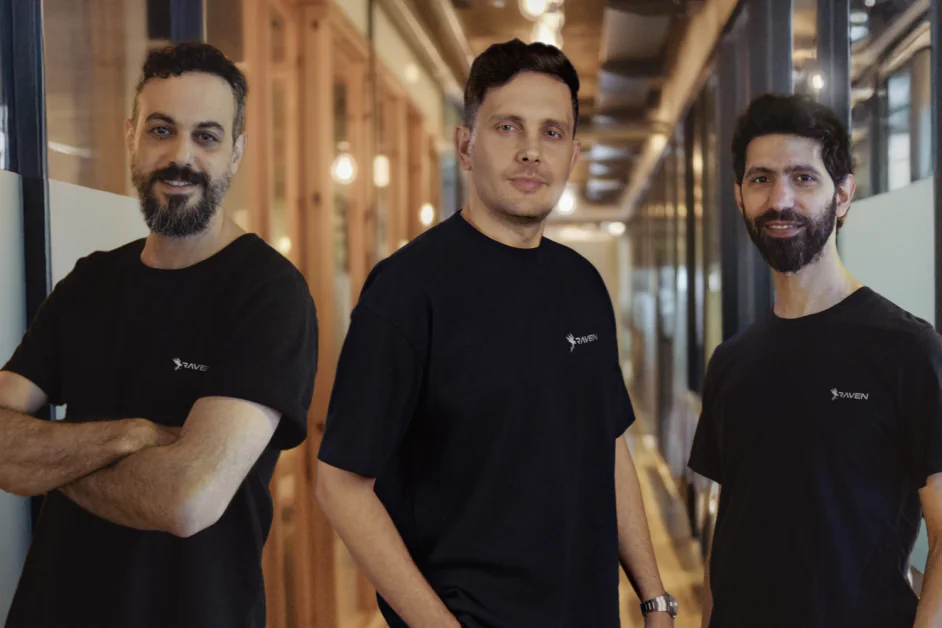
Roi Abitboul, Guy Franco ve Omer Yair, RAVEN.IO’yu 2023’te kurdu. Üçü de İsrail savunma birimlerinde deneyim kazanmış ve önceki girişimlerde başarıya ulaşmış deneyimli siber güvenlik uzmanlarıdır. Ekip daha önce Symantec’in satın aldığı Javelin Networks’ü oluşturdu. Sonrasında Symantec’te uç nokta tespiti ve bulut koruma teknolojileri üzerinde çalıştılar.
Güncel odak bu deneyime dayanıyor, ancak teknoloji yığınının başka bir katmanını hedefliyor: uygulamanın çalışma zamanının kendisini.
Platform, çoğu sigorta ve finansal hizmetler gibi alanlarda bulunan 11 kurumsal müşteride üretim ortamında kullanılıyor. Bu sektörlerde uygulama katmanı ve tedarik zinciri riskleri özellikle yüksek.
Bu ortamlar yeni güvenlik modellerini genellikle ihtiyatla benimsiyor. Bu da çalışma zamanında davranışa dayalı güvenliğin, karmaşık altyapısı ve yüksek risk maruziyeti olan kuruluşlarda kabul görmeye başladığını düşündürüyor.
Uygulama güvenliğinin geleceği açısından anlamı
Şirketin stratejisi, siber güvenlikte yaygınlaşan ve sıklıkla «protect right» adı verilen yönelimle örtüşüyor: Yalnızca geliştirmenin erken aşamalarındaki «shift left» kontrollerine güvenmek yerine uygulamaları çalışırken korumak.
Geleneksel yöntemler hâlâ rol oynuyor, ancak açığın bulunmasıyla yamanın dağıtılması arasında boşluk bırakıyor. Saldırganlar bu zaman aralığından giderek daha fazla yararlanıyor. Çalışma zamanı koruması, çalışan uygulamaları sürekli izleyip savunarak boşluğu kapatmayı amaçlıyor.
AI, hem yazılım geliştirmeyi hem de istismar yöntemlerinin oluşturulmasını hızlandırdıkça saldırı yüzeyi hızla genişliyor. Daha fazla kod daha hızlı yazılıyor ve çoğu zaman insan denetimi azalıyor. Saldırganlar ise açıkların bulunmasını otomatikleştiren araçlara erişiyor.
Bu ortamda önceden edinilmiş bilgilere dayanan güvenlik modellerinin etkinliği azalmaya devam edebilir.
RAVEN.IO’nun aldığı yatırım, saldırıların kaçınılmaz olduğunu varsayıp onları gerçek zamanlı saptamaya ve durdurmaya odaklanan yaklaşımlara artan ilgiyi yansıtıyor. Değişim sürerse çalışma zamanında davranışa dayalı güvenlik, niş bir kategoriden modern uygulama korumasının temel katmanlarından birine dönüşebilir.


