
Röportajlar
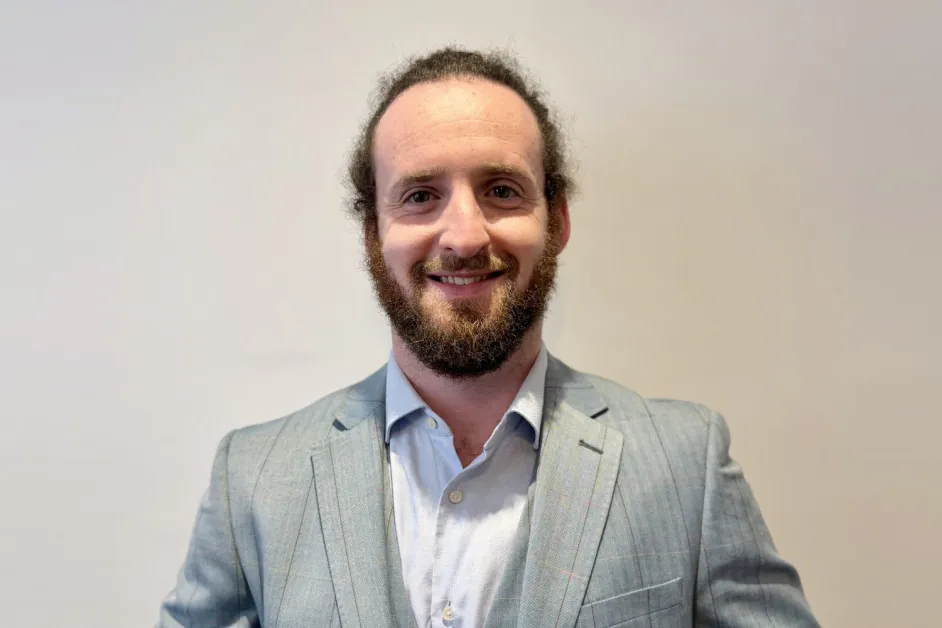
Jack Cherkas, Syntax’in Küresel CISO’su – Röportaj Serisi

 Unite.AI sitesini Google'daki tercih ettiğiniz kaynaklara ekleyin
Öne çıkan noktalarYönetişim, yapay zeka projelerine bir kapıda engel olmak yerine onlarla birlikte…
Daha fazla göster
- Yönetişim, yapay zeka projelerine bir kapıda engel olmak yerine onlarla birlikte ilerlemelidir.
- Yapay zeka aracıları, tıpkı insan kullanıcılar gibi kimlik, izin, günlük kayıtları ve sınırlama kollarına ihtiyaç duyar.
- Erken aşamada pratik modellerle ortaya çıkan CISO'lar, yapay zeka ekiplerinin iş birliği yapmak isteyeceği ortaklar haline gelir.
Jack Cherkas, Syntax’in Küresel CISO’su, bulut güvenliği, siber dayanıklılık, kurumsal mimari ve AI güvenliği konularında derin deneyime sahip bir siber güvenlik yöneticisidir. Syntax, PwC UK, Kyndryl ve IBM’de üst düzey rollerde bulunmuş ve güvenlik operasyonlarının oluşturulmasına ve ölçeklendirilmesine, büyük olaylara yanıt çabalarının yönetilmesine ve büyük kurumsal ortamlar için siber dayanıklılık stratejilerinin geliştirilmesine yardımcı olmuştur. Syntax’te, şirketin insanları, sistemleri, veri merkezleri, yönetilen bulut hizmetleri ve müşteri odaklı güvenlik teklifleri boyunca küresel siber güvenliği yönetiyor ve sekiz ülkede 65’den fazla güvenlik uzmanından oluşan bir ekibi denetliyor.
Syntax, özellikle SAP ve Oracle (ORCL ) ortamları olmak üzere, iş açısından kritik kurumsal uygulamalarda uzmanlaşmış küresel bir BT hizmetleri ve yönetilen bulut sağlayıcısıdır. Şirket, hibrit ve çoklu bulut altyapılarında buluta geçiş, yönetilen barındırma, siber güvenlik, kurumsal uygulama yönetimi ve AI destekli operasyonlar konusunda kuruluşlara destek verir. Çalışmaları, işletmelerin karmaşık iş sistemlerini büyük ölçekte modernleştirmesine, güvence altına almasına ve işletmesine yardımcı olmaya odaklanır.
IBM, Kyndryl, PwC ve şimdi Syntax’te siber güvenlik girişimlerini yönettiniz. AI gibi ortaya çıkan teknolojileri güvence altına alma perspektifiniz nasıl değişti, özellikle organizasyonlar deneyden üretime geçiş yapıyor?
Kariyerim, her biri güvenliğin yeni bir kontrol alanına yetişmesini gerektiren bir dizi dönüşümü izledi. IBM’de bulutun ilk dönemlerinde soru, iş açısından kritik iş yüklerini çalıştırmak için başkasının altyapısına güvenip güvenemeyeceğimizdi. Yanıt, paylaşılan sorumluluk modeli ve buluta özgü yeni nesil kontroller oldu.
Sonra fidye yazılımları dönemi geldi. 2017’de NotPetya şirketleri saatler içinde devre dışı bıraktı ve sektör, solucan gibi yayılabilen kötü amaçlı yazılımların küresel tedarik zincirlerini bir gecede durdurabileceğini öğrendi. Yanıt, bir siber saldırının olup olmayacağına değil, ne zaman olacağına hazırlanmak, ağları bölümlendirmek, değiştirilemez yedekler kullanmak ve kimlik yönetimine ciddi biçimde ağırlık vermek oldu.
Kyndryl ve PwC’deki dönemim boyunca SaaS, her BT ortamının kenarından merkezine taşındı. İş yükleri veri merkezlerinden çıkıp başkasının teknoloji yığınına geçti, kimlik güvenlik sınırı haline geldi ve Sıfır Güven bir şema olmaktan çıkıp bir işletim modeline dönüştü.
Şimdi Syntax’te, sistemin kendisinin akıl yürüttüğü, ürettiği ve harekete geçtiği GenAI dalgasındayız. Her dalga bize yeni bir kontrol alanı, yetersiz uyarı ve deney ile üretim arasında daha kısa bir zaman aralığı getirdi. Bulut yıllar aldı. SaaS çeyrekler aldı. GenAI haftalar alıyor. Ayak uyduran CISO’lar, her dalgayı istisna olarak görmeyi bırakıp hızlı benimsemeyi olağan durum olarak kabul edenlerdir.
Organizasyonlar AI benimsemeyi hızlandırırken, yalnızca uyumun değil güvenin de tehlikeye girme riskini nasıl değerlendirirsiniz? Bu tehlikenin başladığına dair en erken işaretler nelerdir?
Güven, iyi bir AI benimsemesinin temelidir. En erken işaretler denetim raporunda değil, operasyonel sinyallerdedir. Kimsenin sorumluluğunu üstlenmediği gölge AI dağıtımları. Güvenlik incelemesi yapmadan GenAI sağlayıcılarını onaylayan satın alma birimi. Eğitim verisinin nereden geldiğini sorduğunuz anda kopan veri kökeni zinciri. Kimse projeyi yavaşlatmak istemediği için yönetici izinleri verilen AI ajanları. Bir kuruluşta bu dört sinyali görüyorsanız güven, kazanıldığından daha hızlı harcanıyor demektir. Yönetim genellikle bunu en son öğrenir.
Birçok şirket yapay zekâyı güvenliğini sağlayabileceklerinden daha hızlı benimsiyor. Yönetişim inovasyonun gerisinde kaldığında bugün karşılaştığınız en yaygın somut riskler nelerdir?
Yönetişim geride kalırsa, üç şey olur ve hiçbiri güvenlik olayları olarak görünmez, çok sonra ortaya çıkar. İlk olarak, düzenleyici maruziyet sessizce birikir: AI dağıtımı AB AI Yasası’nın şeffaflık gereksinimlerini ihlal eder, ancak alarm vermez, iki yıl sonra bir denetimde ceza olarak ortaya çıkar. İkincisi, müşteri güveni görülmeyen işlemlerde aşınır: potansiyel müşteriler, yönetişimi kanıtlayabilen rakipleri seçer ve satış ekibiniz nedenini asla öğrenmez. Üçüncüsü, karar kalitesi bozulur: organizasyon AI’dan etkilenen daha fazla karar alır, ancak açıklamak veya denetlemek mümkün değildir ve kötü kararlar kimsenin bakmadığı yerlerde birikir. Zayıf AI yönetiminin maliyeti, denetim, satış ve karar kalitesinin yavaş aşınmasıdır ve sonunda itibarını zedeleyen bir ihlalle sonuçlanır.
Yönetilen güvenlik hizmetleri ve SOC operasyonlarını kurup ölçeklendirme deneyiminize göre kuruluşlar, yapay zekâ destekli sistemleri ve özerk karar vermeyi ele almak için güvenlik modellerini nasıl yeniden düşünmeli?
Yapay zekâ yeni bir saldırı vektörü, tehdit çarpanı ve kritik bir savunma bileşenidir; güvenlik modeli üçünü de aynı anda kapsamalıdır.
Bir saldırı vektörü olarak GenAI platformlarının kendileri savunulması gereken hedeflere dönüşür. Bir tehdit çarpanı olarak saldırganlar GenAI’ı büyük ölçekte kimlik avı hazırlamak, istismar kodu üretmek, keşfi otomatikleştirmek ve makine hızında açık bulmak için kullanıyor. Savunma açısından aynı teknolojinin ters yönde kullanılması tek gerçekçi yanıttır: AI destekli triyaj, otomatik tehdit avcılığı ve analistlerin yeteneklerinin güçlendirilmesi artık isteğe bağlı değildir; SOC, AI ile güçlendirilmiş bir rakibe bu şekilde ayak uydurur. Onlar AI ile güçlendirilmişken biz değilsek aradaki fark her döngüde büyür.
Bu durum, modelin yönetmesi gereken yeni bir aktör türü de yaratıyor. Syntax’te AI ajanlarını şimdiden insanlarla birlikte organizasyon şemasına katılan üyeler olarak düşünüyoruz; bu, onları nasıl koruyacağımızın standardını belirliyor. AI ajanları, insan kullanıcılara verdiğimiz her şeye — kimlik, rol tabanlı izinler, etkinlik günlükleri ve davranışsal referans düzeyleri — ek olarak ele geçirilmiş hesaplarda kullandığımız aynı sınırlama araçlarına ihtiyaç duyar: devre dışı bırakma, izole etme ve erişimi iptal etme. Fark hızdır. Ajanlar milisaniyeler içinde hareket eder; bu yüzden bu araçlar olay müdahale akışının sonunda değil, anında ve otomatik olarak devreye girmelidir.
Syntax’te Küresel Güvenlik Operasyon Merkezimiz AI’ın insan analistin yeteneklerini güçlendireceği şekilde gelişiyor. Çalışanlarımız da Syntax GenAI Platformu içinde ajan tabanlı iş akışları ve ajanlar oluşturuyor. Platform, önyargı ve toksisiteye karşı yerleşik korumalar ile veri gizliliği ve güvenliği için varsayılan kontroller sunuyor.
Yeniden düşünmenin özü budur. AI’ı hedef olarak savunun. AI’ı savunucu olarak kullanın. AI kullanımını yönetin.
Hız ile kontrol arasında sık sık gerilim yaşanır. Kuruluşlar anlamlı gözetim ve koruma mekanizmaları uygularken AI sistemleri için inovasyon hızını nasıl koruyabilir?
Hız ve kontrol, projeyi engellemek yerine onunla birlikte ilerleyen bir yönetişim kurana kadar zıt görünür. Hata, yönetişimi kapıya koymaktır: bir komite, bir onay, üç aylık bir inceleme. Kapı açılana kadar ekip ya onu dolanmış ya da ivmesini kaybetmiştir. İşleyen model, yönetişimin içine yerleştirildiği yeniden tanımlanmış süreçlerdir. Açık ve tutarlı iletişim başlangıç noktasıdır; ardından önceden onaylanmış kalıplar, önceden uygunluğu değerlendirilmiş veri akışları ve önceden tanımlanmış izin şablonları gelir. Ekipler hız, güvenlik ekipleri görünürlük kazanır; herkesin var olduğunu varsaydığı ödünleşimin aslında kötü tasarlanmış bir süreç olduğu ortaya çıkar. Mesele, güvenlik ile inovasyonu her kuruluşun risk iştahı doğrultusunda dengelemektir.
Büyük ölçekli siber dayanıklılık stratejileri ve olay müdahalesi üzerinde çalıştınız. Yapay zekânın devreye girmesi siber tehditlerin niteliğini ve kuruluşların bunlara hazırlanma biçimini nasıl değiştiriyor?
Yapay zekâ tehditleri farklı boyutlarda hızlandırıyor. Ölçek: aynı anda binlerce hedefe makine hızında kimlik avı ve keşif. Karmaşıklık: ses ve video doğrulamasını aşan deepfake tabanlı sosyal mühendislik. Kimlik: insanlar için tasarlanmış kimlik kontrollerini geçen sentetik kimlikler.
Olay müdahalesi açısından sonuçlar operasyoneldir. İnsanların kalıpları insan hızında fark etmesine dayanmayan tespit yöntemleri gerekir. Ses ve videonun sahte olabileceğini varsayan doğrulama protokolleri gerekir. Ayrıca kurtarma adımları fidye yazılımından farklı olduğu için, yapay zekâyla ilgili olayları açıkça kapsayan müdahale planları gerekir.
Syntax’te karmaşık ve gerçek bir kurumsal ortamda ‘tasarımdan güvenli’ yapay zekâ gerçekte nasıl görünüyor?
Syntax’te bu, yerleşik koruma mekanizmalarına sahip GenAI Platformumuzu benimsemek, GenAI hizmetlerini, uygulamalarını, modellerini ve platformlarını onaylı, kısıtlı veya yasak olarak sınıflandırmak ve AI Yönetişim Ofisimiz aracılığıyla güvenliği önceleyen bir kültür geliştirmek yoluyla inovasyon ile güvenliği dengelemektir. Küresel Güvenlik Organizasyonumuz için amaç, işi engellemek değil mümkün kılmak; risk iştahımız doğrultusunda Syntax’i korurken stratejik öncelikleri desteklemektir.
Güvenlik ve uyumluluğun artık engel değil büyümeyi mümkün kılan unsurlar olduğu yönünde güçlenen bir görüş var. Kuruluşların bu yaklaşımı gerçekten benimsemesi için kültürel ve operasyonel olarak ne değişmeli?
En büyük değişim başarının nasıl ölçüldüğüdür. Güvenlik ekipleri onlarca yıldır gerçekleşmeyen şeylerle ölçüldü: ihlal, olay veya denetim bulgusu olmaması. Bu ölçüt ‘hayır’ demeyi ödüllendirir. Kolaylaştırıcı olarak çalışan ekipler ise kanıtlanabilir kontroller sayesinde kazanılan anlaşmaları, güvenliğin yol açmasıyla zamanında yapılan lansmanları ve yönetişimin etrafından değil içinden geçen yenilikleri ölçer.
Operasyonel olarak, yönetişimin baştan yerleştirildiği yeniden tanımlanmış süreçler gerekir. Buna, güvenli yolu kolaylaştıran GenAI Platformumuz gibi etkin destek ile AI Champions girişimimiz benzeri erişilebilir üretken yapay zekâ eğitimleri ve programları eşlik etmelidir.
Kültür, neyi teşvik ettiğinizi ve neyi mümkün kıldığınızı izler. Ödülleri değiştirin, insanlara doğru zamanda doğru araçları ve eğitimi verin; davranış da değişir. Syntax’in yürüttüğü dönüşüm budur.
AI, işletme akışlarına giderek daha fazla entegre olurken, CISO’lar AI liderleri, veri bilimcileri ve ürün ekipleri ile birlikte çalışarak ilerlemeyi yavaşlatmadan hesap verebilirliği nasıl sağlayabilir?
Davet bekleyen CISO geç kalır. Politika itirazları yerine pratik kalıplarla erkenden gelen CISO, AI projelerinin gerçekten masada görmek istediği ortak olur. Pratikte bu, AI ekipleriyle ortak tasarım oturumları, işlevsel onaylardan sonra değil onlarla yan yana yürüyen güvenlik onayları ve açık kapı politikası demektir. Bu yaklaşım, konuşmayı iş için istekli ve işbirlikçi bir ortak olarak “Hayır Departmanı”ndan “Evet, ama” ya da “Hayır, ama”ya dönüştürür.
Gelecekte, AI yönetişimi için standardize edilmiş bir küresel çerçeve görecek misiniz, yoksa organizasyonlar düzenlemelerden bağımsız olarak kendi iç güven mimarilerini oluşturmak zorunda kalacaklar mı?
Her ikisi de, bu sırayla. Az sayıda bölgesel çerçeve etrafında aşamalı bir yakınsama göreceğiz; önce AB AI Yasası, sonra yerel farklılıklarla diğerleri gelecek. Jeopolitik parçalanma nedeniyle bu on yıl içinde tek bir küresel standart görmeyeceğiz. Bu yüzden kuruluşlar iki şeyi paralel yürütecek: en büyük pazarları için geçerli çerçeveye uymak ve en zayıf çerçevenin gerektirdiğinden daha ileri giden bir iç güven mimarisi işletmek. İç mimari dış standarttan daha önemlidir, çünkü düzenleyiciler yavaş hareket eder, tehditler ise etmez. İç güven mimarilerini şimdi kuran şirketler, önümüzdeki on yılı gelen her yeni düzenleyiciye “biz bunu zaten yapıyoruz” diyerek geçirecek.
Harika röportaj için teşekkür ederiz. Daha fazla öğrenmek isteyen okuyucular Syntax‘i ziyaret edebilir.


