
Financiering
RAVEN.IO haalt 20 miljoen dollar op om applicatiebeveiliging te vernieuwen in het tijdperk van AI-gedreven aanvallen

 Voeg Unite.AI toe aan je voorkeursbronnen op Google
Belangrijkste puntenRAVEN.IO heeft 20 miljoen dollar opgehaald om runtimebeveiliging te verbeteren tegen…
Meer weergeven
- RAVEN.IO heeft 20 miljoen dollar opgehaald om runtimebeveiliging te verbeteren tegen onvoorspelbare, door AI gedreven aanvallen.
- Het platform detecteert onbekende bedreigingen door live applicatiegedrag in realtime te analyseren.
- Runtimebescherming wordt steeds essentiëler nu AI zowel softwareontwikkeling als het creëren van exploits versnelt.
Cybersecuritystartup RAVEN.IO heeft 20 miljoen dollar aan nieuw kapitaal opgehaald om de bescherming van applicaties in productieomgevingen opnieuw vorm te geven. De financieringsronde werd geleid door Norwest met aanvullende investeringen van Elron Ventures en verschillende strategische investeerders. Dat gebeurt op een moment waarop traditionele beveiligingsmodellen steeds moeilijker gelijke tred houden met door AI gegenereerde dreigingen.
Het bedrijf vertrekt vanuit een kernidee: moderne aanvallen zijn niet langer voorspelbaar en beveiligingssystemen die op bekende kwetsbaarheden zijn gebaseerd, worden minder effectief.
Voorbij CVE’s en signatuurgebaseerde verdediging
Applicatiebeveiliging steunt al jaren sterk op het opsporen van bekende kwetsbaarheden, vastgelegd als Common Vulnerabilities and Exposures (CVE’s), en het verhelpen ervan na ontdekking. Dat model staat nu onder druk.
RAVEN.IO verlegt de aandacht van wat al bekend is naar wat daadwerkelijk binnen een draaiende applicatie gebeurt. In plaats van statische codescans of externe verkeersmonitoring analyseert het platform hoe code in realtime wordt uitgevoerd en signaleert het afwijkingen van verwacht gedrag.
Dit model stelt beveiliging tijdens runtime voorop en moet aanvallen herkennen, ook wanneer er geen bekende kwetsbaarheid is. Door uitvoeringspaden, bibliotheken en functieaanroepen te volgen, kan het systeem afwijkende activiteit signaleren en exploits stoppen zodra ze plaatsvinden.
De verschuiving weerspiegelt een bredere ontwikkeling: met AI kunnen aanvallers sneller exploits maken en inzetten dan traditionele kwetsbaarheidsdatabases kunnen bijhouden.
Waarom inzicht tijdens runtime steeds belangrijker wordt
Het platform van RAVEN.IO gaat ervan uit dat de meeste belangrijke aanvallen nu binnen de applicatielaag zelf plaatsvinden, in plaats van op netwerk- of endpointniveau. Dat is vooral relevant in cloudnative omgevingen, waar applicaties over containers, microservices en meerdere cloudproviders zijn verdeeld.
Volgens het bedrijf biedt de technologie diepgaand inzicht in applicatiegedrag, tot op het niveau van afzonderlijke functies en uitvoeringsketens, zonder ingrijpende instrumentatie of gevolgen voor de prestaties.
Dit inzicht stelt beveiligingsteams in staat om:
- Exploitpogingen in realtime te detecteren
- Ruis te verminderen door kwetsbaarheden die niet kunnen worden uitgebuit een lagere prioriteit te geven
- Aanvallen te herleiden tot specifieke codewijzigingen of deployments
Het doel is naast detectie ook onmiddellijke preventie: schadelijke uitvoering blokkeren voordat er schade ontstaat.
Eerste klanten in sectoren met hoge beveiligingseisen
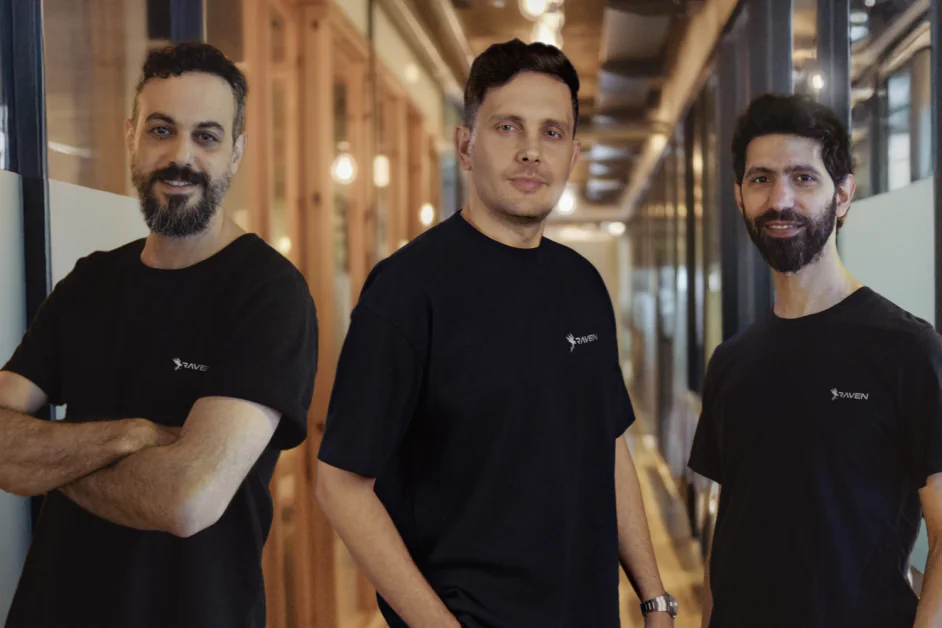
RAVEN.IO werd in 2023 opgericht door Roi Abitboul, Guy Franco en Omer Yair. Deze ervaren cybersecurityspecialisten hebben een achtergrond in Israëlische defensie-eenheden en eerdere successen met startups. Het team bouwde eerder Javelin Networks, dat door Symantec werd overgenomen. Daar werkten zij vervolgens aan technologie voor endpointdetectie en cloudbescherming.
De huidige focus bouwt op die ervaring voort, maar richt zich op een andere laag in de technologiestack: de runtime van de applicatie zelf.
Het platform draait al in productie bij 11 zakelijke klanten, vooral in sectoren als verzekeringen en financiële dienstverlening, waar risico’s in de applicatielaag en toeleveringsketen bijzonder groot zijn.
Dergelijke omgevingen voeren nieuwe beveiligingsmodellen doorgaans voorzichtig in. Dat suggereert dat gedragsgebaseerde runtimebeveiliging terrein wint bij organisaties met een complexe infrastructuur en een hoge blootstelling aan risico’s.
Wat dit betekent voor de toekomst van applicatiebeveiliging
De strategie sluit aan bij een groeiende cybersecuritybeweging die vaak «protect right» wordt genoemd: applicaties tijdens runtime beschermen, in plaats van uitsluitend op controles vroeg in de ontwikkeling volgens «shift left» te vertrouwen.
Traditionele methoden spelen nog steeds een rol, maar laten een gat tussen de ontdekking van een kwetsbaarheid en het uitrollen van een patch. Aanvallers benutten dit tijdvenster steeds vaker. Runtimebescherming moet het gat dichten door applicaties tijdens hun werking continu te bewaken en te verdedigen.
Nu AI zowel softwareontwikkeling als het maken van exploits versnelt, groeit het aanvalsoppervlak snel. Er wordt sneller meer code geschreven, vaak met minder menselijk toezicht, terwijl aanvallers toegang krijgen tot hulpmiddelen die het ontdekken van kwetsbaarheden automatiseren.
In die omgeving kunnen beveiligingsmodellen die op voorkennis steunen verder aan effectiviteit verliezen.
De financiering van RAVEN.IO weerspiegelt een groeiende belangstelling voor methoden die ervan uitgaan dat aanvallen onvermijdelijk zijn en zich richten op het in realtime detecteren en stoppen ervan. Als die verschuiving doorzet, kan gedragsgebaseerde runtimebeveiliging uitgroeien van een nichecategorie tot een fundamentele laag in moderne applicatiebescherming.


