
Interviews
David Archer, CTO, Niobium Microsystems – Interviewreeks

 Voeg Unite.AI toe aan je voorkeursbronnen op Google
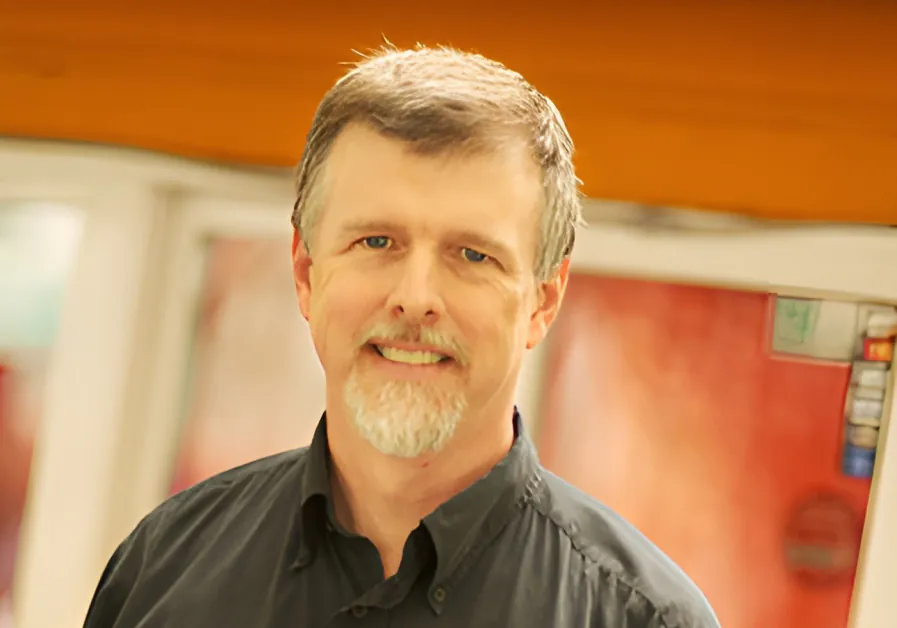
Dr. Archer is de CTO van Niobium Microsystems en een Principal Scientist die leiding geeft aan Cryptografie en Multiparty Computation bij Galois, Inc., waarvan de klanten onder andere DARPA, de NSA, IARPA en het Ministerie van Binnenlandse Veiligheid zijn.
Hij heeft meer dan 30 jaar ervaring in R&D op het gebied van complexe ASIC’s, systeemhardware, software-architecturen, beveiligde berekeningen en cryptografie.
Dr. Archer heeft een Ph.D. in Computer Science van de Portland State University, een M.S. in Elektrotechniek en een B.S. in Computer Engineering van de University of Illinois at Urbana-Champaign.
Niobium Microsystems is een pionier op het gebied van Zero Trust Computing-oplossingen, met de snelste homomorfische encryptie (FHE) hardware-accelerators in de industrie. De technologieën van het bedrijf stellen organisaties in staat om de waarde van data te benutten terwijl deze volledig versleuteld blijft, waardoor gevoelige informatie privé blijft en naleving van regelgeving wordt ondersteund. Door de prestaties van FHE naar ongekende hoogtes te brengen, maakt Niobium Microsystems een nieuwe generatie machine learning- en statistische analyse-toepassingen mogelijk met wiskundig gegarandeerde privacy.
U hebt een geweldige academische en professionele reis gehad. Was er een specifiek moment of invloed dat u ertoe bracht uw carrière te wijden aan cryptografie?
Ik zou zeggen dat het twee tegenstrijdige, specifieke invloeden zijn, beide de moeite waard om te lezen: Het recht op privacy van Warren en Brandeis en De transparante samenleving van Brin. De eerste benadrukt het recht om alleen gelaten te worden, en stelt dat de wet mensen moet beschermen tegen indringende technologieën. De laatste stelt het tegenovergestelde: die indringende technologieën kunnen niet worden vermeden, en we falen wanneer we proberen de machtige few die ze gebruiken te verblinden, omdat de wet ons verhindert om ze te zien. Steeds meer lijken beide visies onpraktisch in het licht van de cybercriminele industrie, data-aggregators en misbruik door nationale staten. Moderne cryptografie die bijvoorbeeld feiten kan bewijzen zonder geheimen te onthullen, of gevoelige data kan delen zonder deze te onthullen, speelt een belangrijke rol in een werkbaar oplossing.
Voor wie onbekend is met Fully Homomorphic Encryption, hoe zou u het uitleggen en wat maakt het zo’n game-changer voor gegevensprivacy?
Fully Homomorphic Encryption, of FHE, is een cryptografische technologie die het mogelijk maakt om berekeningen uit te voeren op versleutelde data zonder deze ooit te decrypteren. Stel je voor dat je een gesloten doos aan iemand geeft – ze kunnen de inhoud van de doos manipuleren zonder deze ooit te openen, en alleen jij kunt het resultaat ontgrendelen. Met FHE blijft data versleuteld tijdens opslag, transport en berekening. Dat is revolutionair: het garandeert wiskundig dat gevoelige data ondoorzichtig blijft. Geen lekken meer, geen blootstelling meer.
Wat zijn de grootste uitdagingen om FHE praktisch te maken voor enterprise AI-toepassingen, en hoe gaat Niobium deze uitdagingen aan?
Historisch gezien was de grootste uitdaging van FHE de computationele efficiëntie – FHE-bewerkingen waren duizenden tot miljoenen keer trager dan reguliere berekeningen. Maar bij Niobium hebben we dit probleem aangepakt door speciaal ontworpen FHE-hardware-accelerators te bouwen. In tegenstelling tot traditionele CPUs of hardware die zijn aangepast van graphics- of AI-architecturen, is onze ontwerp van de grond af geoptimaliseerd voor de computationele behoeften van FHE. Door een full-stack, hardware-software co-design-aanpak, hebben we de prestaties van FHE in het bereik van praktisch enterprise-gebruik gebracht, waardoor beveiliging en de snelheid van bedrijven eindelijk zijn gealigneerd.
Welke soorten real-world use cases – met name in defensie of financiën – denkt u dat het meest baat zullen hebben bij FHE vandaag?
We zien al duidelijke vraag in defensie en financiën, waar het beschermen van data niet alleen wenselijk is, maar mission-critisch. Een belangrijke capaciteit in de strijd is multi-spectrale beeldanalyse vanuit autonome vliegtuigen (UAV), die kan worden gebruikt om specifieke chemische signalen in een landschap te detecteren. Echter, de specifieke signalen van interesse zijn vaak gevoelig: een vijand die een UAV vastlegt, kan deze signalen extraheren en leren hoe hij zich eraan kan aanpassen, waardoor detectie wordt vermeden. FHE aan boord kan ervoor zorgen dat deze signalen zelfs in het geval van vliegtuigvangst veilig blijven.
In de financiën is FHE een transformatieve oplossing. Het maakt privé-vragen mogelijk in donkere pool-handel, waardoor handelsstrategieën en marktgelijkheid worden beschermd. Bovendien kunnen instellingen veilig samenwerken aan fraudebestrijding over grenzen heen zonder gevoelige transactiegegevens of klantgegevens te onthullen. Deze collaboratieve aanpak verhoogt de detectiecapaciteiten aanzienlijk, waardoor complexe institutionele fraude-schema’s, grensoverschrijdende transactie-anomalieën en patronen van illegale activiteiten zoals witwassen worden onthuld, alles zonder strikte naleving van internationale gegevensbeschermingsregels. De mogelijkheid om inzichten te delen zonder ruwe gegevens te delen is niet alleen gunstig, maar essentieel voor een veilig en compliant wereldwijd financieel ecosysteem.
Er is veel gesproken over “zero-math” of privacy-beschermend rekenen. Hoe definieert u dat, en welke rol speelt het in Niobium’s technologie-stack?
“Zero-math” privacy-beschermend rekenen verwijst naar het maken van complexe cryptografische bewerkingen transparant voor ontwikkelaars en gebruikers – ze hoeven geen Ph.D. in cryptografie te hebben om de technologie te benutten. Dat is een lovenswaardig doel, maar de waarheid is dat FHE-implementatie wel gespecialiseerde kennis vereist. Daarom stopt Niobium niet bij hardware: we bouwen ook software-stacks om FHE naadloos te integreren in bestaande workflows. We zijn ook mede-oprichters van FHETCH, een open-standaardenconsortium dat werkt aan het bouwen van cross-platform API’s, zodat FHE-hardware en software zonder aanpassing kunnen samenwerken. Deze kritieke stappen op het pad naar een wereld waarin gebruikers kunnen profiteren van deze volgende generatie technologie zonder cryptografie-expert te hoeven worden, zijn essentieel.
Homomorfische encryptie heeft een reputatie van computationeel duur. Waar ziet u de meest belovende doorbraken in prestaties vandaan komen?
De meest belovende doorbraken vinden plaats in hardware-acceleratie, specifiek ontworpen voor FHE. Traditionele CPUs en GPUs zijn niet gebouwd voor de ingewikkelde, hoge precisie wiskunde die FHE vereist. Bij Niobium hebben we onze ontwerpen specifiek ontwikkeld om deze berekeningen met ongekende efficiëntie uit te voeren. In combinatie met onze gespecialiseerde compiler-optimalisaties zien we prestatieverbeteringen van meerdere ordes van grootte die een paar jaar geleden ondenkbaar waren.
Sommige beveiligingsbenaderingen gebruiken vertrouwde uitvoeromgevingen of vertrouwelijke computing. Hoe vergelijkt FHE zich daarmee, en wanneer is het duidelijk de betere optie?
Vertrouwde uitvoeromgevingen (TEEs), soms genoemd vertrouwelijke computing, vertrouwen op hardware-enclaves om data te beschermen, maar ze vereisen nog steeds vertrouwen in de hardware-leverancier, de enclave en het systeemsoftware, en ze verwerken de data nog steeds onversleuteld. De complexiteit van die “root of trust” reduceert TEE’s tot “redelijk goede beveiliging”, en een groot aantal studies bevestigt die zorg. FHE verwijdert vertrouwen volledig uit de vergelijking – geen data hoeft ooit te worden gedecrypteerd, dus er is letterlijk geen gevoelige data om te compromitteren. Wanneer absolute, wiskundig gegarandeerde beveiliging vereist is, vooral in zwaar gereguleerde industrieën, is FHE de superieure keuze.
Side-channel-aanvallen zijn een zorg bij het werken met gevoelige data op hardware-niveau. Welke stappen hebt u genomen om deze risico’s in Niobium’s ontwerpen te minimaliseren?
Side-channel-aanvallen benutten onbedoelde informatie-lekken uit hardware. Onderzoek toont keer op keer aan dat TEE’s kwetsbaar zijn voor dit soort aanvallen. Echter, als de enige informatie die u verwerkt versleuteld is, dan heeft het lekken ervan geen voordeel voor de aanvaller. Het is niet dat onze hardware het risico op lekken minimaliseert. In plaats daarvan maximaliseert het de prestaties en efficiëntie, vooral omdat het niet hoeft te zorgen over lekken.
Hoe ziet u de standaardisatie-inspanningen in de FHE-ruimte evolueren, en wat doet Niobium om compatibiliteit met opkomende normen te garanderen?
Standaardisatie is cruciaal voor adoptie, en we participeren actief in deze inspanningen door samenwerking met industrie-groepen en standaardenorganisaties. Niobium heeft onlangs het FHE Technical Consortium for Hardware (FHETCH) mede-opgericht, samen met Chain Reaction en Optalysys, om interoperabiliteit en praktische prestatiebenchmarks voor commercieel levensvatbare FHE-oplossingen te stimuleren. Als Technisch Voorzitter van FHETCH ben ik persoonlijk betrokken bij het vormgeven van initiatieven zoals het ontwikkelen van een API-abstratie-laag, die een naadloze integratie tussen diverse FHE-hardware-accelerators en software-bibliotheken mogelijk maakt. We zijn ook betrokken bij FHE-gemeenschapsstandaardisatie-inspanningen zoals die van homomorphicencryption.org. Deze proactieve inspanningen helpen garanties voor compatibiliteit en interoperabiliteit vanaf het begin, wat essentieel is voor ondernemingen die hun beveiligingsinvesteringen toekomstbestendig willen maken. We moedigen NIST aan om FHE snel te standaardiseren, omdat, zoals u weet, NIST-cryptografische standaarden de basis leggen voor federale overheidstechnologie-aankopen, waardoor FIPS-validatie een vereiste wordt voor het verkopen van cryptografische producten aan enige Amerikaanse overheidsinstantie.
Wat vindt u het meest opwindend aan de richting waarin het veld de komende jaren gaat, en wat kunnen we van Niobium verwachten op de roadmap?
Wat me het meest opwindt, is de verschuiving van theoretische belofte naar praktische implementatie van beveiligde computing op enterprise-schaal. In de komende jaren verwacht ik dat FHE-cloudservices steeds meer gemeengoed zullen worden, waardoor de manier waarop organisaties tegen gegevensbeveiliging aankijken, zal veranderen. Niobium zal deze beweging blijven leiden – we zijn niet alleen onze FHE-acceleratorprestaties aan het verbeteren, maar we breiden ook uit naar bredere Zero Trust Computing-oplossingen zoals zero-knowledge-bewijzen en cryptografisch verifieerbare berekening. Deze combinatie van verzekeren van vertrouwelijkheid aan de ene kant en verzekeren van integriteit en non-repudiation aan de andere kant, spreekt rechtstreeks tot waarom ik in deze inspanning zit: het oplossen van het dilemma dat door Brandeis en Brin is geschetst. Verwacht dat u van ons nog krachtigere, veelzijdigere en toegankelijkere privacy-beschermende technologieën zult zien, die bepalen wat ondernemingen mogelijk achten in beveiligde gegevensverwerking.
Bedankt voor het geweldige interview, lezers die meer willen leren, kunnen Niobium Microsystems bezoeken.


