Fondamentaux de l’IA
Qu’est-ce que l’appel d’outils ? Comment les modèles d’IA transforment leurs décisions en actions
L’appel d’outils permet à un modèle d’IA de demander l’exécution d’une fonction, d’une API, d’une recherche ou d’une action au moyen d’arguments structurés. Ce guide retrace l’ensemble du cycle d’utilisation des outils et explique les schémas, la validation, les autorisations et les modes de défaillance courants.

 Ajouter Unite.AI à vos sources préférées sur Google

L’appel d’outils est le mécanisme qui permet à un modèle d’IA de demander l’exécution d’une fonction précise ou l’accès à une capacité externe à l’aide d’arguments structurés. Il transforme la décision du modèle en une action lisible par une machine, ce qui permet à un logiciel d’effectuer une recherche, un calcul, de récupérer des données, d’exécuter du code ou de mettre à jour un autre système, sans demander au modèle d’imiter l’opération sous forme de texte.
L’appel d’outils est fondamental pour les agents d’IA modernes. Un modèle peut raisonner sur ce qui devrait se passer, mais l’application qui l’entoure détermine si l’action demandée est valide et autorisée, si elle est exécutée et si son résultat est renvoyé au modèle pour qu’il prenne la décision suivante.
Pourquoi les modèles ont besoin d’outils
Un modèle de langage a des limites importantes. Les connaissances qu’il a acquises sont limitées par une date de fin d’entraînement, il ne peut pas effectuer de manière fiable tous les calculs, il ne connaît pas automatiquement les données privées ou en temps réel et il ne peut pas agir sur des systèmes logiciels en générant du texte seul.
Les outils élargissent les capacités du modèle, notamment en lui permettant de :
- rechercher des informations à jour ;
- interroger une base de données ou une base de connaissances ;
- exécuter du code ou effectuer des calculs exacts ;
- lire et écrire des fichiers ;
- créer des tickets, des événements, des messages ou des transactions ;
- utiliser un navigateur ou une autre interface utilisateur.
Un outil ne rend pas le modèle intrinsèquement plus savant. Il donne à l’application un moyen contrôlé d’obtenir des éléments probants ou d’effectuer une opération.
Anatomie d’une définition d’outil
La description de l’outil devrait préciser les critères qui justifient ou excluent son utilisation. « Rechercher des données » est une indication vague, car le modèle ne peut pas savoir s’il s’agit de rechercher des clients, des documents ou sur le Web public. « Rechercher les comptes clients approuvés par nom d’entreprise ou identifiant de compte ; ne pas utiliser pour des recherches générales sur le Web » définit clairement les limites que le modèle peut respecter.
Les applications décrivent chaque outil disponible dans un format structuré. Une définition comprend généralement :
- Nom : un identifiant stable, tel que
get_weatheroucreate_support_ticket. - Description : une explication précise de la fonction de l’outil et des situations dans lesquelles il doit être utilisé.
- Schéma d’entrée : les arguments obligatoires et facultatifs, leurs types de données et les valeurs autorisées.
- Contrat de sortie : la documentation du résultat ou des erreurs que l’application renverra.
De nombreuses interfaces d’outils utilisent le schéma JSON ou une représentation typée similaire. Un schéma précis et sans ambiguïté réduit le risque que le modèle invente des paramètres ou combine des options incompatibles.
Fonctionnement de la boucle d’appel d’outils
| Nom | Identifiant stable de l’opération que le modèle peut demander. |
|---|---|
| Schéma d’entrée | Arguments autorisés, types, champs obligatoires et valeurs permises. |
| Autorisation | Avant l’exécution, le logiciel vérifie l’identité, les règles, le périmètre et l’approbation. |
| Contrat de sortie | Résultat ou erreur explicite renvoyé au modèle et intégré à la piste d’audit. |
Imaginons qu’un utilisateur demande : « Ai-je des réunions à Manchester mardi prochain et va-t-il pleuvoir ? »
- L’application fournit le contexte. Elle transmet au modèle la requête de l’utilisateur, les instructions système et les définitions des outils sélectionnés.
- Le modèle choisit un outil. Il peut demander une recherche dans le calendrier avec une plage de dates et un filtre de lieu.
- L’application valide la requête. Elle vérifie le nom de l’outil, les arguments obligatoires, le périmètre des autorisations et les règles métier.
- L’environnement d’exécution lance l’outil. Il interroge le système de calendrier et renvoie les événements correspondants ou une erreur explicite.
- Le modèle prend connaissance du résultat. Il constate qu’il y a une réunion à Manchester et demande à un outil météo de fournir les prévisions pour cette ville et cette date.
- L’application répète les vérifications et l’exécution.
- Le modèle produit la réponse finale. Il combine les résultats vérifiés et cite les détails pertinents.
Le modèle propose des appels ; l’application les exécute. Cette distinction est l’un des faits les plus importants à retenir sur l’utilisation des outils. Un environnement d’exécution sécurisé ne traite jamais la sortie du modèle comme du code automatiquement autorisé.
Le choix de l’outil peut être automatique ou encadré
Une application peut laisser le modèle décider si un outil est nécessaire, imposer un outil précis, limiter le choix à un sous-ensemble ou interdire les outils pour une réponse. Ces options sont utiles dans différents flux de travail.
La sélection automatique convient aux assistants polyvalents. La sélection obligatoire est utile pour des tâches telles que l’extraction structurée, où chaque requête doit passer par une fonction donnée. Restreindre l’ensemble des outils disponibles réduit les risques de confusion et d’exposition : une étape de lecture de factures n’a pas besoin d’accéder à un outil d’envoi d’e-mails.
Appels d’outils et sorties structurées
Ces deux fonctionnalités demandent au modèle de produire des données conformes à un schéma, mais elles n’ont pas le même objectif.
Les sorties structurées formatent la réponse du modèle pour une application, par exemple en extrayant le nom d’un produit, une quantité et une classification des risques. Les appels d’outils demandent à l’application d’effectuer une opération et de renvoyer une observation.
Un résultat structuré peut mettre fin à l’interaction. Un appel d’outil s’inscrit généralement dans une boucle qui se poursuit : demander, exécuter, observer, puis décider à nouveau.
Appels d’outils et API
Une API est une interface qu’un logiciel utilise pour communiquer avec un autre système. L’appel d’outil est la couche décisionnelle destinée au modèle, qui sélectionne une opération et fournit ses arguments. L’implémentation d’un outil encapsule souvent une API, mais elle peut aussi encapsuler une requête à une base de données, une fonction locale, un programme en ligne de commande ou une action dans une interface utilisateur.
Les meilleurs outils exposent rarement directement une API complexe dans son intégralité. Ils proposent des opérations adaptées aux tâches, à la sémantique claire, au périmètre limité et aux résultats que le modèle peut interpréter. Une fonction « Rembourser une commande », avec des paramètres de politique validés, est plus sûre et plus facile à utiliser qu’un outil de requête générique capable d’appeler n’importe quel point de terminaison.
Qu’est-ce qui caractérise un bon outil d’IA ?
Un objectif clair. Le nom et la description doivent distinguer l’outil de fonctionnalités similaires. Des outils qui se chevauchent entraînent des choix incohérents.
Des entrées limitées et typées. Les champs obligatoires doivent être explicites, et les valeurs contraintes doivent, si possible, utiliser des énumérations. Évitez de forcer le modèle à construire des charges utiles volumineuses et fragiles.
Des sorties utiles. Renvoyez suffisamment d’informations pour éclairer la décision suivante, notamment des identifiants stables et un état explicite de réussite ou d’échec. Ne dissimulez pas un échec partiel dans un message rassurant.
L’idempotence, dans la mesure du possible. Réessayer une opération de lecture est généralement sans risque ; réessayer un paiement ou l’envoi d’un message peut entraîner une action en double. Les outils à fort impact doivent utiliser des clés d’idempotence ou une autre mesure de protection.
Des autorisations limitées. Un outil de recherche en lecture seule ne doit pas hériter d’un accès en écriture. Les identifiants et l’autorisation relèvent de l’environnement d’exécution, et non de l’invite.
Échecs fréquents des appels d’outils
Les nouvelles tentatives doivent faire l’objet d’une politique spécifique. Réessayer une recherche en lecture seule peut être sans conséquence ; réessayer une opération de paiement ou l’envoi d’un message peut dupliquer une action irréversible. Les clés d’idempotence, les identifiants de transaction et les états de confirmation explicites permettent à l’environnement d’exécution de déterminer si la première tentative a échoué ou si elle n’a simplement pas renvoyé de réponse.
- Mauvais outil : le modèle sélectionne une capacité dont la description est similaire.
- Arguments non valides : un champ obligatoire est absent, mal formé ou impossible sur le plan sémantique.
- Résultat hallucinÉ : le modèle répond comme si l’outil avait fonctionné, sans attendre d’observation.
- Erreurs ambiguës : l’outil renvoie un résultat vide, que le modèle interprète comme « aucun enregistrement trouvé ».
- Enchaînement dangereux : un contenu non fiable provenant d’un outil incite le modèle à appeler un autre outil de manière inappropriée.
- Effets secondaires en double : un délai d’attente dépassé déclenche une nouvelle tentative alors que la première action a déjà abouti.
- Surcharge d’outils : un trop grand nombre de définitions non pertinentes réduit la précision de la sélection et consomme du contexte.
Autorisations et approbation humaine
Les outils peuvent être classés selon leur niveau de risque. La récupération de données en lecture seule peut s’exécuter automatiquement dans un périmètre de données limité. Les brouillons réversibles ou les modifications proposées peuvent être exécutés avec journalisation. Les actions externes, financières, destructrices ou ayant une portée juridique devraient généralement nécessiter une étape d’approbation.
L’approbation doit être éclairée. Une interface de confirmation doit présenter l’action exacte, sa cible, les paramètres importants et ses conséquences probables. « Autoriser l’outil ? » ne suffit pas lorsque l’outil va envoyer un courriel à 5 000 destinataires ou supprimer une ressource de production.
La présentation générale d’OpenAI sur les outils pour créer des agents souligne que l’utilisation d’outils doit s’inscrire dans une plateforme d’agents dotée de fonctions de traçage et d’observabilité. Les contrôles associés ne sont pas des options superflues : ils rendent opérationnelles les actions sélectionnées par le modèle.
Comment évaluer l’utilisation des outils
Évaluez séparément la sélection, les arguments, l’exécution, l’interprétation et la réussite finale de la tâche. Un modèle peut choisir le bon outil, mais renseigner le mauvais champ ; il peut aussi recevoir un résultat correct et en tirer une conclusion erronée. La journalisation de la trace complète permet de repérer ces différentes catégories d’échec et empêche une réponse finale convaincante de masquer un comportement dangereux ou inefficace.
Une réponse finale peut sembler correcte même si l’agent a suivi un parcours inefficace ou dangereux. L’évaluation doit donc mesurer à la fois les résultats et les trajectoires.
Parmi les indicateurs utiles figurent la précision de la sélection des outils, la validité des arguments, l’achèvement de la tâche, le nombre d’appels, la latence, le coût, la capacité à se remettre d’erreurs, les accès inutiles à des données sensibles, les effets secondaires en double et le respect des règles d’approbation. Effectuez plusieurs essais, car le comportement du modèle peut varier.
Comment lire les schémas d’appel d’outils
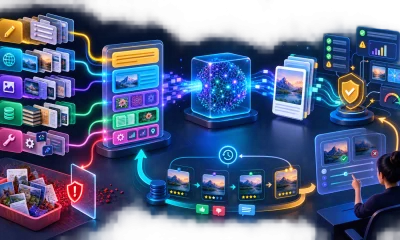
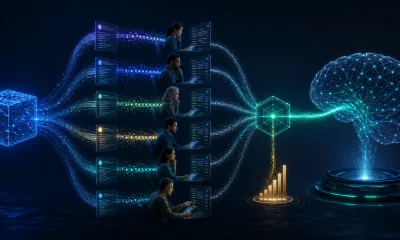
Lisez les schémas d’appel d’outils en partant de l’entrée numérotée jusqu’au résultat observable. La comparaison met en évidence la frontière qui distingue l’appel d’outils de son raccourci le plus proche, tandis que le parcours de contrôle indique où vérifier l’autorité ou l’incertitude avant toute conséquence dans le monde réel. Les libellés restent du texte ordinaire de la page, adapté aux différentes tailles d’écran, afin de pouvoir être traduits, renvoyés à la ligne et redisposés sur un téléphone.
Pour « Qu’est-ce que l’appel d’outils ? Comment les modèles d’IA transforment leurs décisions en actions », le visuel est une carte, pas une garantie. Une mise en œuvre réelle peut regrouper des étapes, répéter une étape ou ajouter une étape d’approbation humaine. L’essentiel est de savoir si l’équipe peut identifier les mêmes fonctions dans le système déployé, désigner un responsable pour chaque frontière et tester la transition entre elles. Si une étape ne peut être observée ou mesurée, les défaillances qui s’y produisent seront difficiles à diagnostiquer.
L’essentiel sur l’appel d’outils
L’appel d’outils fait le lien entre le jugement du modèle et l’action logicielle. Le modèle identifie une capacité et propose des entrées structurées ; l’application les valide, vérifie les autorisations, exécute l’action et renvoie l’observation.
Des outils bien conçus rendent les systèmes d’IA plus à jour, plus capables et plus utiles. Des outils mal conçus transforment de simples erreurs du modèle en conséquences externes. Le travail d’ingénierie déterminant porte sur les schémas, les autorisations, la gestion des erreurs, l’observabilité et les limites encadrant l’exécution.