
Haastattelut
David Maher, Intertrustin CTO – Haastattelusarja

 Lisää Unite.AI suosikkilähteisiisi Google-palvelussa
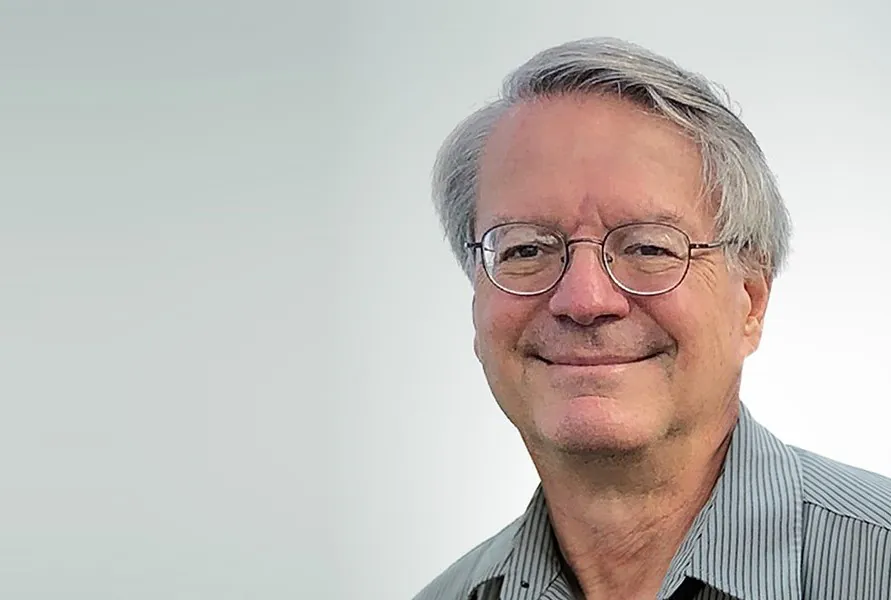
David Maher toimii Intertrustin johtavana teknologiajohtajana ja varapuheenjohtajana. Yli 30 vuoden kokemuksella luotettavissa jaketuissa järjestelmissä, turvallisissa järjestelmissä ja riskienhallinnassa Dave on johtanut tutkimus- ja kehitystyötä ja toiminut avainjohtajana yhtiön tytäryhtiöissä. Hän oli aiemmin Seacert Corporationin puheenjohtaja, joka on digitaalisen median ja IoT:n varmenneviranomainen, ja whiteCryption Corporationin puheenjohtaja, joka kehittää ohjelmistojen itsepuolustusjärjestelmiä. Hän toimi myös Marlin Trust Management Organizationin (MTMO) puheenjohtajana, joka valvoo maailman ainoaa riippumatonta digitaalisten oikeuksien hallintajärjestelmää.
Intertrust on kehittänyt innovaatioita, jotka mahdollistavat jaketun käyttöjärjestelmän turvallisen ja hallitun datan ja laskelmien suorittamisen avoimissa verkostoissa, mikä on johtanut peruspatenttiin luotettavasta jaketusta laskennasta.
Alun perin tutkimukseen perustuva Intertrust on kehittynyt tuoteorientoituneeksi yhtiöksi, joka tarjoaa luotettavia laskennan palveluita, jotka yhdistävät laitteen ja datan toiminnot, erityisesti IoT- ja tekoälysovelluksissa. Sen markkinat käsittävät median jakelun, laitteen tunnistamisen ja todennuksen, digitaalisen energianhallinnan, analytiikan ja pilvitallennuksen turvallisuuden.
Miten voimme sulkea tekoälyn luottamuskuilun ja miten voimme vastata yleisön kasvaviin huolenaiheisiin tekoälyn turvallisuudesta ja luotettavuudesta?
Avoinheitto on tärkein ominaisuus, joka uskon auttavan vastaamaan kasvaviin huolenaiheisiin tekoälystä. Avoinheitto käsittää ominaisuuksia, jotka auttavat sekä kuluttajia että teknologiaa ymmärtämään, mitkä tekoälymekanismit ovat osa järjestelmiä, joissa vuorovaikutamme, minkälainen on niiden alkuperä, miten tekoälymalli on koulutettu, mitkä varotoimet on toteutettu, mitkä käytännöt on sovellettu mallin kehittämisessä ja mitkä muut takuut on annettu tietyn mekanismin turvallisuudesta ja turvallisuudesta. Suurella avoimuudella voimme vastata todellisiin riskeihin ja ongelmiihin eikä meidät häikäise epärationaalisilla peloilla ja arvauksilla.
Mikä on metatietojen todennuksen rooli tekoälytuotosten luotettavuuden varmistamisessa?
Metatietojen todennus auttaa meitä lisäämään luottamustamme siihen, että takuut tekoälymallista tai muusta mekanismista ovat luotettavia. Tekoälymallikortti on esimerkki metatietojen kokoelmasta, joka voi auttaa arvioimaan tekoälymekanismin (mallin, agentin jne.) käyttöä tiettyyn tarkoitukseen. Meidän on perustettava standardit selkeyden ja täydellisyyden vuoksi mallikorteille, joissa on määrättyjä mittauksia ja todistettuja väittämiä suorituskyvystä, harhautumisesta, koulutusdatan ominaisuuksista jne.
Miten organisaatiot voivat lieventää tekoälyn harhautumisen ja suuret kielimallien (LLM) riskejä?
Punainen tiimi on yleinen lähestymistapa riskeihin ja ongelmien arvioimiseen mallien kehittämisessä ja ennen julkaisua. Alun perin turvallisten järjestelmien arvioimiseen käytetty lähestymistapa on nyt tullut standardiksi tekoälyjärjestelmissä. Se on järjestelmällinen lähestymistapa riskien hallintaan, joka voi ja pitäisi käsittää koko järjestelmän elinkaaren, alkaen kehittämisestä ja päättyen kenttäkäyttöön, kattaen koko kehitysketjun. Erityisen tärkeää on luokittaa ja todentaa koulutusdataa, jota käytetään mallin kehittämisessä.
Mitkä toimenpiteet yritykset voivat tehdä tekoälyjärjestelmien avoimuuden lisäämiseksi ja “mustan laatikon” ongelman riskejä vähentämiseksi?
Ymmärtäkää, miten yritys aikoo käyttää mallia ja mitkä vastuut se voi olla käytössä, olipa se sisäinen käyttö tai asiakkaiden käyttö, suoraan tai epäsuoraan. Sitten ymmärtäkää, mitkä ovat tekoälymekanismien “alkuperät”, mukaan lukien väittämät mallikortissa, punaisen tiimin kokeiden tulokset, differentiaalinen analyysi yrityksen käytöstä, mitä on muodollisesti arvioitu ja mitä muut ovat kokeneet. Sisäinen testaus perusteellisella testaus-suunnitelmalla realistisessa ympäristössä on ehdottoman välttämätöntä. Parhaat käytännöt kehittyvät tässä nuoreessa alalla, joten on tärkeää pysyä ajan tasalla.
Miten tekoälyjärjestelmiä voidaan suunnitella eettisten ohjeiden mukaisesti, ja mitkä ovat haasteet saavuttaa tämä eri aloilla?
Tämä on tutkimuksen aluetta, ja monet väittävät, että eettisyys ja nykyiset tekoälyversiot ovat ristiriidassa, koska eettisyys perustuu käsitteellisiin perusteisiin ja tekoälymekanismit ovat pääasiassa data-ohjattuja. Esimerkiksi yksinkertaiset säännöt, joita ihmiset ymmärtävät, kuten “älä petä”, ovat vaikeita varmistamaan. Huolellinen analyysi vuorovaikutuksista ja tavoitteiden ristiriidoista tavoitteellisessa oppimisessa, epäilyttävän tiedon ja disinformaation poistaminen ja sääntöjen rakentaminen, jotka edellyttävät suodattimien käyttöä, jotka pakottavat esteitä ja testaavat eettisten periaatteiden rikkomisia, kuten väkivallan käytön puolustamista tai myötätuntoa sisällössä, tulisi ottaa huomioon. Samoin tiukka testaus harhautumisesta voi auttaa mallin paremmin eettisten periaatteiden mukaisuudessa. Taas paljon tästä voi olla käsitteellistä, joten on annettava huomiota testata lähestymistapojen vaikutuksia, koska tekoälymekanismi ei “ymmärrä” ohjeita samalla tavalla kuin ihmiset.
Mitkä ovat tekoälyn tärkeimmät riskit ja haasteet tulevaisuudessa, erityisesti sen integroitumisessa IoT-järjestelmiin?
Halumme käyttää tekoälyä automatisoidaksemme järjestelmiä, jotka optimoivat kriittisten infrastruktuuriprosessien. Esimerkiksi tiedämme, että voimme optimoida energian jakelun ja käytön virtuaalisten voimalaitosten avulla, jotka koordinoivat tuhansia energiantuotannon, varastoinnin ja käytön elementtejä. Tämä on mahdollista vain massiivisen automaation ja tekoälyn avulla, joka auttaa päätöksentekoa. Järjestelmät sisältävät agenteja, joilla on ristiriitaisia optimointitavoitteita (esim. kuluttajan hyödyksi verrattuna toimittajan hyödyksi). Tekoälyn turvallisuus ja turvallisuus ovat kriittisiä laajamittaisessa järjestelmien käytössä.
Mikälaista infrastruktuuria tarvitaan tekoälyjärjestelmissä olevien entiteettien turvalliseen tunnistamiseen ja todennukseen?
Tarvitsemme vankkaan ja tehokkaaseen infrastruktuuriin, jossa tekoälyjärjestelmiä arvioivat tahot voivat julkaista virallisia ja todistettuja väittämiä tekoälyjärjestelmistä, niiden alkuperästä, saatavilla olevasta koulutusdatasta, aistindatoinnin alkuperästä, turvallisuutta vaikuttavista tapahtumista jne. Tämä infrastruktuuri tulisi myös tehdä siitä tehokasta vahvistaa väittämiä ja todistuksia järjestelmien käyttäjiltä ja järjestelmien sisäisiltä päätöksentekijöiltä, jotka perustuvat tekoälymallien ja optimoijien tuloksiin.
Voitko jakaa meidän kanssa joitakin näkemyksiä siitä, mitä teet Intertrustissa ja miten se liittyy aiheisiin, joista olemme keskustelleet?
Tutkimme ja suunnittelemme teknologiaa, joka voi tarjota tarvittavan luottamuksen hallinnan infrastruktuurin edellä mainittuun kysymykseen. Olemme erityisesti keskittyneet ongelmien ratkaisemiseen, jotka liittyvät mittakaavaan, viiveisiin, turvallisuuteen ja yhteensopivuuteen, jotka ilmenevät IoT-järjestelmissä, jotka sisältävät tekoälykomponentteja.
Miten Intertrustin julkisen avaimen infrastruktuuri (PKI) suojelee IoT-laitteita, ja mitä tekee siitä skaalautuvan laajamittaisiin käyttöönottoihin?
PKI: mme suunniteltiin erityisesti luotettavuuden hallintaan järjestelmissä, jotka sisältävät laitteiden ja digitaalisen sisällön hallinnan. Olemme käyttäneet miljardeja salausavaimia ja varmenteita, jotka takavat vaatimustenmukaisuuden. Nykyinen tutkimuksemme keskittyy mittakaavaan ja takuuksiin, joita massiivinen teollinen automaatio ja kriittinen maailmanlaajuinen infrastruktuuri vaativat, mukaan lukien parhaat käytännöt “zero-trust”-käyttöönotoissa ja laitteen ja datan todennuksessa, joka voi käsitellä triljoonia sensoreita ja tapahtumalähettimiä.
Mikä motivoi sinua liittymään NISTin tekoälyohjelmiin, ja miten osallistumisesi edistää luotettavien ja turvallisten tekoälystandardien kehittymistä?
NIST: llä on merkittävä kokemus ja menestys standardien ja parhaiden käytäntöjen kehittämisessä turvallisissa järjestelmissä. Intertrustin pääjohtajana ja NISTin tekoälyohjelman tutkijana voin puolustaa tärkeitä standardeja ja parhaita käytäntöjiä luotettavuuden hallintajärjestelmissä, jotka sisältävät tekoälymekanismit. Aiempaan kokemukseen perustuen arvostan erityisesti NISTin lähestymistapaa, joka edistää luovuutta, edistystä ja teollista yhteistyötä auttaen muotoilemaan ja julkaistamaan tärkeitä teknisiä standardeja, jotka edistävät yhteensopivuutta. Nämä standardit voivat kiihdyttää hyödyllisten teknologioiden omaksumista ja samalla vastata yhteiskunnan kasvoihin nouseviin riskeihin. Kiitos haastattelusta, lukijat, jotka haluavat oppia lisää, voivat vierailla Intertrustissa.


