
Haastattelut
David Archer, CTO, Niobium Microsystems – Haastattelusarja

 Lisää Unite.AI suosikkilähteisiisi Google-palvelussa
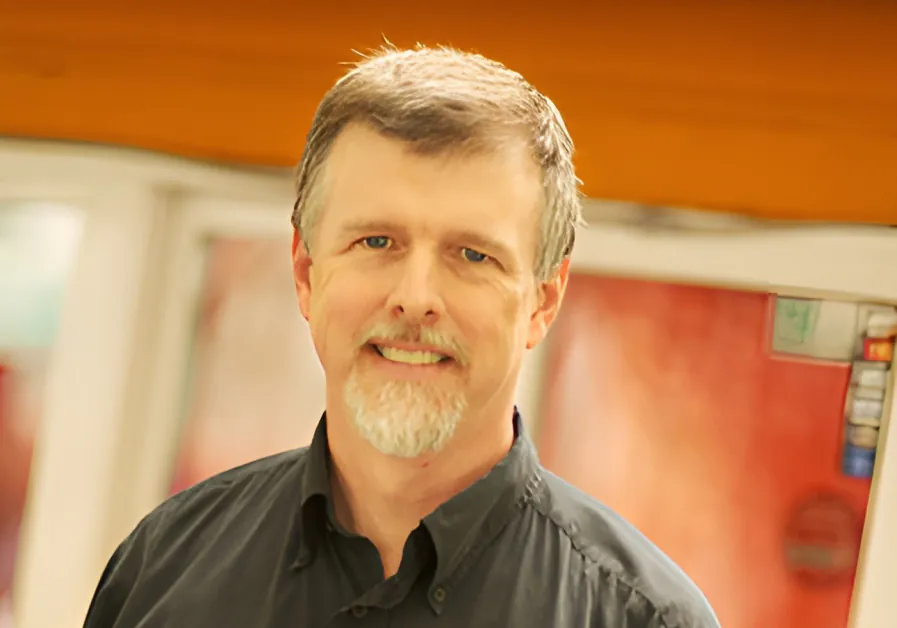
Tohtori Archer on Niobium Microsystemsin CTO ja Galois, Inc.:n johtava tieteilijä, joka johtaa salausalaa ja monen osapuolen laskentaa. Galoisin asiakkaat ovat mm. DARPA, NSA, IARPA ja Yhdysvaltain kotimaan turvallisuusvirasto.
Hänellä on yli 30 vuoden kokemus monimutkaisista ASIC:istä, järjestelmän laitteista, ohjelmistoarkkitehtuureista, turvallisen laskennan ja salauksesta.
Tohtori Archerilla on tietojenkäsittelytieteen tohtorin tutkinto Portlandin osavaltion yliopistosta, sähkötekniikan maisterin tutkinto ja tietokonetekniikan kandidaatin tutkinto Illinoisin yliopistosta Urbana-Champaignista.
Niobium Microsystems on edelläkävijä Zero Trust Computing -ratkaisuissa, joissa on teollisuuden nopeimmat homomorfiset salaus (FHE) laitteistokiihdyttimet. Yhtiön teknologiat mahdollistavat organisaatioiden hyödyntäämisen datan arvoa pitäen sen täysin salattuna, varmistavat arkaluontoisen tiedon pysymisen luottamuksellisena ja tukevat sääntelymääräysten noudattamista. FHE-suorituskyvyn siirtämisellä ennennäkemättömiin tasoihin Niobium Microsystems tekee mahdolliseksi uuden sukupolven koneoppimis- ja tilastollisen analyysin sovellukset, joissa on matemaattisesti taatusti yksityisyys.
Olet ollut uskomattoman akateemisen ja ammatillisen matkan varrella. Oliko jokin tietty hetki tai vaikutus, joka johti sinut omistamaan urasi salaukselle?
Sanon, että se on kaksi erilaista, tiettyä vaikutusta, jotka molemmat ovat lukemisen arvoisia: Yksityisyyden oikeus Warrenin ja Brandeisin toimesta ja Läpinäkyvä yhteiskunta Brinin toimesta. Ensimmäinen korostaa oikeutta olla yksin, väittäen, että laki tulisi suojella ihmisiä invasiivisilta tekniikoilta. Jälkimmäinen väittää vastakkaisesti: nämä invasiiviset teknologiat eivät voida välttää, ja epäonnistumme, kun yritämme sokeuttaa ne harvat voimakkaat, jotka käyttävät niitä, koska laki estää meitä näkemästä heitä. Nykyinen salaus, joka esimerkiksi voi osoittaa tosiasioita paljastamatta salaisuuksia tai jakaa arkaluontoista tietoa paljastamatta sitä, ovat tärkeitä osia toimivassa ratkaisussa.
Mitä on täysin homomorfinen salaus ja mikä tekee siitä niin suuren muutoksen datan yksityisyydelle?
Täysin homomorfisen salauksen (FHE) avulla voidaan suorittaa laskelmia salatulla tiedolla ilman sen purkamista. Kuvittele, että annat lukitun laatikon jollekulle – he voivat muokata laatikon sisältöä ilman, että avaa sitä, ja vain sinä voit avata tuloksen. FHE:ssä data pysyy salattuna tallennuksen, siirron ja laskennan aikana. Se on vallankumouksellista: se takaa matemaattisesti, että arkaluontoiset tiedot pysyvät hämärän peitossa. Ei enää vuotoja, ei enää altistumista.
Mitä ovat suurimmat haasteet FHE:n käytännön soveltamisessa yritysten tekoälysovelluksissa, ja miten Niobium Microsystems ratkaisee nämä haasteet?
Historiallisesti FHE:n suurin haaste on ollut laskennan tehokkuus – FHE-operaatiot ovat olleet tuhansia tai miljoonia kertoja hitaampia kuin tavallinen laskenta. Mutta Niobium Microsystemsissa olemme ratkaisseet tämän ongelman rakentamalla tarkoitukseen suunniteltuja FHE-laitteistokiihdyttimiä. Toisin kuin perinteiset CPU:t tai grafiikka- tai tekoälyarkkitehtuuriin sovellettu laitteisto, suunnittelumme on alusta alkaen optimoitu FHE:n laskennan tarpeisiin. Kokonaisvaltaisen, laitteisto-ohjelmisto-yhdistelmäratkaisun kautta olemme saaneet aikaan FHE-suorituskyvyn, joka on käytännöllinen yritysten käyttöön, lopulta yhdistäen turvallisuuden liiketoiminnan nopeuteen.
Mitä ovat todelliset käyttötapaukset – erityisesti puolustus- ja rahoitusaloilla – jotka hyötyvät eniten FHE:stä tänään?
Näemme jo selvää kysyntää puolustus- ja rahoitusaloilla, joissa datan suojaaminen ei ole vain toivottavaa, vaan se on tehtävän kannalta kriittistä. Tärkeä taistelukyky on monispektrinen kuvananalyysi autonomisista lentokoneista (UAV), joita voidaan käyttää tiettyjen kemiallisten signaalien havaitsemiseen maisemassa. Mutta nämä signaalit ovat usein arkaluontoisia: jos vastustaja sieppaa UAV:n, se voi poistaa nämä signaalit ja oppia sopeutumaan niihin, välttäen havaitsemisen. Laitekohtainen FHE voi taata, että nämä signaalit pysyvät turvassa, vaikka lentokone siepattaisiin.
Puolustusaloilla FHE on muunnoksellinen ratkaisu. Se mahdollistaa yksityiset kyselyt pimeässä kaupankäynnissä, suojaamalla kaupankäyntistrategioita ja varmistamalla markkinoiden reiluuden. Lisäksi instituutiot voivat turvallisesti tehdä yhteistyötä petosten havaitsemisessa rajojen yli ilman, että paljastavat arkaluontoista transaktiotietoa tai asiakastietoja. Tämä yhteistyöparadigma parantaa merkittävästi havaintokykyjä, paljastaen monimutkaisia instituutiorikosjuonia, rajojen ylittäviä transaktioanomalioiden ja laittomien toimien kaltaisia rahanpesun, ja pitäen samalla tiukasti kansainvälisiä tietosuojasääntöjä. Kyky jakaa oivalluksia ilman, että jaetaan raakaa tietoa, ei ole vain hyödyllistä – se on välttämätöntä turvallisen ja sääntelyn mukaisen globaalin rahoitusjärjestelmän kannalta.
Miten määrittelet ”zero-math”-yksityisyyden suojaavan laskennan, ja mikä on sen rooli Niobiumin teknologiapinossa?
”Zero-math”-yksityisyyden suojaava laskenta tarkoittaa, että monimutkaiset salausalgoritmit ovat läpinäkyviä kehittäjille ja käyttäjille – he eivät tarvitse salaukseen liittyvää tietämystä hyödyntääkseen tätä teknologiaa. Se on kiitettävä tavoite, mutta totuus on, että FHE-toteutus vaatii erityistä tietämystä. Sen vuoksi Niobium ei lopeta laitteistojen kehittämisessä: kehitämme myös ohjelmistopinoja, joiden avulla voidaan käyttää FHE:ää olemassa olevissa työnkulkuihin. Olemme myös perustajajäseniä FHETCH-konsortiota, joka on avoimen standardin konsortio, joka kehittää laitteiston ja ohjelmiston välisen rajapinnan, jotta FHE-laitteistokiihdyttimet ja ohjelmistokirjastot voivat toimia yhdessä ilman mukautusta. Nämä ovat kriittisiä askelia kohti maailmaa, jossa käyttäjät voivat hyödyntää tätä seuraavan sukupolven teknologiaa ilman, että heidän tarvitsee tulla salauksen asiantuntijoiksi.
Missä näet lupaavimmat läpimurrot FHE:n suorituskyvyn osalta tulevina vuosina?
Lupaavimmat läpimurrot tapahtuvat laitteistokiihdyttimissä, jotka on suunniteltu erityisesti FHE:lle. Perinteiset CPU:t ja GPU:t eivät ole suunniteltu FHE:n vaatimille monimutkaisille ja tarkoilla laskelmille. Niobiumissa olemme suunnitelleet laitteistomme nimenomaan näiden laskelmien suorittamiseen ennennäkemättömällä tehokkuudella. Yhdistämällä nämä suunnittelumme erityisiin kääntäjäoptimoituumme, olemme saavuttaneet useita kertoja paremman suorituskyvyn, jota ei olisi voinut ajatella vain muutama vuosi sitten.
Miten FHE vertautuu muihin turvallisuuslähestymistapoihin, kuten luotettaviin suoritinympäristöihin tai salattuun laskentaan, ja milloin FHE on selvästi parempi vaihtoehto?
Luotettavat suoritinympäristöt (TEEs), joita kutsutaan myös salattuksi laskennaksi, luottavat laitteiston luokkiin suojaamaan tietoa, mutta ne edellyttävät edelleen luottamusta laitteiston valmistajaan, luokkaan ja järjestelmäohjelmistoon, ja ne käsittelevät tietoa salamattomana. Tämän ”luottamuksen juuren” monimutkaisuus laskee TEE:t ”melko hyvän turvallisuuden” tasolle, ja useat tutkimukset vahvistavat tämän huolen. FHE poistaa luottamuksen kokonaan – tietoja ei koskaan tarvitse purkaa, joten ei ole mitään arkaluontoista tietoa, jota voitaisiin vaarantaa. Kun ehdoton, matemaattisesti taattu turvallisuus on vaadittu, erityisesti säänneltyjen alojen tapauksessa, FHE on parempi valinta.
Miten olet minimoinut sivukanavahyökkäyksiin liittyvät riskit Niobiumin suunnitelmissa?
Sivukanavahyökkäykset hyödyntävät tahattomia tietovuotoja laitteistosta. Tutkimukset osoittavat toistuvasti, että TEE:t ovat haavoittuvaisia tällaisille hyökkäyksille. Mutta jos ainoa käsiteltävä tieto on salattu, niin sen vuotaminen ei hyödytä hyökkääjää. Se ei ole sitä, että laitteistomme vähentää vuotamisen riskiä. Sen sijaan se on sitä, että laitteistomme parantaa suorituskykyä ja tehokkuutta, erityisesti siksi, että se ei tarvitse huolehtia vuotamisesta.
Miten näet FHE-alaan liittyvien standardisointiponnisteluiden kehittyvän, ja mitä Niobium tekee varmistaakseen yhteensopivuuden nousevien normien kanssa?
Standardisointi on välttämätöntä omaksumisen kannalta, ja osallistumme näihin ponnisteluihin teollisuusryhmien ja standardointielinten kanssa. Niobium perusti hiljattain FHE Technical Consortium for Hardware (FHETCH):n yhdessä Chain Reactionin ja Optalysysin kanssa juuri edistääkseen yhteensopivuutta ja käytännön suorituskyvyn määrittelyä kaupallisten FHE-ratkaisujen osalta. FHETCH:n teknisen puheenjohtajana olen henkilökohtaisesti mukana muotoilemassa aloitteita, kuten API-abstraktiotasoa, joka mahdollistaa helpon integraation erilaisten FHE-laitteistokiihdyttimien ja ohjelmistokirjastojen välillä. Olemme myös mukana FHE-yhteisön standardisointiponnistelussa, kuten homomorphicencryption.org. Nämä aloitteet varmistavat yhteensopivuuden ja yhteentoimivuuden alusta alkaen, mikä on avainasemassa yrityksille, jotka haluavat turvata tulevaisuuden turvallisuussijoituksensa. Rohkimme NISTiä standardoimaan FHE:t nopeasti, koska kuten tiedät, NISTin salausalastandardeja käytetään liittovaltion hallituksen teknologiahankintojen perustana, mikä tekee FIPS-vahvistuksen ennakolta välttämättömäksi myyntiin kaikkia salausalatuotteita Yhdysvaltain hallitukselle.
Mikä innoittaa sinua eniten siitä, mihin ala on menossa seuraavien vuosien aikana, ja mitä voimme odottaa Niobiumilta tulevaisuuden suunnitelmissa?
Se, mikä innoittaa minua eniten, on siirtymä teoreettisesta luvusta käytännön toteutukseen turvallista laskentaa yritysten mittakaavassa. Ensi vuosina odotan, että FHE-pilvi palvelut tulevat yhä yleisemmiksi, muuttaen tapaa, jolla organisaatiot lähestyvät datan turvallisuutta. Niobium jatkaa tämän kehityksen johtamista – emme ainoastaan kehitä FHE-kiihdyttimien suorituskykyä, vaan laajentamme myös laajempaan Zero Trust Computing -ratkaisuihin, kuten nollatietoihin ja salattavissa laskennassa. Tämä yhdistelmä, joka takaa toisaalta luottamuksellisuuden ja toisaalta eheyden ja kieltäytymisen, puhuu suoraan siitä, miksi olen tämän pyrkimyksen takana: ratkaisemalla g the conundrum laid out by Brandeis and Brin. Odotamme, että näemme vielä voimakkaampia, monipuolisempia ja helpommin saatavilla olevia yksityisyyden suojaavia teknologioita meiltä, uudelleenmäärittelemällä, mitä yritykset pitävät mahdollisena turvallisessa datanhallinnassa.
Kiitos haastattelusta, lukijat, jotka haluavat oppia lisää, voivat vierailla Niobium Microsystems:ssa.


