
Συνεντεύξεις
Ρικ Κάτσια, Διευθύνων Σύμβουλος και Συνιδρυτής της WitnessAI – Σειρά Συνεντεύξεων

 Προσθέστε το Unite.AI στις προτιμώμενες πηγές σας στο Google
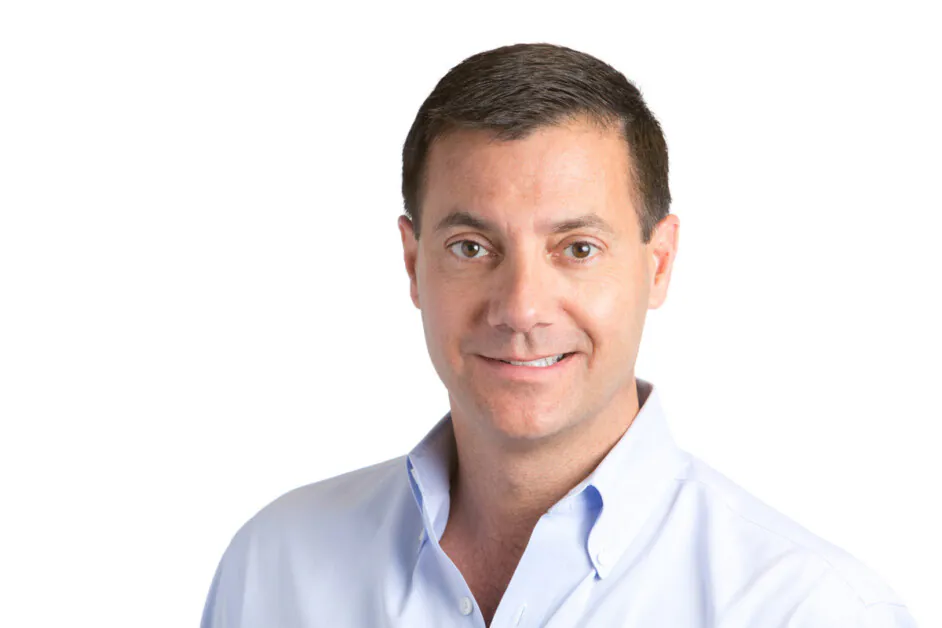
Ρικ Κάτσια, Διευθύνων Σύμβουλος και Συνιδρυτής της WitnessAI, έχει εκτενή εμπειρία στην εκκίνηση προϊόντων ασφάλειας και συμμόρφωσης. Έχει κατέχει ηγετικές θέσεις σε προϊόντα και μάρκετινγκ στην Palo Alto Networks (PANW ), Google (GOOGL ) και Symantec. Ο Κάτσια προηγουμένως ηγήθηκε της μάρκετινγκ προϊόντων στην ArcSight μέσω της.initial public offering και των επόμενων λειτουργιών ως δημόσια εταιρεία και υπήρξε ο πρώτος Chief Marketing Officer στην Exabeam. Κάνει πολλαπλά πτυχία από το Πανεπιστήμιο της Καλιφόρνια, Μπέρκλεϊ.
WitnessAI αναπτύσσει μια πλατφόρμα ασφάλειας που επικεντρώνεται στην ασφαλή και αξιόπιστη χρήση του AI στις επιχειρήσεις. Με κάθε σημαντική τεχνολογική αλλαγή – όπως το web, το mobile και η υπολογιστική στο cloud – εμφανίζονται νέες προκλήσεις ασφάλειας, δημιουργώντας ευκαιρίες για ηγετικές εταιρείες να αναδυθούν. Το AI αντιπροσωπεύει την επόμενη μετώπη σε αυτή την εξέλιξη.
Η εταιρεία στοχεύει να καθιερωθεί ως ηγέτης στην ασφάλεια του AI συνδυάζοντας εμπειρογνωσία σε μηχανική μάθηση, κυβερνοασφάλεια και μεγάλης κλίμακας cloud λειτουργίες. Η ομάδα της φέρνει βαθιά εμπειρία στην ανάπτυξη AI, αντίστροφη μηχανική και multi-cloud Kubernetes ανάπτυξη, αντιμετωπίζοντας τις κρίσιμες προκλήσεις της ασφάλειας των τεχνολογιών που οδηγούνται από το AI.
Τι σας ενέπνευσε να συνιδρύσετε την WitnessAI, και ποιες κρίσιμες προκλήσεις στην κυβερνοασφάλεια και ασφάλεια του AI προσπαθούσατε να λύσετε;
Όταν ξεκινήσαμε την εταιρεία, σκεφτήκαμε ότι οι ομάδες ασφάλειας θα ανησυχούσαν για επιθέσεις στα εσωτερικά μοντέλα AI. Αντίθετα, οι πρώτοι 15 CISOs με τους οποίους μιλήσαμε είπαν το αντίθετο, ότι η ευρεία εταιρική ανάπτυξη LLM ήταν μακρά, αλλά το επείγον πρόβλημα ήταν η προστασία της χρήσης των εργαζομένων του AI. Πήραμε ένα βήμα πίσω και είδαμε ότι το πρόβλημα δεν ήταν η απομάκρυνση των τρομακτικών κυβερνοεπιθέσεων, αλλά η ασφαλής ενεργοποίηση των εταιρειών να χρησιμοποιούν το AI παραγωγικά. Ενώ η κυβερνοασφάλεια μπορεί να είναι λιγότερο σεξυ από τις κυβερνοεπιθέσεις, είναι αυτό που οι ομάδες ασφάλειας και προστασίας των δεδομένων πραγματικά χρειάζονται. Χρειάζονται ορατότητα για то που κάνουν οι εργαζόμενοι με τρίτα AI εφαρμογές, έναν τρόπο για να εφαρμόσουν πολιτικές αποδεκτής χρήσης και έναν τρόπο για να προστατεύσουν τα δεδομένα χωρίς να μπλοκάρουν τη χρήση των δεδομένων. Έτσι, αυτό είναι αυτό που κατασκευάσαμε.
Δεδομένης της εκτενής εμπειρίας σας στην Google Cloud, Palo Alto Networks και άλλες εταιρείες κυβερνοασφάλειας, πώς επηρέασαν αυτές οι θέσεις την προσέγγισή σας στην κατασκευή της WitnessAI;
Έχω μιλήσει με πολλούς CISOs όλα αυτά τα χρόνια. Ένα από τα πιο συχνά που ακούω από τους CISOs σήμερα είναι: «Δεν θέλω να είμαι ο “Δокτωρ Όχι” όταν πρόκειται για το AI· θέλω να βοηθήσω τους εργαζομένους μας να το χρησιμοποιήσουν για να γίνουν καλύτεροι». Ως κάποιος που έχει εργαστεί με προμηθευτές κυβερνοασφάλειας για πολύ καιρό, αυτή είναι μια πολύ διαφορετική δήλωση. Είναι πιο ανάμνηση της εποχής του dotcom, όταν το Web ήταν μια νέα και μετασχηματιστική τεχνολογία. Όταν κατασκευάσαμε την WitnessAI, ξεκινήσαμε συγκεκριμένα με ικανότητες προϊόντων που βοηθούσαν τους πελάτες να υιοθετήσουν το AI ασφαλώς· το μήνυμά μας ήταν ότι αυτό το πράγμα είναι σαν μαγία και φυσικά όλοι θέλουν να την ζήσουν. Νομίζω ότι οι εταιρείες ασφάλειας είναι πολύ γρήγορες να παίζουν την κάρτα του φόβου και θέλαμε να είμαστε διαφορετικοί.
Τι διακρίνει την WitnessAI από άλλες πλατφόρμες κυβερνοασφάλειας και ασφάλειας του AI στην αγορά σήμερα;
Λόγω του ότι οι περισσότεροι άλλοι προμηθευτές στο χώρο επικεντρώνονται κυρίως στο μέρος της ασφάλειας και όχι στο μέρος της κυβερνοασφάλειας. Για μένα, η κυβερνοασφάλεια είναι σαν τα φρένα σε ένα αυτοκίνητο. Αν πραγματικά θέλετε να φτάσετε κάπου γρήγορα, χρειάζεστε αποτελεσματικά φρένα Ngoài από ένα ισχυρό κινητήρα. Κανείς δεν θα οδηγήσει ένα Ferrari πολύ γρήγορα αν δεν έχει φρένα. Σε αυτή την περίπτωση, η εταιρεία σας που χρησιμοποιεί το AI είναι το Ferrari και η WitnessAI είναι τα φρένα και το τιμόνι.
Σε αντίθεση, οι περισσότεροι από τους ανταγωνιστές μας επικεντρώνονται σε θεωρητικές τρομακτικές επιθέσεις στο μοντέλο AI μιας οργάνωσης. Αυτό είναι ένα πραγματικό πρόβλημα, αλλά είναι ένα διαφορετικό πρόβλημα από το να πάρεις ορατότητα και έλεγχο για το πώς οι εργαζόμενοι χρησιμοποιούν οποιαδήποτε από τις 5.000+ εφαρμογές AI που υπάρχουν ήδη στο διαδίκτυο. Είναι πολύ εύκολο για μας να προσθέσουμε ένα AI τείχος (και το έχουμε) παρά για τους προμηθευτές του AI τείχους να προσθέσουν αποτελεσματική κυβερνοασφάλεια και διαχείριση κινδύνων.
Πώς η WitnessAI ισορροπεί την ανάγκη για καινοτομία του AI με την ασφάλεια και συμμόρφωση των επιχειρήσεων;
Όπως έγραψα νωρίτερα, πιστεύουμε ότι το AI πρέπει να είναι σαν μαγία – μπορεί να σας βοηθήσει να κάνετε απίστευτα πράγματα. Με αυτό στο μυαλό, νομίζουμε ότι η καινοτομία του AI και η ασφάλεια είναι συνδεδεμένες. Αν οι εργαζόμενοι σας μπορούν να χρησιμοποιήσουν το AI ασφαλώς, θα το χρησιμοποιήσουν συχνά και θα προηγηθείτε. Αν εφαρμόσετε την τυπική στάση ασφάλειας και το κλείσετε, ο ανταγωνιστής σας δεν θα το κάνει και θα προηγηθεί. Όλα όσα κάνουμε είναι για να ενεργοποιήσουμε την ασφαλή υιοθέτηση του AI. Όπως μου είπε ένας πελάτης, «Αυτό το πράγμα είναι μαγία, αλλά οι περισσότεροι προμηθευτές το αντιμετωπίζουν σαν μαύρη μαγία, τρομακτική και κάτι να φοβηθούμε». Στην WitnessAI, βοηθάμε να ενεργοποιήσουμε τη μαγία.
Μπορείτε να μιλήσετε για τη φιλοσοφία της εταιρείας σχετικά με την κυβερνοασφάλεια του AI – το βλέπετε ως ενabler αντί για περιορισμό;
Κανονικά, έχουμε CISOs που έρχονται σε μας σε εκδηλώσεις όπου έχουμε παρουσιάσει και μας λένε: «Οι ανταγωνιστές σας είναι όλοι για το πόσο τρομακτικό είναι το AI και εσείς είστε η μόνη εταιρεία που μας λέει πώς να το χρησιμοποιήσουμε πραγματικά αποτελεσματικά». Ο Sundar Pichai στην Google έχει πει ότι «το AI θα μπορούσε να είναι πιο βαθύ από τη φωτιά» και αυτό είναι ένα ενδιαφέρον μεταφρασμένο. Η φωτιά μπορεί να είναι εξαιρετικά καταστροφική, όπως έχουμε δει πρόσφατα. Αλλά η ελεγχόμενη φωτιά μπορεί να κάνει χάλυβα, ο οποίος επιταχύνει την καινοτομία. Κάποιες φορές στην WitnessAI μιλάμε για τη δημιουργία της καινοτομίας που μας επιτρέπει να οδηγήσουμε το «πυρ» του AI ασφαλώς για να δημιουργήσουμε το ισοδύναμο του χάλυβα. Εναλλακτικά, αν θεωρήσετε το AI σαν μαγία, τότε ίσως ο στόχος μας είναι να σας δώσουμε einen μαγικό ραβδί, να το οδηγήσετε και να το ελέγξετε.
Σε κάθε περίπτωση, πιστεύουμε απολύτως ότι η ασφαλής ενεργοποίηση του AI είναι ο στόχος. Για να δώσω ένα παράδειγμα, υπάρχουν πολλά εργαλεία προστασίας από την απώλεια δεδομένων, είναι μια τεχνολογία που υπάρχει από πάντα. Και οι άνθρωποι προσπαθούν να εφαρμόσουν προστασία από την απώλεια δεδομένων στην χρήση του AI και μπορεί να δουν ότι έχεις πληκτρολογήσει μια μεγάλη πρόταση που ζητά βοήθεια για τη δουλειά σου και ότι η πρόταση έχει έναν αριθμό πελάτη. Τι συμβαίνει; Το προϊόν προστασίας από την απώλεια δεδομένων μπλοκάρει την πρόταση από το να σταλεί και ποτέ δεν παίρνεις μια απάντηση. Αυτό είναι περιορισμός. Αντίθετα, με την WitnessAI, μπορούμε να αναγνωρίσουμε τον ίδιο αριθμό και να τον αφαιρέσουμε χειρουργικά και να τον ξαναεμφανίσουμε στην απάντηση του AI, ώστε να πάρεις μια χρήσιμη απάντηση ενώ ταυτόχρονα giữνετε τα δεδομένα σας ασφαλή. Αυτό είναι ενεργοποίηση.
Τι είναι τα μεγαλύτερα рисks που αντιμετωπίζουν οι επιχειρήσεις όταν αναπτύσσουν γεννητικό AI και πώς η WitnessAI τους μετριάζει;
Το πρώτο είναι η ορατότητα. Πολλοί άνθρωποι είναι έκπληκτοι όταν μαθαίνουν ότι το σύμπαν των εφαρμογών AI δεν είναι μόνο το ChatGPT και τώρα το DeepSeek· υπάρχουν κυριολεκτικά χιλιάδες εφαρμογές AI στο διαδίκτυο και οι επιχειρήσεις απορροφούν κινδύνους από τους εργαζομένους που τις χρησιμοποιούν, οπότε το πρώτο βήμα είναι να πάρεις ορατότητα: ποίες εφαρμογές AI χρησιμοποιούν οι εργαζόμενοι, τι κάνουν με αυτές τις εφαρμογές και είναι αυτό κίνδυνος;
Το δεύτερο είναι ο έλεγχος. Η νομική σας ομάδα έχει κατασκευάσει μια綜合 πολιτική αποδεκτής χρήσης για το AI, η οποία εξασφαλίζει την ασφάλεια των δεδομένων των πελατών, των πολιτών, της πνευματικής ιδιοκτησίας, καθώς και την ασφάλεια των εργαζομένων. Πώς θα εφαρμόσετε αυτή την πολιτική; Είναι στο προϊόν ασφάλειας τερματικού; Στο τείχος; Στο VPN; Στον cloud; Τι αν είναι όλα από διαφορετικούς προμηθευτές; Οπότε, χρειάζεστε έναν τρόπο για να ορίσετε και να εφαρμόσετε μια πολιτική αποδεκτής χρήσης που είναι συνεπής σε όλα τα μοντέλα AI, εφαρμογές, clouds και προϊόντα ασφάλειας.
Το τρίτο είναι η προστασία των δικών σας εφαρμογών. Το 2025, θα δούμε πολύ ταχύτερη υιοθέτηση των LLMs μέσα στις επιχειρήσεις και στη συνέχεια ταχύτερη ανάπτυξη εφαρμογών chat που βασίζονται σε αυτά τα LLMs. Οπότε, οι επιχειρήσεις πρέπει να βεβαιωθούν ότι όχι μόνο οι εφαρμογές είναι προστατευμένες, αλλά και ότι οι εφαρμογές δεν λένε «ηλίθιες» πράγματα, όπως να συστήνουν έναν ανταγωνιστή.
Αντιμετωπίζουμε όλα αυτά. Παρέχουμε ορατότητα σε ποιες εφαρμογές πρόσβαση οι άνθρωποι, πώς τις χρησιμοποιούν, πολιτική που βασίζεται σε ποιος είσαι και τι προσπαθείς να κάνεις και πολύ αποτελεσματικά εργαλεία για την πρόληψη επιθέσεων όπως jailbreaks ή ακαίρως συμπεριφορές από τα bots σας.
Πώς η λειτουργία παρατηρησιμότητας του AI της WitnessAI βοηθά τις εταιρείες να παρακολουθούν τη χρήση του AI από τους εργαζομένους και να προλαμβάνουν κινδύνους «σκιώδους AI»;
Η WitnessAI συνδέεται εύκολα με το δίκτυό σας και κατασκευάζει σιωπηλά ένα κατάλογο κάθε εφαρμογής AI (και υπάρχουν κυριολεκτικά χιλιάδες από αυτές στο διαδίκτυο) που οι εργαζόμενοι σας έχουν πρόσβαση. Λέμε σας πού βρίσκονται αυτές οι εφαρμογές, πού φιλοξενούν τα δεδομένα τους, κ.λπ. ώστε να κατανοήσετε πόσο κίνδυνος υπάρχει. Μπορείτε να ενεργοποιήσετε την ορατότητα των συνομιλιών, όπου χρησιμοποιούμε βαθιά επιθεώρηση πακέτων για να παρατηρήσουμε προτροπές και απαντήσεις. Μπορούμε να ταξινομήσουμε τις προτροπές με βάση τον κίνδυνο και την πρόθεση. Η πρόθεση μπορεί να είναι «γράψτε κώδικα» ή «γράψτε einen εταιρικό συμβόλαιο». Είναι σημαντικό επειδή στη συνέχεια σας επιτρέπουμε να γράψετε ελέγχους πολιτικής με βάση την πρόθεση.
Τι ρόλο παίζει η εφαρμογή πολιτικής AI στην εξασφάλιση της συμμόρφωσης του AI των εταιρειών και πώς η WitnessAI απλοποιεί αυτή τη διαδικασία;
Η συμμόρφωση σημαίνει ότι η εταιρεία σας ακολουθεί κανονισμούς ή πολιτικές και υπάρχουν δύο μέρη για την εξασφάλιση της συμμόρφωσης. Το πρώτο είναι ότι πρέπει να μπορείτε να αναγνωρίσετε δραστηριότητες που προκαλούν πρόβλημα. Για παράδειγμα, χρειάζεται να γνωρίζετε ότι ένας εργαζόμενος χρησιμοποιεί δεδομένα πελάτη με τρόπο που μπορεί να παραβιάσει έναν νόμο προστασίας δεδομένων. Κάνουμε αυτό με την πλατφόρμα παρατηρησιμότητας μας. Το δεύτερο μέρος είναι να περιγράψετε και να εφαρμόσετε πολιτική ενάντια σε αυτή τη δραστηριότητα. Δεν θέλετε απλώς να γνωρίζετε ότι τα δεδομένα πελάτη διαρρέουν, θέλετε να σταματήσετε να διαρρέουν. Οπότε, έχουμε κατασκευάσει einen μοναδικό μηχανισμό πολιτικής AI, Witness/CONTROL, που σας επιτρέπει να κατασκευάσετε εύκολα πολιτικές με βάση την ταυτότητα και την πρόθεση για να προστατεύσετε δεδομένα, να προληψετε επιζήμιες ή παράνομες απαντήσεις, κ.λπ. Για παράδειγμα, μπορείτε να κατασκευάσετε μια πολιτική που λέει κάτι σαν «μόνο το τμήμα μας μπορεί να χρησιμοποιήσει το ChatGPT για να γράψει εταιρικά συμβόλαια και αν το κάνει, αυτόματα να αφαιρέσει οποιοδήποτε προσωπικό δεδομένο». Εύκολο να πει και με την WitnessAI, εύκολο να εφαρμοστεί.
Πώς η WitnessAI αντιμετωπίζει τις ανησυχίες γύρω από τις επιθέσεις jailbreak και prompt injection;
Έχουμε μια ομάδα ερευνητών AI – πραγματικά έξυπνους. Από νωρίς, κατασκευάσαμε ένα σύστημα για να δημιουργήσουμε συνθετικά δεδομένα επιθέσεων, εκτός από το να τραβήξουμε διαθέσιμα σύνολα δεδομένων εκπαίδευσης. Ως αποτέλεσμα, έχουμε μετρήσει την ένεση προτροπής μας ενάντια σε όλα που υπάρχουν εκεί έξω, είμαστε πάνω από 99% αποτελεσματικοί και κανονικά πιάνουμε επιθέσεις που τα ίδια τα μοντέλα λείπουν.
Στην πράξη, οι περισσότερες εταιρείες με τις οποίες μιλάμε θέλουν να ξεκινήσουν με την κυβερνοασφάλεια των εφαρμογών των εργαζομένων και στη συνέχεια να αναπτύξουν μια εφαρμογή AI πελάτη βασισμένη στα εσωτερικά δεδομένα. Οπότε, χρησιμοποιούν την Witness για να προστατεύσουν τους ανθρώπους τους και στη συνέχεια ενεργοποιούν το τείχος ένεσης προτροπής. Ένας μηχανισμός, ένας συνεπής τρόπος για να κατασκευάσετε πολιτικές, εύκολο να κλιμακωθεί.
Τι είναι οι μακροπρόθεσμες στόχοι της WitnessAI και πού βλέπετε την κυβερνοασφάλεια του AI να εξελίσσεται τα επόμενα πέντε χρόνια;
Μέχρι τώρα, έχουμε μιλήσει μόνο για ένα μοντέλο από άτομο σε εφαρμογή chat. Η επόμενη φάση μας θα είναι να αντιμετωπίσουμε την εφαρμογή σε εφαρμογή, δηλαδή ατζεντικό AI. Έχουμε σχεδιάσει τις API στην πλατφόρμα μας να λειτουργούν εξίσου καλά με τους ανθρώπους και τους ατζέντες. Πέρα από αυτό, πιστεύουμε ότι έχουμε κατασκευάσει einen νέο τρόπο για να πάρουμε ορατότητα και έλεγχο σε επίπεδο δικτύου στην εποχή του AI και θα μεγαλώσουμε την εταιρεία με αυτό στο μυαλό.
Ευχαριστούμε για τη μεγάλη συνέντευξη, οι αναγνώστες που θέλουν να μάθουν περισσότερα πρέπει να επισκεφθούν WitnessAI.


