Ηγέτες σκέψης
Πώς οι Εγκληματίες Κερδίζουν τον Αγώνα των Όπλων του AI Πριν οι Επιχειρήσεις Ξεκινήσουν

 Προσθέστε το Unite.AI στις προτιμώμενες πηγές σας στο Google
Σε μια εποχή όπου το AI μεταμορφώνει τις βιομηχανίες με άνευ προηγουμένου ταχύτητα, η σκοτεινή πλευρά αυτής της τεχνολογικής επανάστασης είναι εξίσου ανησυχητική. Όσο οι επιχειρήσεις αγωνίζονται να εκμεταλλευτούν το δυναμικό του AI, οι κυβερνοεγκληματίες εκμεταλλεύονται αυτές τις προόδους, αλλάζοντας τη δυναμική της κυβερνοεγκληματικότητας και της απάτης.
Αλλάζοντας την Οικονομία της Κυβερνοεγκληματικότητας και της Απάτης
Οι κυβερνοεγκληματίες χρησιμοποιούν τα ίδια μοντέλα και τεχνολογίες AI που χρησιμοποιούν οι επιχειρήσεις, συχνά προσαρμόζοντάς τα μέσα σε ημέρες από την κυκλοφορία τους. Ένα από τα πρώτα παραδείγματα τέτοιας κατάχρησης ήταν η αυτοματοποίηση της επίλυσης CAPTCHA χρησιμοποιώντας το ChatGPT-1, το οποίο έδειξε πώς γρήγορα τα παραγωγικά μοντέλα μπορούσαν να παραβιάσουν βασικούς ελέγχους ασφαλείας.
Από τότε, κάθε σημαντική πρόοδος στα παραγωγικά μοντέλα AI έχει αντανακλαστεί γρήγορα από τις εγκληματικές προσαρμογές, συμπεριλαμβανομένης της δημιουργίας deepfake φωνής και βίντεο που εμφανίζονται σχεδόν αμέσως σε πλατφόρμες darknet. Αυτός ο επιταχυμένος κύκλος επιτρέπει στους απατεώνες να εκμεταλλευτούν τις προηγμένες τεχνολογίες για να δημιουργήσουν πιστευτές απάτες, υπονομεύοντας τα παραδοσιακά μέτρα ασφαλείας.
Στο πρώτο τρίμηνο του 2025 μόνο, οι απάτες που ενισχύθηκαν από deepfake αναφέρθηκαν να προκάλεσαν περισσότερες από $200 εκατομμύρια σε οικονομικές απώλειες. Η κερδοφορία της κυβερνοεγκληματικότητας έχει εκτοξευθεί, με πλατφόρμες που προσφέρουν “απάτη ως υπηρεσία” να κάνουν εύκολη την εκτέλεση σύνθετων σχεδίων, συμπεριλαμβανομένων συνθετικών ταυτοτήτων και προηγμένων εργαλείων phishing.
Όσο οι επιχειρήσεις αγωνίζονται να αναπτύξουν τις ικανότητές τους στο AI, οι εγκληματίες προηγούνται, συνεχίζοντας να καινοτομούν και να εκμεταλλεύονται τα κενά που αφήνουν οι παλαιές αρχιτεκτονικές ασφαλείας.
Γιατί οι Παραδοσιακές Λύσεις Ασφαλείας και Πλαίσια Εμπιστοσύνης Αποτυγχάνουν Ενάντια στους Δράστες που Αξιοποιούν το AI
Τα παραδοσιακά μέτρα ασφαλείας που κάποτε παρείχαν μια αίσθηση προστασίας αποδεικνύονται ανεπαρκή. Τα παλαιά συστήματα, που βασίζονται σε μαύρες λίστες, CAPTCHAs και μονοπαράγοντη αυθεντικοποίηση, είναι κακώς εξοπλισμένα για να αντιμετωπίσουν το εξελισσόμενο τοπίο των επιθέσεων που οδηγούνται από το AI. Οι εγκληματίες χρησιμοποιούν deepfakes που μπορούν να εξαπατήσουν τους βιομετρικούς σαρωτές και συνθετικές ταυτότητες που μπορούν εύκολα να παραβιάσουν τους πρωτόκολους KYC.
Αυτή η αποτυχία επιδεινώνεται από την πραγματικότητα ότι πολλές οργανώσεις ακόμα αντιμετωπίζουν την ασφάλεια ως ένα κέντρο κόστους και όχι ως ένα κρίσιμο στοιχείο της υποδομής. Όσο το Πεντάγωνο επενδύει εκατομμύρια για να προσλάβει χάκερ AI, το τεχνολογικό χάσμα γίνεται εμφανές. Ενώ οι επιχειρήσεις είναι μπλεγμένες σε θέατρο συμμόρφωσης, οι εγκληματίες εκμεταλλεύονται το AI για να εκμεταλλευτούν τις ανθρώπινες ευπάθειες, όπως οι επιθέσεις spear-phishing που μιμούνται τις επικοινωνίες των διευθυντών.
Τι Νοούν οι “Εγγενείς στο AI” Επιθέσεις στην Πράξη
Οι σύγχρονες τακτικές απάτης έχουν εξελιχθεί πολύ πέρα από τις παλιά σχέδια phishing. Οι επιτιθέμενοι κατασκευάζουν περίπλοκες αλυσίδες απάτης που φαίνονται νόμιμες σε κάθε βήμα.
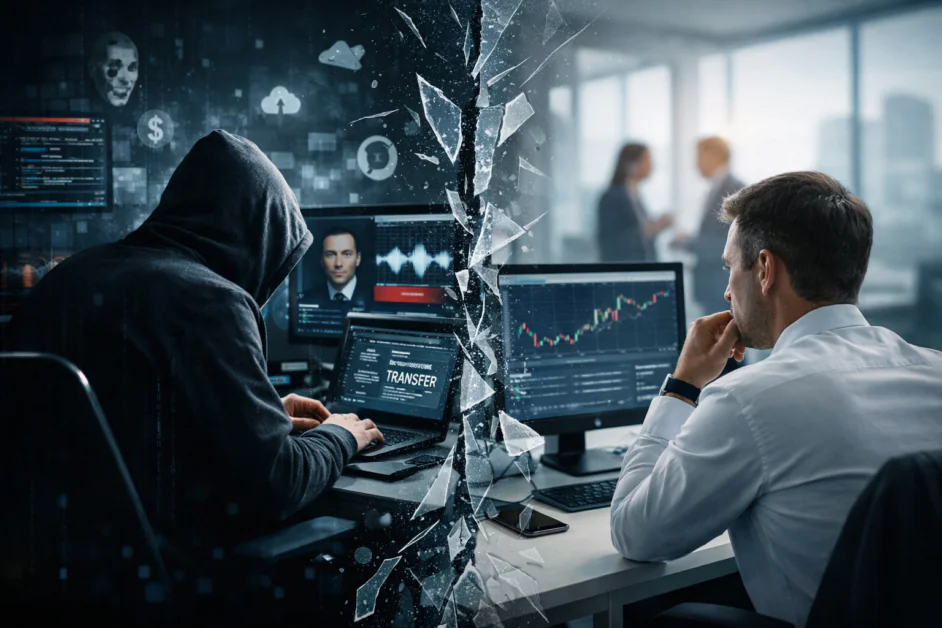
Φανταστείτε ένα οικείο εταιρικό πρωινό. Τρίτη, 9:43 π.μ. Ένας CFO λαμβάνει ένα email που σημειώνεται “επείγον”, που φαίνεται να έρχεται από τον CEO. Ο τόνος είναι οικείος. Η γλώσσα αντιστοιχεί σε προηγούμενες αιτήσεις. Ένα follow-up μήνυμα φτάνει λίγα λεπτά αργότερα σε διαφορετικό κανάλι, ενισχύοντας την επείγουσα. Μέχρι τις 11:00 π.μ., μια μεταφορά χρημάτων πολλών εκατομμυρίων δολαρίων εγκρίνεται, αλλά αργότερα ανακαλύπτεται ότι κατευθύνεται σε ένα εξωτερικό λογαριασμό που ελέγχεται από επιτιθέμενους.
Αυτές οι επιθέσεις AI-εγγενείς είναι ψυχολογικές χειραγωγήσεις που εκμεταλλεύονται την εμπιστοσύνη και την εξουσία. Η πολυπλοκότητα τέτοιων επιχειρήσεων υπογραμμίζει ένα κενό στα υφιστάμενα μέτρα ασφαλείας, τα οποία δεν μπορούν να ανιχνεύσουν τις λεπτές συμπεριφορικές ανωμαλίες που χαρακτηρίζουν τις σύγχρονες απάτες.
Τι πρέπει να Προτεραιοποιήσουν οι Επιχειρήσεις Πραγματικά Πριν από την Εσωτερική Εφαρμογή του AI
Πριν από την εφαρμογή του AI εσωτερικά, οι επιχειρήσεις πρέπει να σταματήσουν και να επαναξιολογήσουν τις υποθέσεις τους σχετικά με την εμπιστοσύνη. Η επιτάχυνση της εγκληματικότητας που ενισχύεται από το AI έχει αποκαλύψει μια δομική αδυναμία: οι οργανώσεις εξακολουθούν να αμύνονται ενάντια στις απειλές της χθες, ενώ οι επιθέσεις της σήμερα είναι σχεδιασμένες να φαίνονται νόμιμες από προεπιλογή.
1. Οι Επιχειρήσεις πρέπει να Ξανασκέφτονται τον Ορισμό του Κινδύνου.
Οι παραδοσιακοί πίνακες κινδύνου κατασκευάστηκαν γύρω από αποτυχίες όπως οι βλάβες συστήματος, οι διαρροές δεδομένων, οι παραβιάσεις πολιτικής. Στην εποχή του AI, ο κίνδυνος προέρχεται ολοένα και περισσότερο από την προσομοίωση παρά από τη δυσλειτουργία. Αντί να ρωτήσετε “τι μπορεί να πάει λάθος”, είναι πιο κατάλληλο να ρωτήσετε “τι μπορεί να παραποιηθεί πειστικά, σε μεγάλη κλίμακα, πιο γρήγορα από ό,τι μπορούμε να αντιδράσουμε”.
Οι συνθετικές ταυτότητες, η πλαστοπροσωπία στελεχών και οι αφηγήσεις που παράγονται από το AI συμπεριφέρονται διαφορετικά από τις παραδοσιακές απειλές: εξαπλώνονται πιο γρήγορα, αναμιγνύονται με νόμιμη δραστηριότητα και εκμεταλλεύονται την εμπιστοσύνη παρά τις τεχνικές αδυναμίες. Δεν είναι έκπληξη ότι αυτοί οι κίνδυνοι τείνουν να κατατάσσονται υψηλότερα και να υλοποιούνται πιο συχνά από τους προηγούμενους τους, κρυβόμενοι μέσα στην ασφάλεια, την απάτη, τον κίνδυνο φήμης ή τη συμμόρφωση.
2. Οι Οργανώσεις πρέπει να Αποδεχτούν ότι η Πρόληψη Μόνη της Δεν Είναι Πλέον Ικανή.
Οι κορυφαίες επιχειρήσεις χαρτογραφούν τώρα τους κινδύνους του AI σε τρεις αμυντικές στρώσεις, οι οποίες αντιστοιχούν στην αρθρωτή αρχιτεκτονική του AI Defender:
- Πρόληψη Κινδύνου – που περιλαμβάνει τώρα την προόραση των επιθέσεων που εκμεταλλεύονται την ανθρώπινη εμπιστοσύνη και το περιεχόμενο που παράγεται από το AI, όχι μόνο το μπλοκάρισμα των γνωστών απειλών.
- Αυθεντικοποίηση ταυτότητας που είναι συνείδητη στο AI
- Ακεραιότητα συσκευής και συνεδρίας
- Προστασία επικοινωνίας εκτελεστικών
- Ανίχνευση και Παρακολούθηση Απειλών που συνδυάζει την τεχνική ανάλυση ανωμαλιών με την παρακολούθηση συμπεριφοράς και μέσων, αντανακλώντας το γεγονός ότι πολλές επιθέσεις AI-εγγενείς εκδηλώνονται σε μοτίβα επικοινωνίας παρά σε κώδικα.
- Συνεχής παρακολούθηση για σήματα και ανωμαλίες
- Ανίχνευση AI vs AI
- Παρακολούθηση αφηγήσεων και μέσων
- Ερεύνα και Αναγωγή – που επικεντρώνεται στην ανασυγκρότηση γεγονότων, την αναγωγή προθέσεων και την παραγωγή ενεργού αποδεικτικού υλικού, επιτρέποντας στις οργανώσεις να ανταποκριθούν αποτελεσματικά ακόμη και όταν η εξαπάτηση κλιμακώνεται γρηγορότερα από τις αρχικές τους άμυνες.
- Επεξηγησιμότητα των ειδοποιήσεων AI
- Αναγωγή της ύποπτης δραστηριότητας
- Αποδεικτικό υλικό OSINT
3. Οι Επιχειρήσεις πρέπει να Αντιμετωπίσουν την Ανθρώπινη Διάσταση της Απάτης που Ενισχύεται από το AI.
Οι υπάλληλοι παραμένουν το πρωταρχικό σημείο εισόδου για τις σύγχρονες επιθέσεις, αλλά η φύση της εκμετάλλευσης έχει αλλάξει. Ένα συνηθισμένο μοτίβο που παρατηρείται ολοένα και περισσότερο στις απάτες που ενισχύονται από το AI περιλαμβάνει εσωτερικές-εμφανιζόμενες αλληλεπιδράσεις παρά εξωτερικές επιθέσεις. Οι υπάλληλοι μπορεί να λαμβάνουν βίντεο-κλήσεις από το που φαίνεται να είναι το τμήμα Ανθρώπινου Δυναμικού, ζητώντας να “γρήγορα επιβεβαιώσουν την ταυτότητα” για να επιλύσουν ένα ζήτημα μισθοδοσίας. Το πρόσωπο, η φωνή και η μάρκα φαίνονται αυθεντικά. Το ίδιο το αίτημα φαίνεται αθώα, αλλά σιγά-σιγά επιτρέπει την κατάληψη του λογαριασμού αργότερα την ίδια μέρα.
Αυτό το είδος σενάριου δείχνει γιατί η απάτη που ενισχύεται από το AI εκμεταλλεύεται το πλαίσιο, την εξουσία και τον χρόνο, συχνά μιμούμενη τις επικοινωνίες των διευθυντών με ανησυχητική ακρίβεια. Σε αυτό το περιβάλλον, η παραδοσιακή εκπαίδευση ασφαλείας κινδυνεύει να περιοριστεί σε λίγο περισσότερο από θέατρο συμμόρφωσης, προσφέροντας ανακούφιση χωρίς πραγματική ανθεκτικότητα.
Η πρόκληση δεν έγκειται μόνο στην ευαισθητοποίηση, αλλά στο πώς το πρόβλημα ορίζεται.
Επαναπροσδιόριση του Προβλήματος (αυτό είναι το βήμα μηδέν)
Παλιό νοητικό μοντέλο: “Εκπαιδεύστε τους υπαλλήλους να μην κάνουν λάθη.”
Νέο νοητικό μοντέλο: “Υποθέστε ότι οι υπάλληλοι θα στοχευτούν, θα χειραγωγηθούν και θα οπλιστούν.”
Η πρακτική εξάσκηση δεν είναι απλή επιμόρφωση.
Η εκπαίδευση είναι εμβολιασμός + μυϊκή μνήμη.
Βλέποντας Μέσα από Αυτό το Πρίσμα, Τι πρέπει να Εκπαιδεύσουν οι Ομάδες να Αναγνωρίζουν τις Επαναλαμβανόμενες Σχηματικές Απάτες.
Οι 5 κυρίαρχοι διαύλοι απάτης AI που περνούν μέσω των υπαλλήλων – κανένας από αυτούς δεν σταματά από τις αφίσες ευαισθητοποίησης:
| Διάυλος | Τι Φαίνεται στην Πραγματικότητα |
| Μίμηση Εξουσίας | Φωνητική σημείωση CEO/CFO, WhatsApp, Zoom deepfake |
| Παγίδες Επείγουσας | “5 λεπτά”, “εμπιστευτικό”, “επίπεδο διοικητικού συμβουλίου” |
| Απαγωγή Πλαισίου | Ο απατεώνας γνωρίζει πραγματικά προγράμματα, ονόματα, χρόνο |
| Κατάχρηση Διαδικασίας | “Παράκαμπτε αυτό μόνο μια φορά”, “κανονικό αργότερα” |
| Κατάχρηση Εμπιστοσύνης Εργαλείων | “Το AI είπε ότι είναι εντάξει”, “το σύστημα το έχει ήδη εγκρίνει” |
4. Οι Οργανώσεις πρέπει να Ξανασκέφτονται τι Σημαίνει η “Ταυτότητα” σε Ένα Κόσμο Συνθετικής Πραγματικότητας.
Όσο οι φωνές και τα βίντεο deepfake υπονομεύουν την βιομετρική εμπιστοσύνη, κανένας μεμονωμένος παράγοντας δεν μπορεί να αποδείξει με βεβαιότητα την αυθεντικότητα. Η ανθεκτικότητα προέρχεται ολοένα και περισσότερο από τη συσσώρευση πολλών αδύναμων σημάτων με την πάροδο του χρόνου, όπως το πλαίσιο, η συνέχεια και η συνεπής συμπεριφορά σε διάφορες συσκευές, συνεδρίες και εξωτερικά σημεία δεδομένων.
Τα ανοιχτά και εξωτερικά δεδομένα, τα οποία για πολύ καιρό θεωρούνταν δευτερεύοντα, κερδίζουν στρατηγική σημασία. Όταν συνδυάζονται με εσωτερικά σημάδια συμπεριφοράς, βοηθούν να απαντήσουν ένα κρίσιμο ερώτημα: αυτή η ταυτότητα ή δράση έχει νόημα σε διάφορες συνθήκες; Σε ένα κόσμο όπου σχεδόν τα πάντα μπορούν να κατασκευαστούν τεχνητά, η συνάφεια γίνεται μία από τις λίγες εναπομείνασες άγκυρες της εμπιστοσύνης.